개요
Vulinder는 소스코드부터 컨테이너, 웹 서비스, 서버 인프라, 런타임까지 한곳에서 취약점을 탐지하고, 위험도가 가장 높은 항목부터 조치하도록 지원하는 보안 분석(ASPM) 플랫폼입니다. 이 페이지에서는 Vulinder의 주요 기능, 지원 범위, 우선순위 기준을 설명합니다. 가입과 첫 스캔 등 실제 사용 절차는 시작하기에서 설명합니다.
주요 기능
Vulinder는 여러 보안 점검의 결과를 하나의 조직 뷰로 통합합니다. 서로 다른 분석의 결과를 공통 기준(심각도, KEV, 컴플라이언스)으로 정규화해 조치 우선순위를 제시합니다. 주요 기능은 다음 두 가지입니다.
- 보안 분석 : 등록한 서비스에 SAST, SCA, DAST, SBOM, IaC, Secret 분석을 실행하고 결과를 심각도별로 정리합니다.
- 서버 모니터링 : 서버에 런타임 수집기를 설치해 런타임 보안 이벤트를 중앙에서 수신하고 알립니다.
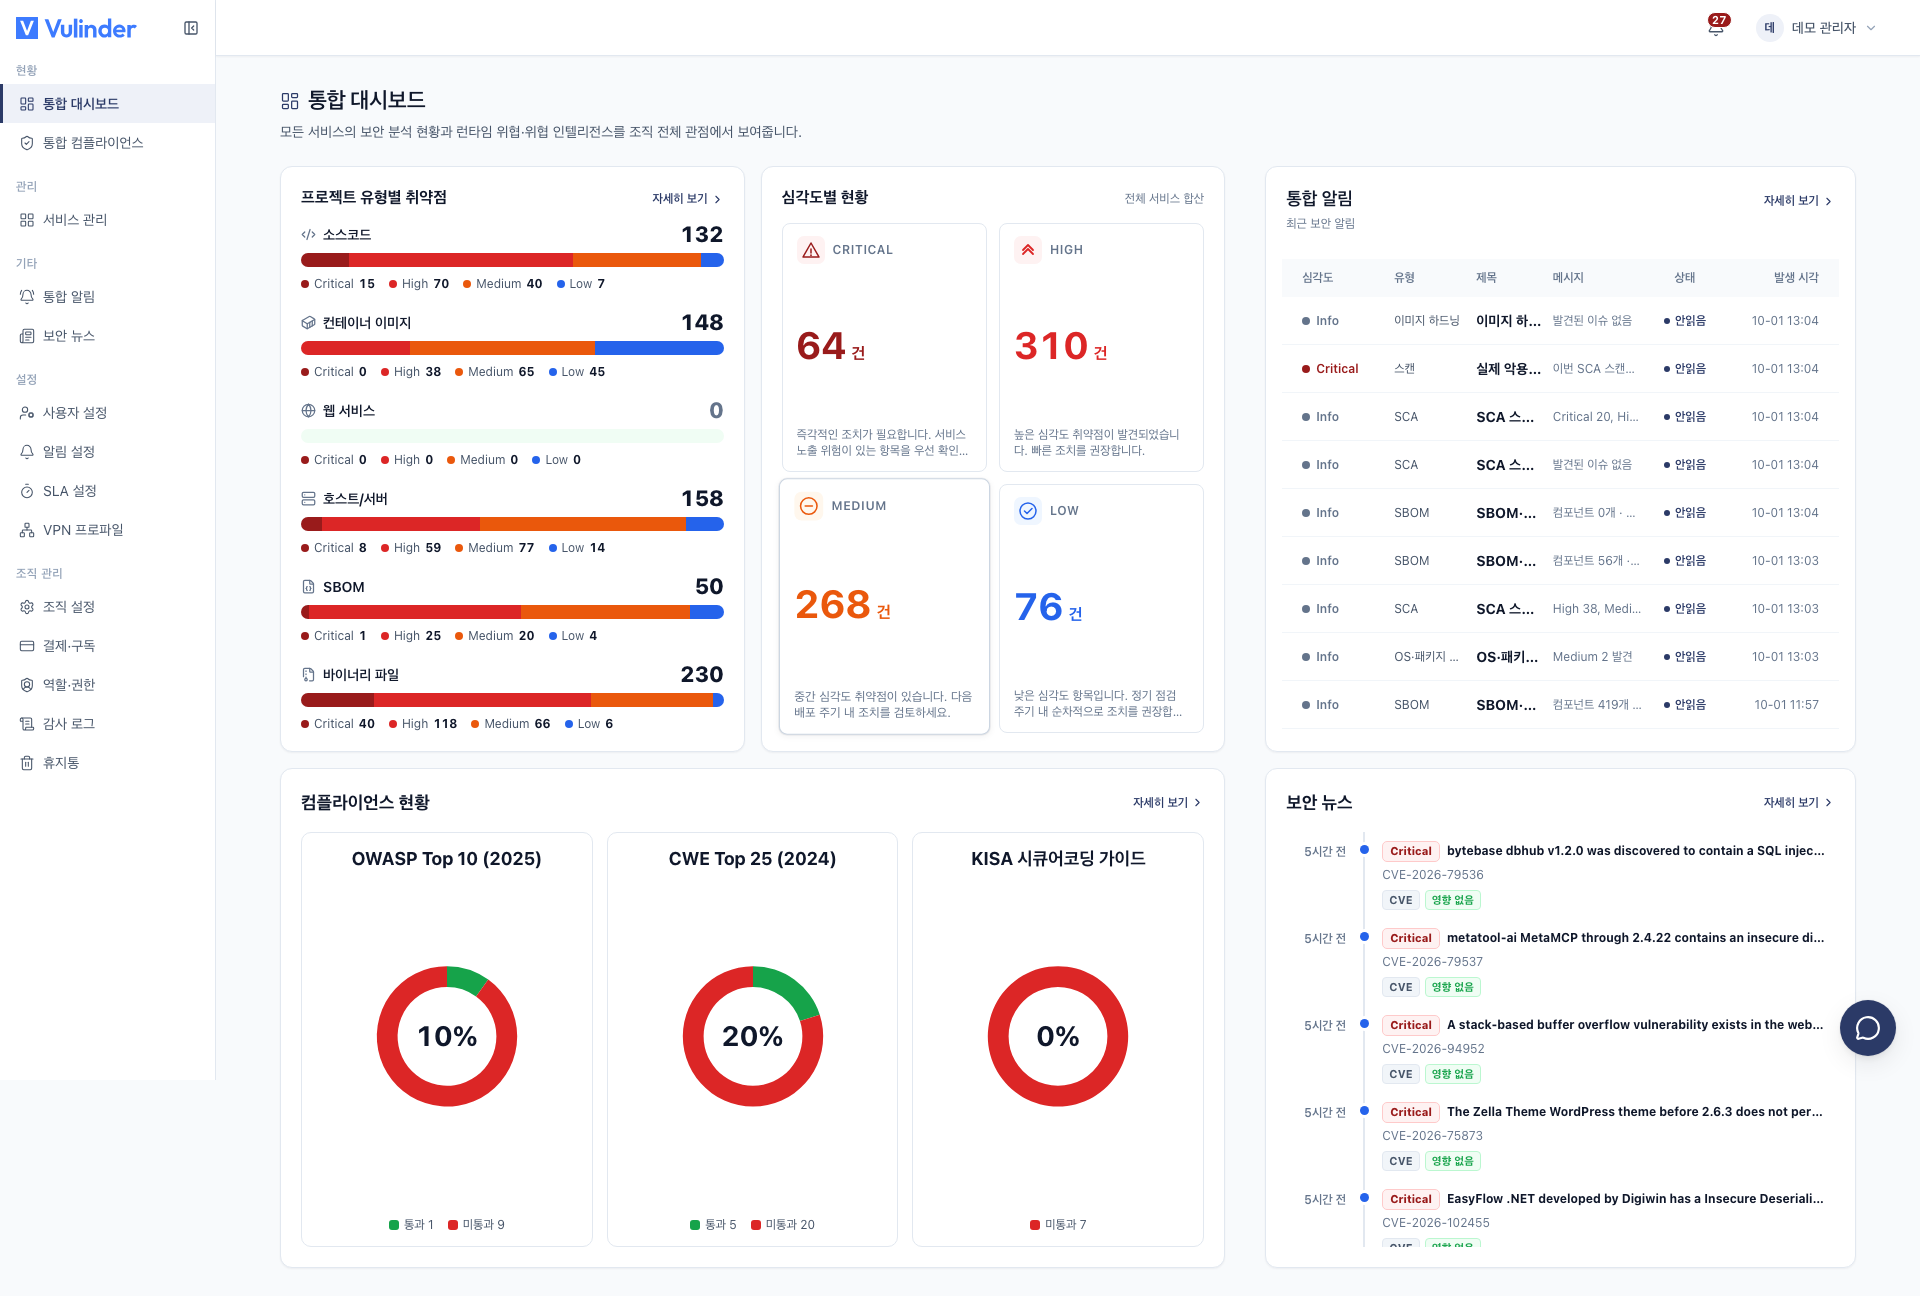
발견된 취약점은 위협 인텔리전스(KEV, 보안 뉴스)와 연계되어, 내 환경의 취약점 중 실제로 악용되고 있는 항목도 함께 표시됩니다.
지원 범위
Vulinder는 소스코드부터 런타임까지 개발·운영 전 주기를 하나의 플랫폼에서 지원하며, 서비스 유형에 따라 실행 가능한 분석이 정해집니다. 전체 지원 범위는 다음 표와 같습니다.
| 서비스 유형 | SAST | SCA | DAST | IaC | Secret | SBOM·License | 하드닝·인프라 | 런타임 |
|---|---|---|---|---|---|---|---|---|
| 소스코드 | ✓ | ✓ | · | ✓ | ✓ | ✓ | · | · |
| 컨테이너 이미지 | · | ✓ | · | · | · | ✓ | 이미지 하드닝 | · |
| 웹 서비스 | · | · | ✓ | · | · | · | · | · |
| 서버 / 호스트 | · | OS | · | · | · | ✓ | K8s·CIS | 모니터링 |
| SBOM 업로드 | · | ✓ | · | · | · | ✓ | · | · |
| 바이너리 파일 | · | ✓ | · | · | · | ✓ | · | · |
SCA와 SBOM은 여러 서비스 유형에 적용되므로, 각 유형 섹션에서 해당 유형에 맞게 설명합니다. (예: 이미지 SCA, 호스트 OS 취약점)
핵심 개념
Vulinder의 화면은 다음 다섯 가지 개념(조직 → 서비스 → 분석 → 취약점 → 트리아지)을 기반으로 구성됩니다. 용어 정의는 용어집을 참고하세요.
조직 (Organization)
모든 데이터의 최상위 경계입니다. 서비스, 멤버, 결과, 설정은 조직 단위로 격리되며, 다른 조직의 데이터에는 접근할 수 없습니다. 가입하면 조직이 자동으로 생성되며, 각 사용자는 조직 안에서 역할(관리자 / 매니저 / 멤버)을 가집니다. (멤버 · 역할)
서비스 (Service)
하나의 분석 대상을 의미합니다. 서비스에는 유형(type)이 있고, 유형에 따라 실행 가능한 분석이 정해집니다(위 지원 범위 표 참고). 유형은 소스코드, 컨테이너 이미지, 웹 서비스, 서버 / 호스트, SBOM 업로드, 바이너리 파일 여섯 가지입니다.
분석 (스캔 유형)
서비스에 실행하는 개별 보안 분석입니다. 점검 대상에 따라 다음과 같이 구분됩니다.
- SAST : 코드
- SCA : 의존성 CVE
- DAST : 웹
- IaC : 인프라 코드
- Secret : 하드코딩된 비밀
- SBOM · License : 구성요소 · 라이선스
각 분석의 상세 내용은 해당 서비스 유형 섹션에서 설명합니다.
스캔 실행 (Scan Run)
특정 시점에 서비스에 대해 실행한 분석 1회입니다. 실행마다 결과 스냅샷이 저장되며, 재스캔하면 이전 결과와 항목 단위로 비교합니다.
- 사라진 항목 : 더 이상 발견되지 않으면 목록에서 빠집니다.
- 새 항목 : 처음 발견된 항목은 추가됩니다.
- 재발 : 조치완료였던 항목이 다시 발견되면 재발로 표시됩니다.
이를 통해 보안 상태의 개선 추이를 추적할 수 있습니다.
취약점 (발견 항목)
분석에서 탐지된 개별 취약점입니다. 심각도, 위치, 설명, 참고(CVE / CWE) 등의 정보를 포함합니다. 심각도는 다섯 단계이며, 단계별로 고정된 색으로 표시됩니다.
CRITICAL HIGH MEDIUM LOW INFOKEV는 심각도와 별개 축으로, 실제 악용이 확인된 취약점을 표시합니다. 심각도가 같으면 KEV로 표시된 항목을 먼저 처리합니다.
트리아지 (Triage)
취약점을 검토해 처리 상태를 지정하는 작업입니다. Vulinder의 종결 처리는 다음 세 가지입니다.
- 조치완료 (Resolved) : 수정을 마친 항목입니다. 재스캔에서 다시 발견되면 미조치(재발)로 되돌아갑니다.
- 오탐 (False Positive) : 실제 위험이 아닌 항목입니다. 한 번 처리하면 이후 재스캔에서 다시 발견되어도 미조치로 되돌아가지 않습니다.
- 위험 수용 (Accepted Risk) : 위험은 인정하되 지금은 조치하지 않기로 한 항목입니다.
처리하지 않은 항목은 미조치(open) 상태로 유지됩니다. 조치 후 재스캔에서 발견되지 않은 항목은 현재 결과 목록에서 제외됩니다. 상세 내용은 취약점 관리를 참고하세요.
우선순위 기준
Vulinder는 발견된 취약점을 다음 네 가지 기준으로 정렬하고, 우선순위의 근거를 함께 제시합니다.
심각도 · KEV 정규화
분석 도구마다 다른 심각도 표기를 심각도(5단계)와 KEV라는 공통 기준으로 통일합니다. KEV는 심각도와 별개 축이며, 취약점 관리 목록에서는 심각도와 관계없이 실제 악용이 확인된 항목이 맨 위에 표시됩니다.
위협 인텔리전스 연계
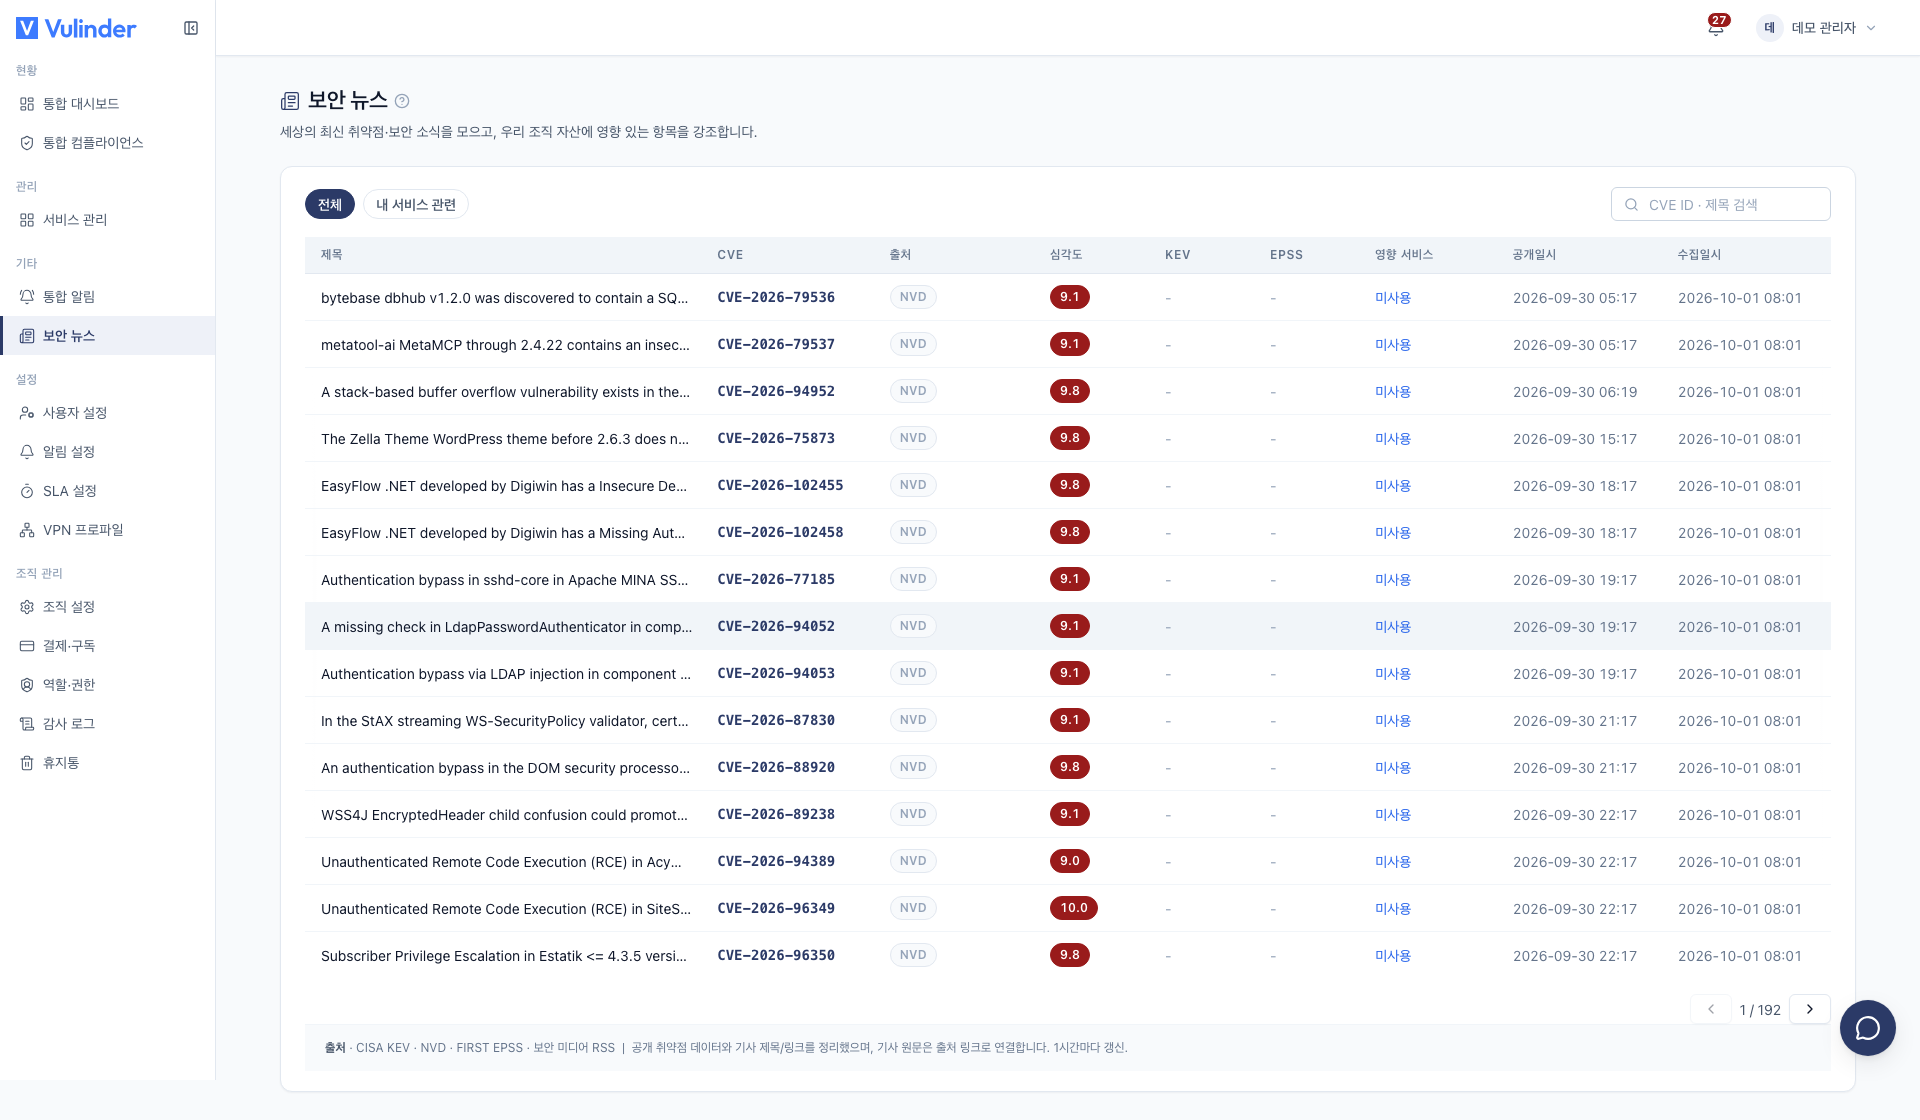
발견 항목을 KEV 카탈로그와 보안 뉴스 피드와 연계합니다. 신규 취약점 중 내 환경에 영향을 주는 항목을 별도 검색 없이 확인할 수 있습니다.
컴플라이언스 매핑
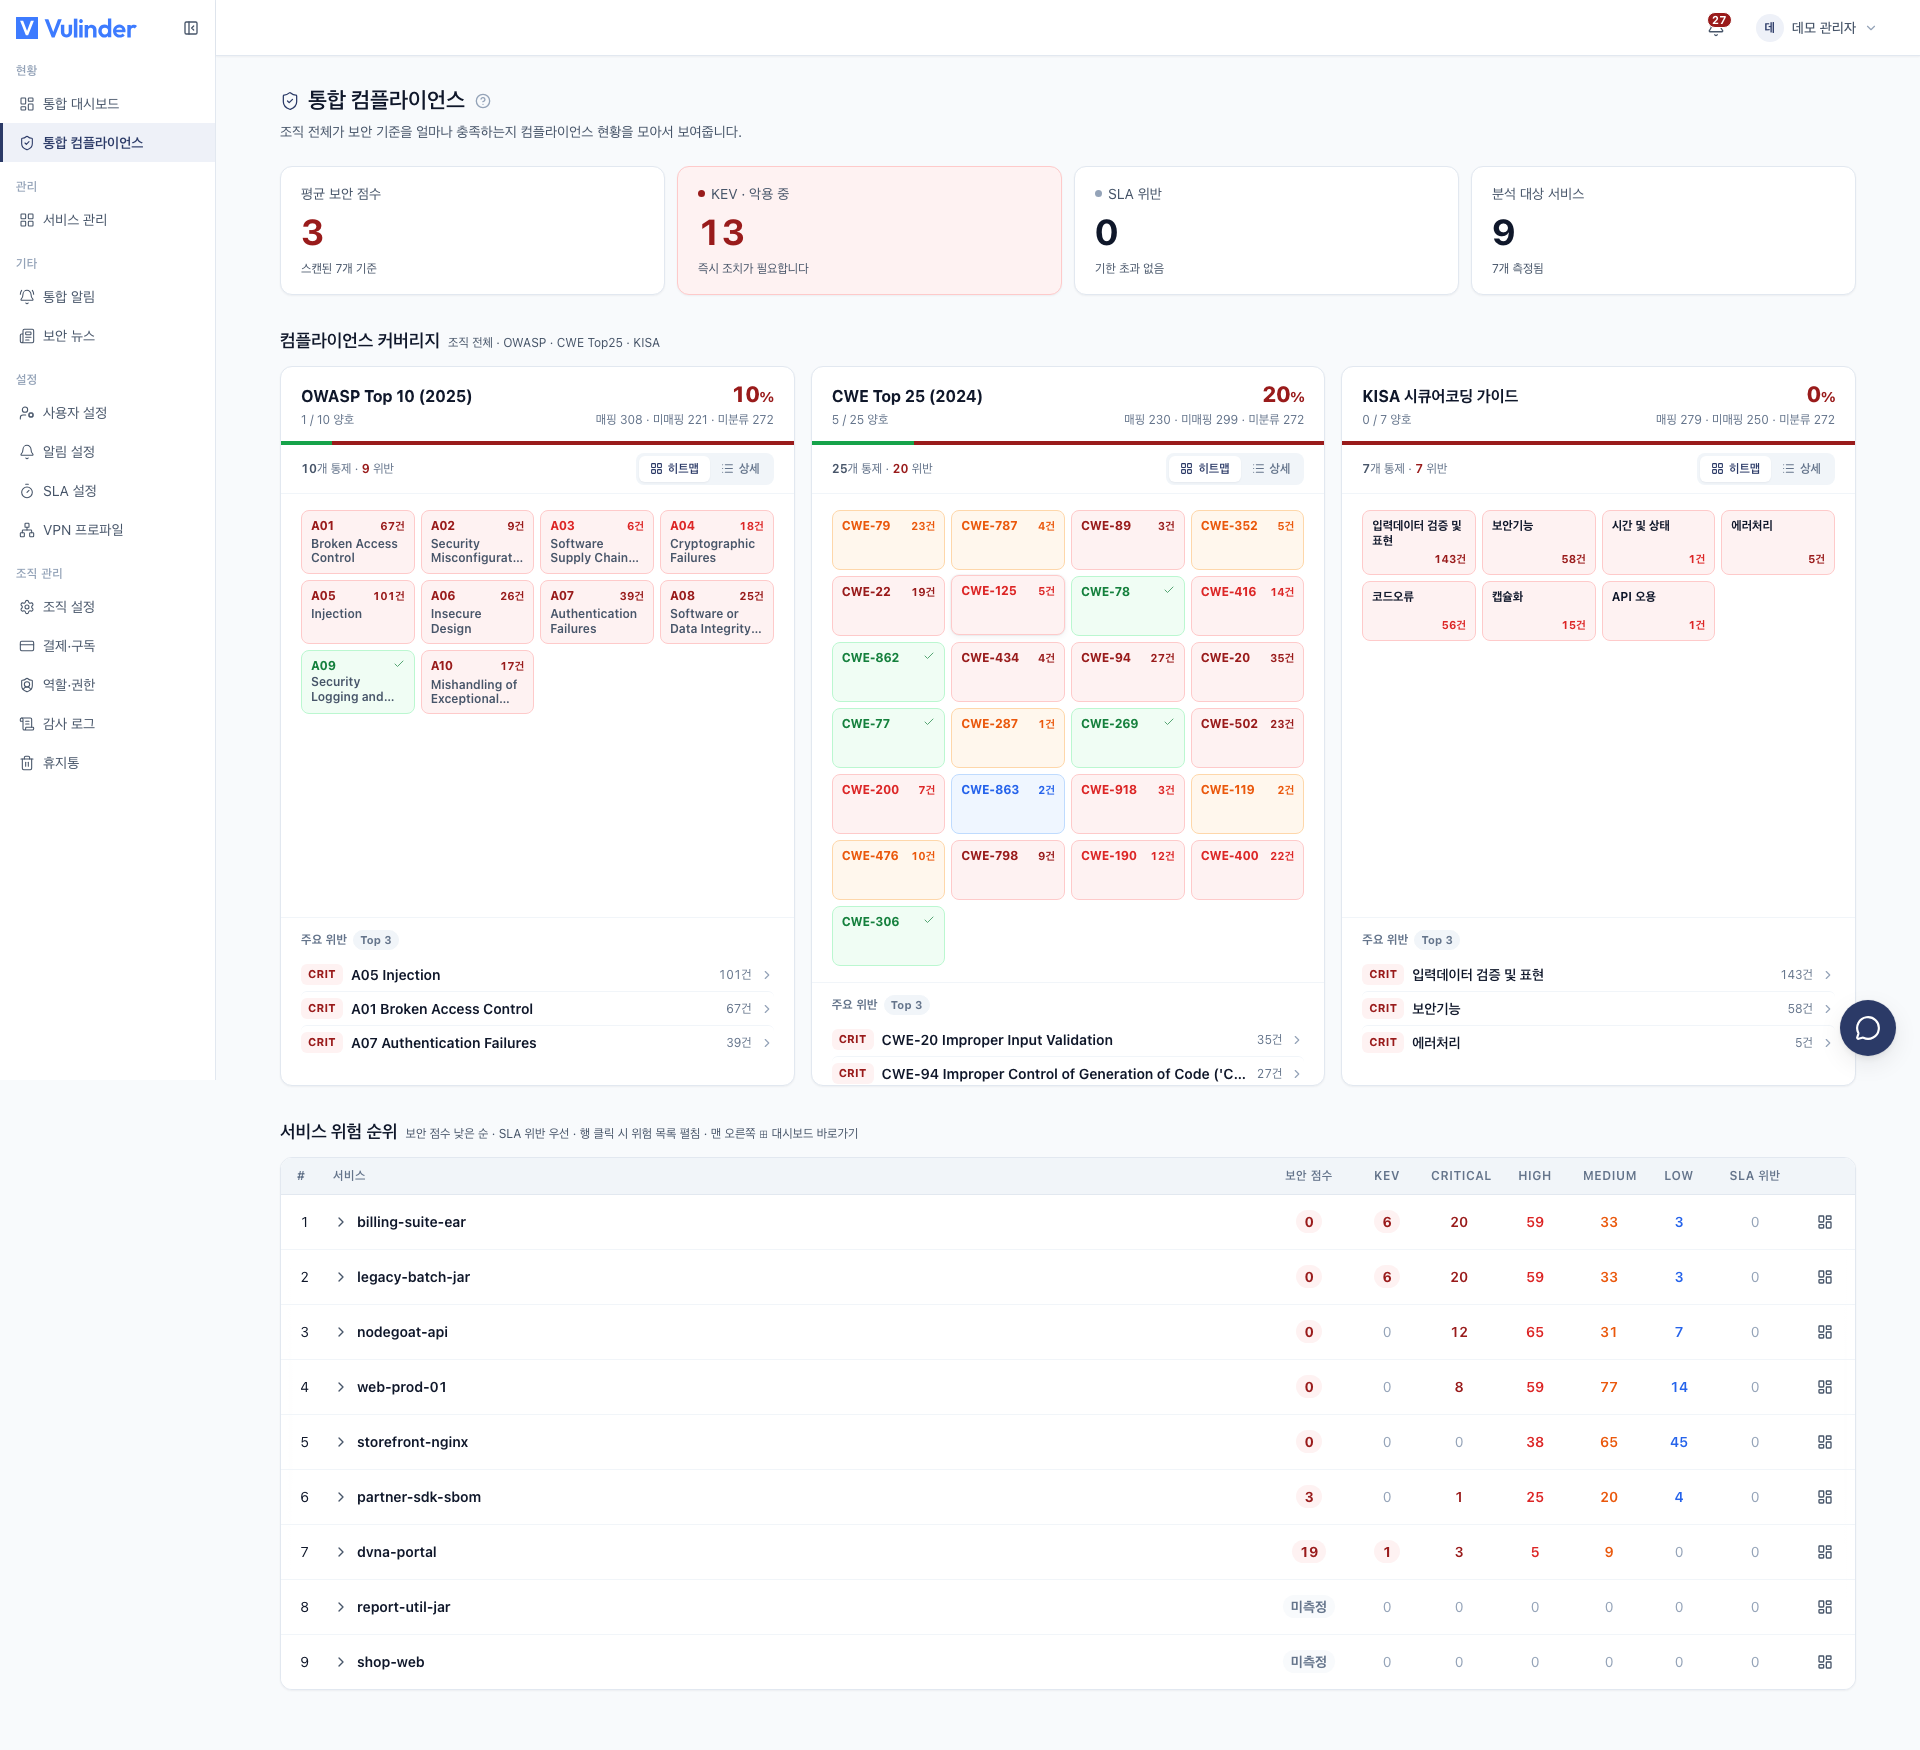
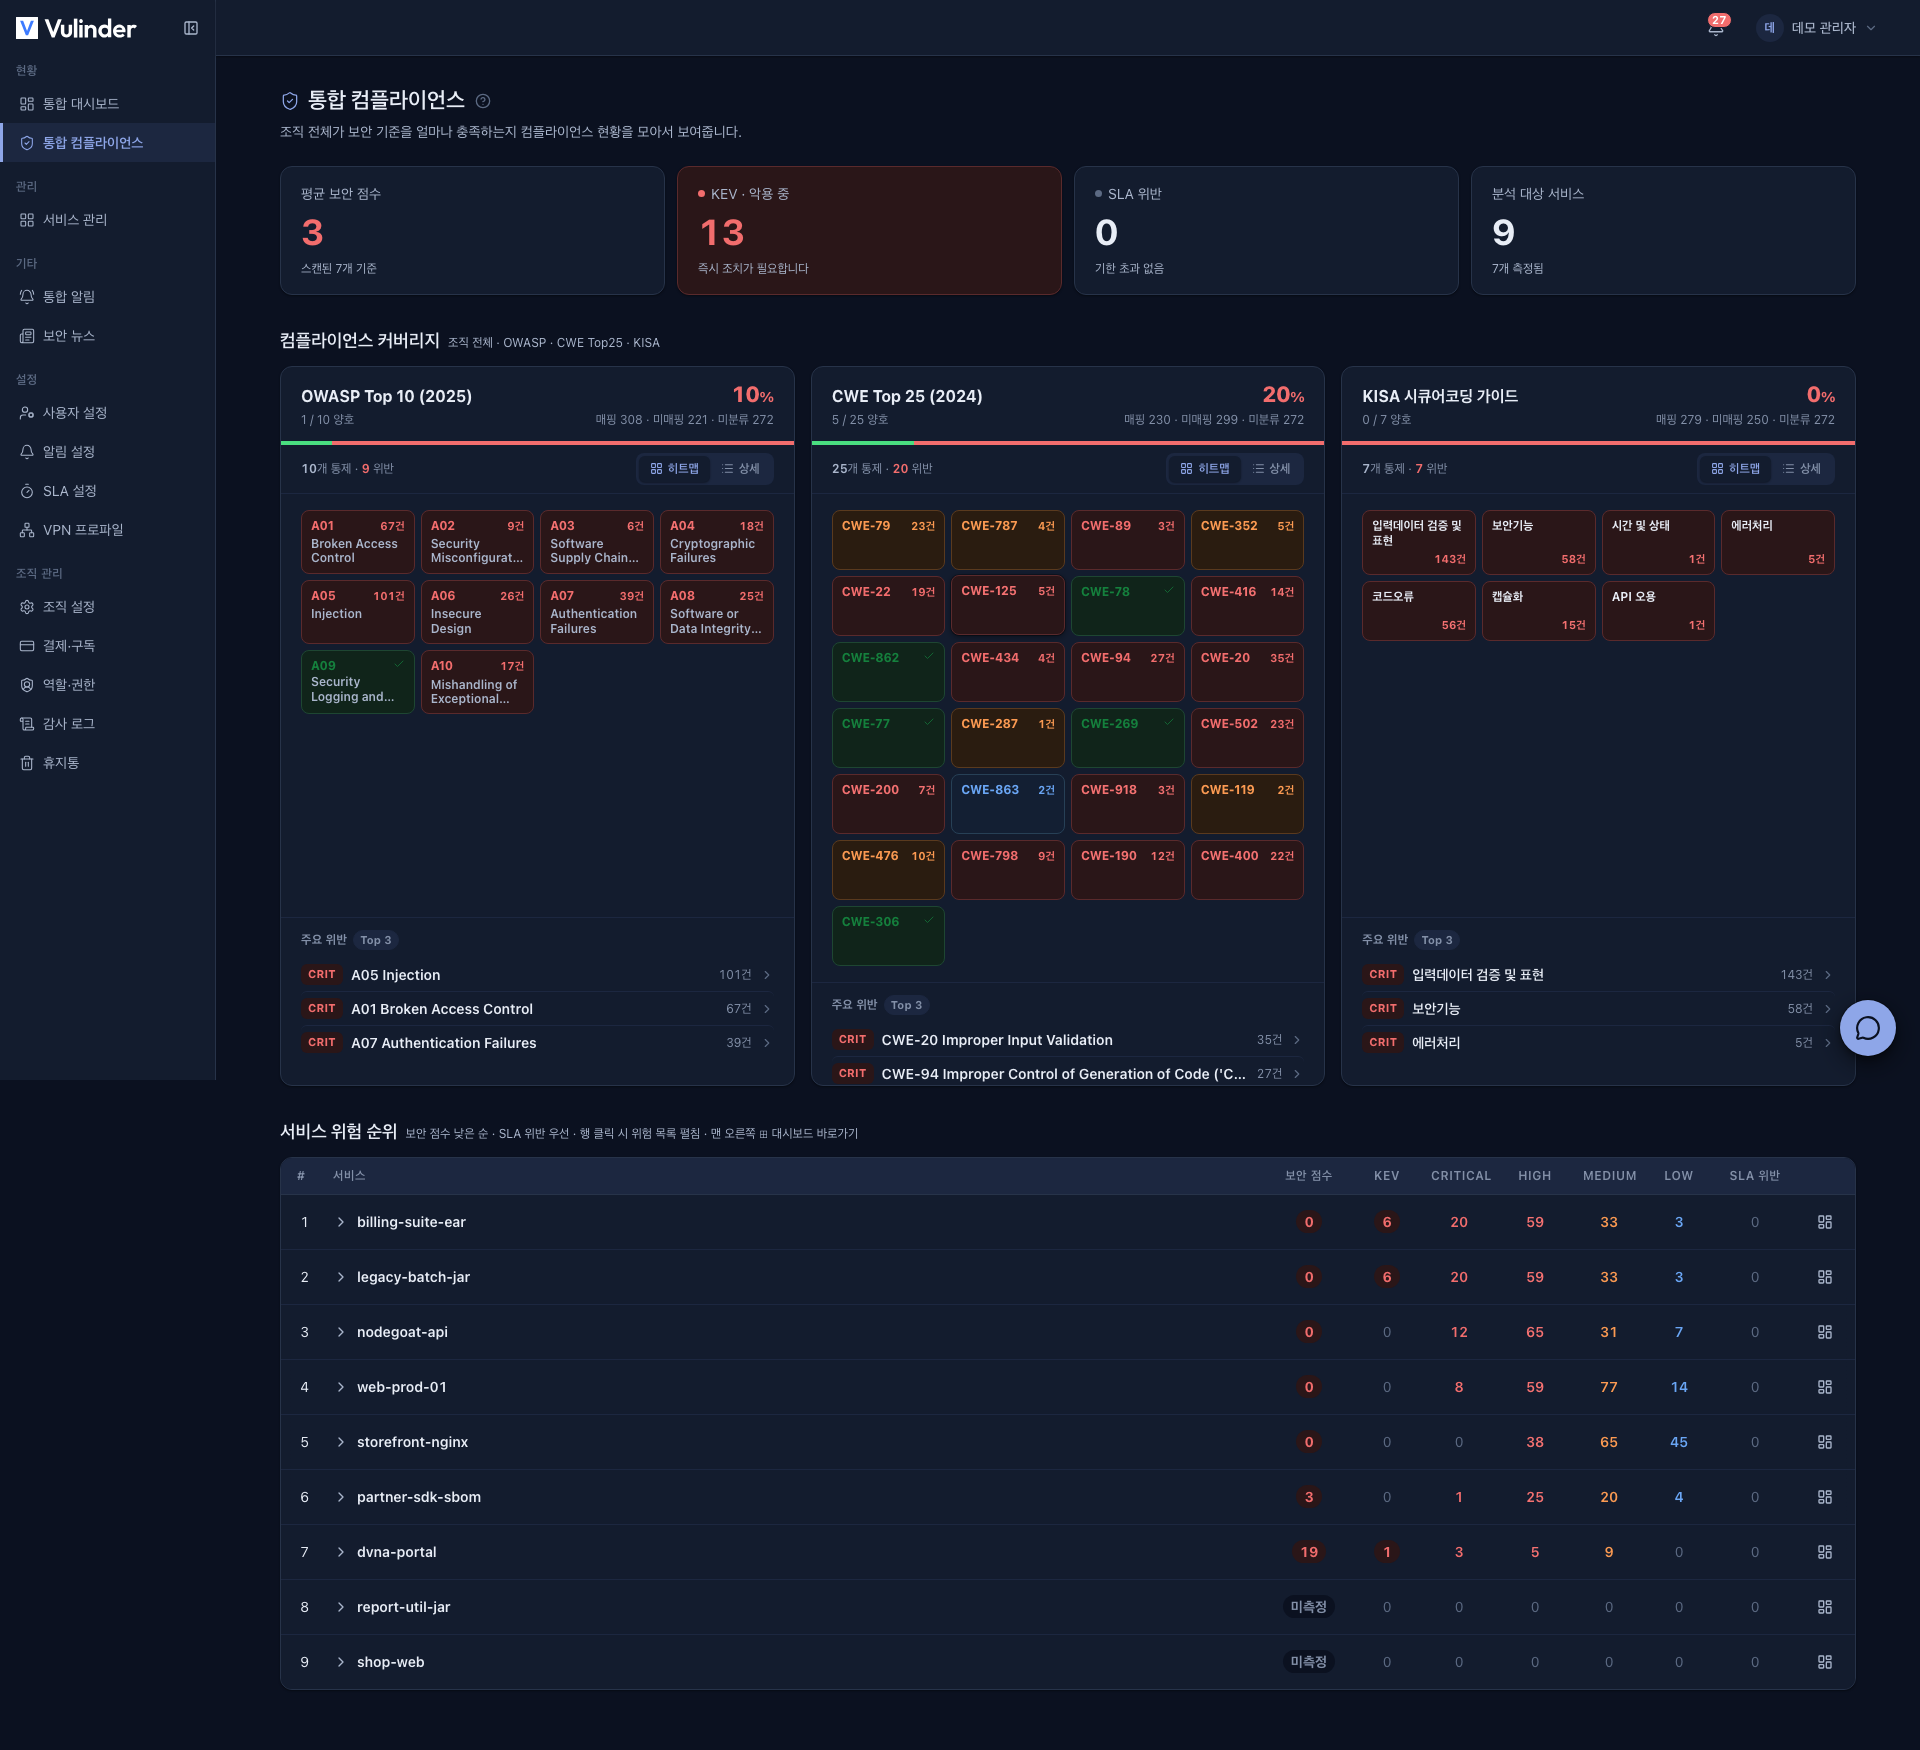
발견된 취약점을 OWASP / CWE / KISA 기준에 매핑해 준수 현황을 제공합니다. 감사와 보고에 필요한 기준별 대응 현황을 근거와 함께 제시합니다. (통합 컴플라이언스)
추이 추적
재스캔할 때마다 이전 결과와 항목 단위로 비교해 사라진 항목, 재발, 새 항목을 반영하고, 보안 점수로 조직 · 서비스의 보안 수준을 수치로 보여 줍니다. 특정 시점의 스냅샷뿐 아니라 시간에 따른 변화도 추적할 수 있습니다.
가이드 구성
이 가이드는 작업 순서에 따라 구성되어 있습니다. 각 섹션은 왼쪽 사이드바에서 확인할 수 있습니다.
| 섹션 | 내용 |
|---|---|
| 시작하기 | 회원가입, 로그인, 첫 서비스 등록과 스캔 |
| 서비스 유형 | 소스코드, 컨테이너 이미지, 웹 서비스, 서버 / 호스트, SBOM 업로드, 바이너리 파일의 등록과 분석 |
| 서비스 설정 | 등록한 서비스의 분석 항목, 분석 대상 연결, 접속 정보 변경과 서비스 삭제 |
| 스캔 자동화 | 정기 스캔 스케줄과 CI 트리거 |
| 보안 현황 | 대시보드(보안 점수 포함), 취약점 관리, 컴플라이언스 |
| 보안 뉴스 | 신규 공개 취약점과 내 환경에 미치는 영향 |
| 보고서 | 취약점 공개 보고서(VDR), SBOM, VEX |
| 조직 · 운영 | 멤버 · 역할, SLA, 알림, 감사 로그, 결제 · 구독, 휴지통, 사용자 설정, 탈퇴 · 복구 |
| 참고 | 상태 사전, 용어집, FAQ, 문의하기 |
회원가입부터 첫 서비스 등록, 첫 스캔, 결과 확인까지의 과정은 시작하기에서 순서대로 안내합니다.