서버 / 호스트
운영 중인 서버에는 코드나 이미지 스캔만으로는 식별되지 않는 위험이 있습니다. 실제로 설치된 패키지, 배포된 인프라 설정, 런타임 이벤트가 이에 해당합니다. 서버(호스트)를 SSH 로 연결하면 이러한 위험을 한 서비스에서 점검할 수 있습니다.
- 분석 : 서버 취약점 분석(OS · 패키지) · SBOM · K8s 클러스터 하드닝 · CIS k8s 벤치마크 · 런타임 위협 감지
- 연결 : SSH. 사설망은 게이트웨이 경유 멀티홉 또는 VPN 중 하나를 사용합니다.
- 필요한 것 : SSH 접속 정보, K8s 검사 시 kubeconfig
- 보관 : 자격 증명은 암호화 저장 · 화면 마스킹 · 재입력 없이 재사용
필요한 것
- 서버 SSH 접속 정보 : 호스트, 포트, 사용자, 비밀번호 또는 키
- 사설망 안의 서버는 게이트웨이를 경유하는 멀티홉 SSH 또는 VPN 프로파일 연결 중 하나를 사용합니다.
- Kubernetes 를 검사하려면 kubeconfig(또는 서비스어카운트 토큰)가 필요합니다.
SSH/kubeconfig 자격 증명은 암호화되어 저장되고 화면에는 마스킹되어 표시됩니다. 한 번 저장한 값은 다시 입력하지 않아도 됩니다.
등록 절차
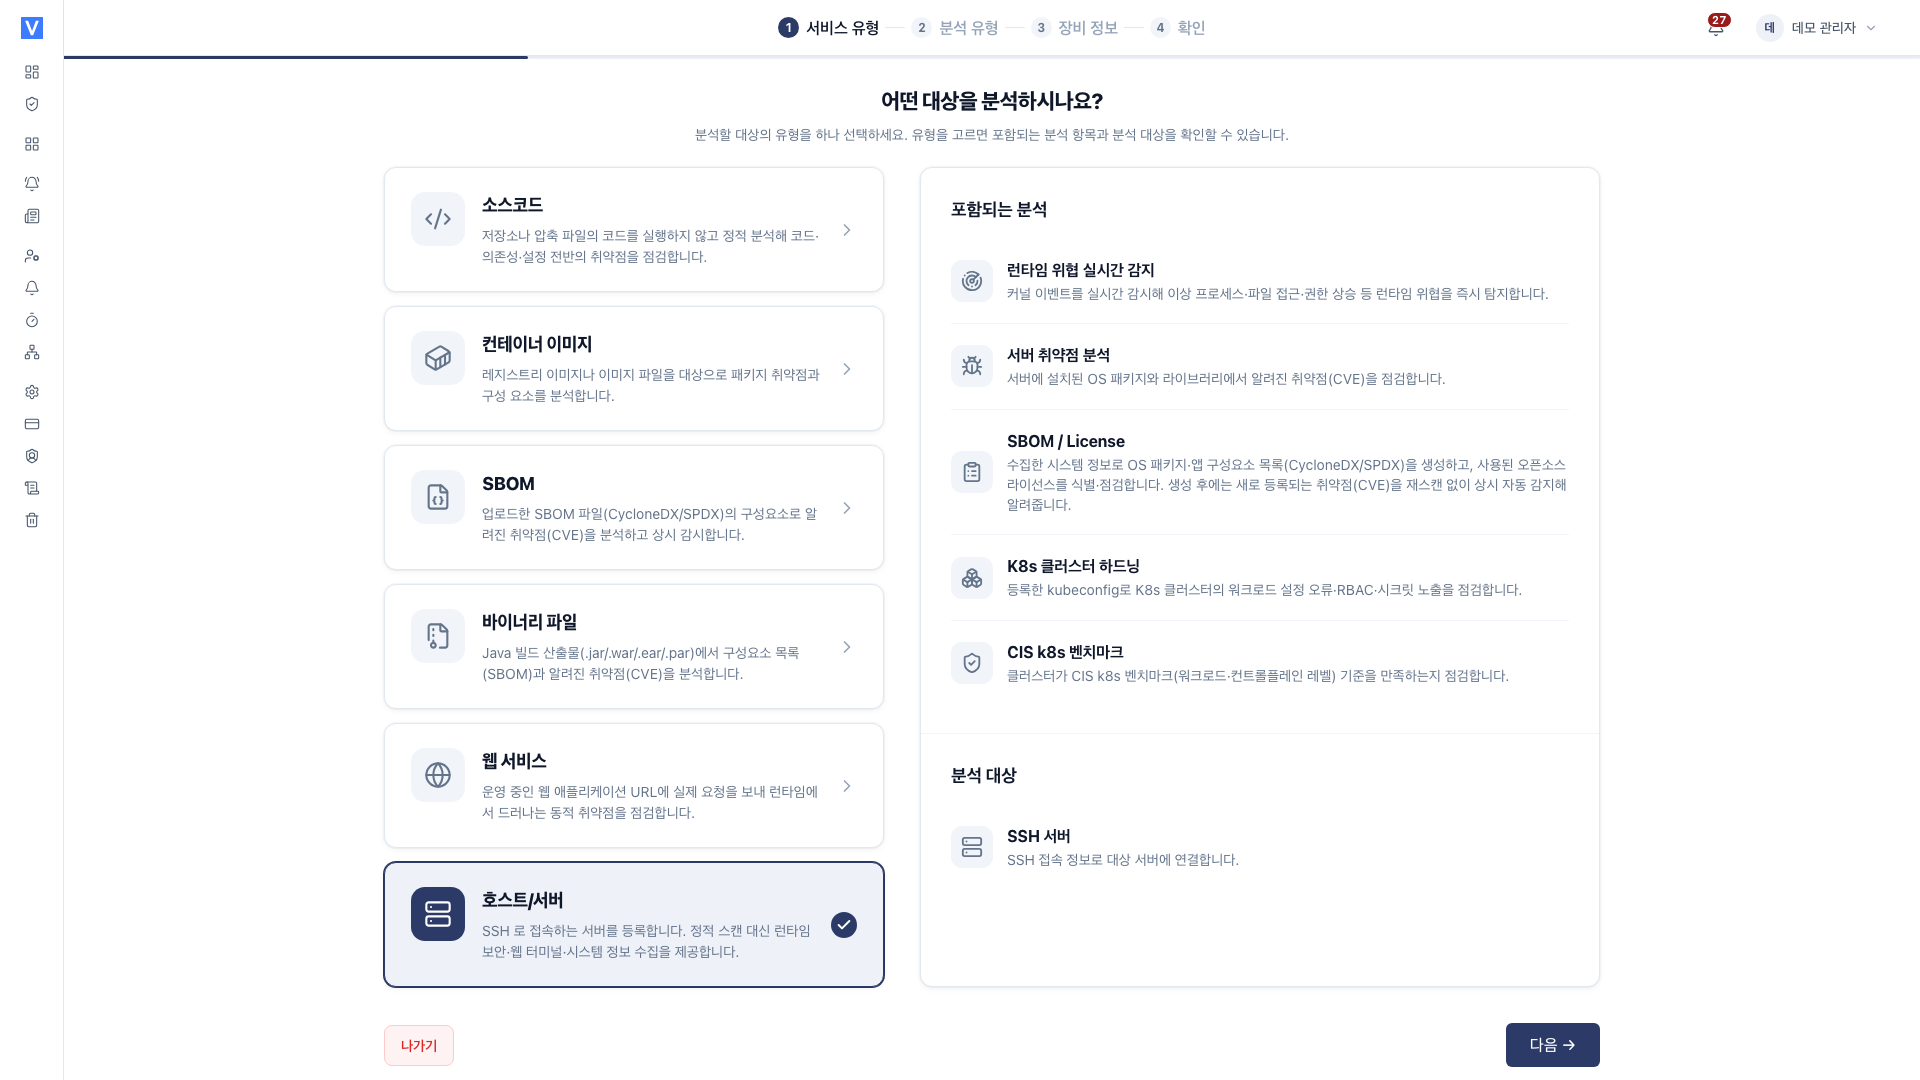
[서비스 관리] 페이지에서 서비스 등록을 누르고 호스트/서버 유형을 선택하면 마법사가 시작됩니다.
-
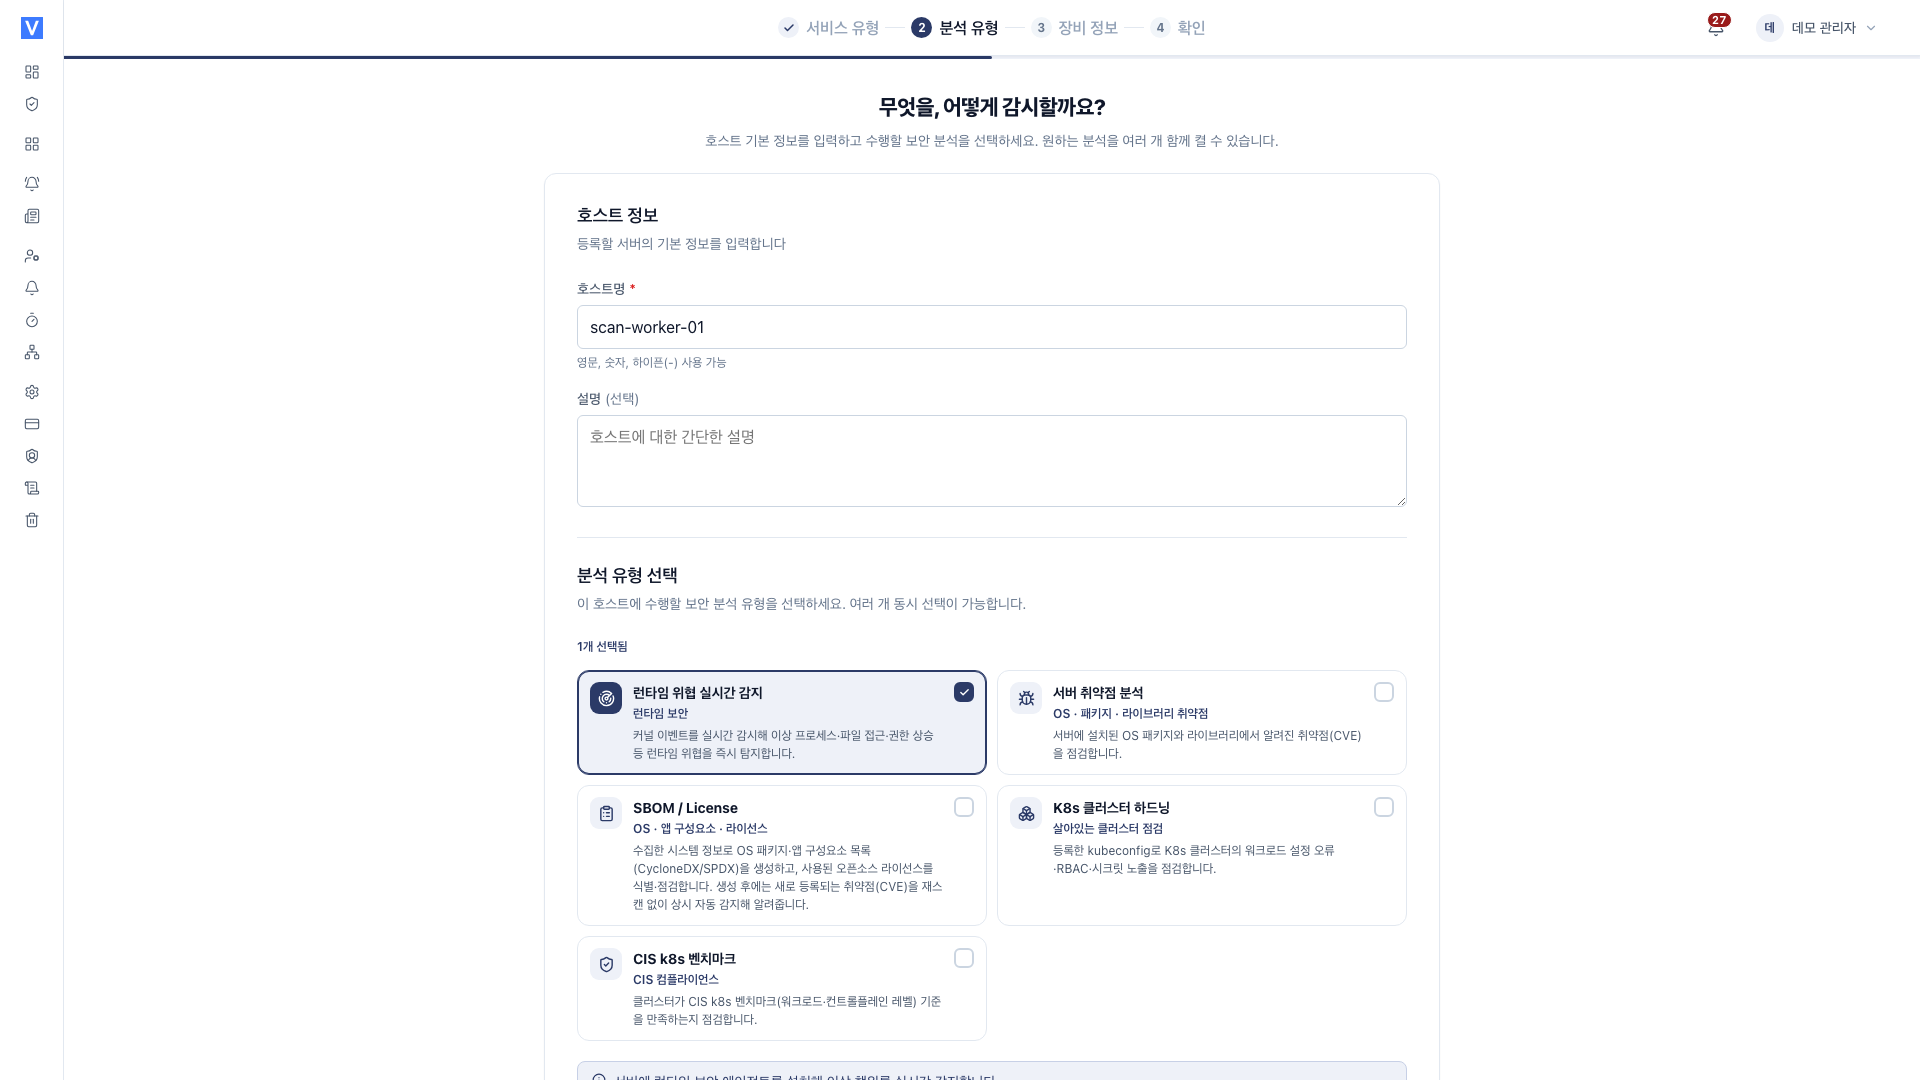
런타임 위협 실시간 감지 : 런타임 수집기 기반 런타임 이벤트 수집
-
서버 취약점 분석 : 설치 패키지(OS · 패키지) CVE
-
SBOM / License : 구성요소 인벤토리 생성
-
K8s 클러스터 하드닝 : 클러스터 보안 설정 점검
-
CIS k8s 벤치마크 : 노드/클러스터의 CIS 준수 점검
-
기본으로 선택된 항목은 없으며, 1개 이상 선택해야 합니다.
-
런타임 위협 실시간 감지만으로는 등록할 수 없습니다. 서버 취약점 분석 · SBOM / License · K8s 클러스터 하드닝 · CIS k8s 벤치마크 중 1개 이상을 함께 선택해야 합니다.
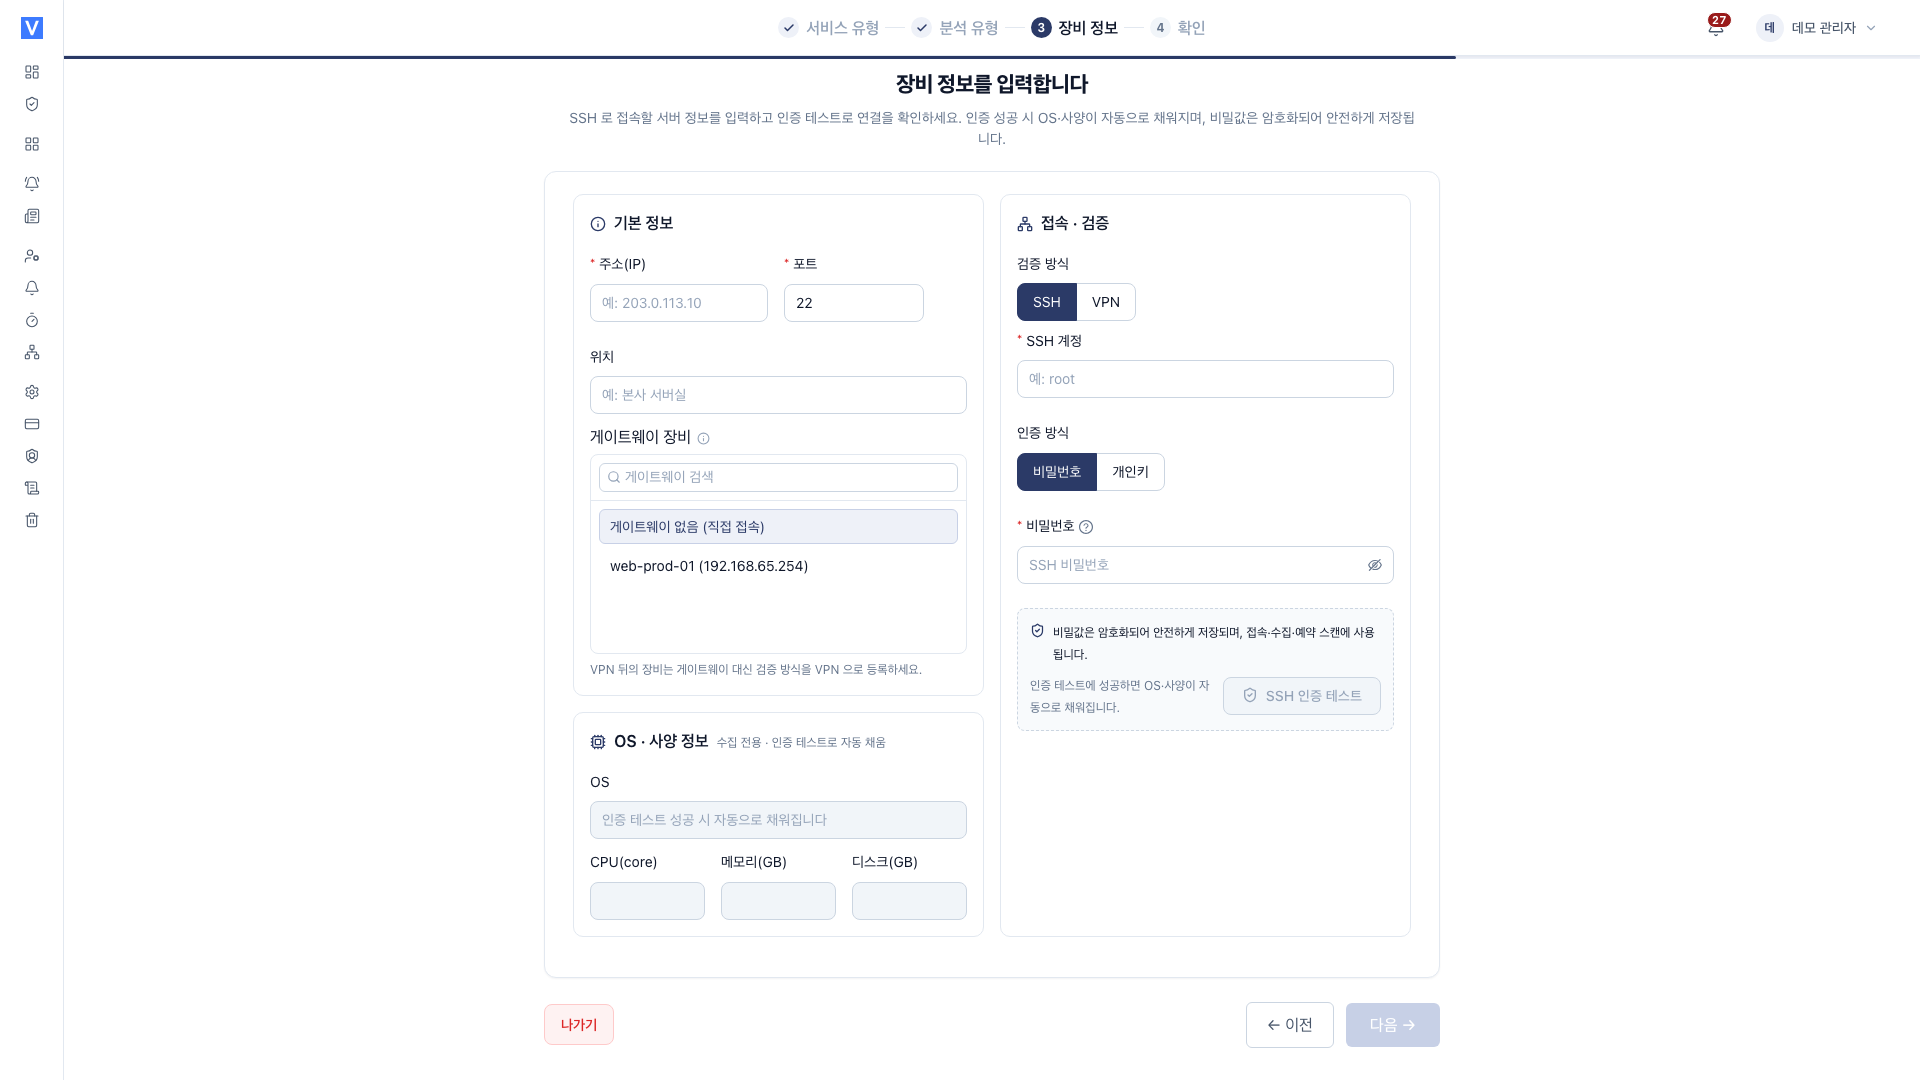
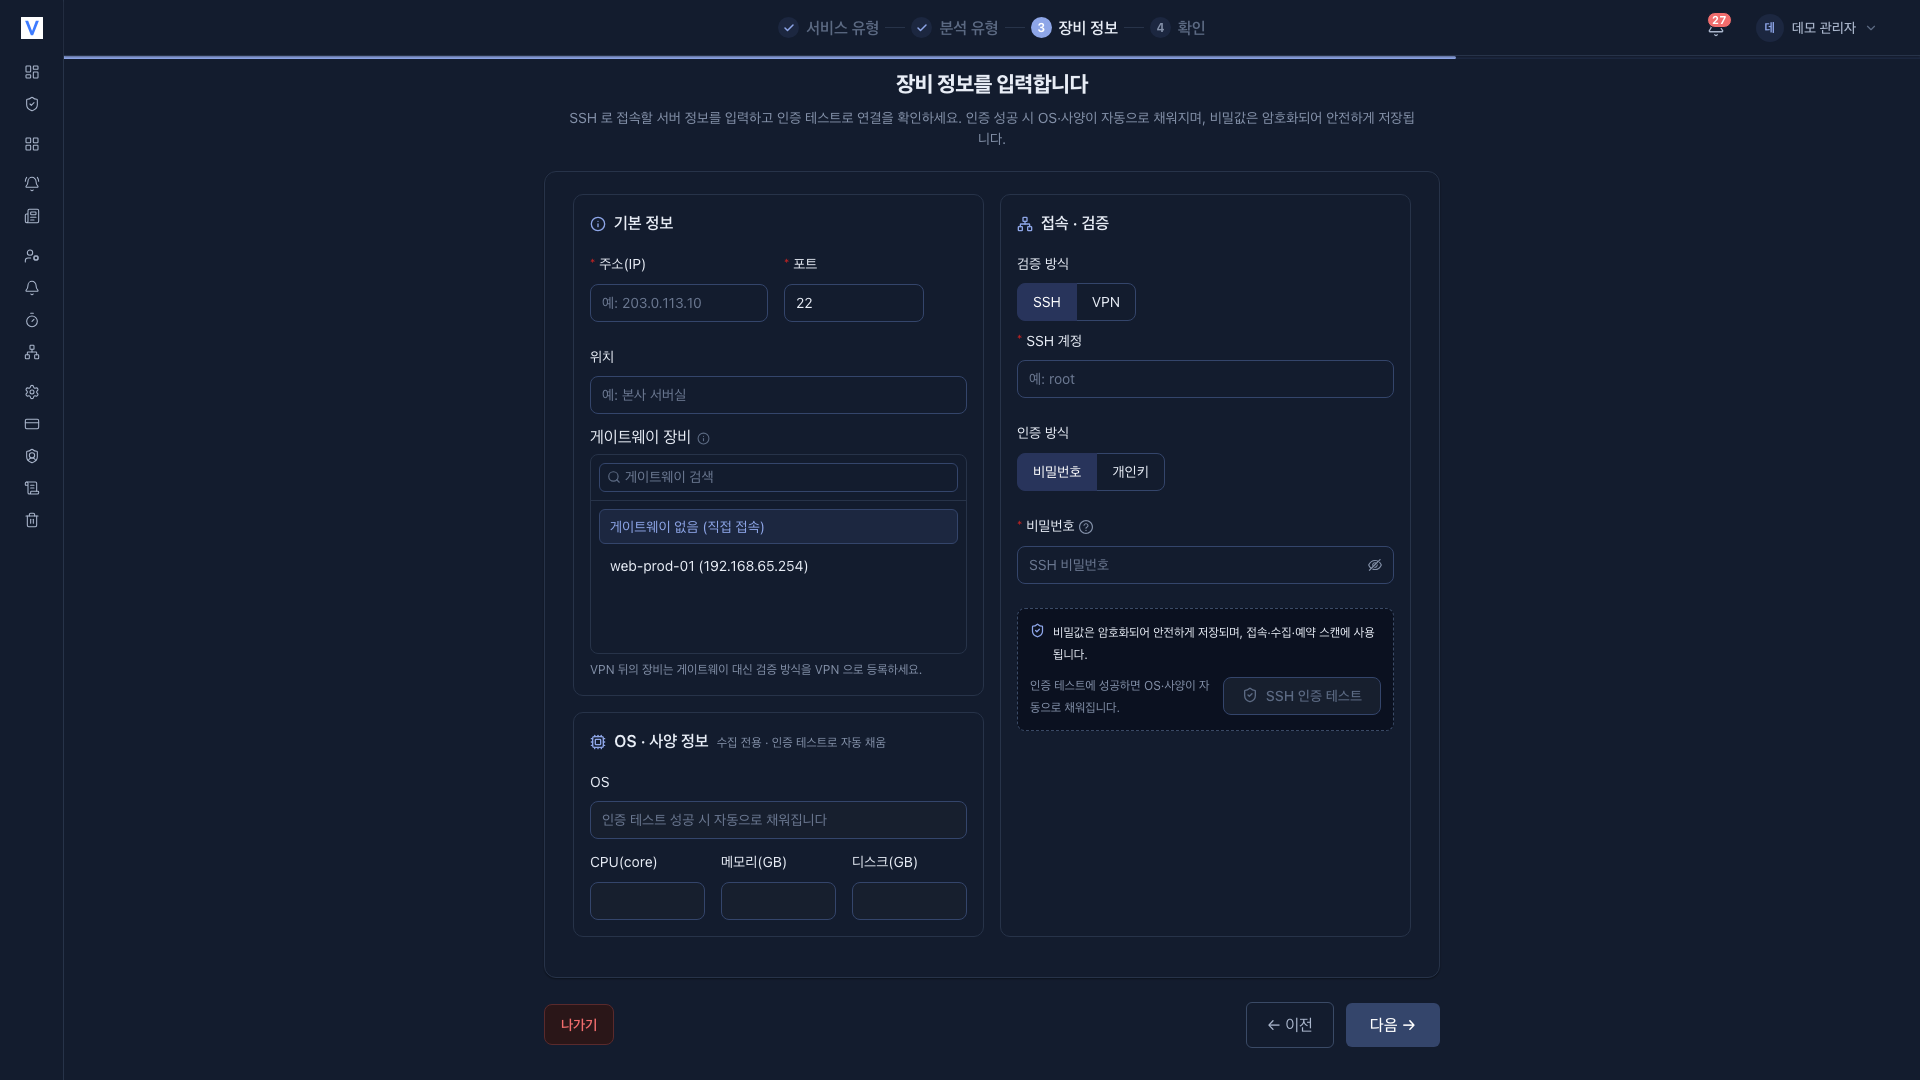
3단계 장비 정보에서 주소(IP), 포트, 위치를 입력하고 검증 방식을 선택합니다.
- SSH : 필요 시 게이트웨이 장비를 지정해 멀티홉으로 접속합니다.
- VPN : 사용할 VPN 프로파일을 지정합니다.
두 방식은 함께 사용할 수 없으며, VPN 을 선택하면 게이트웨이 설정이 해제됩니다.
어느 방식이든 SSH 계정과 인증 방식(비밀번호 또는 PEM 개인키)을 입력하고 SSH 인증 테스트를 통과해야 다음 단계로 진행할 수 있습니다. 테스트를 통과하면 OS와 사양이 자동으로 입력됩니다.
2단계에서 K8s 클러스터 하드닝 또는 CIS k8s 벤치마크를 선택하면 장비 정보 다음에 K8s 인증 단계가 추가되어 마법사가 5단계로 늘어납니다.
- 서비스 유형
- 분석 유형
- 장비 정보
- K8s 인증
- 확인
K8s 인증 단계에서는 kubeconfig 를 붙여넣거나 서비스어카운트 토큰을 입력해야 다음 단계로 진행됩니다. K8s 분석을 선택하지 않은 경우 이 단계는 표시되지 않습니다.
마지막 확인 단계에서 호스트 등록을 누릅니다.
등록이 완료되면 [서비스 관리] 목록으로 이동합니다. 분석은 다음과 같이 시작합니다.
- OS · 패키지 취약점 분석, K8s · CIS 검사 : 각 탭의 분석 실행으로 시작합니다.
- 런타임 모니터링 : 수집기를 설치한 뒤부터 이벤트를 수신합니다.
사설 클러스터 연결
게이트웨이 뒤의 사설 Kubernetes 는 SSH 체인 위로 로컬 TCP 터널을 열어 연결합니다. VPN 프로파일로도 연결할 수 있습니다.
설정 (등록 후 변경)
등록한 뒤에는 서비스 사이드바의 [설정]에서 다음 항목을 변경할 수 있습니다.
- 일반
- 서버 접속(SSH / VPN)
- K8s 인증
- 분석 항목 · 런타임 수집기
- 스캔 경로
- 스캔 스케줄
자세한 방법은 서버 / 호스트 설정을 참고하세요.
관련 문서
- OS · 패키지 취약점 : 설치 패키지 CVE 점검
- K8s 클러스터 : 클러스터 리소스의 보안 설정 결함
- CIS 벤치마크 : 노드/클러스터의 CIS 준수 점검
- 런타임 모니터링 : 런타임 보안 이벤트
- 웹 터미널 : 브라우저에서 서버에 SSH 콘솔 접속
- VPN 프로파일 : 사설망 서버·클러스터 연결 경로
- 취약점 관리 : 발견 항목 검토·처리
- 알림 설정 : 이벤트·완료 알림 설정
- 서버 / 호스트 설정 : 등록 후 설정 변경