SBOM 업로드
다른 도구나 파이프라인에서 이미 만들어 둔 SBOM(Software Bill of Materials)을 업로드하면, 나열된 패키지의 알려진 취약점(CVE)과 라이선스 위험을 분석합니다. 소스나 이미지에 접근할 수 없어도 구성요소 목록만으로 위험을 확인할 수 있으므로, 폐쇄망 환경이나 서드파티 산출물을 점검할 때 유용합니다.
- 분석 : 구성요소 SCA(CVE) · 라이선스 위험
- 필요한 것 : CycloneDX 또는 SPDX SBOM 파일
- 결과 : 심각도별 CVE + 라이선스 위험 목록
- 상시 감시 : 구성요소에 신규 CVE 가 공개되면 재업로드 없이 알림
필요한 것
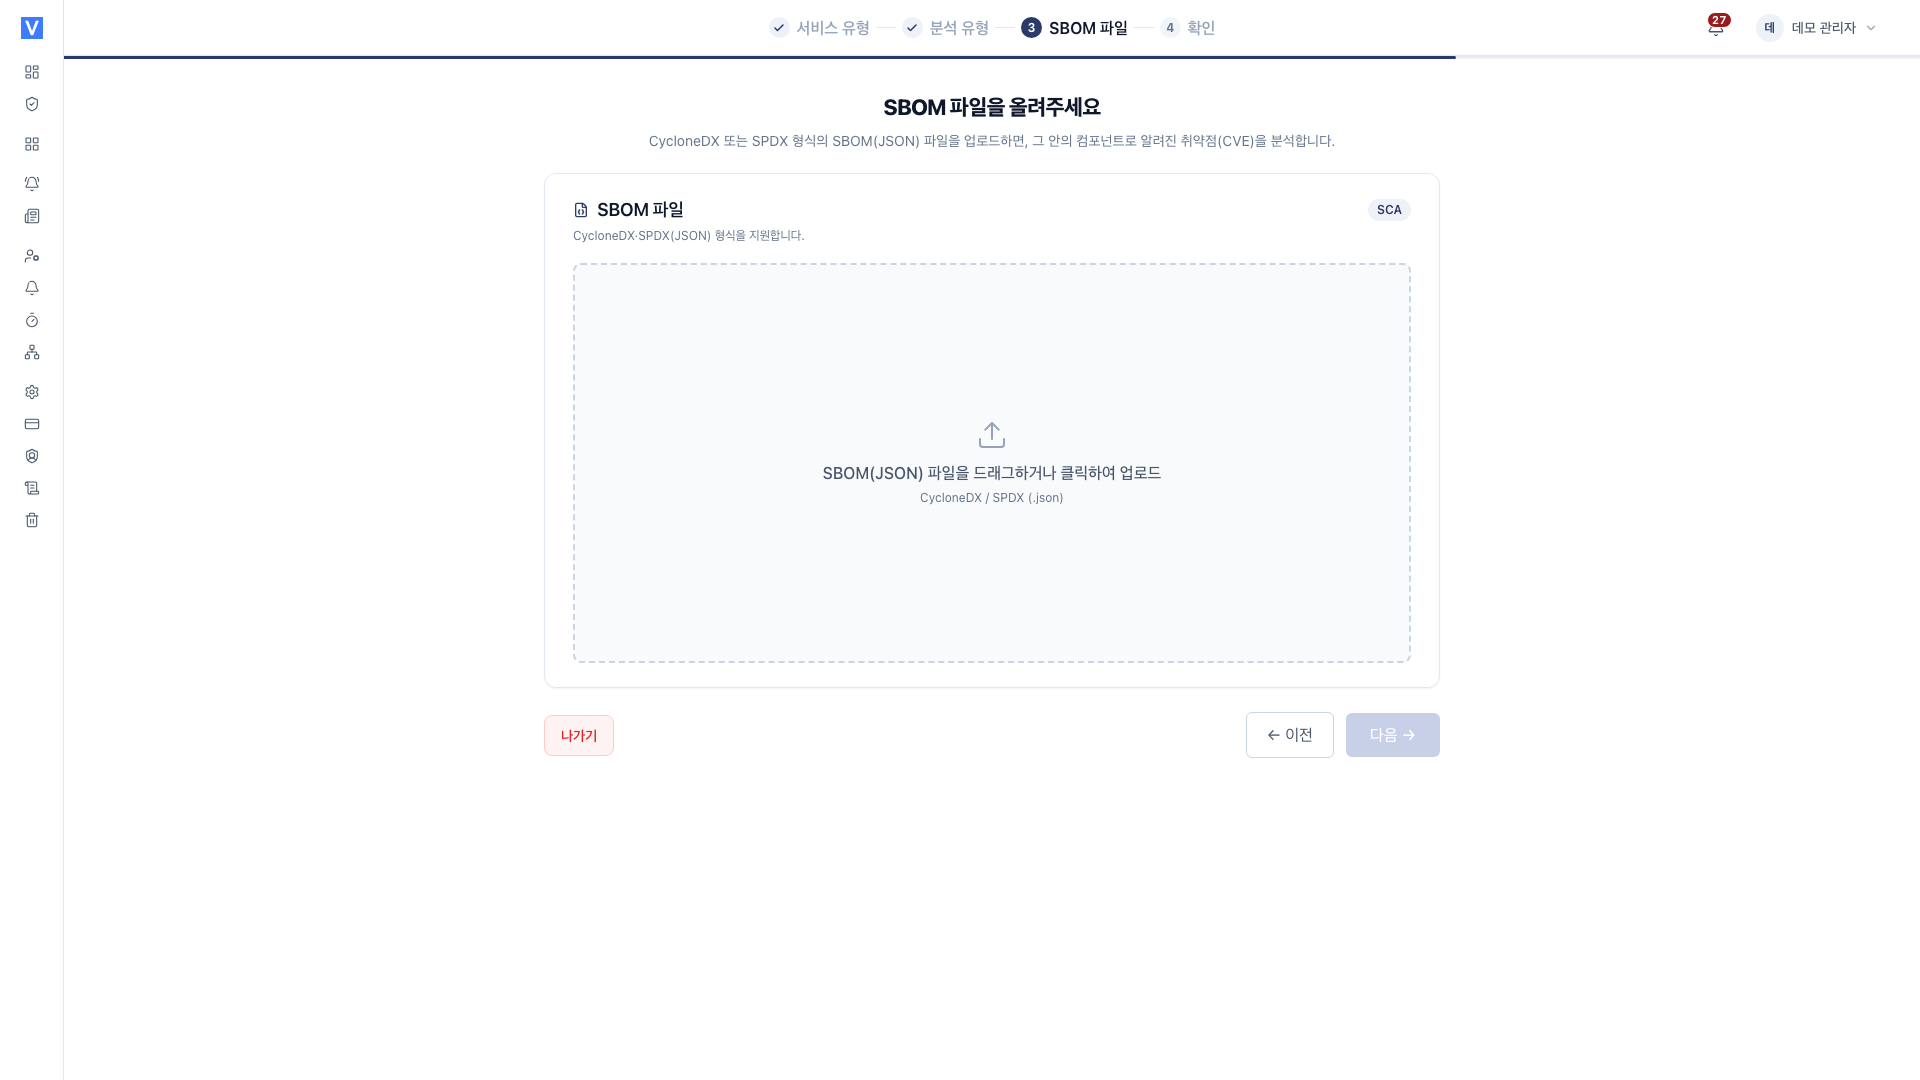
외부 도구나 파이프라인이 만든 SBOM 파일 하나가 필요합니다. 업로드는 JSON 형식만 지원합니다. XML 이나 tag-value 형식은 지원하지 않습니다. 업로드 화면의 안내에도 CycloneDX / SPDX (.json) 로 표시됩니다.
- CycloneDX (JSON)
- SPDX (JSON)
등록 절차
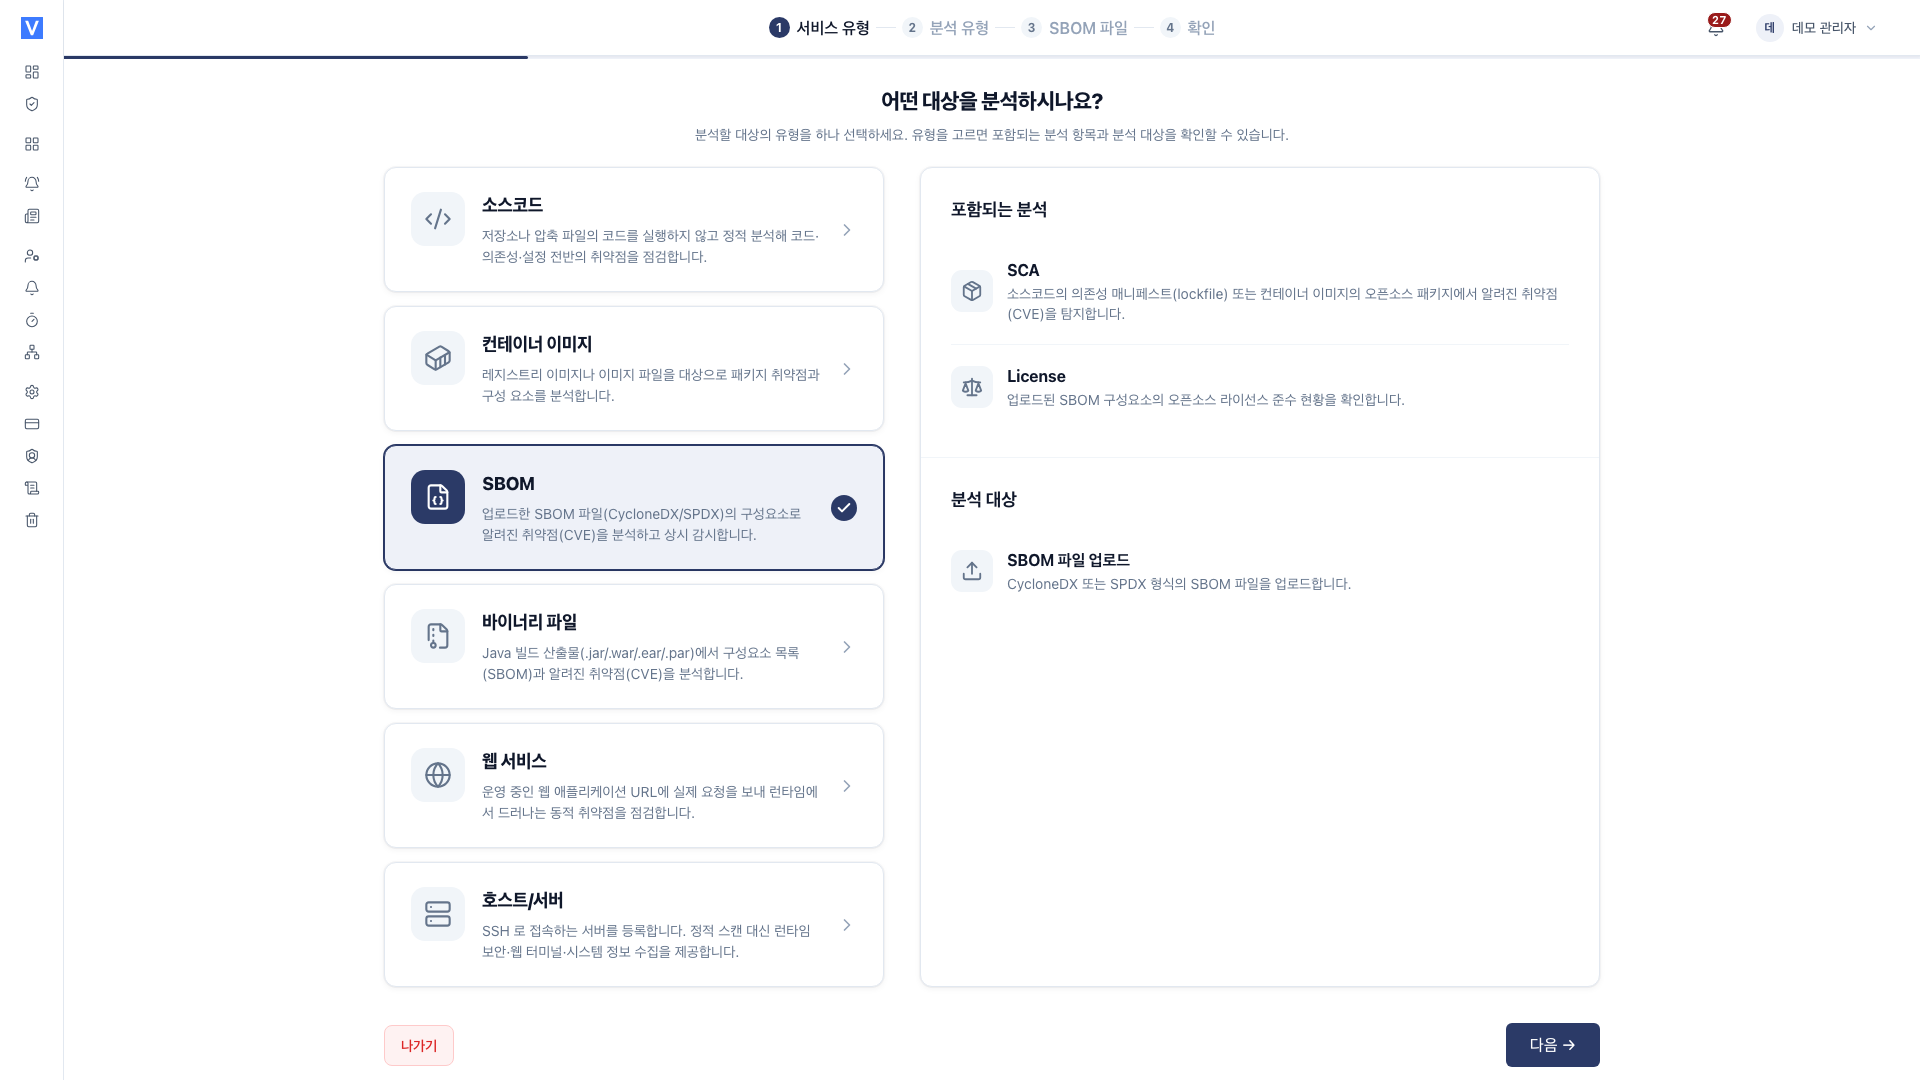
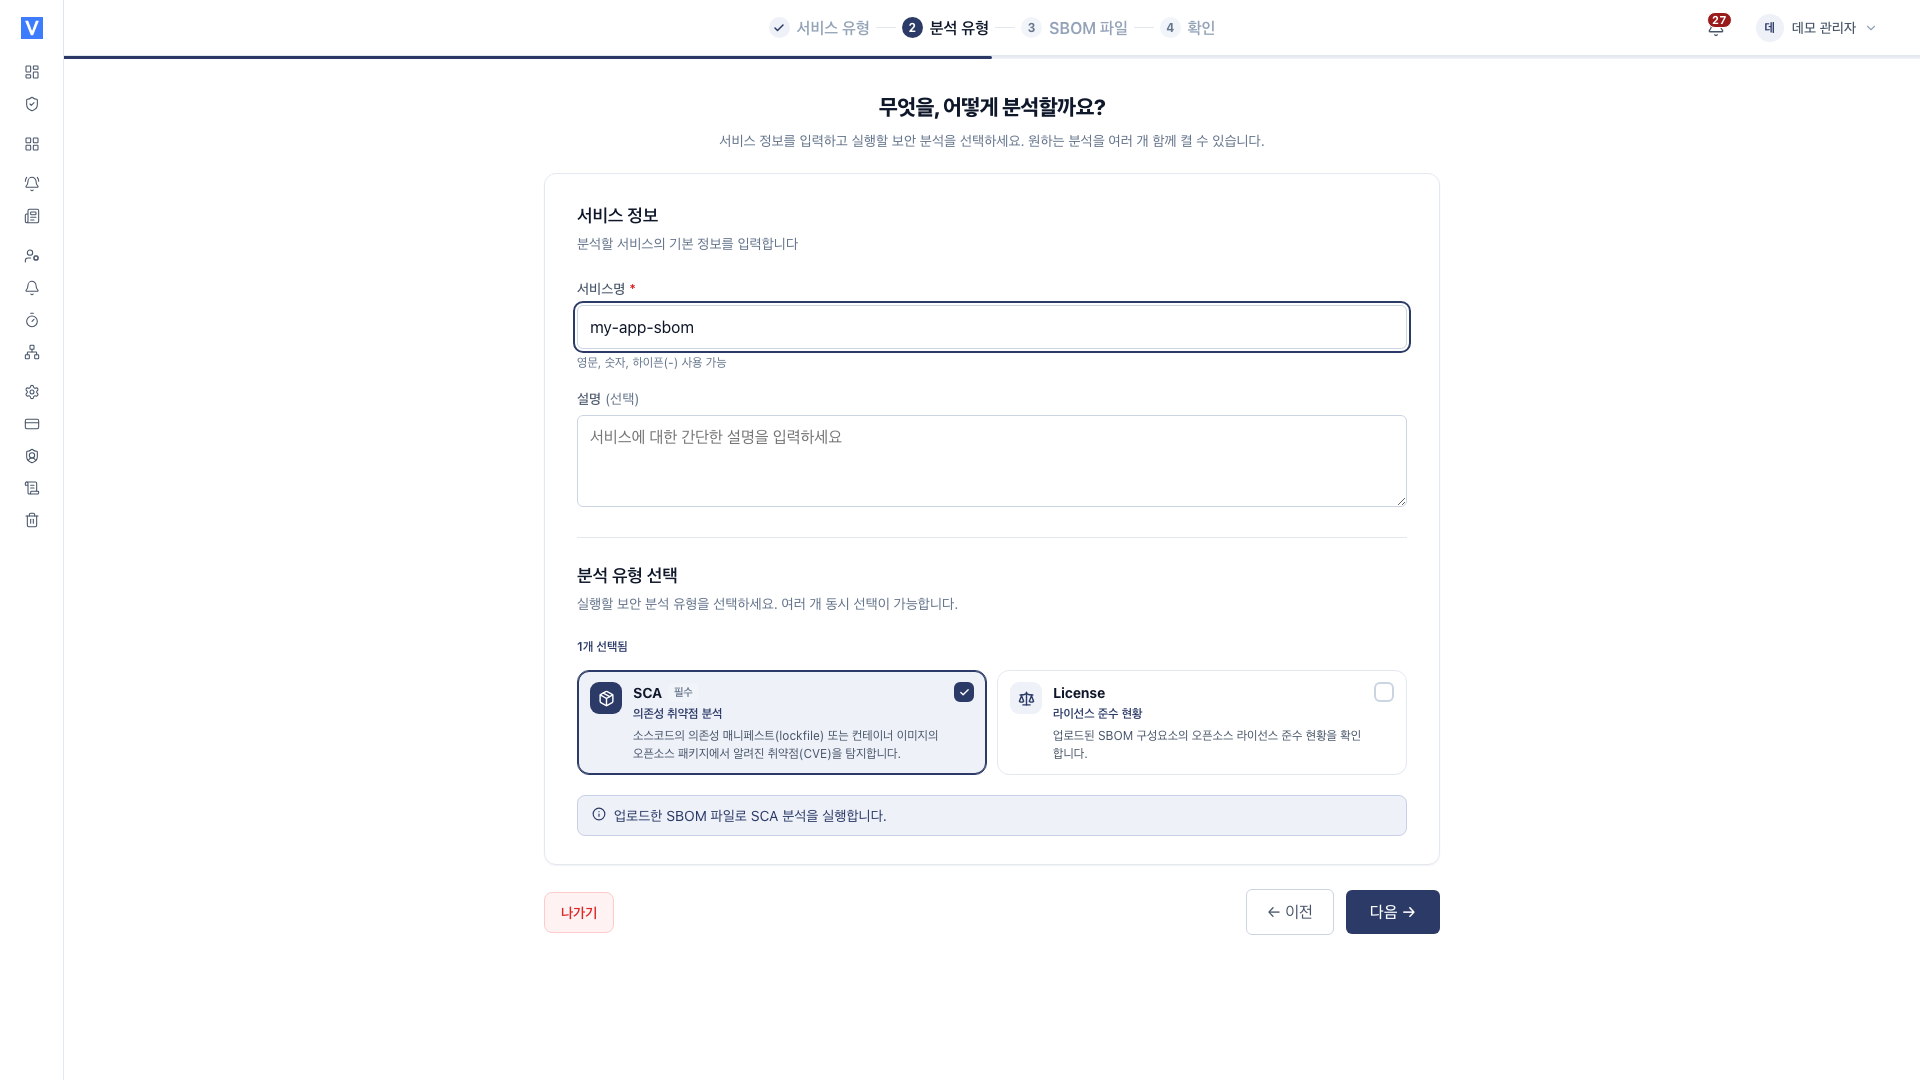
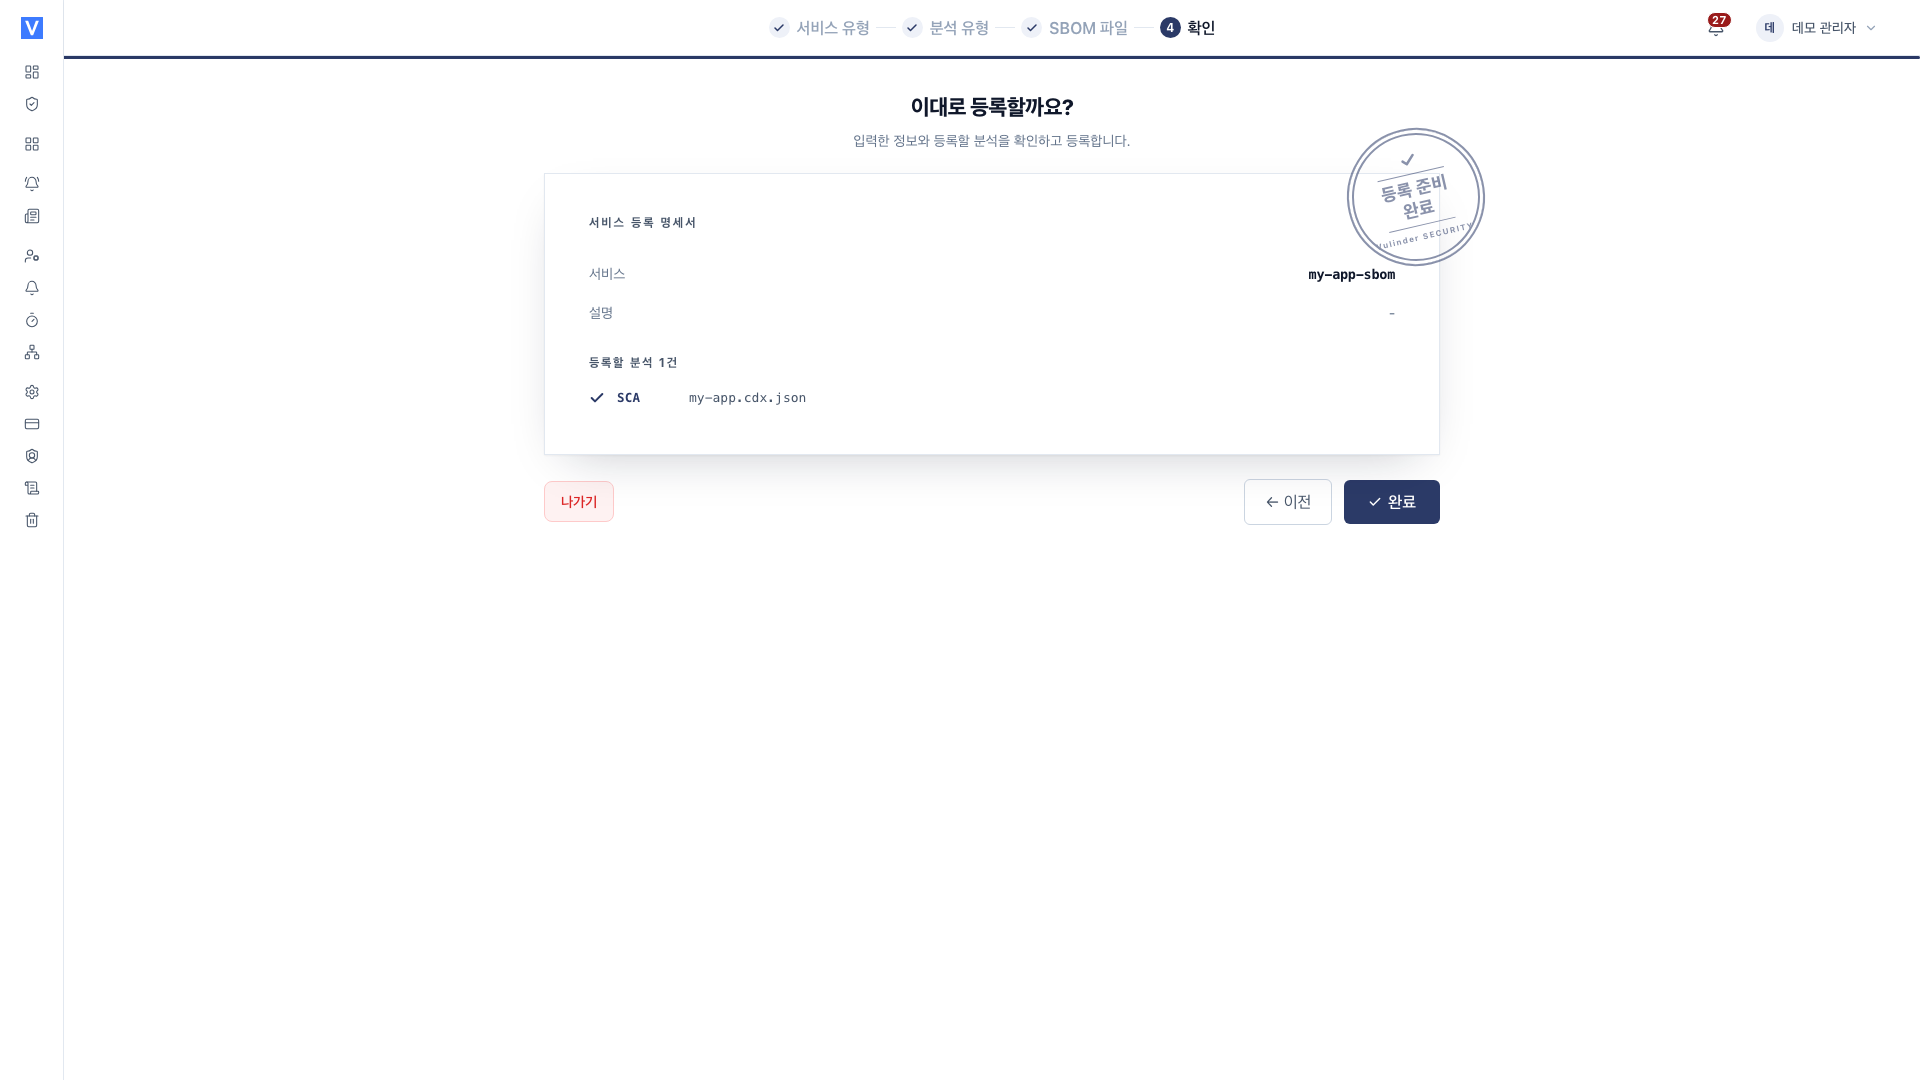
[서비스 관리] 페이지에서 서비스 등록을 누르고 SBOM 을 선택하면 4단계 마법사가 시작됩니다.
탐지 항목
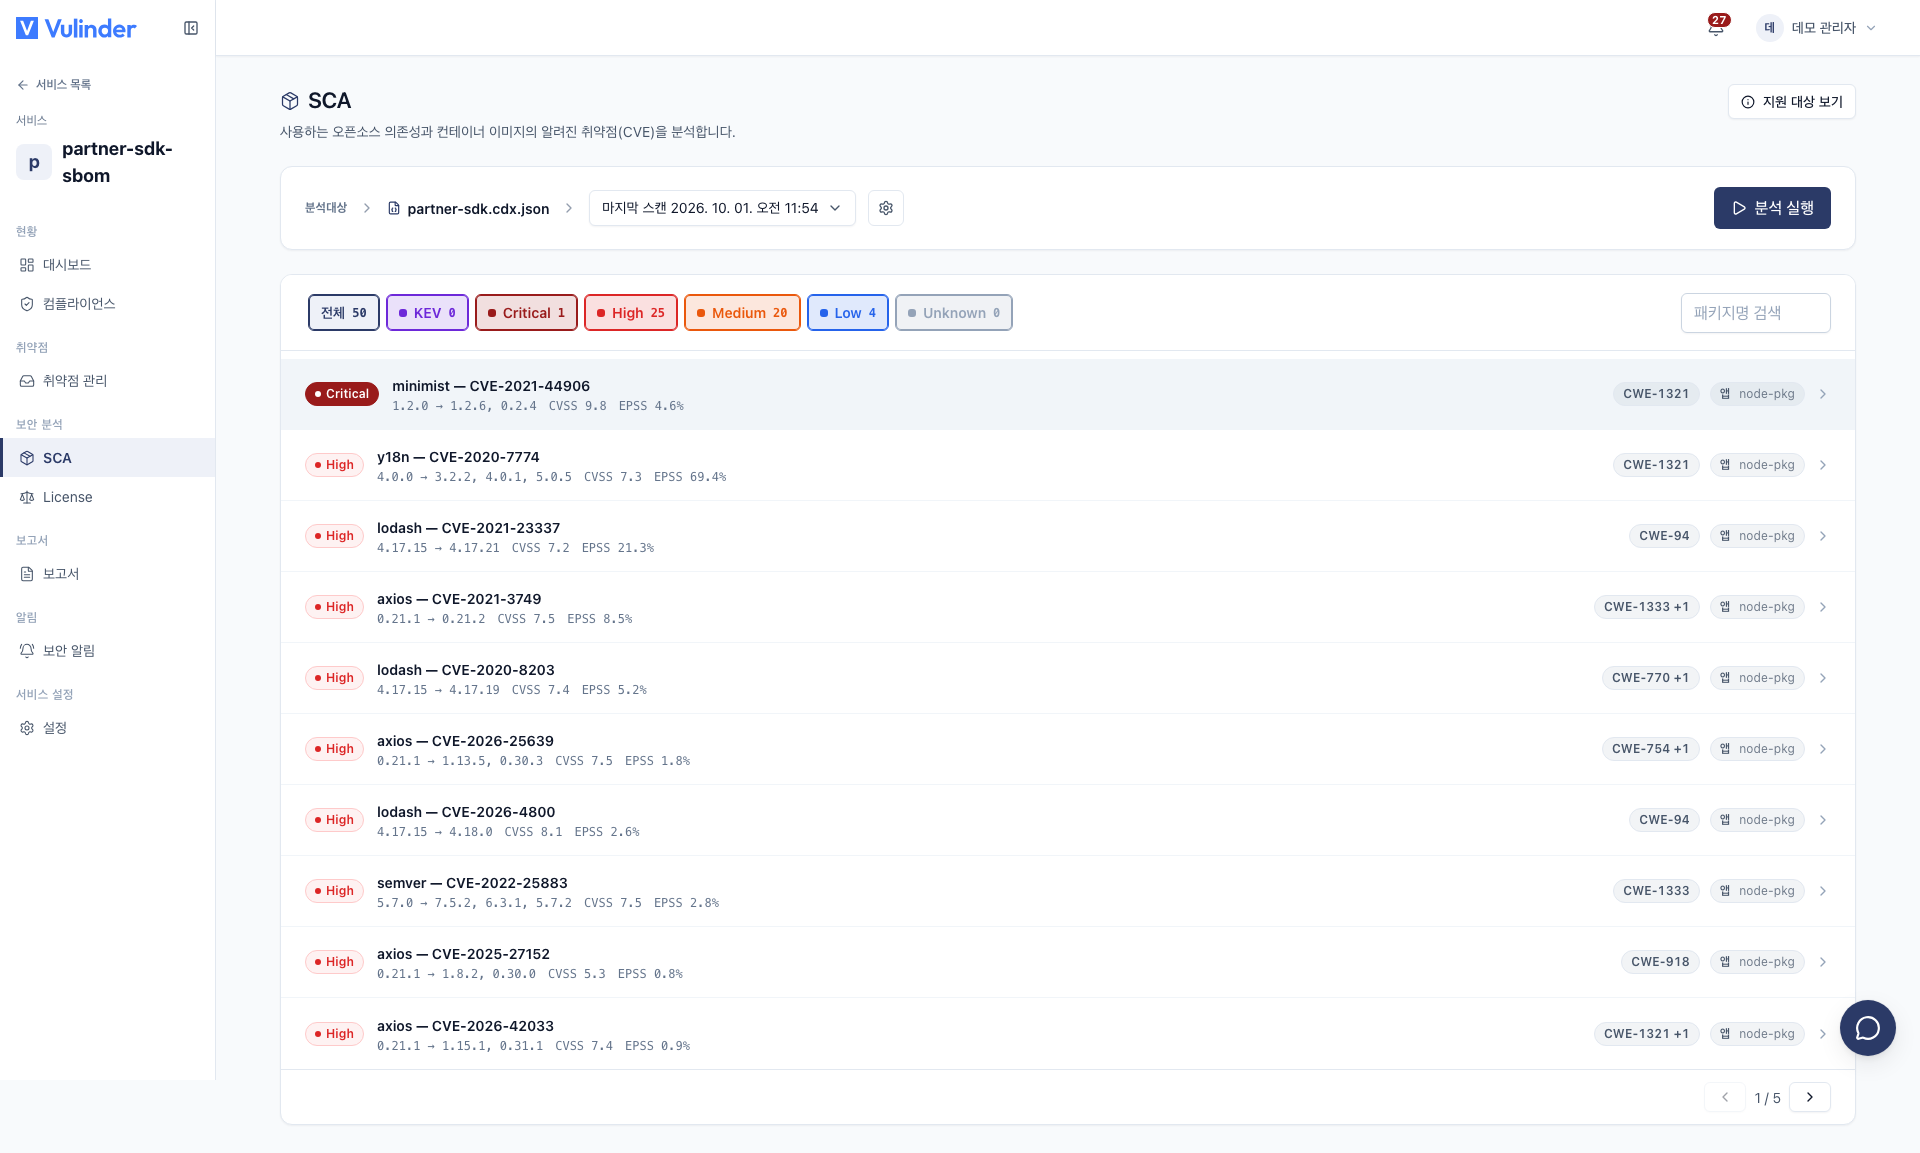
- 구성요소 취약점 : SBOM 에 나열된 패키지의 알려진 CVE.
- KEV : 실제 악용이 확인된 항목에 표시됩니다.
- EPSS(악용 확률) · CWE(유형 분류) : 각 항목에 함께 제공되어 조치 순서를 정하는 데 활용됩니다.
- 라이선스 위험 : 구성요소의 라이선스를 위험 범주로 분류합니다.
결과 확인
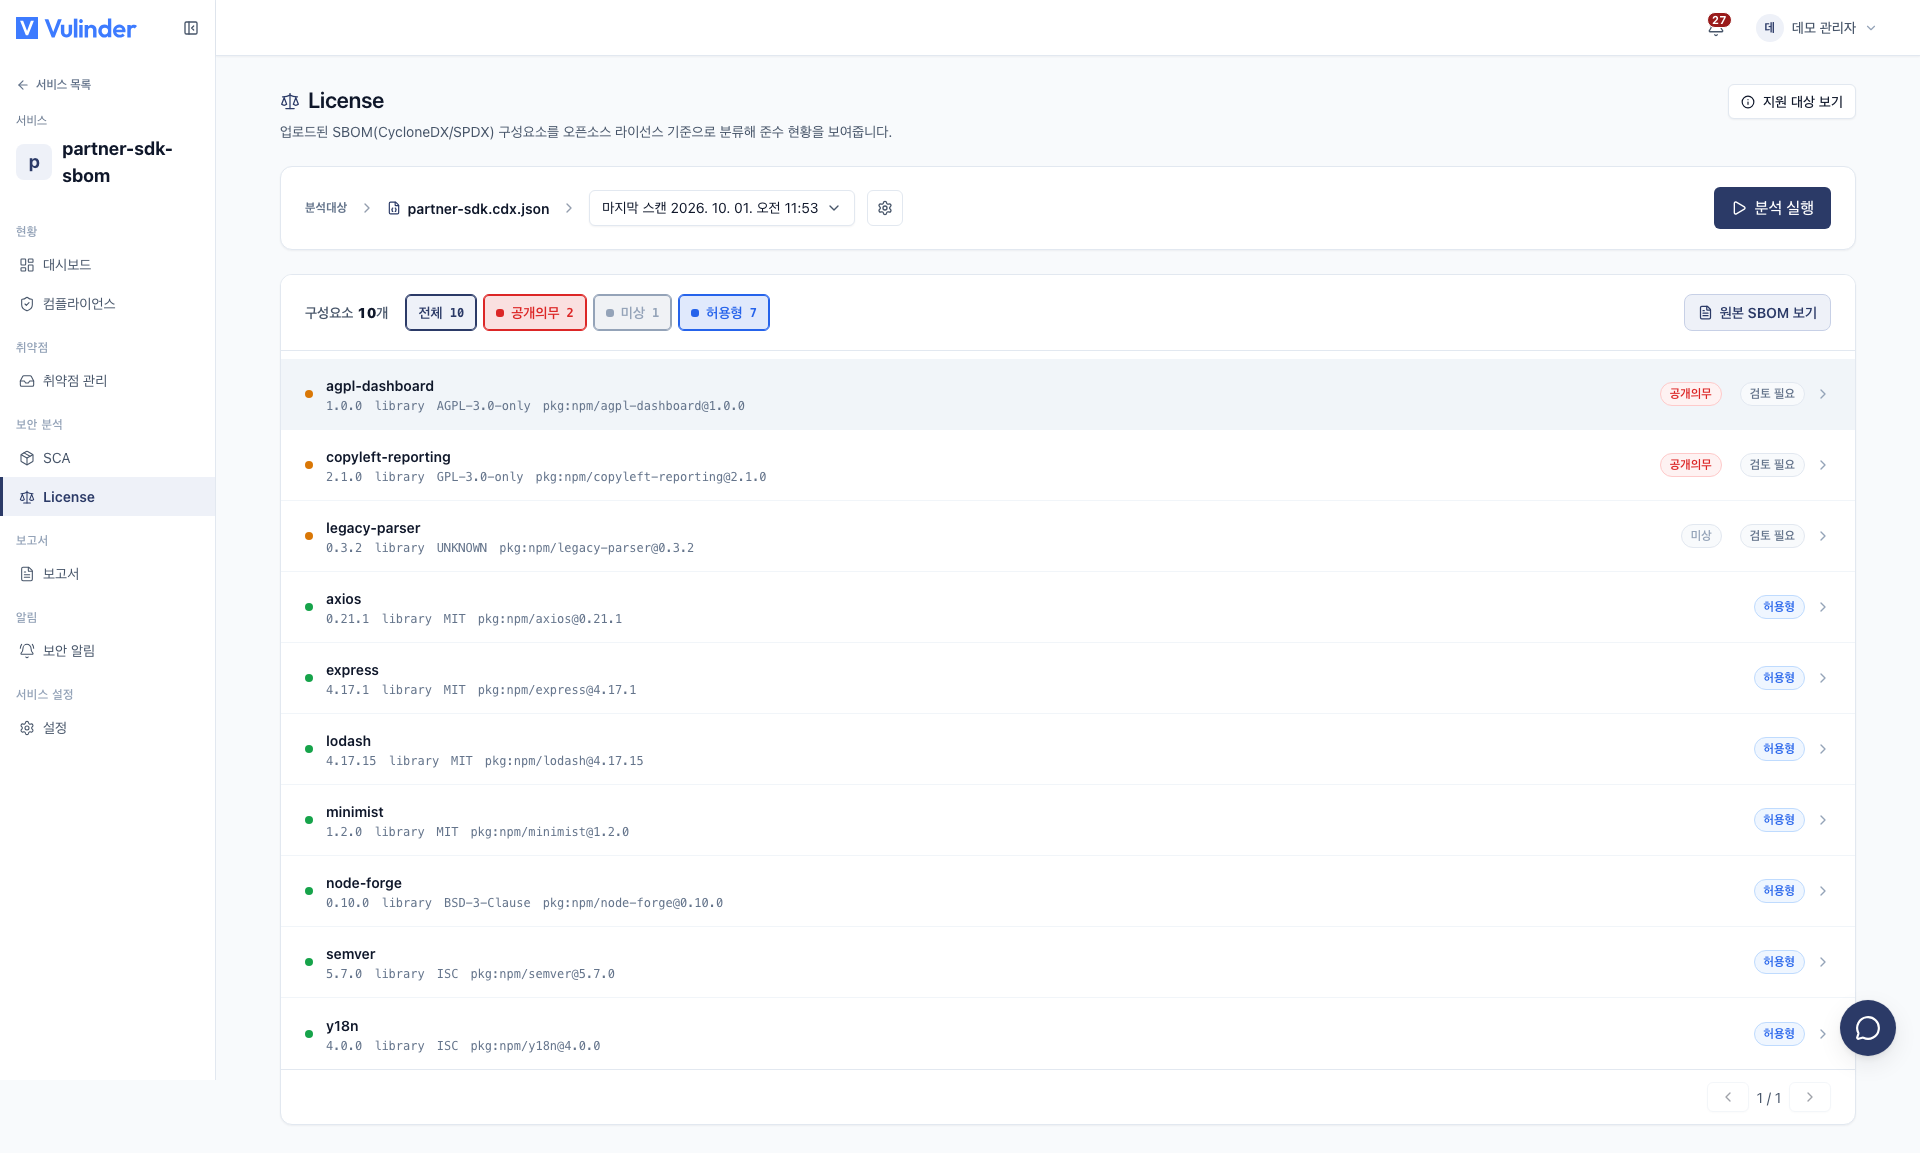
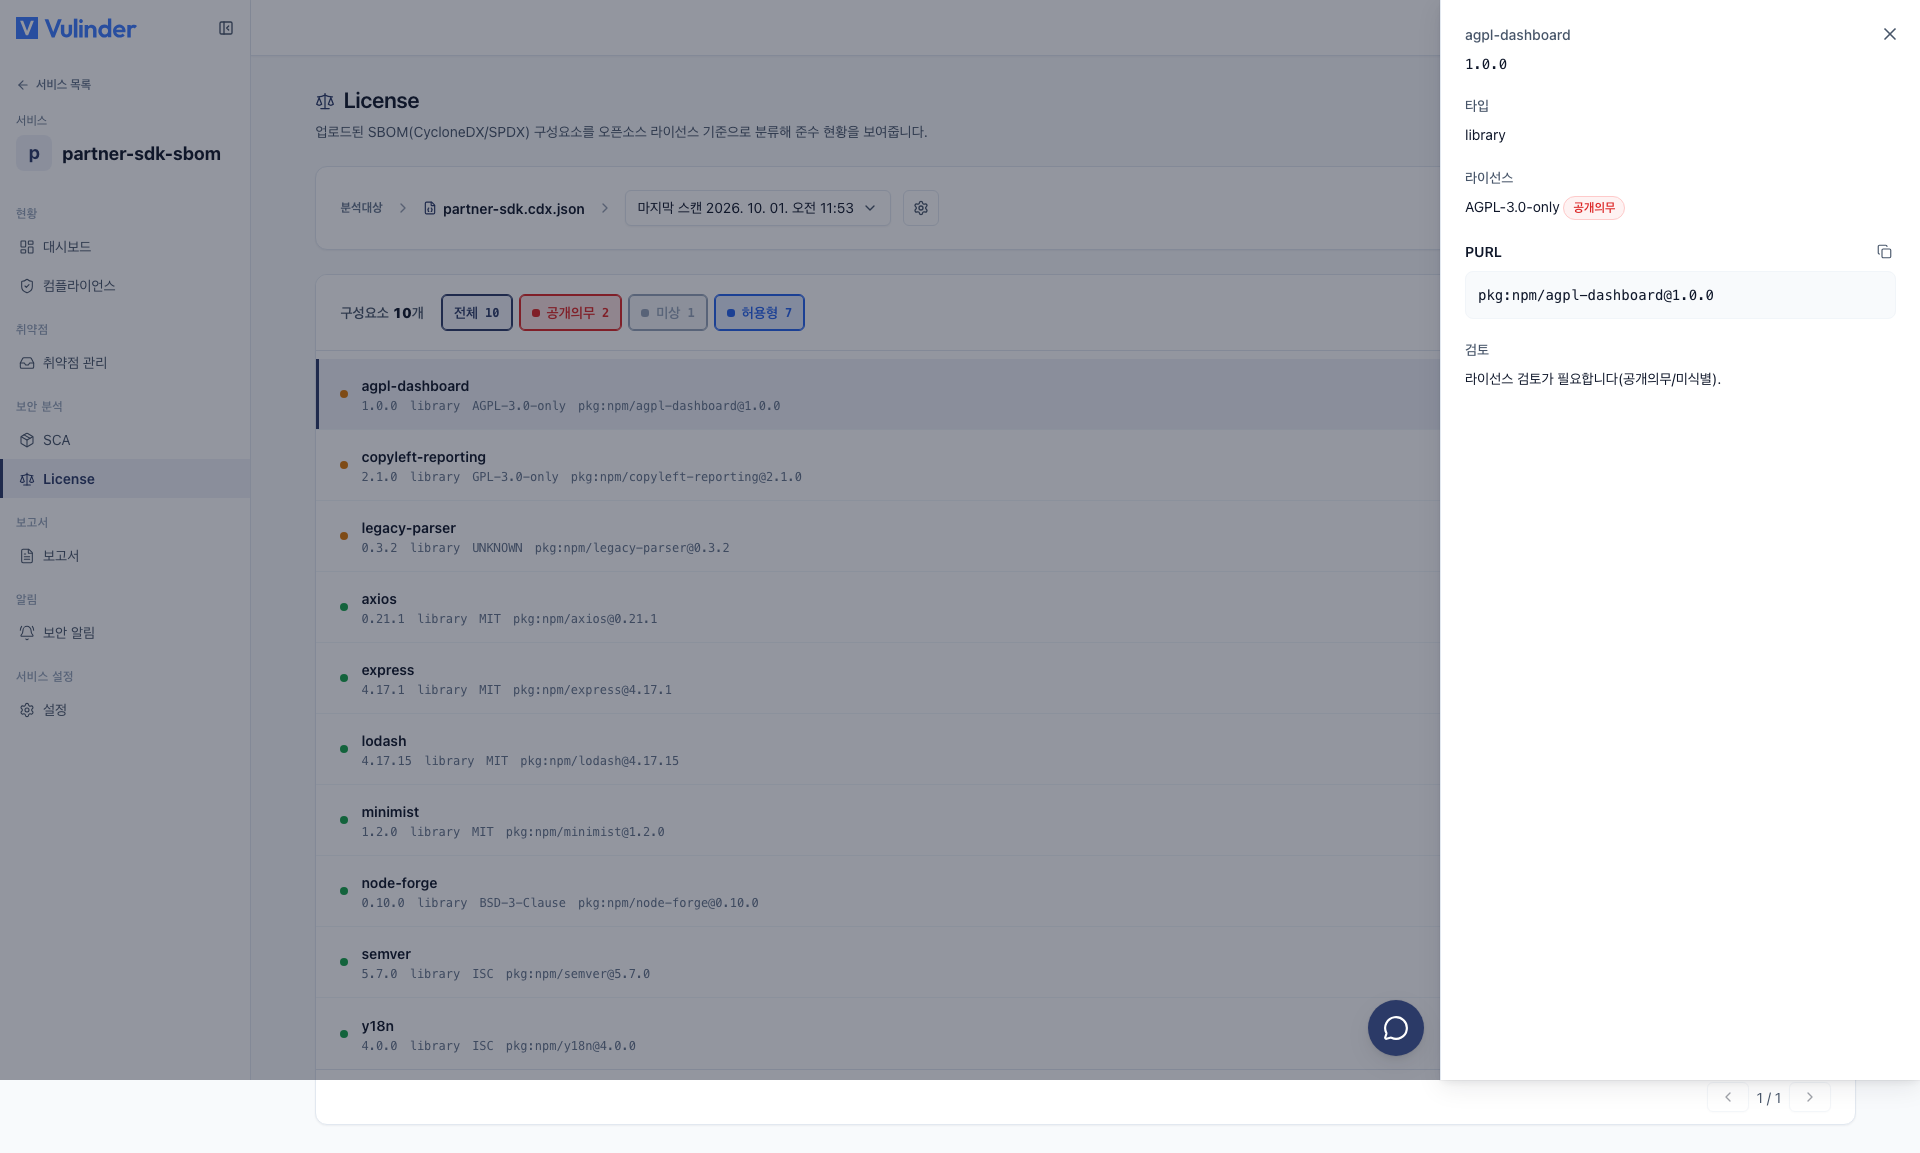
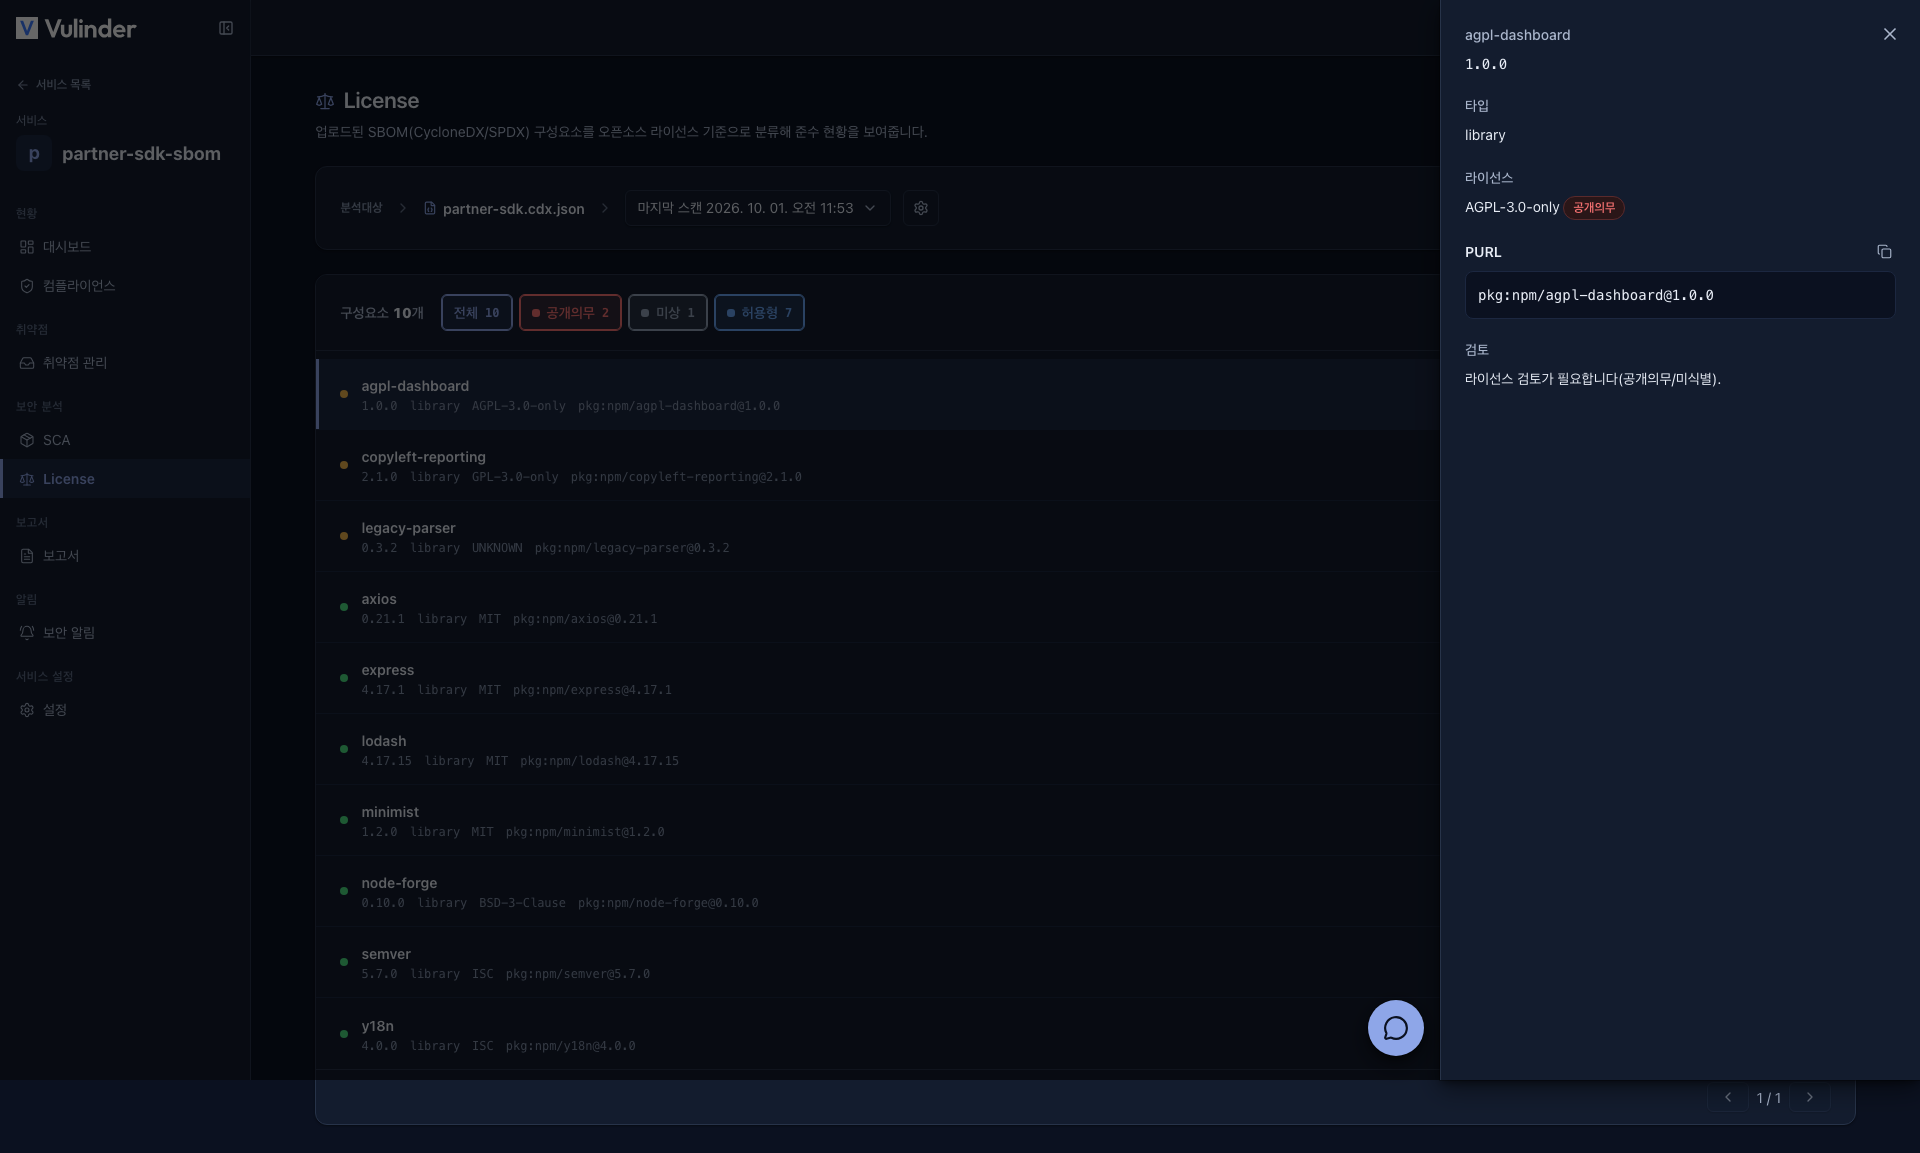
업로드한 SBOM 의 각 구성요소는 라이선스 위험 범주로 함께 분류되며, 위험이 높은 순으로 정렬됩니다.
- 공개의무(카피레프트)
- 미상
- 허용형(permissive)
사용 조건이 까다롭거나 판정이 불명확한 구성요소를 먼저 확인할 수 있습니다. 각 범주의 판정 기준과 대응 방법은 SBOM · License 에서 자세히 설명합니다.
등록 시 License 를 선택했다면 다음을 함께 제공합니다.
- [License] 탭 : 구성요소별 라이선스와 위험 범주(공개의무 · 허용형 등)를 한 화면에서 확인할 수 있습니다.
- License 보고서 : 보고서 화면의 취약점 공개 보고서(VDR) 카드에서 내려받을 수 있습니다.
결과 처리
발견 항목은 취약점 관리에서 검토하고 조치합니다.
- 구성요소 취약점(SCA) : 조치완료 · 오탐 · 위험 수용으로 처리합니다.
- 라이선스 위험 : 표시·검토용이므로 처리 상태를 따로 지정하지 않습니다.
상시 감시
업로드한 SBOM 의 구성요소는 상시 감시 대상이 됩니다. 새 CVE 가 공개되면 재스캔 없이 인벤토리에 반영되고 알림이 발생합니다. (보안 뉴스)
소스코드/이미지 서비스로 등록하면 Vulinder가 SBOM 을 자동 생성합니다. 외부 도구로 생성한 CycloneDX/SPDX 파일을 이 서비스에 업로드할 수도 있습니다.
설정 (등록 후 변경)
등록한 뒤에는 서비스 사이드바의 [설정]에서 License 분석 사용 여부를 바꾸거나 SBOM 파일을 교체할 수 있습니다. 자세한 방법은 SBOM 업로드 설정을 참고하세요.