웹 서비스 (DAST)
실행 중인 웹 서비스에 실제 요청을 보내 동적으로만 확인되는 취약점을 탐지합니다(DAST). 코드나 이미지 스캔으로 탐지할 수 없고 운영 환경에서만 나타나는 취약점이 대상입니다. 오남용을 방지하기 위해 본인이 소유·관리하는 도메인만 스캔할 수 있으며, 등록 후 스캔 전에 소유권을 검증합니다.
- 분석 : 실행 중인 웹 서비스 동적 점검(DAST)
- 대상 : 소유권이 검증된 본인 도메인만
- 소유권 증명 : HTML 파일 업로드 · 메타 태그 · DNS TXT
- 필요한 것 : 점검할 URL, 도메인 제어 권한
언어 / 스택과 무관합니다. HTTPS 로 접근 가능한 웹 애플리케이션이 대상이며, 템플릿 기반으로 HTTP / DNS / TCP 등 네트워크 노출 표면도 함께 점검합니다.
필요한 것
웹 서비스 점검에는 두 가지가 필요합니다.
- 점검할 URL :
https://로 접근 가능한, 실행 중인 웹 서비스 - 도메인 소유권 : 본인이 소유·관리하는 도메인만 대상입니다. HTML 파일 업로드 · 메타 태그 · DNS TXT 중 하나로 증명하며, 자세한 방법은 아래 소유권 검증에서 설명합니다.
등록 절차
[서비스 관리] 페이지에서 서비스 등록을 누르고 웹 서비스를 선택하면 4단계 마법사가 시작됩니다.
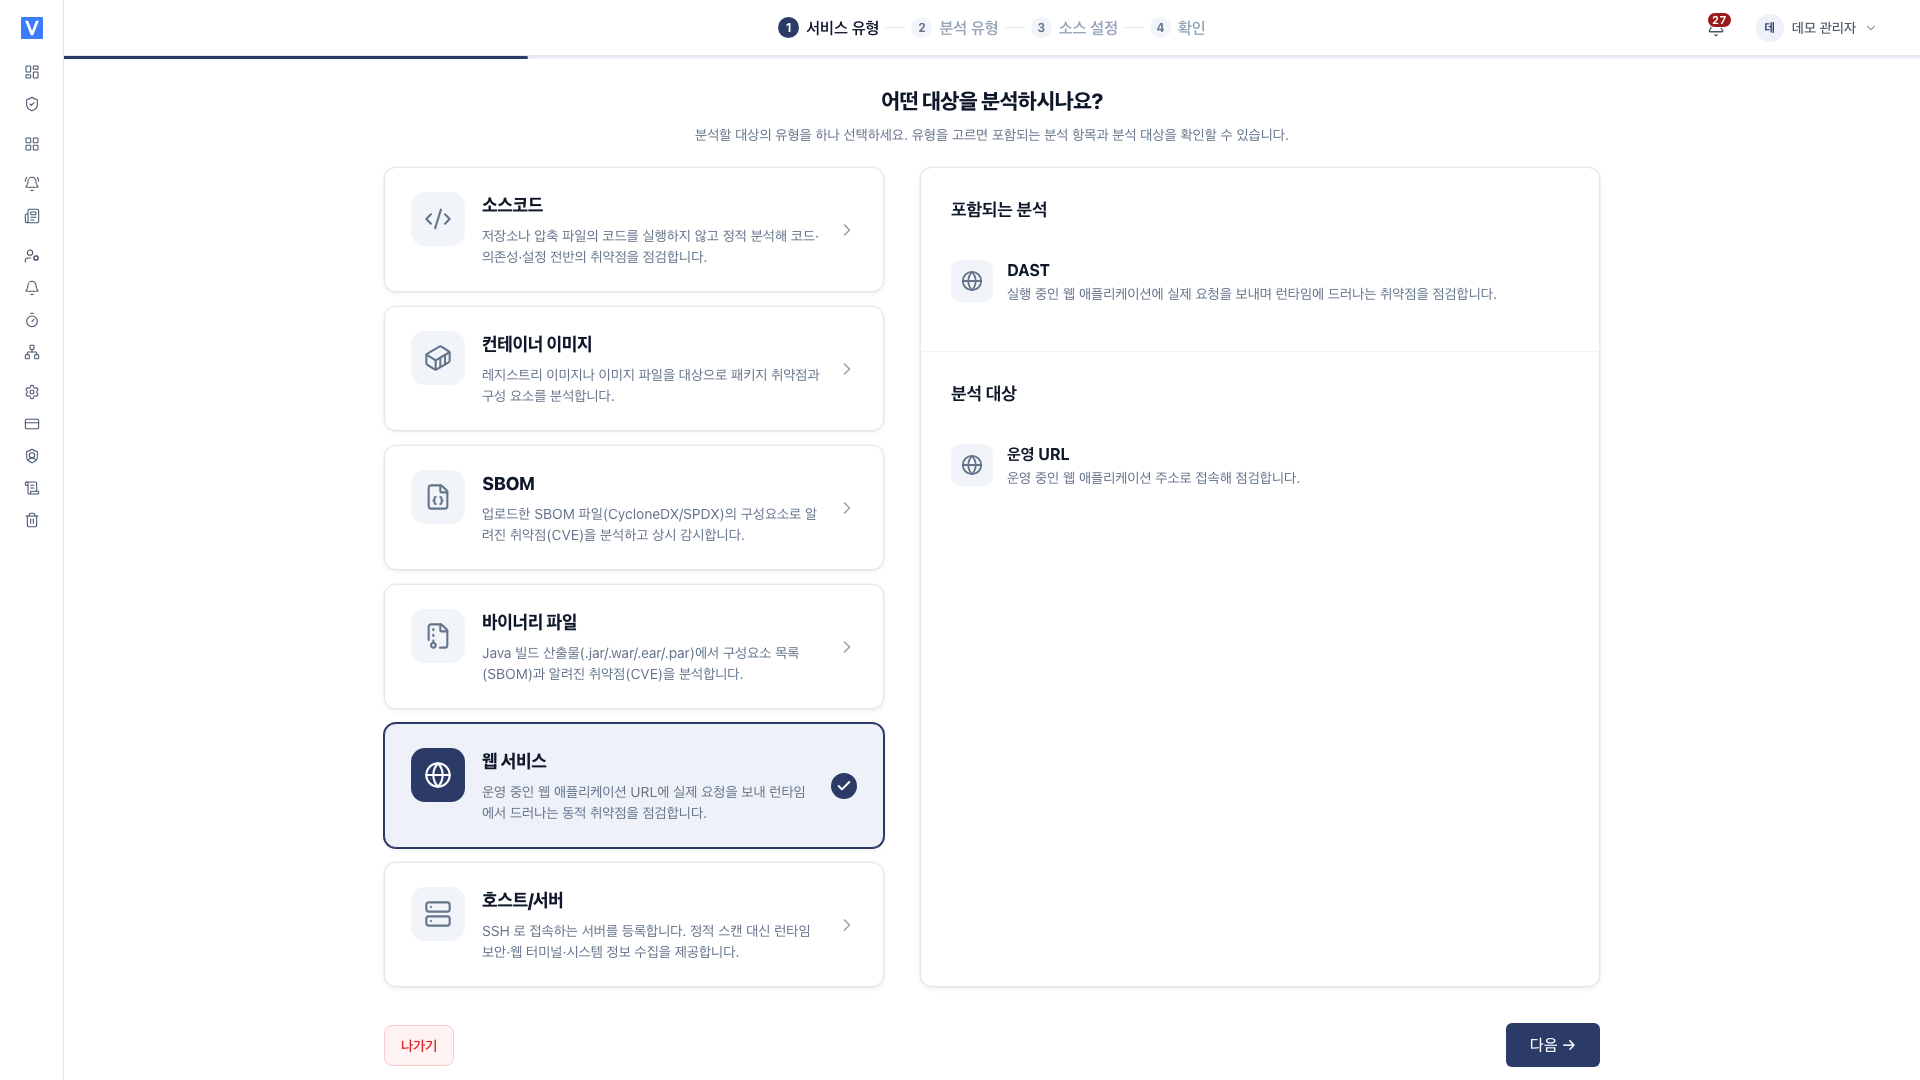
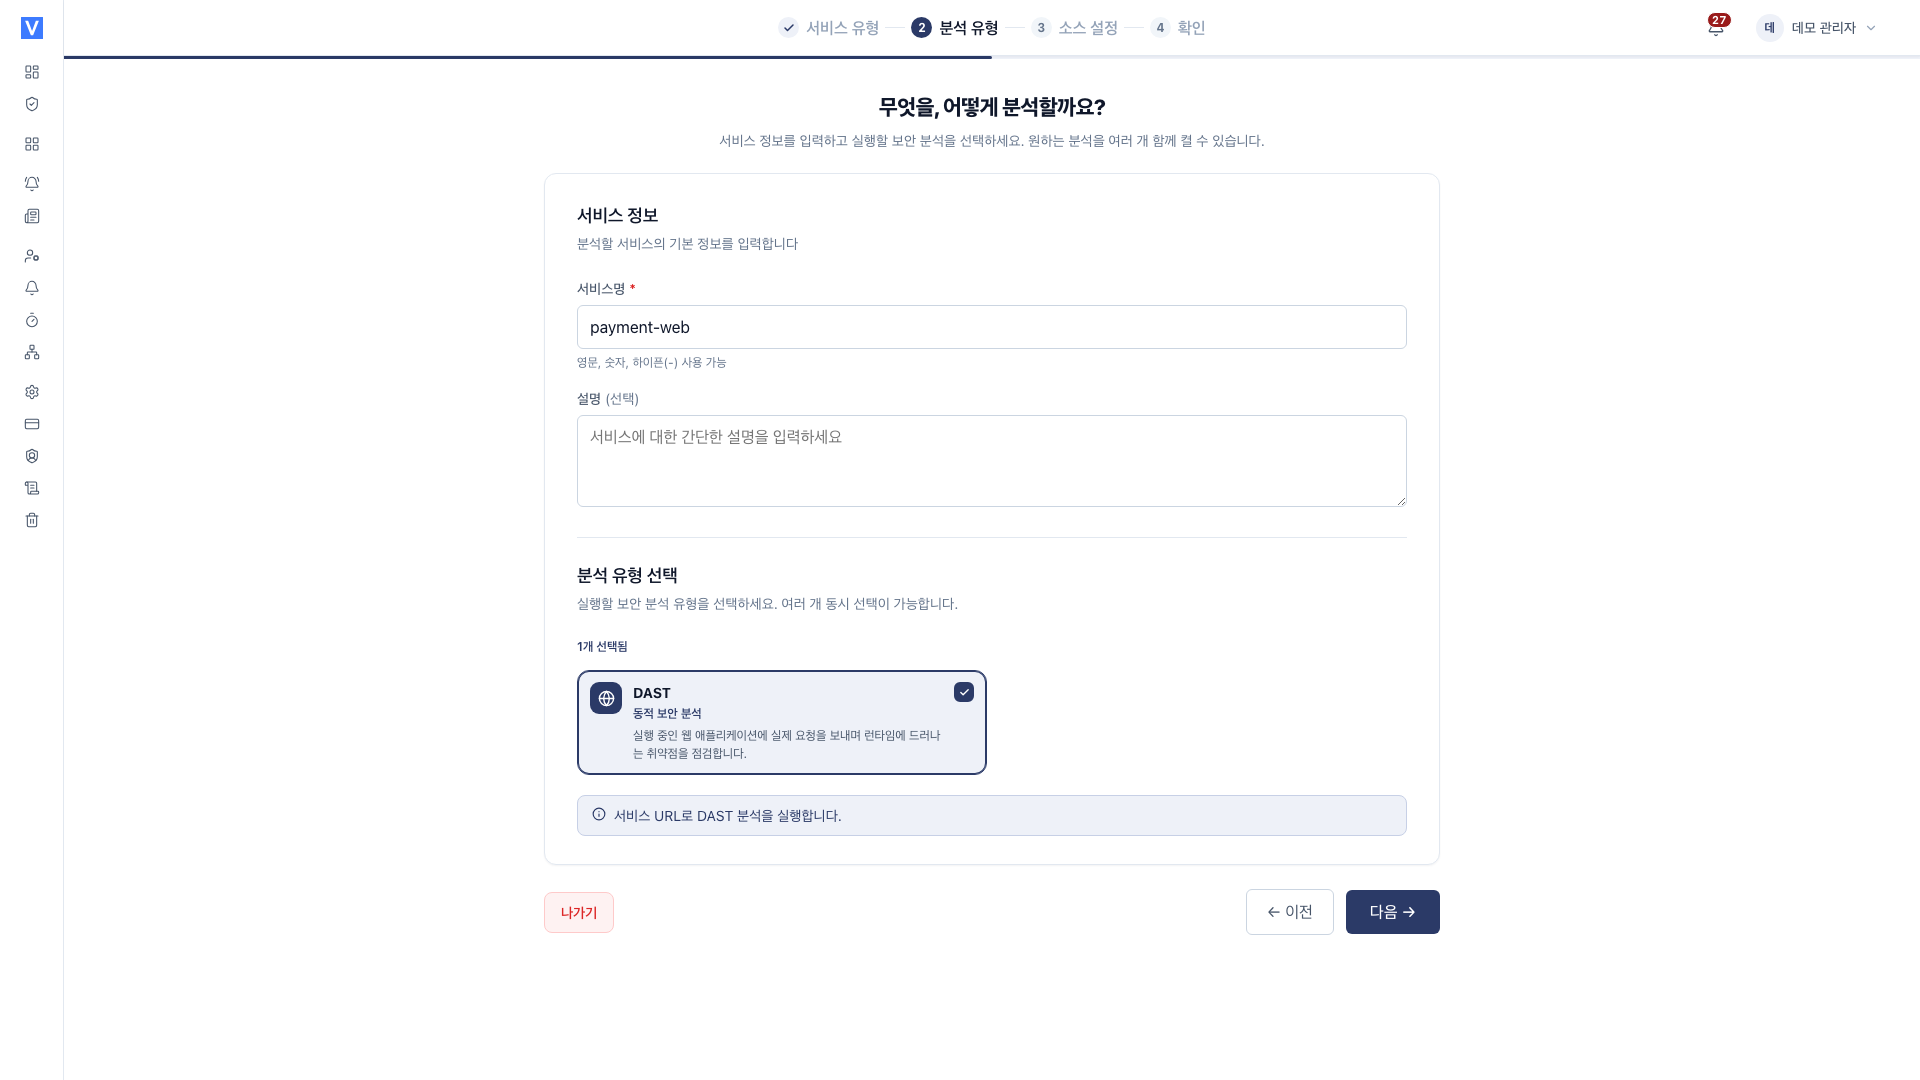
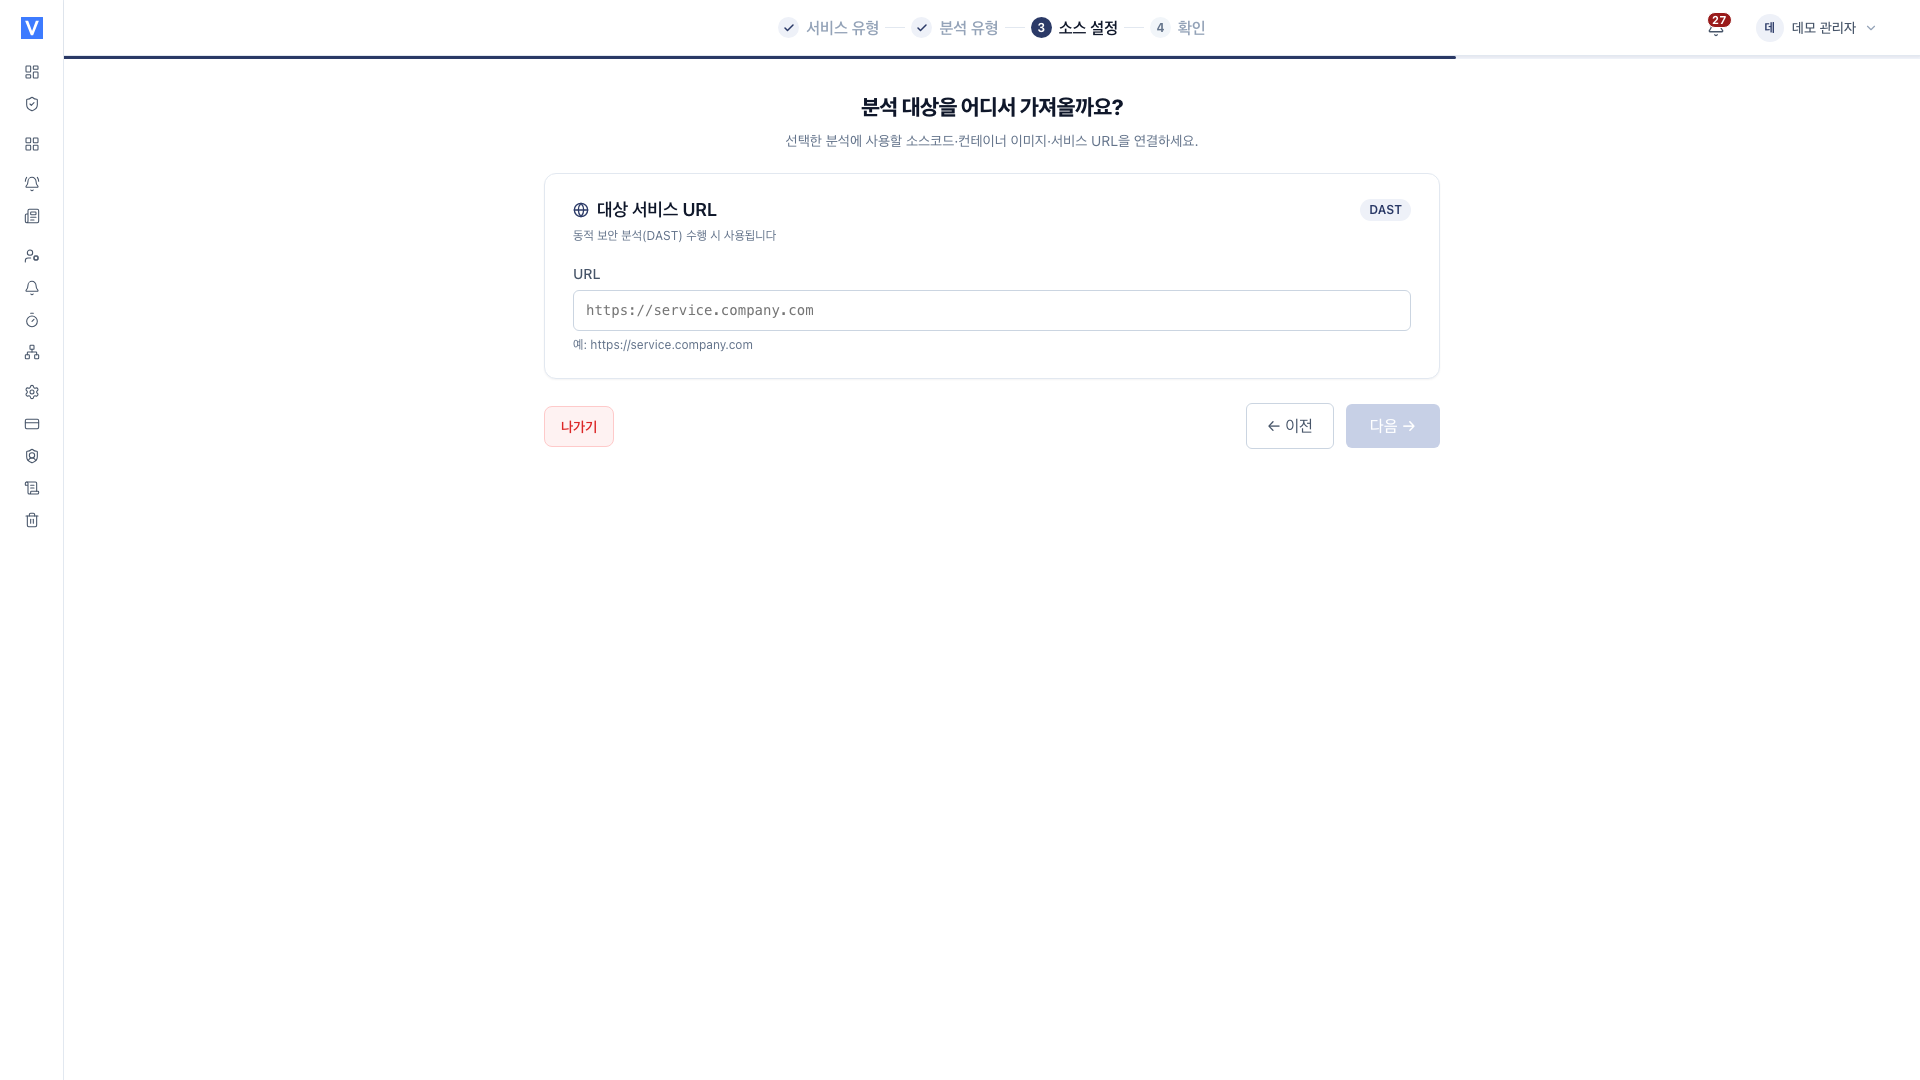
https:// 로 입력합니다. http:// 주소는 등록할 수 없고("DAST 대상은 https 만 지원합니다."), 플랫폼 예약 도메인도 사용할 수 없습니다("해당 URL은 등록할 수 없습니다.").
등록 후 다음 순서로 DAST 를 실행합니다.
- 서비스 [설정] > 소유권 검증에서 아래 소유권 검증 방법 중 하나로 도메인 소유권을 검증합니다. 검증 전에는 DAST 화면에 "이 도메인은 소유권 검증이 필요합니다."라는 안내가 표시됩니다.
- 검증이 완료되면 분석 실행으로 DAST 스캔을 시작합니다.
동적 분석(DAST) 개요
DAST(Dynamic Application Security Testing)는 실행 중인 웹 서비스에 실제 요청을 보내 응답을 관찰하며 취약점을 탐지하는 방식입니다. 소스코드를 정적으로 분석하는 방식(SAST)과 달리, 애플리케이션이 실제로 동작하는 상태에서 외부 공격자와 같은 관점으로 점검합니다.
따라서 코드만으로는 확인할 수 없고 배포·설정·런타임이 결합되어야 나타나는 문제를 탐지합니다. 예를 들면 다음과 같습니다.
- 리버스 프록시나 프레임워크 기본 설정
- 실제 인증 흐름
- 실행 환경에서만 열려 있는 경로
단, 대상이 실제로 실행 중이어야 하며 점검 과정에서 실제 트래픽이 발생합니다.
소유권 검증
임의의 URL 을 스캔하면 타인의 서비스를 공격하거나 SSRF 로 내부망에 접근할 위험이 있습니다. Vulinder는 자유 URL 스캔을 허용하지 않으며, 검증된 도메인만 스캔 대상으로 합니다. 스캔 시점에 소유권을 다시 확인합니다.
Google · Ahrefs 와 비슷한 방식으로, 다음 중 하나를 사용해 도메인 소유권을 증명합니다.
- HTML 파일 업로드 : 발급된
vulinder_<token>.html파일을 사이트 루트에 업로드합니다. - 메타 태그 : 페이지
<head>에 발급된 메타 태그를 추가합니다. - DNS TXT : 도메인 DNS 에 발급된 TXT 레코드를 추가합니다.
탐지 항목
대표적인 탐지 유형은 다음과 같습니다.
- 인증 / 세션 관리 결함 : 취약한 로그인·세션 처리, 접근 통제 미비
- 보안 헤더 / 설정 문제 : 누락되거나 잘못 설정된 보안 헤더, 안전하지 않은 기본 설정
- 인젝션 유형 문제 : 입력값이 안전하게 처리되지 않아 발생하는 결함(반사형 등)
- 민감한 경로 노출 : 관리·디버그 엔드포인트나 외부에 공개되면 안 되는 정보의 노출
심각도는 분석 결과에 따라 항목마다 정해지며, 대표적인 예는 다음과 같습니다.
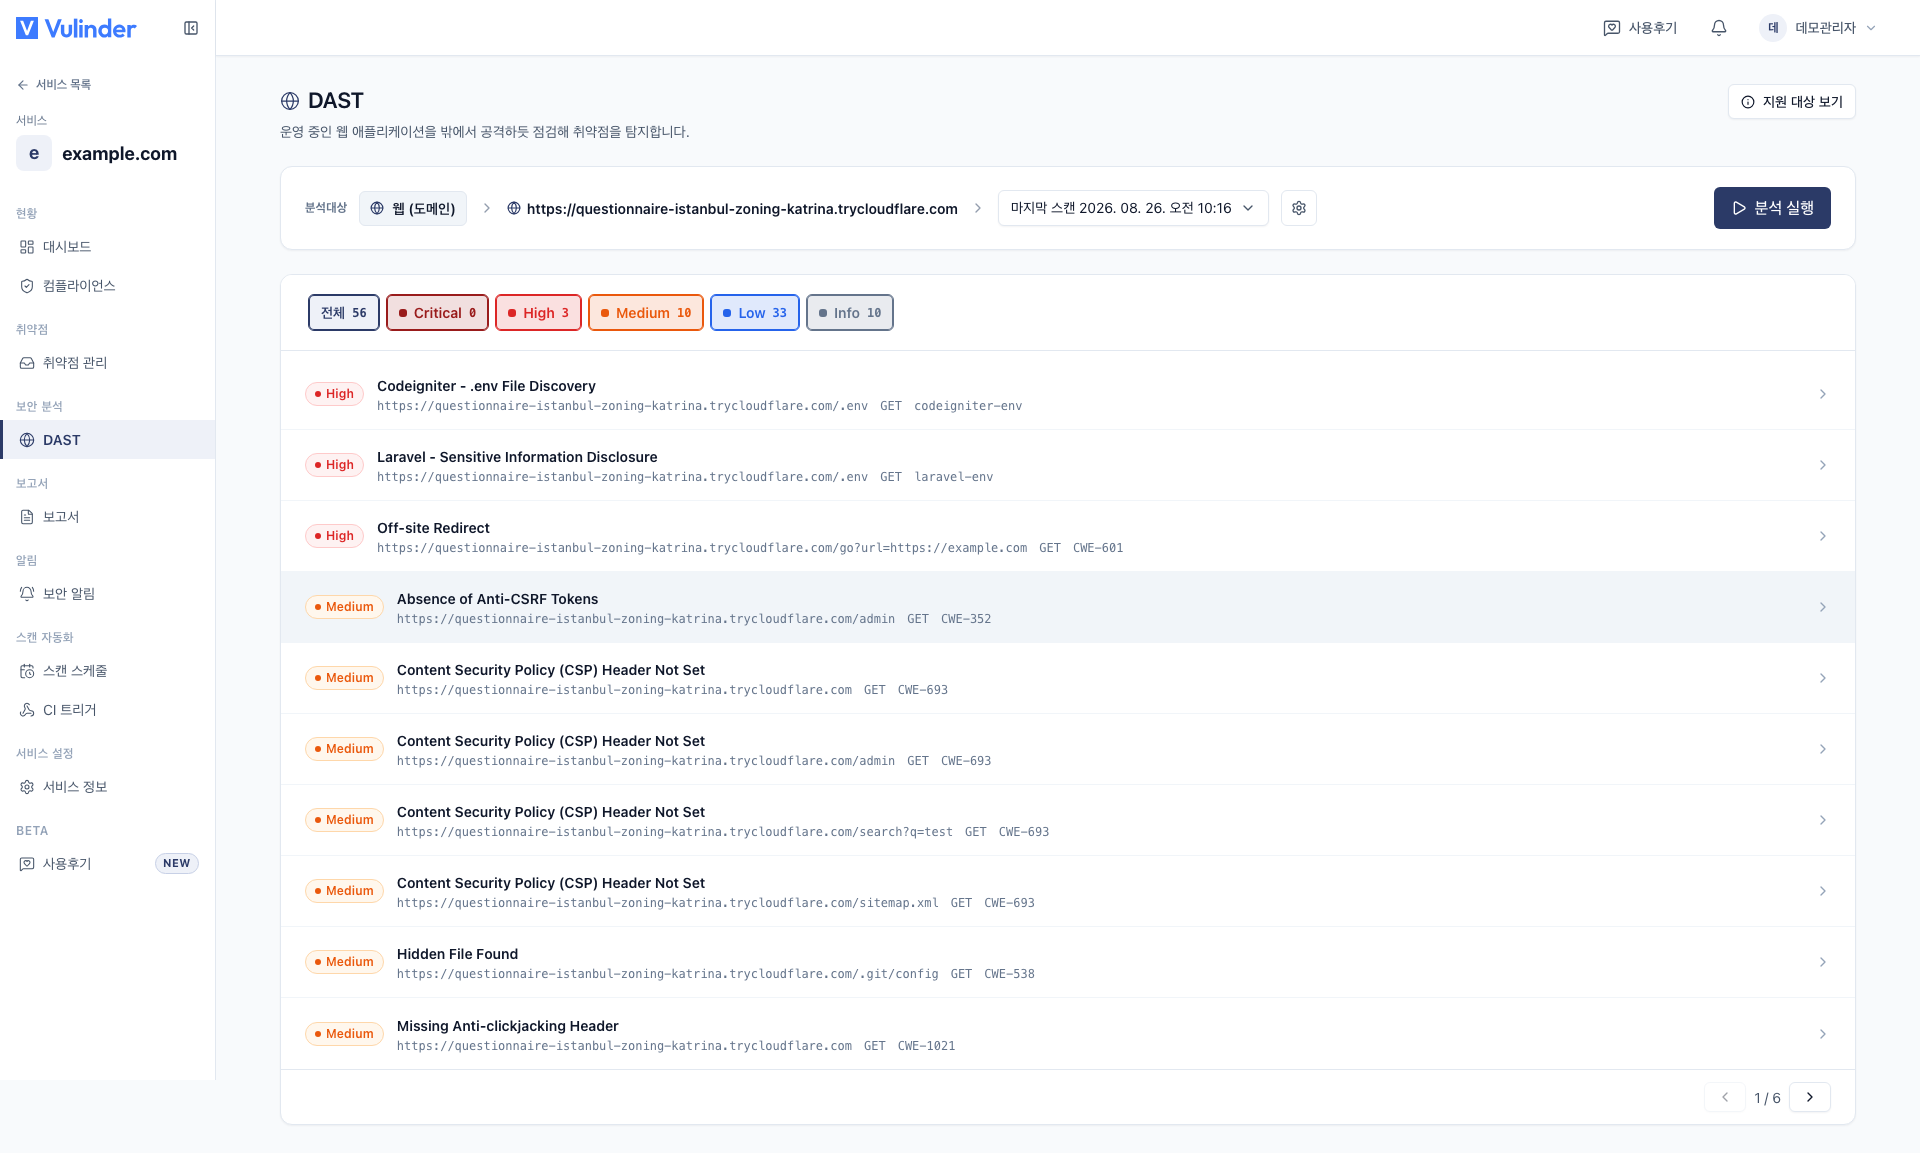
- CRITICAL 인증/세션 관리 결함, 노출된 관리/디버그 경로
- HIGH 인젝션(반사형 등) 및 잘못된 입력 처리
- MEDIUM 잘못 설정된 보안 헤더, 정보 노출
여러 점검 결과는 하나의 스캔 결과로 병합되어 표시됩니다.
DAST 는 대상에 실제 트래픽을 발생시킵니다. 운영 서비스는 트래픽이 적은 시간대에 실행하고, 필요한 경우 스테이징 환경을 대상으로 점검하세요.
결과 처리
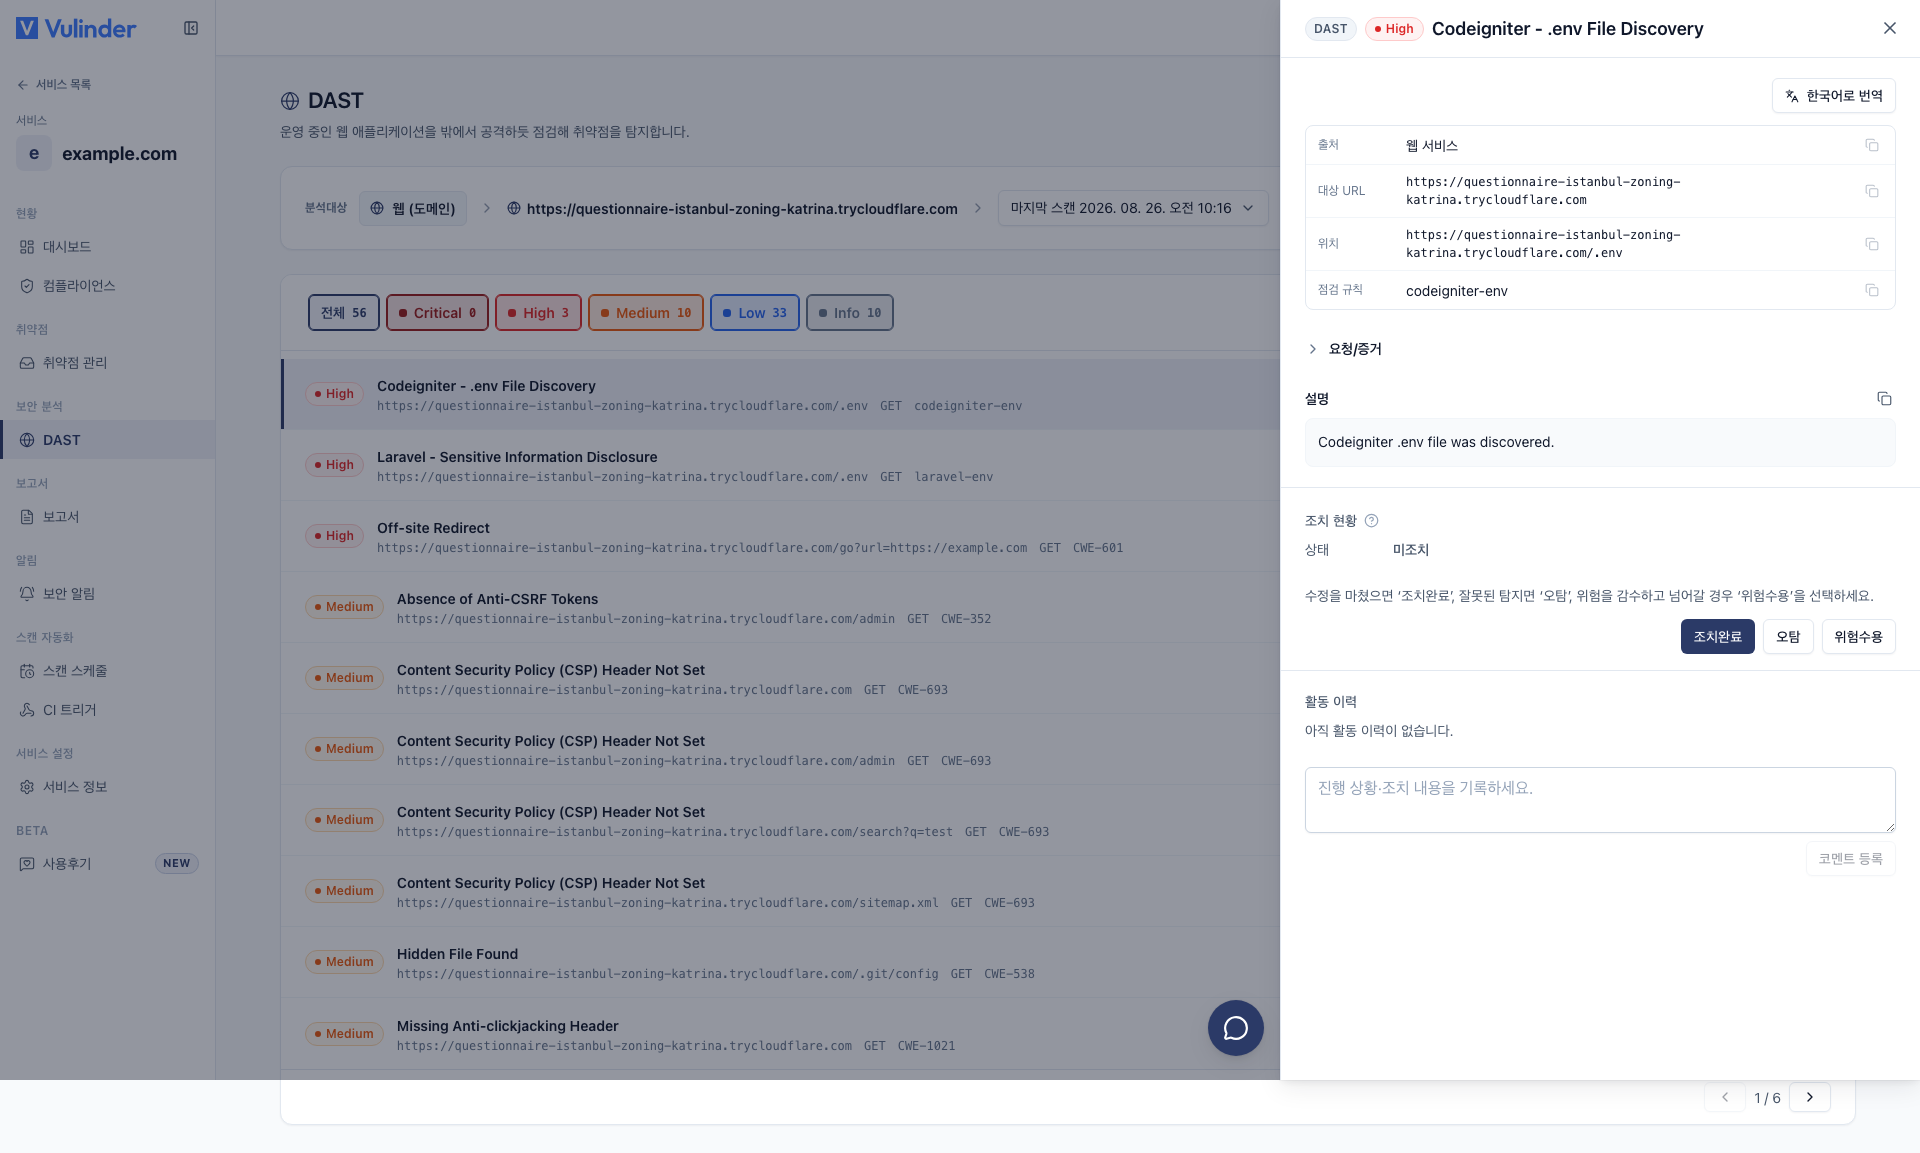
발견 항목은 다른 분석과 동일하게 취약점 관리에서 트리아지합니다.
설정 (등록 후 변경)
등록한 뒤에는 서비스 사이드바의 [설정]에서 대상 URL 을 변경하거나 도메인 소유권을 다시 검증할 수 있습니다. 자세한 방법은 웹 서비스 설정을 참고하세요.