취약점 관리 (트리아지)
발견된 취약점을 검토하고 처리하는 화면입니다. 모든 항목을 한 번에 조치할 수는 없으므로, 심각도와 출처, KEV 를 기준으로 우선순위를 정해 위험이 큰 항목부터 처리합니다.
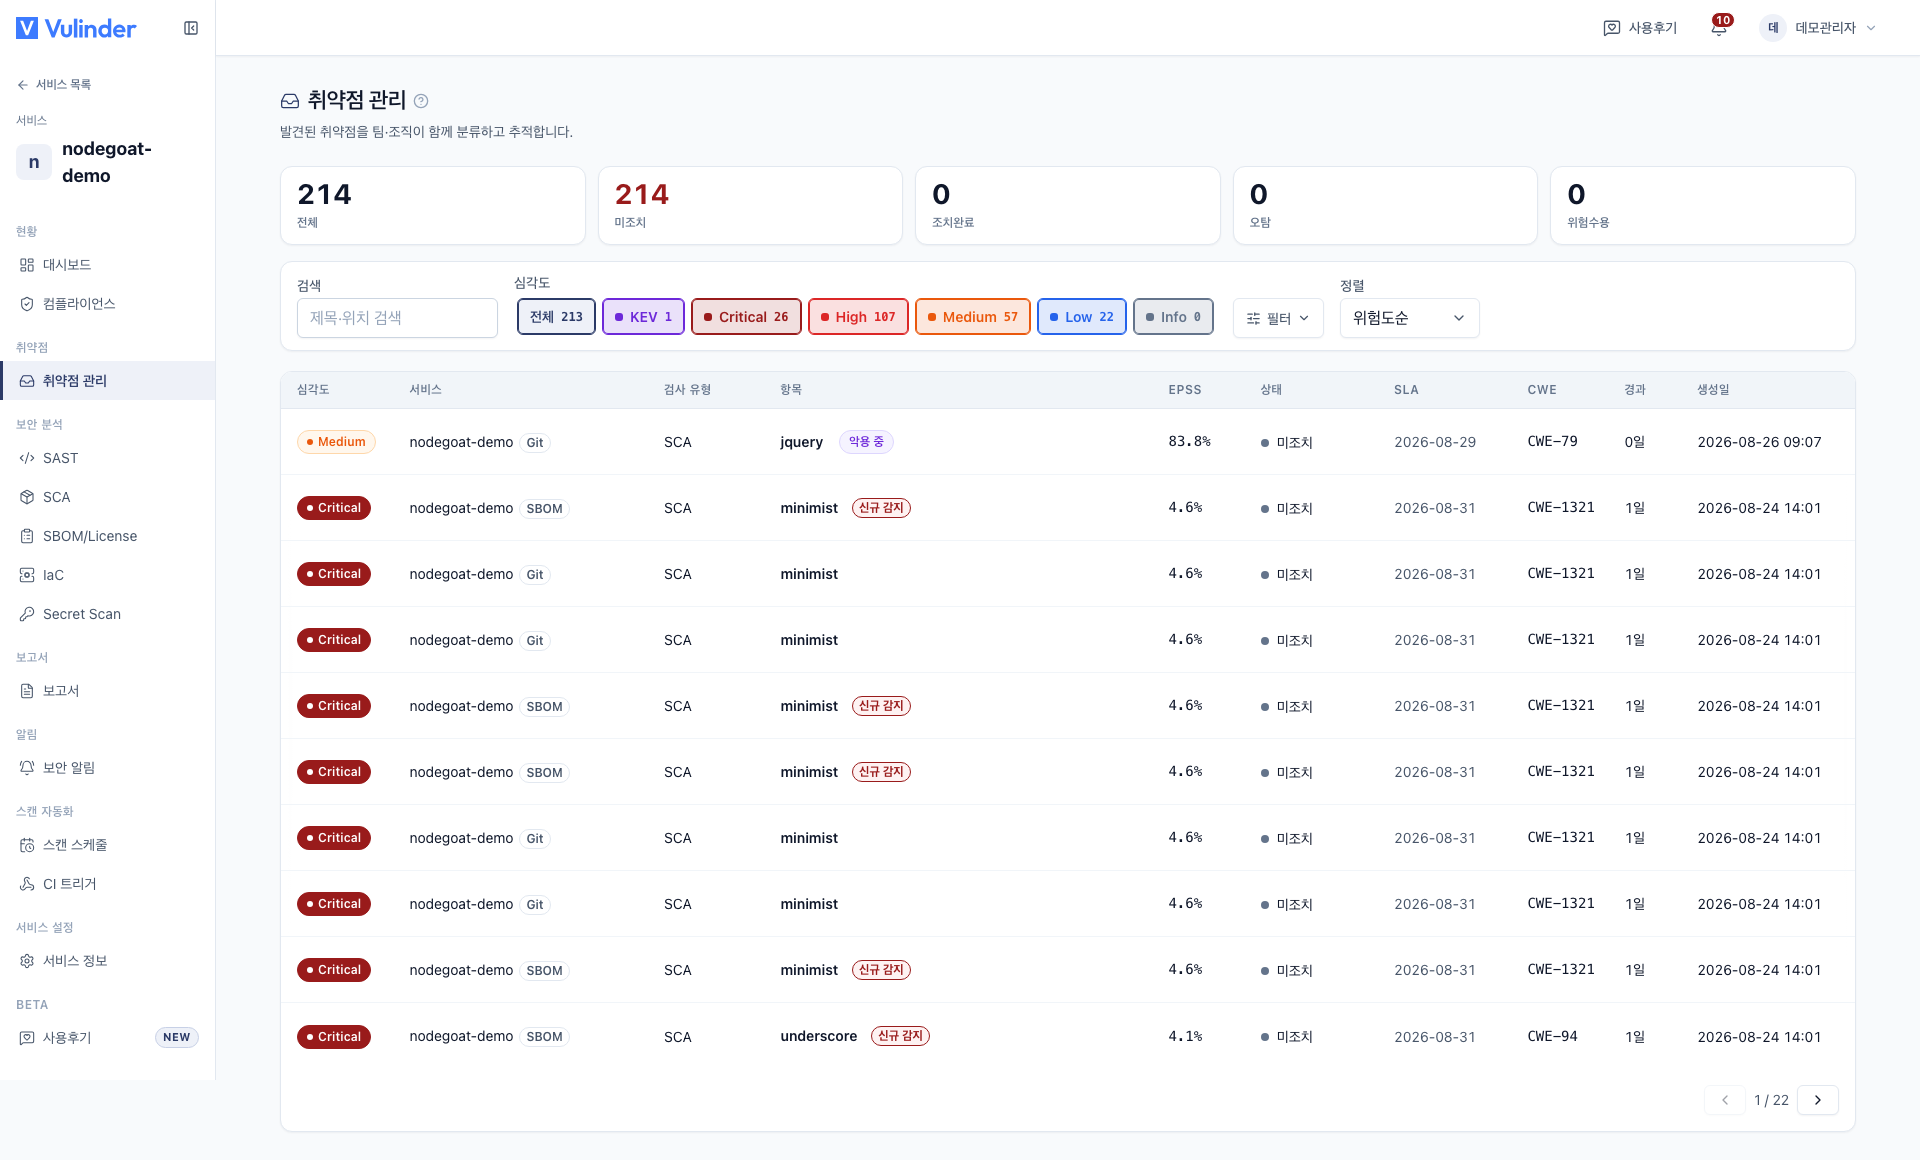
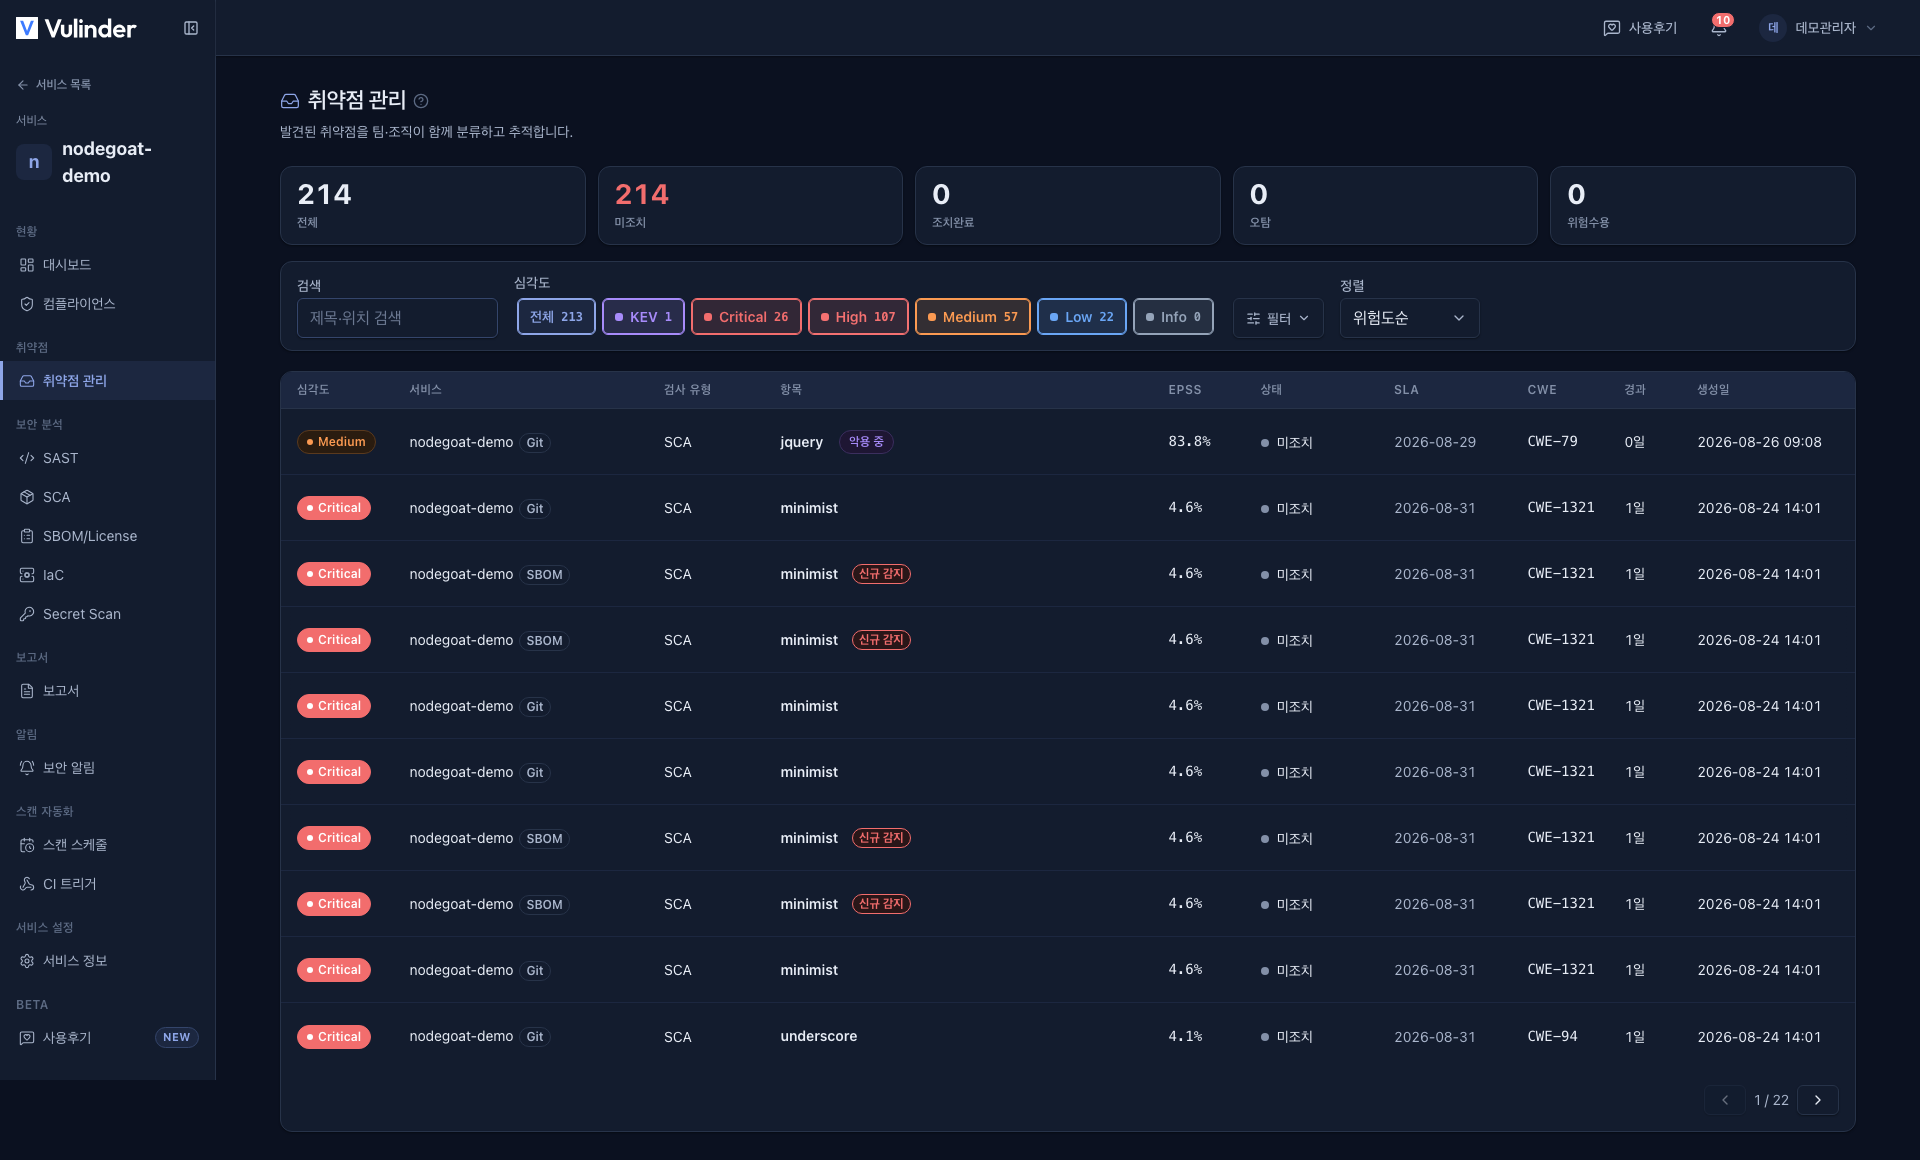
[취약점 관리]는 서비스 사이드바의 취약점 섹션에서 여는 서비스별 화면으로, 해당 서비스의 모든 분석 결과를 한 목록에 모아 확인합니다.
- 관리자 · 매니저 : 취약점 관리 화면에 접근할 수 있습니다.
- 멤버 : 각 분석 화면에서 발견 항목을 확인하고 개별 항목을 직접 처리할 수 있습니다. 처리 방법은 조치완료 · 오탐 · 위험 수용입니다.
처리 방법과 상태는 취약점 관리 화면과 분석 화면에서 같습니다. (멤버 · 역할)
취약점 목록
위험이 큰 순서대로 나열됩니다.
- 정렬 : 기본은 위험도순이며 EPSS순 · 심각도순 · 최신순으로 변경할 수 있습니다. 카테고리로 나뉘지 않는 단일 목록입니다.
- KEV 필터 : 심각도 칩 옆의 KEV 칩은 실제 악용 중인 항목을 나타냅니다. 기본으로 켜져 있으며, 심각도 칩을 모두 끄고 KEV 칩만 남기면 KEV 항목만 볼 수 있습니다.
- 그 밖의 필터 : 심각도 · 상태 · 스캐너 · 신규 감지 · SLA 위반, 그리고 검색으로 범위를 좁힙니다.
처리 상태
항목을 클릭해 상세를 연 뒤, 미조치 항목의 처리 상태를 다음 중 하나로 지정합니다. 처리하지 않은 항목은 미조치로 남습니다.
-
조치완료 (Resolved) : 수정을 마친 항목을 종결합니다.
- 재스캔에서 더 이상 발견되지 않은 항목은 현재 결과 목록에서 제외되며, 처리 상태는 자동으로 변경되지 않습니다.
-
오탐 (False Positive) : 실제 위험이 아닌 항목입니다. 사유를 반드시 입력합니다.
- 이후 재스캔에서 다시 발견되어도 미조치로 되돌아가지 않고 오탐 상태로 유지되며, 점수·집계에서 제외됩니다.
-
위험수용 (Accepted Risk) : 위험은 인정하되 지금은 조치하지 않는 항목입니다. 사유를 입력하고 만료일을 지정할 수 있습니다(비워 두면 영구).
-
되돌리기 : 종결한 항목도 되돌리기를 누르면 다시 미조치 상태가 됩니다.
-
재발 : 조치완료한 항목이 재스캔에서 다시 발견되면 자동으로 미조치 상태로 전환되고 재발로 표시됩니다.
-
변경 가능 범위 : 상태 변경은 최신 스캔 결과에서만 할 수 있습니다.
위험 수용은 만료 기한을 지정할 수 있습니다. 기한이 지난 뒤 다음 스캔에서도 해당 항목이 발견되면 자동으로 다시 미조치 상태로 전환됩니다. 따라서 위험 수용은 영구 처리만이 아니라, 기간을 정해 재검토하는 방식으로도 운영할 수 있습니다.
처리 상태를 변경해도 알림은 발송되지 않으며, 처리 이력은 상세의 활동 이력에 기록됩니다.
상세 드로어
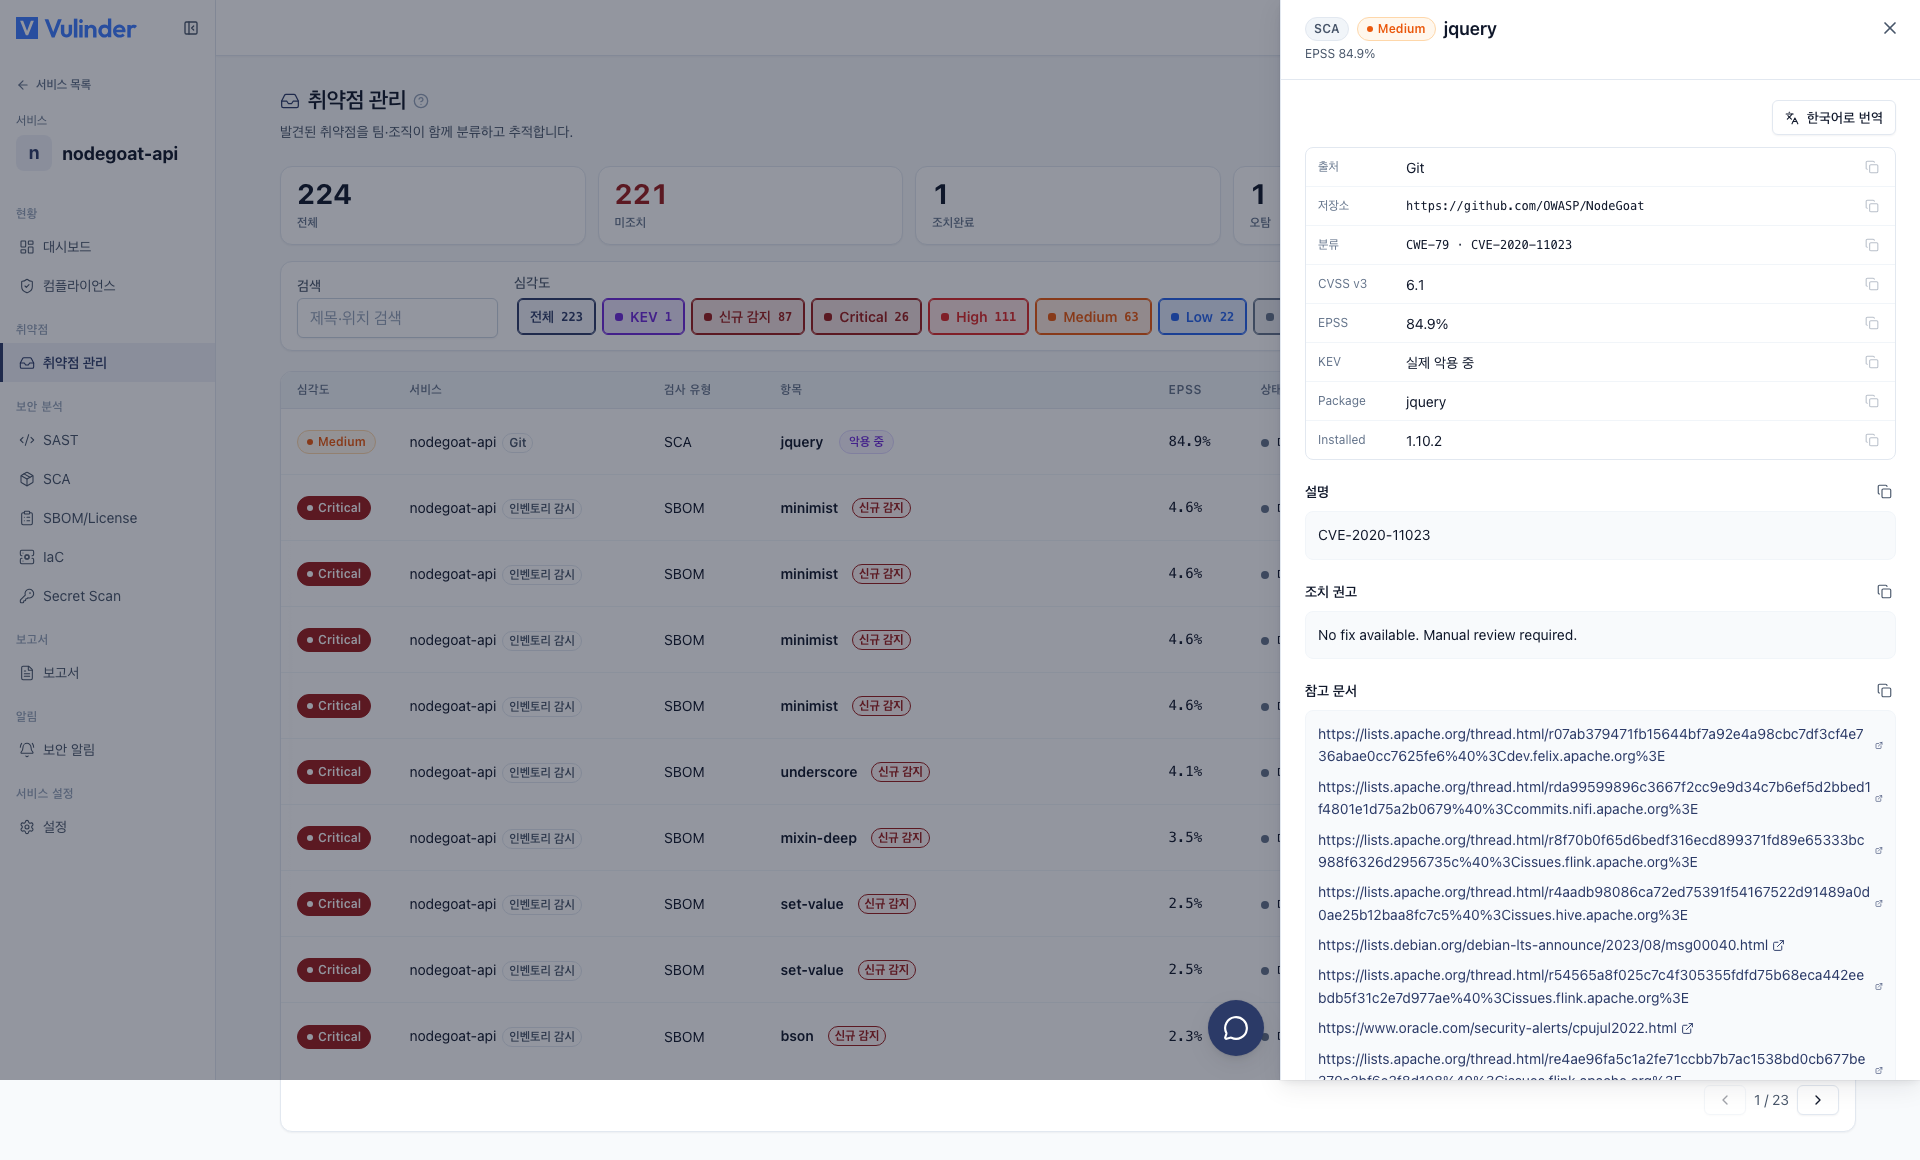
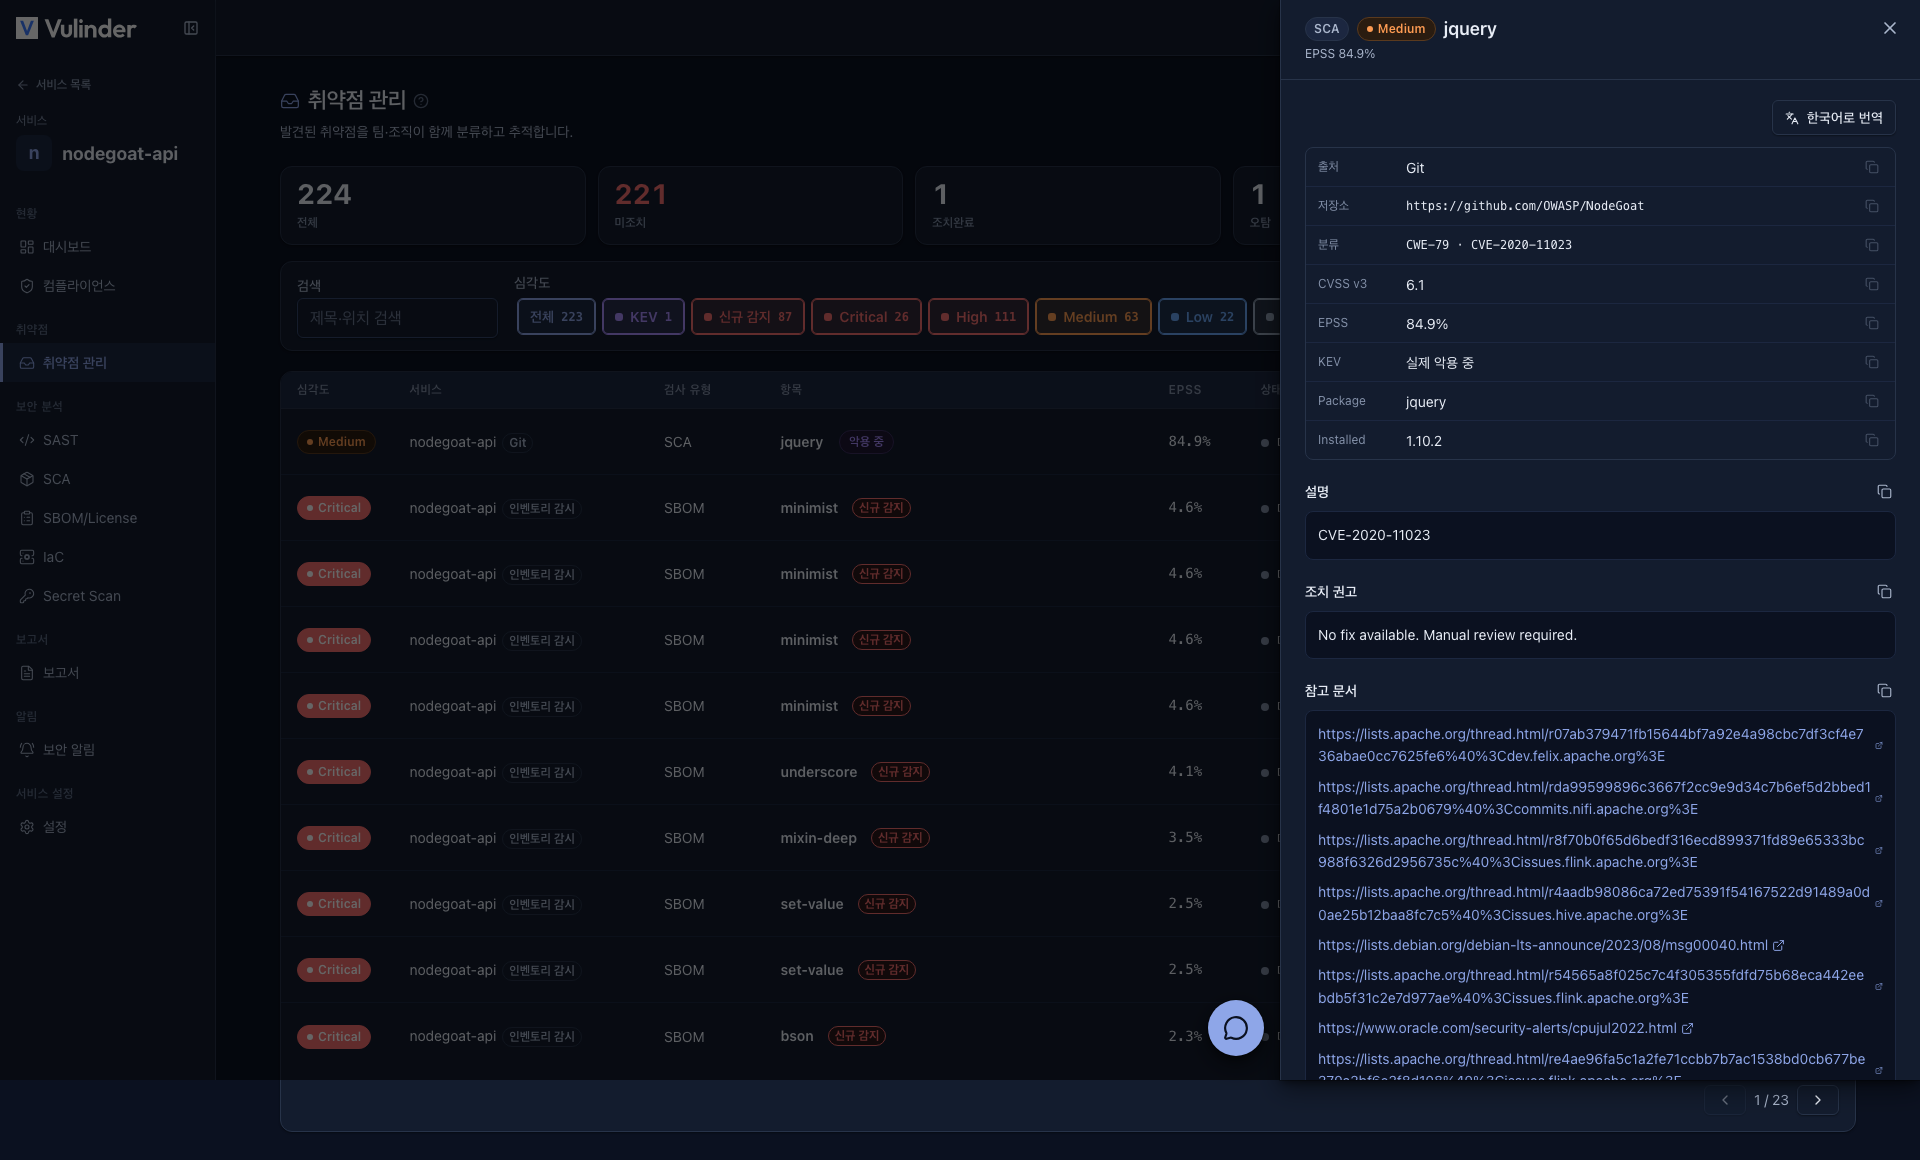
항목을 클릭하면 오른쪽에 상세가 열립니다.
- 위치(파일 / 경로), 코드 스니펫(코드 분석), CVE / CWE 참고
- 유형별 상세 정보
- 활동 이력
드로어 하단의 활동 이력에는 이 항목의 상태를 누가, 언제, 어떻게 변경했는지가 시간순으로 기록됩니다. 위험 수용이나 오탐 처리의 근거를 나중에 다시 확인하거나 감사할 때 참고할 수 있습니다.
출처별 추적
같은 취약점이라도 출처(소스 / 이미지 / 호스트 등)마다 별도 항목으로 추적됩니다.
예를 들어 동일한 CVE 가 소스코드 서비스와 컨테이너 이미지 양쪽에서 발견되면, 두 개의 서로 다른 항목으로 나뉘어 관리됩니다. 소스코드 쪽 라이브러리 버전을 올려 한쪽을 조치하더라도, 아직 갱신되지 않은 이미지 쪽 항목은 함께 종결되지 않습니다. 각 출처를 실제로 다시 스캔해 더 이상 발견되지 않아야 해당 항목이 현재 결과에서 제외됩니다.
이렇게 출처를 분리해 추적하기 때문에, 어느 경로로 유입된 위험인지, 어디까지 조치가 끝났는지를 정확히 파악할 수 있습니다.