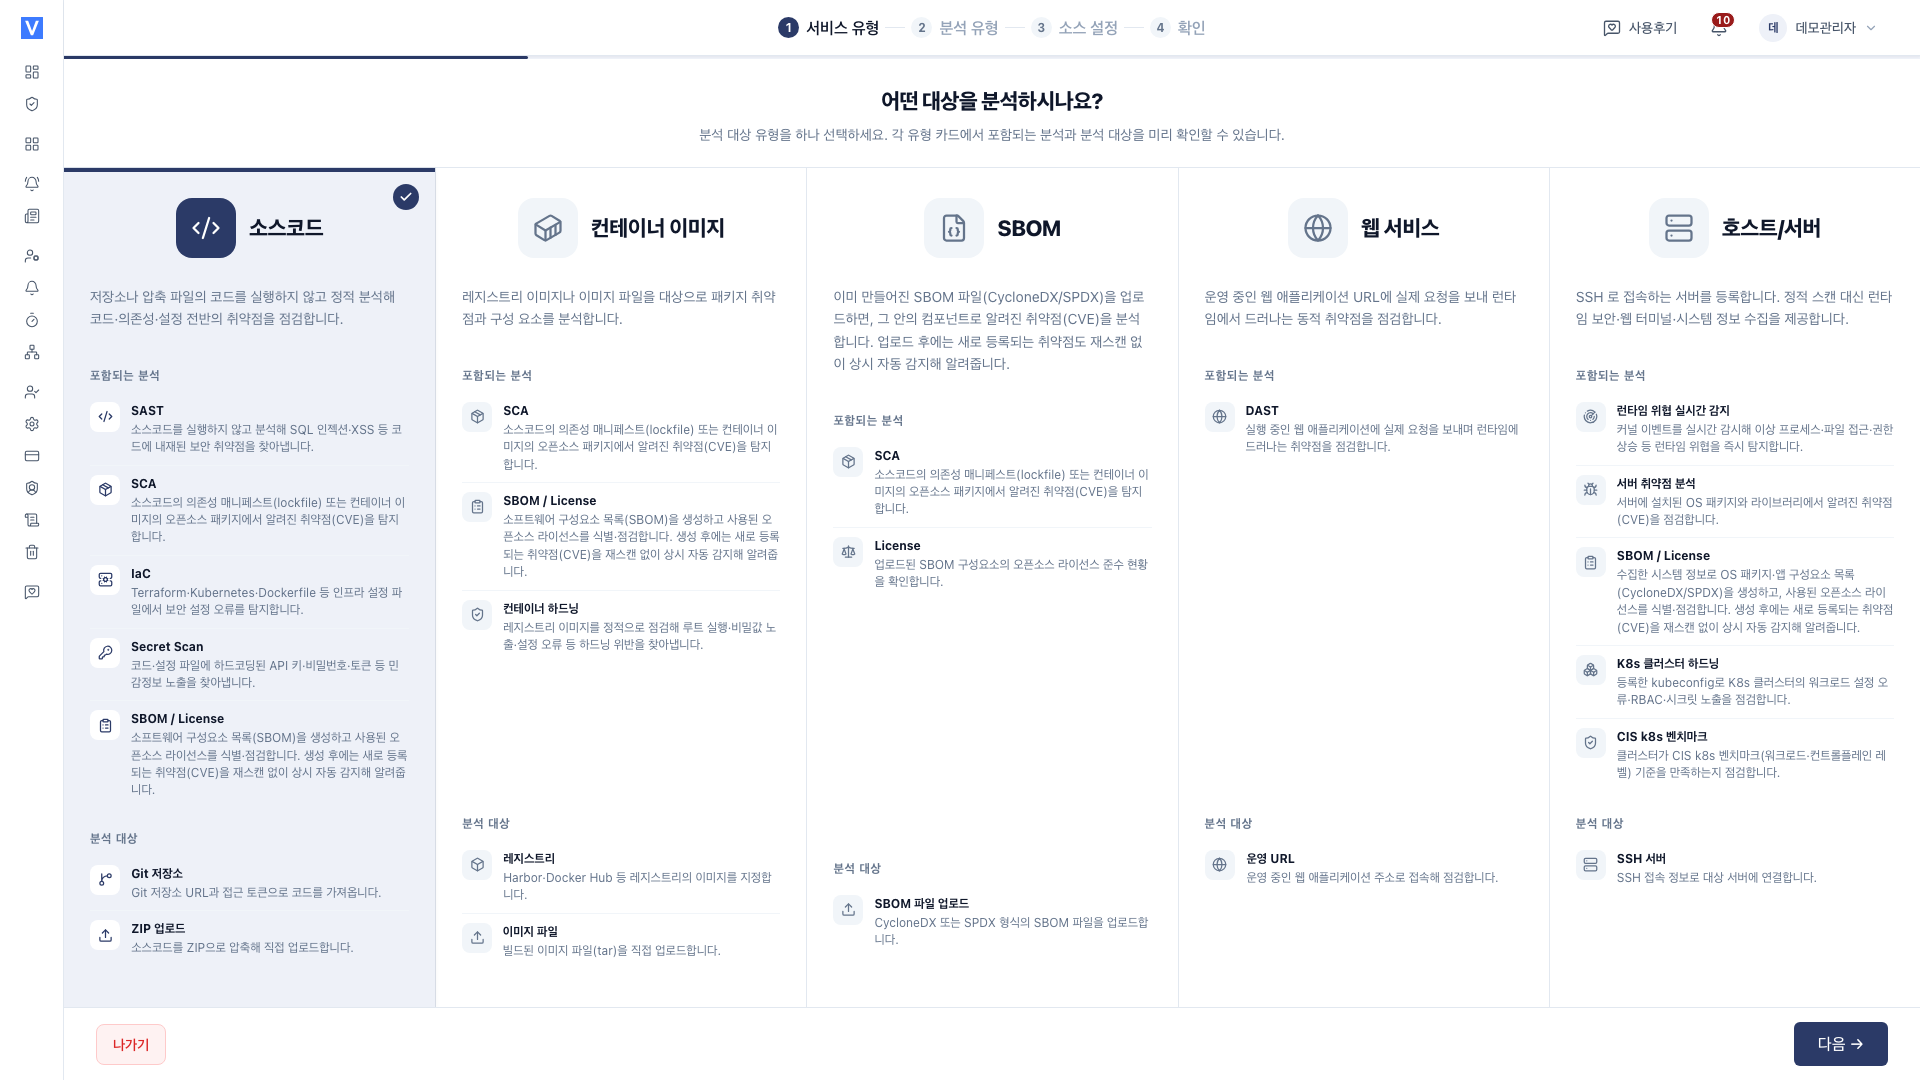
소스코드
Git 저장소를 연결하거나 소스코드를 업로드하면 코드, 의존성, 비밀값, 인프라 코드, 구성요소를 한 서비스에서 함께 분석합니다.
- 분석 : SAST · SCA · Secret · IaC · SBOM / License
- 필요한 것 : 저장소 URL 과 접근 토큰(PAT), 또는 소스코드 ZIP 업로드
- 기준 : 등록 시 선택한 브랜치. 재스캔 시 이전 결과와 자동 비교
- 자동화 : CI 웹훅으로 푸시·병합 시점 스캔 연동
필요한 것
Git 저장소 연동과 ZIP 업로드 중 하나를 선택하거나 둘 다 함께 등록할 수 있습니다.
- Git 저장소 연동 : 저장소 URL (예:
https://gitlab.example.com/team/app.git)과 저장소에 접근할 수 있는 개인 접근 토큰(PAT)이 필요합니다.- 등록 시 인증 테스트를 통과해야 하므로 공개 저장소도 토큰을 입력합니다.
- ZIP 업로드 : 저장소를 연결하기 어려우면 소스코드를 ZIP 파일로 업로드합니다. 폐쇄망이나 일회성 점검에 적합합니다.
토큰은 최소 권한으로
읽기 전용(read repository) 권한이면 충분합니다. 필요 이상으로 넓은 권한의 토큰은 사용하지 않습니다. 저장한 토큰은 암호화되어 보관되고, 화면에는 마스킹되어 표시됩니다.
등록 절차
[서비스 관리] 페이지에서 서비스 등록을 누르고 소스코드를 선택하면 마법사가 시작됩니다.
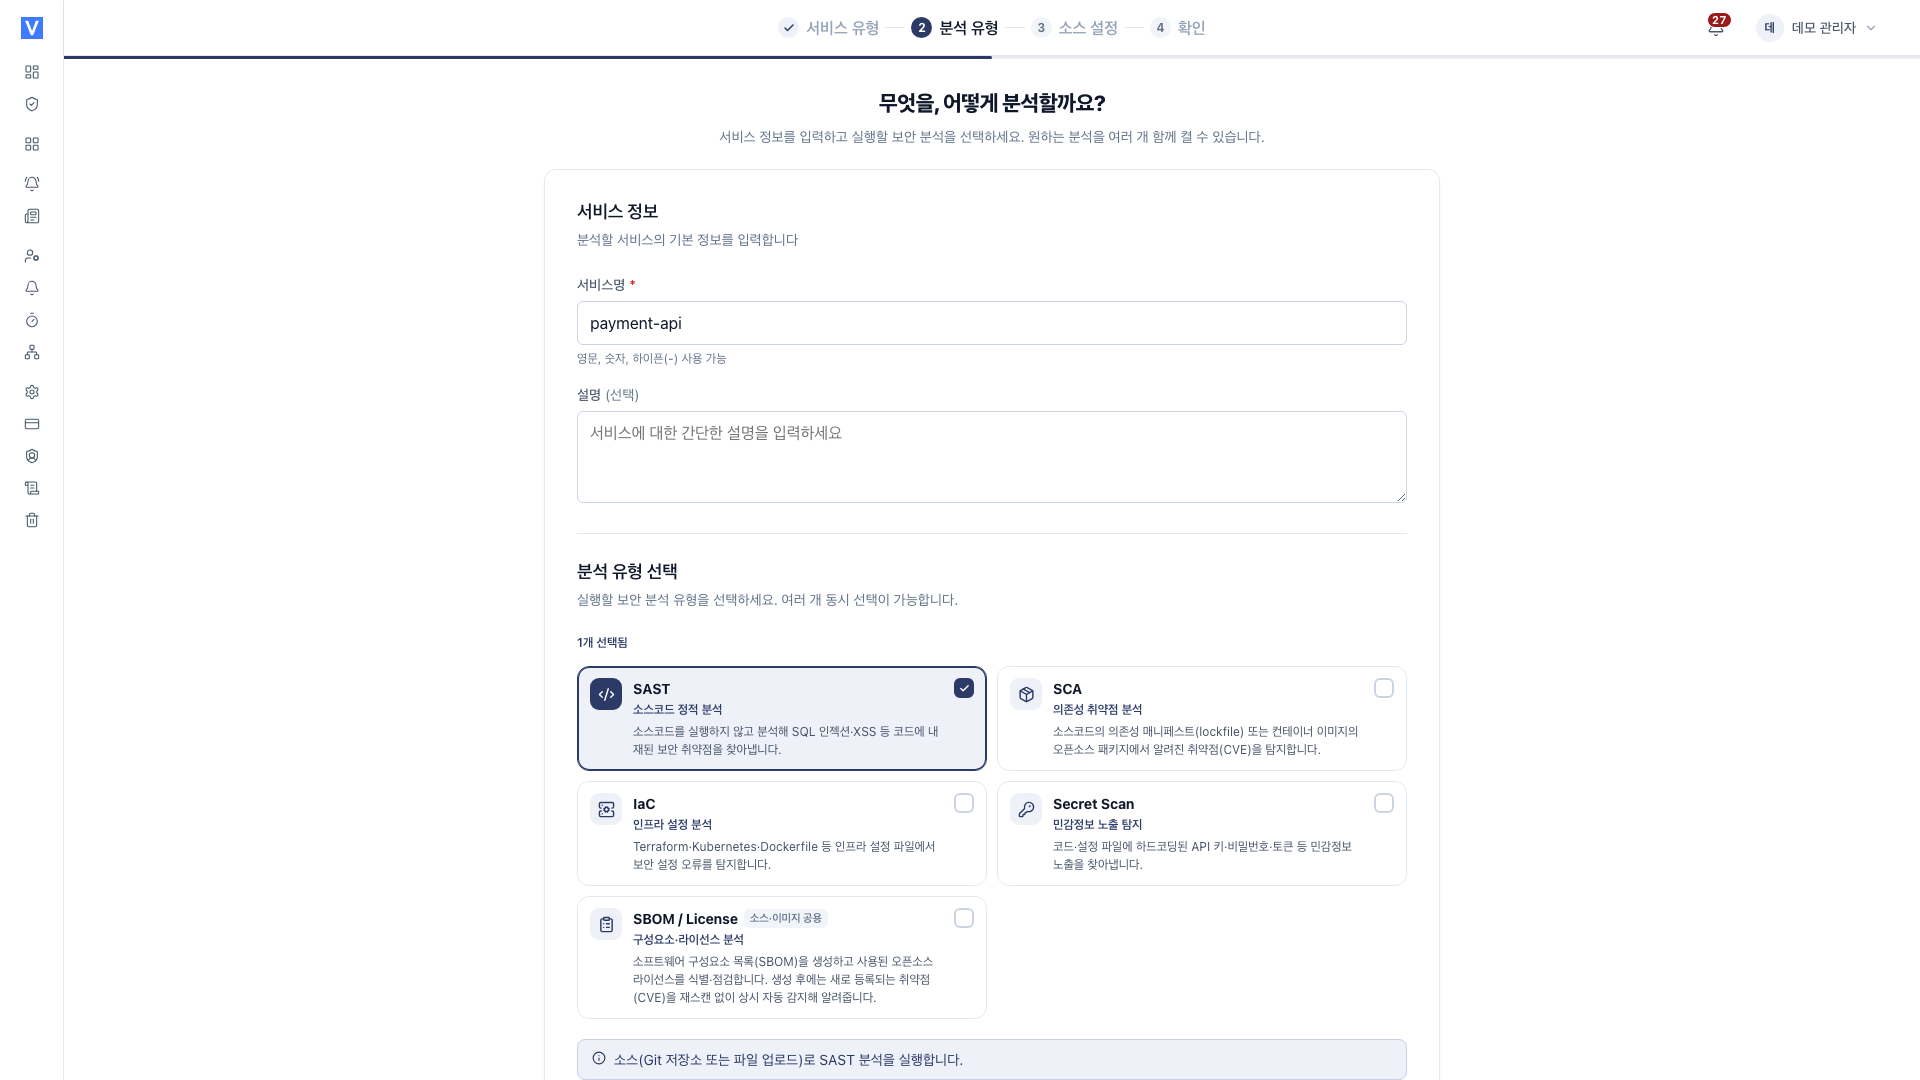
- SAST : 코드 레벨 취약점(정적 분석)
- SCA : 오픈소스 의존성의 알려진 CVE
- Secret : 하드코딩된 키 · 토큰 · 비밀번호
- IaC : 저장소 내 인프라 코드(Terraform · K8s · Dockerfile) 설정 결함
- SBOM · License : 구성요소 목록과 라이선스 위험
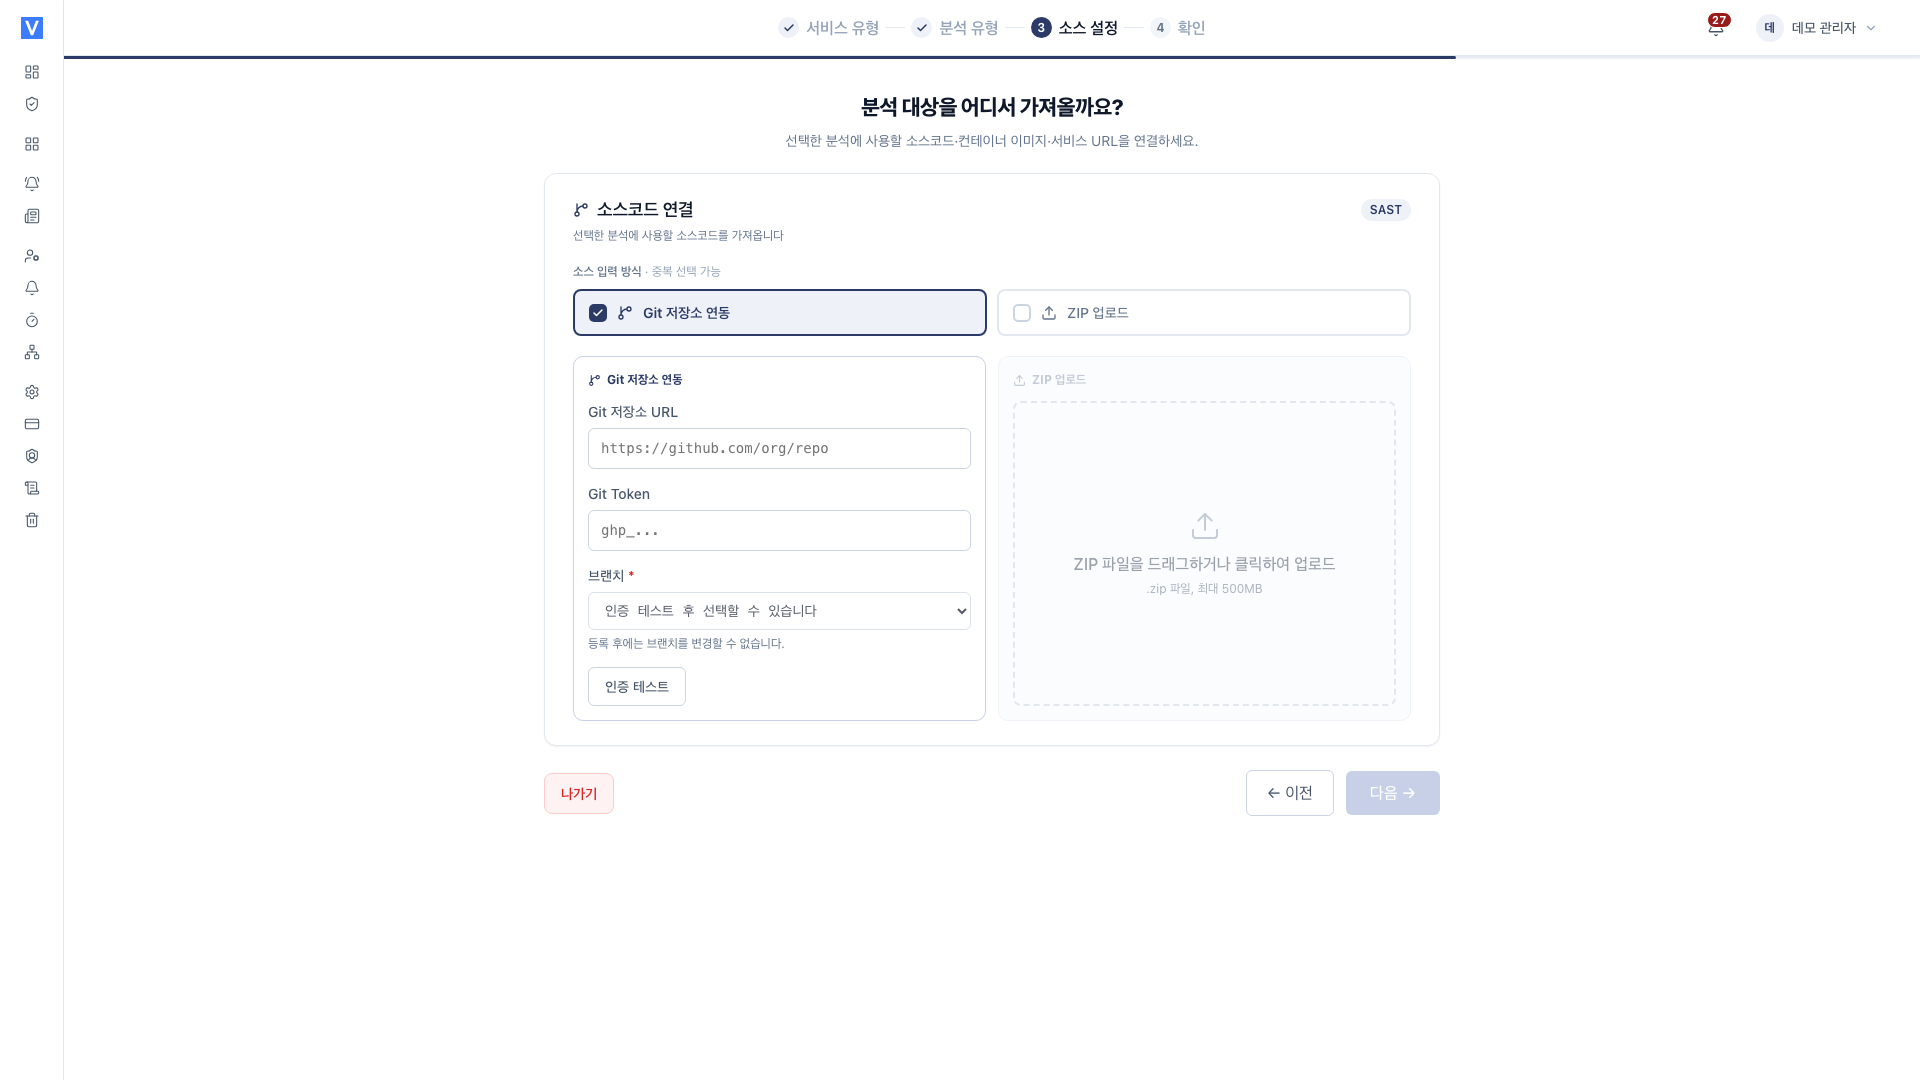
등록을 마치면 [서비스 관리] 목록으로 이동합니다. 서비스를 열고 각 분석 탭에서 분석 실행을 눌러 첫 스캔을 시작합니다.
브랜치와 재스캔
- 등록 시 선택한 브랜치를 기준으로 분석합니다.
- 코드가 변경되면 다시 스캔해 이전 결과와 비교합니다. 조치완료로 처리한 항목이 다시 발견되면 자동으로 미조치로 돌아가며 재발로 표시됩니다.
- 정기적으로 자동 실행하려면 스캔 스케줄을 설정합니다.
CI 연동
푸시나 병합 시점에 SAST, SCA, Secret, IaC, SBOM 을 자동 실행하려면 다음과 같이 설정합니다.
- 서비스의 [설정] > 자동화 > CI 트리거 탭에서 토큰을 발급합니다.
- 파이프라인에 스캔 트리거 단계를 추가합니다.
토큰은 CI 비밀변수로만 주입하고 커밋에 평문으로 넣지 않습니다. 설정 절차와 GitLab / GitHub / Jenkins 스니펫은 CI 연동에서 안내합니다.
설정 (등록 후 변경)
등록한 뒤에는 서비스 사이드바의 [설정]에서 분석 항목을 바꾸거나 Git 저장소 URL · 토큰과 ZIP 파일을 교체할 수 있습니다. 자세한 방법은 소스코드 설정을 참고하세요.