SAST (정적 분석)
정적 분석(SAST)은 프로그램을 실제로 실행하지 않고, 소스코드의 구조와 데이터가 흐르는 경로를 따라가며 코드 레벨 취약점을 탐지하는 방식입니다. 이 때문에 개발 초기나 배포 전에도 저장소 안에서 결함을 찾을 수 있습니다.
예를 들어 사용자 입력이 검증 없이 SQL 질의나 시스템 명령으로 흘러 들어가는 인젝션(injection) 경로, 코드에 하드코딩된 비밀값(Secret) 같은 결함을 수동 코드 리뷰 전에 자동으로 탐지합니다. 소스코드 서비스에서 사용합니다.
- 분석 : 코드 레벨 취약점(정적 분석)
- 필요한 것 : 소스코드 서비스 등록
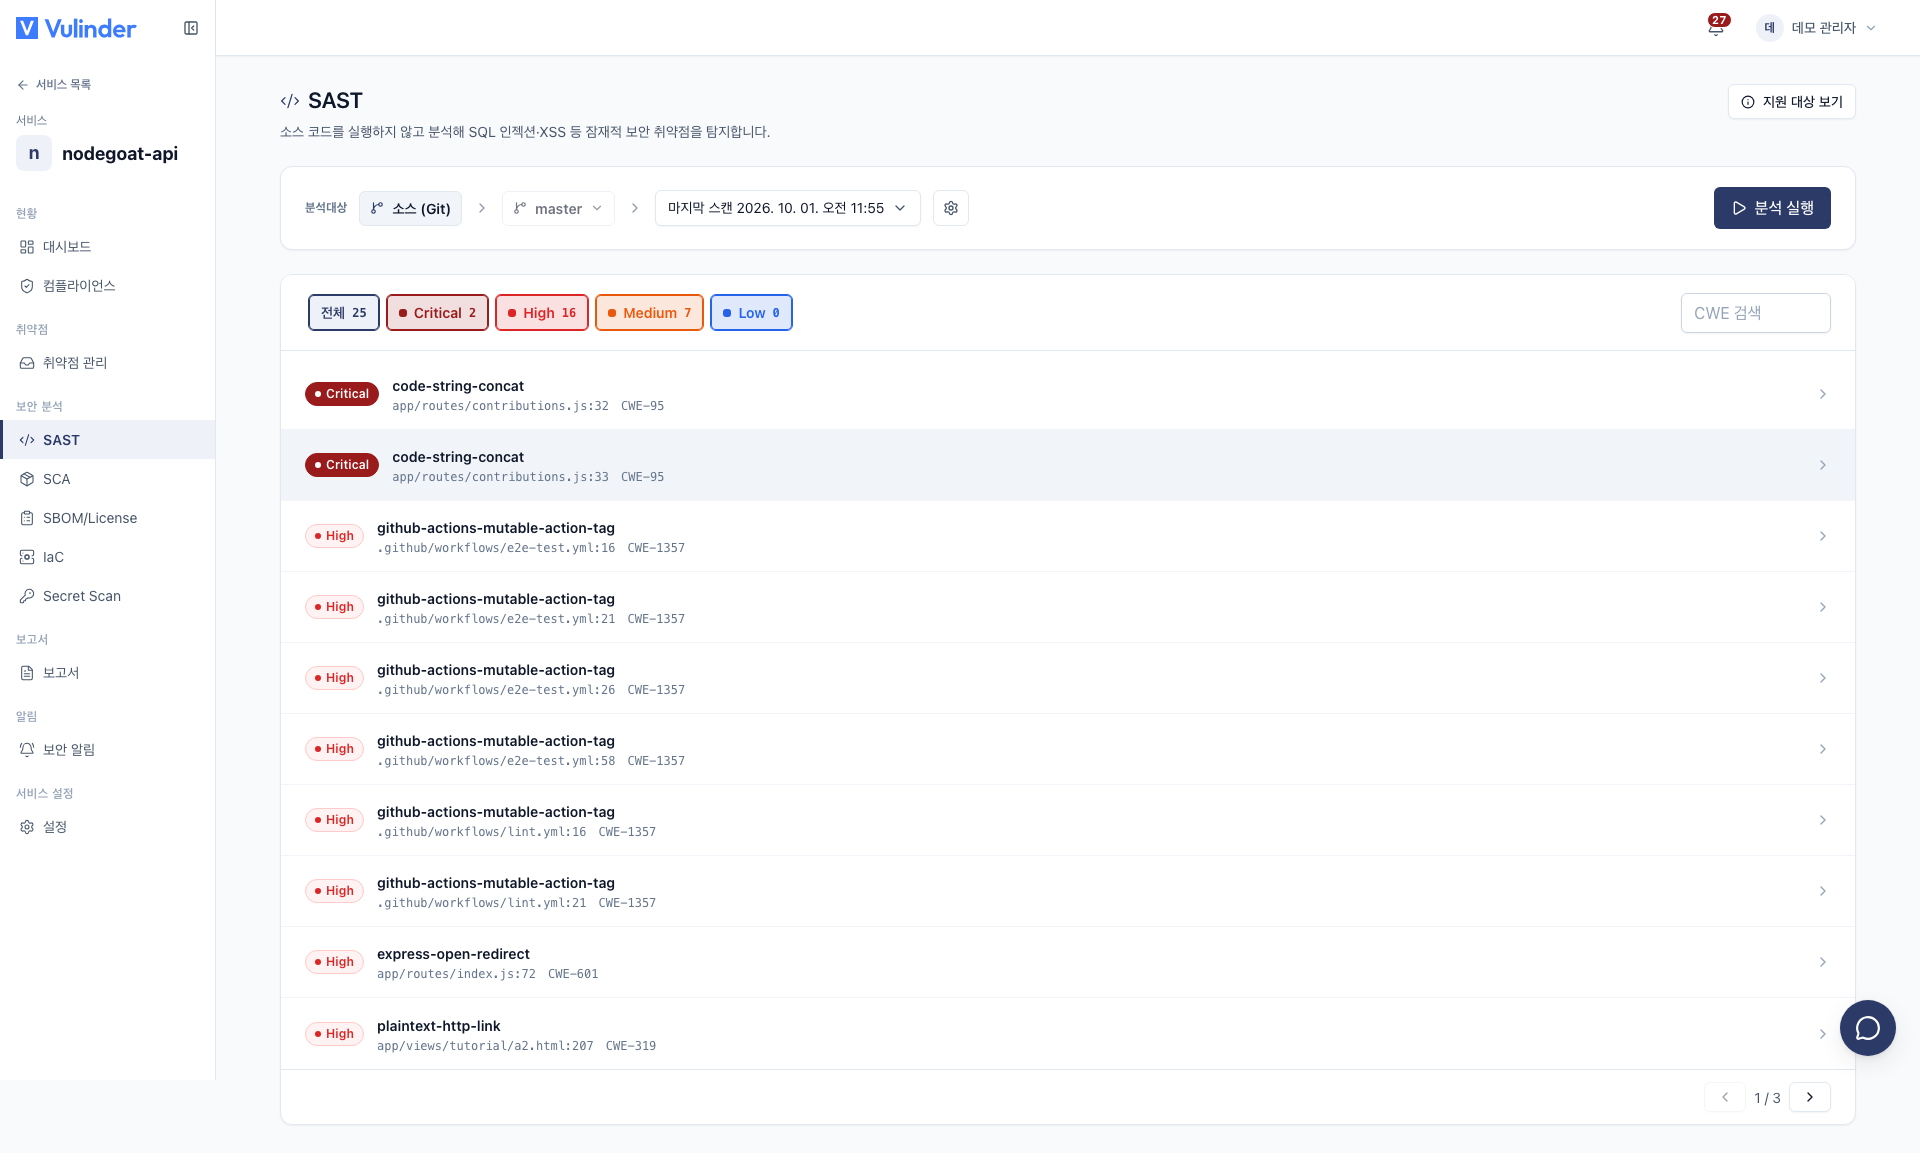
- 결과 : 심각도별 취약점 + 취약 코드 위치와 스니펫
탐지 항목
- CRITICAL 하드코딩된 비밀값(Secret), 인증 우회처럼 즉시 악용 가능한 결함
- HIGH SQL 인젝션, 명령어 인젝션 등 검증되지 않은 입력 경로
- MEDIUM 취약한 암호화, 경로 조작 등 조건부 위험
지원 대상
정적 분석은 다음 프로그래밍 언어를 지원합니다(29종).
Python · JavaScript · TypeScript · Java · Go · Ruby · PHP · C · C++ · C# · Kotlin · Rust · Scala · Swift · Dart · Elixir · OCaml · Lua · Julia · Bash · Solidity · Clojure · Apex · Terraform · Dockerfile · JSON · YAML · HTML · Generic(일반)
결과 확인
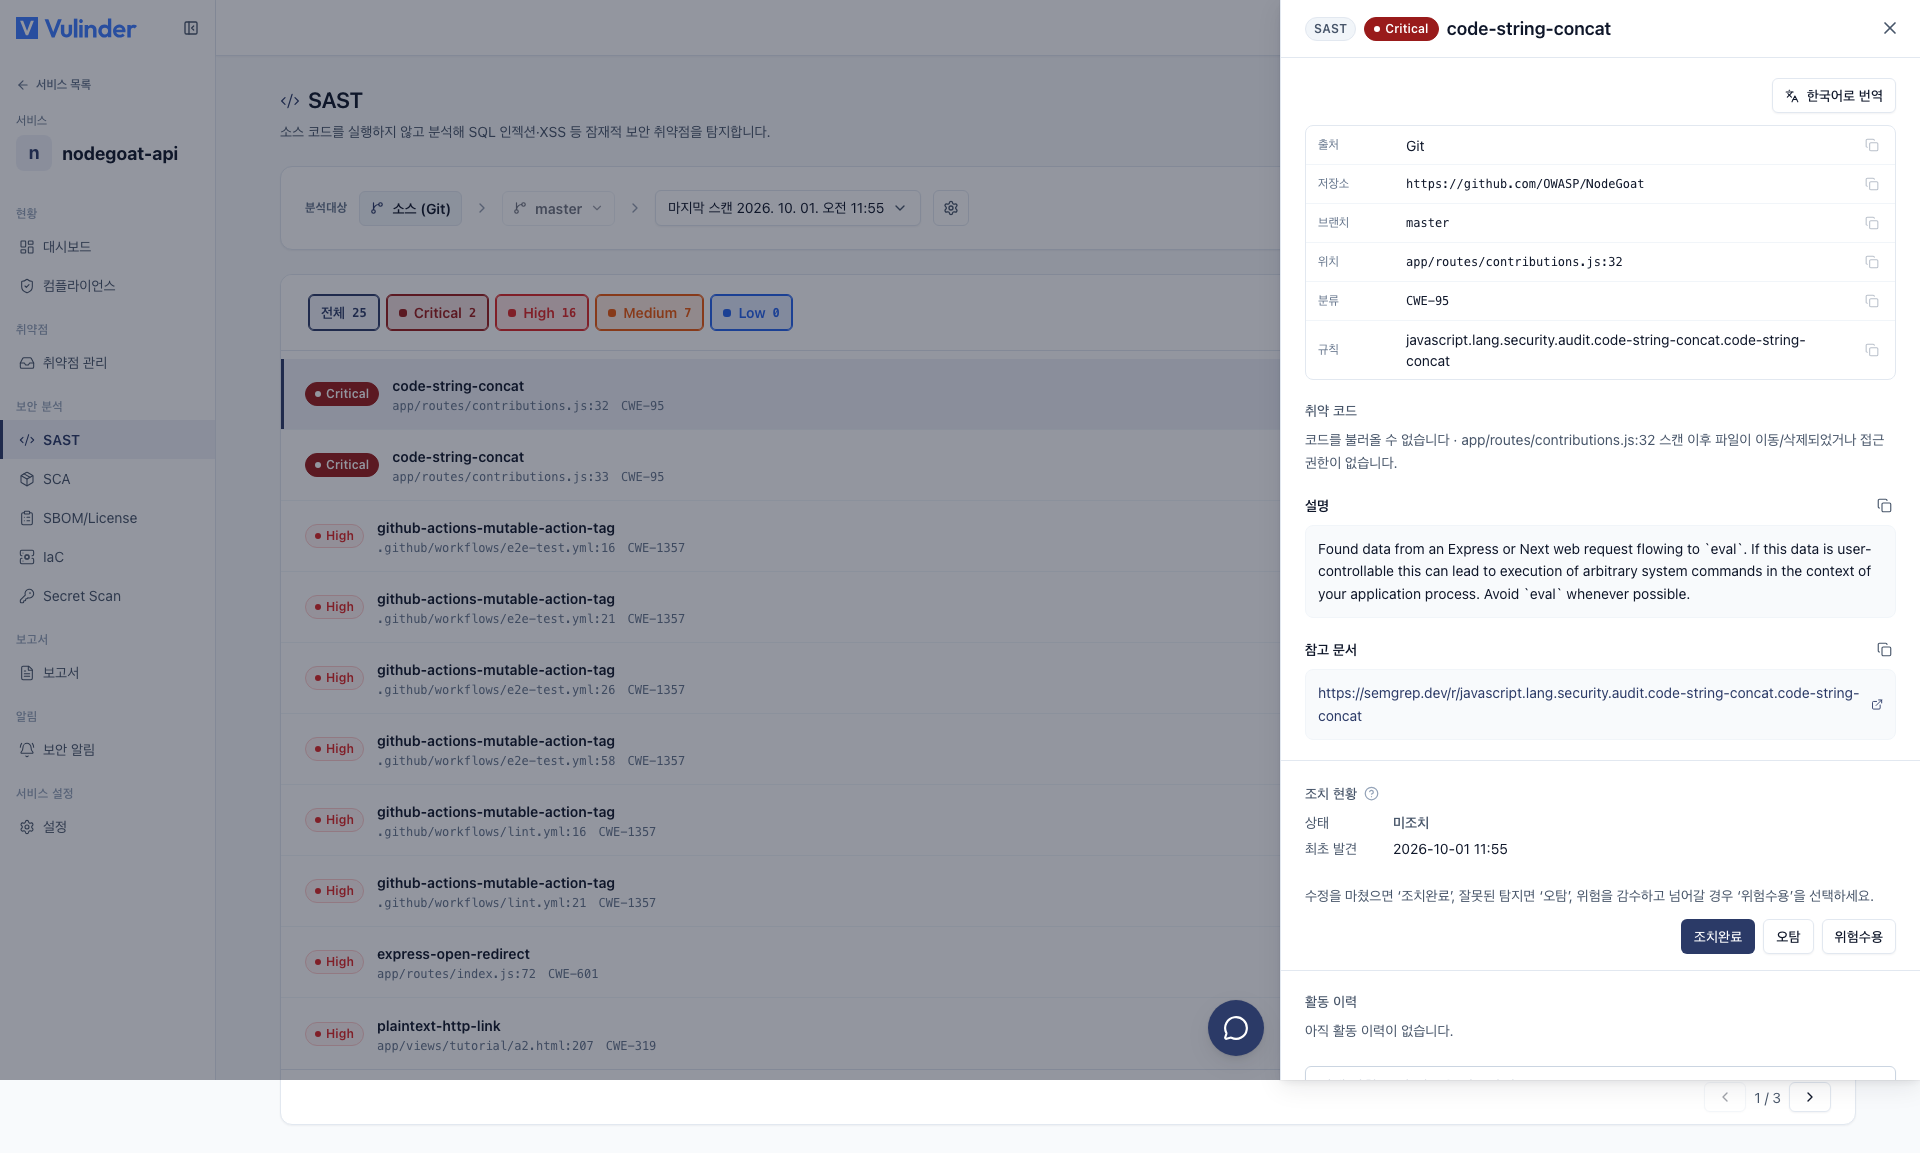
각 취약점에는 취약한 코드의 위치와 해당 스니펫이 함께 표시됩니다. 항목을 클릭하면 열리는 상세 화면에서 설명, 참고(CWE), 권장 조치를 확인할 수 있습니다.
결과 처리
- 수정이 완료되면 조치완료로 종결합니다.
- 실제 위험이 아니면 오탐으로 억제합니다. 같은 위치의 동일 항목은 다음 스캔부터 표시되지 않습니다.
- 조치하지 않기로 결정한 항목은 위험 수용으로 표시합니다.
- 자세한 흐름은 취약점 관리를 참고하세요.