SCA (의존성 취약점)
대부분의 애플리케이션은 코드의 상당 부분을 외부 오픈소스 라이브러리에 의존합니다. 의존성 취약점 점검(SCA)은 사용 중인 구성요소의 이름과 버전을 알려진 취약점 데이터베이스(CVE)와 대조해, 이미 공개된 결함이 있는 라이브러리를 식별하는 방식입니다.
직접 작성한 코드에 결함이 없더라도, 함께 포함된 오픈소스 하나의 결함이 애플리케이션 전체의 위험이 될 수 있습니다. 소스코드 서비스에서는 패키지 매니페스트를 읽어 직접 의존성뿐 아니라 그 의존성이 참조하는 전이 의존성까지 확인합니다.
- 분석 : 소스 의존성의 알려진 취약점(CVE)
- 필요한 것 : 소스코드 서비스 등록, 패키지 매니페스트 / 잠금 파일
- 결과 : 직접 · 전이 의존성 CVE 목록
같은 SCA, 다른 대상
SCA 는 컨테이너 이미지, 서버(호스트), 업로드한 SBOM, 바이너리 파일에서도 동작합니다. 이 문서는 소스 의존성 관점입니다. 다른 대상은 이미지 SCA, 호스트 OS 취약점, SBOM 업로드, 바이너리 파일을 참고하세요.
분석 대상
- 패키지 매니페스트와 잠금 파일 (예:
package.json/package-lock.json,go.mod/go.sum,requirements.txt,pom.xml) - 직접 의존성뿐 아니라 전이 의존성(의존성의 의존성)까지 추적합니다.
지원 대상
의존성 취약점 점검은 다음 패키지 생태계를 지원합니다.
- npm / yarn / pnpm (Node.js)
- PyPI (pip / poetry / pipenv)
- RubyGems (Bundler)
- Maven / Gradle (Java)
- Go modules
- Cargo (Rust)
- Composer (PHP)
- NuGet (.NET)
- pub (Dart)
- Conan (C / C++)
- mix (Elixir)
- Swift PM / CocoaPods
결과 확인
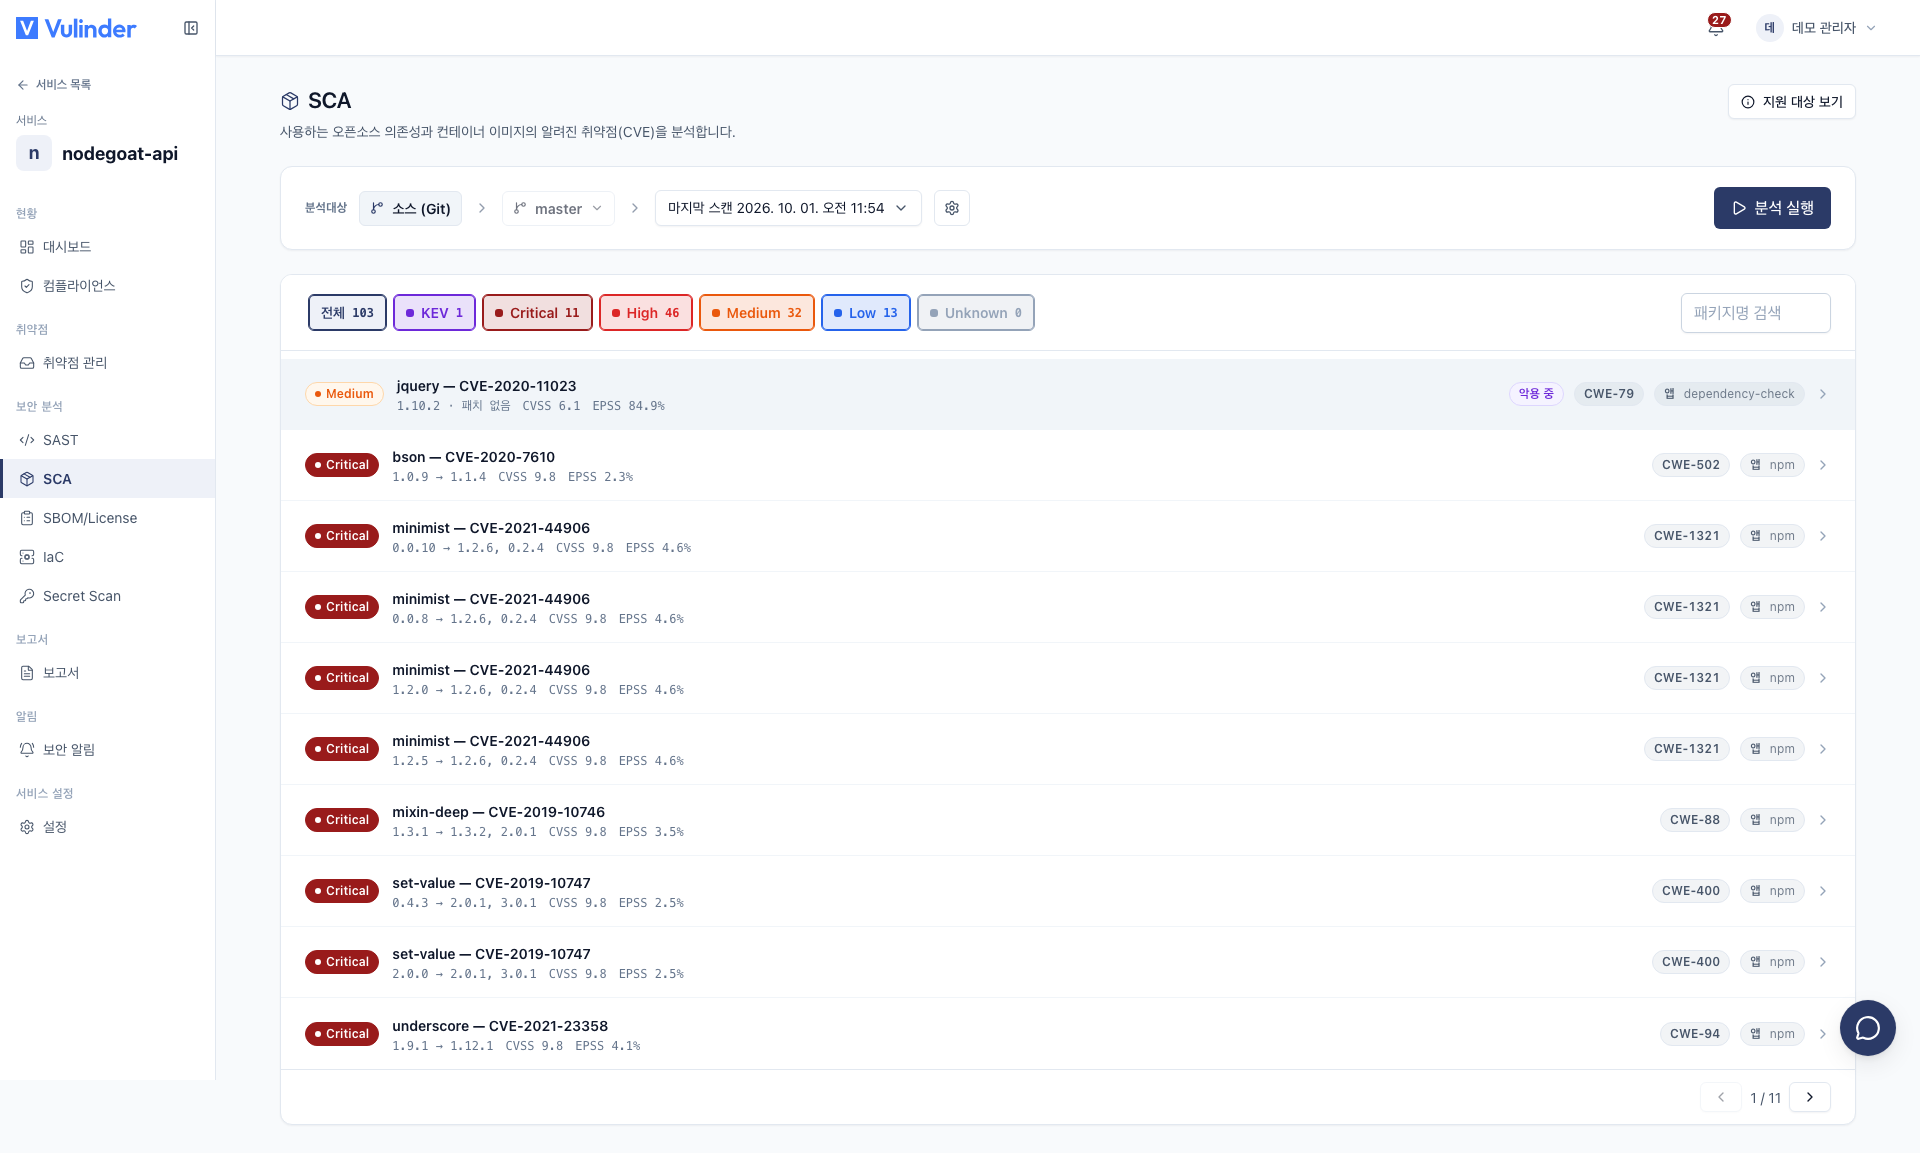
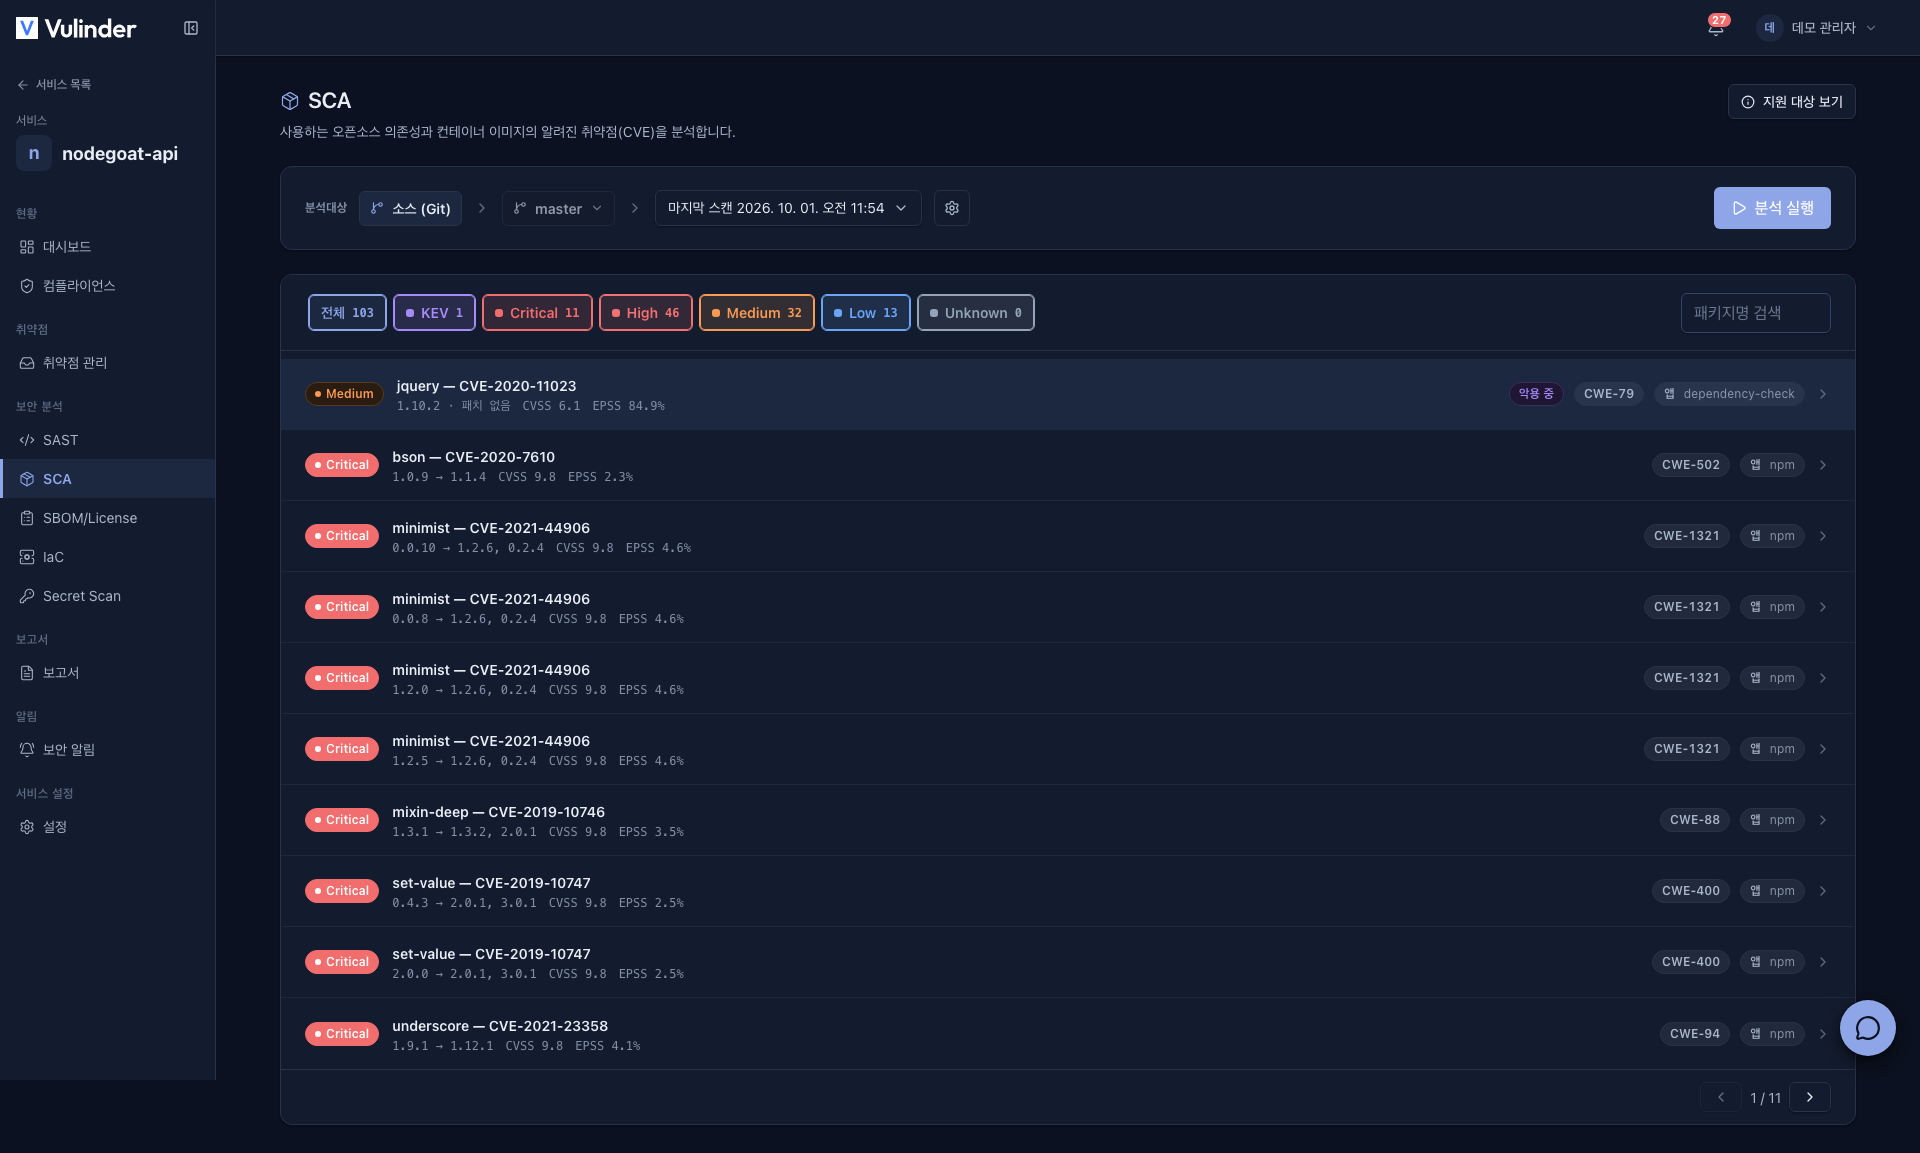
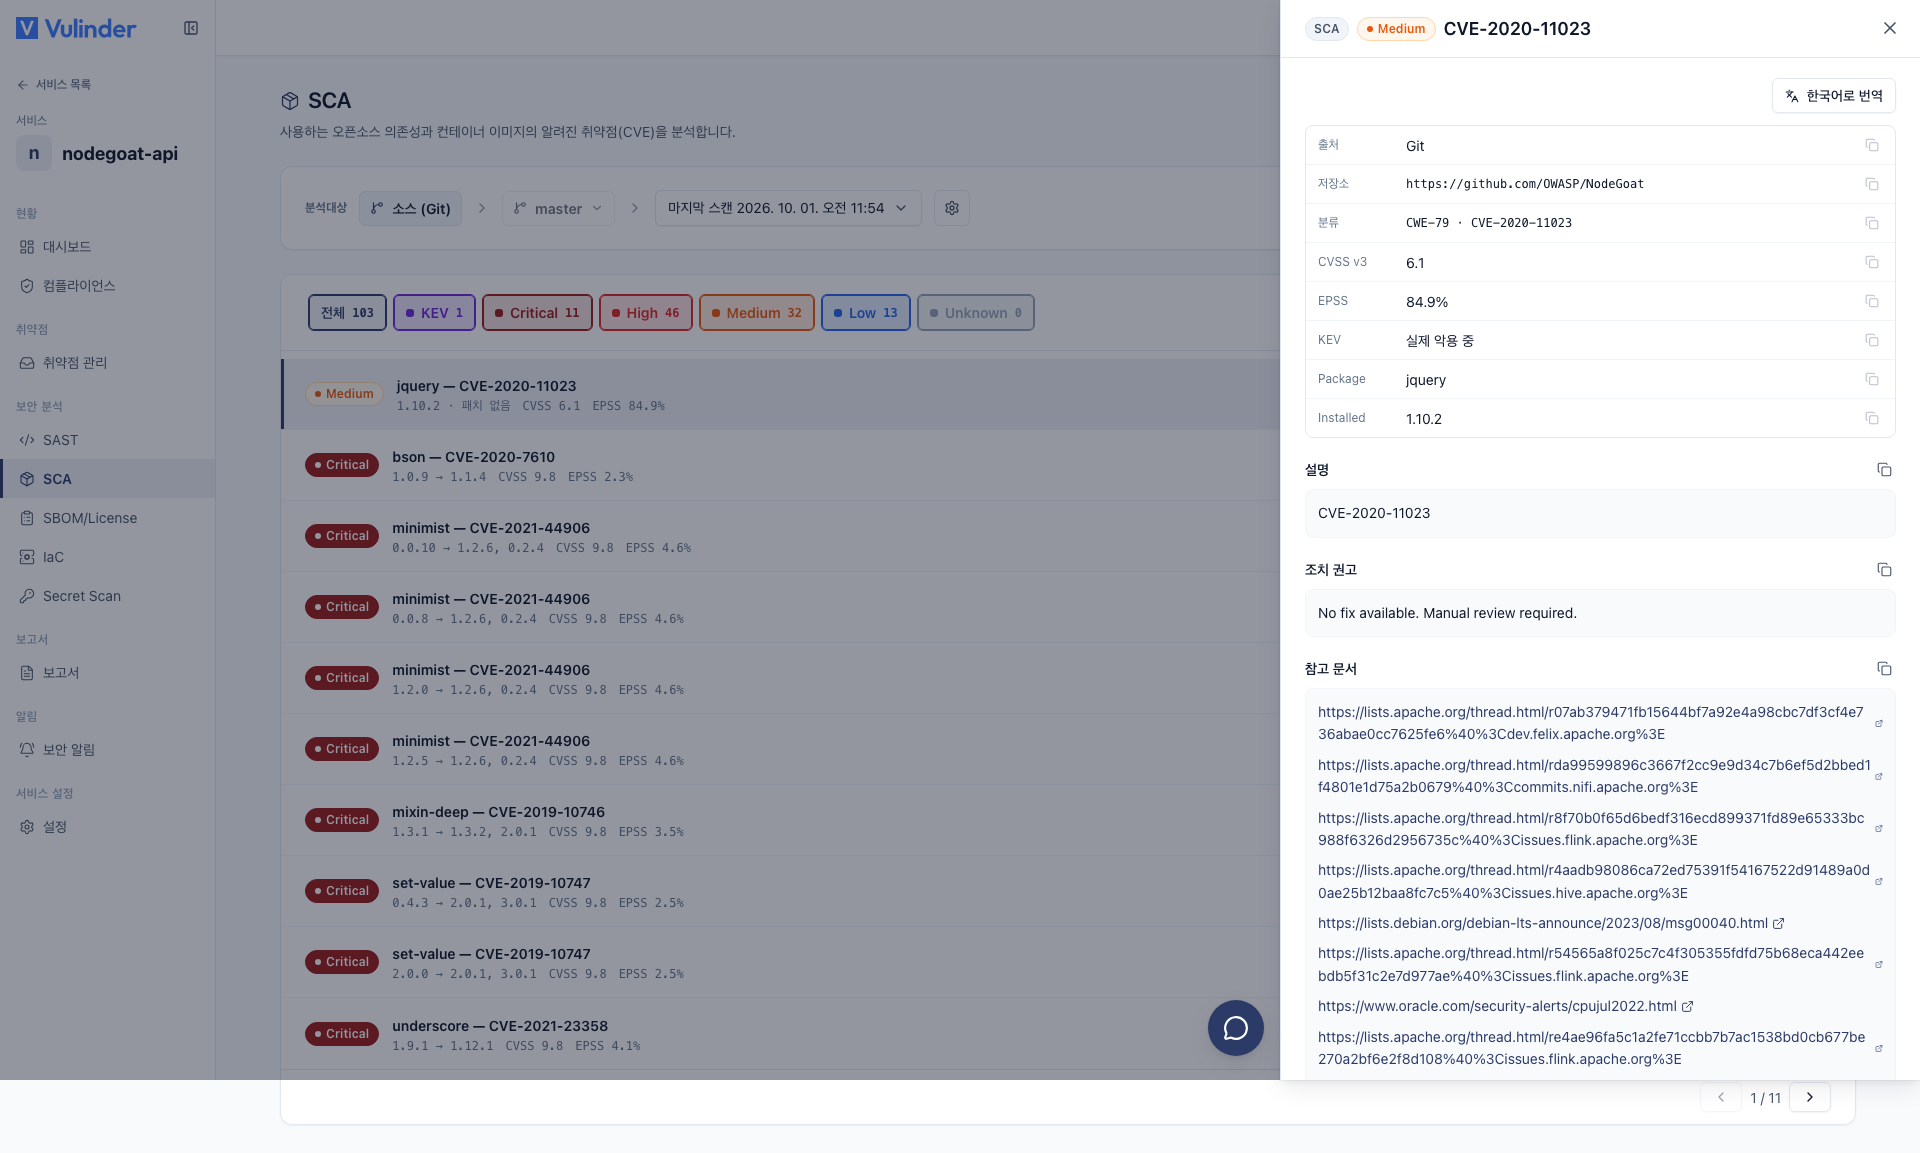
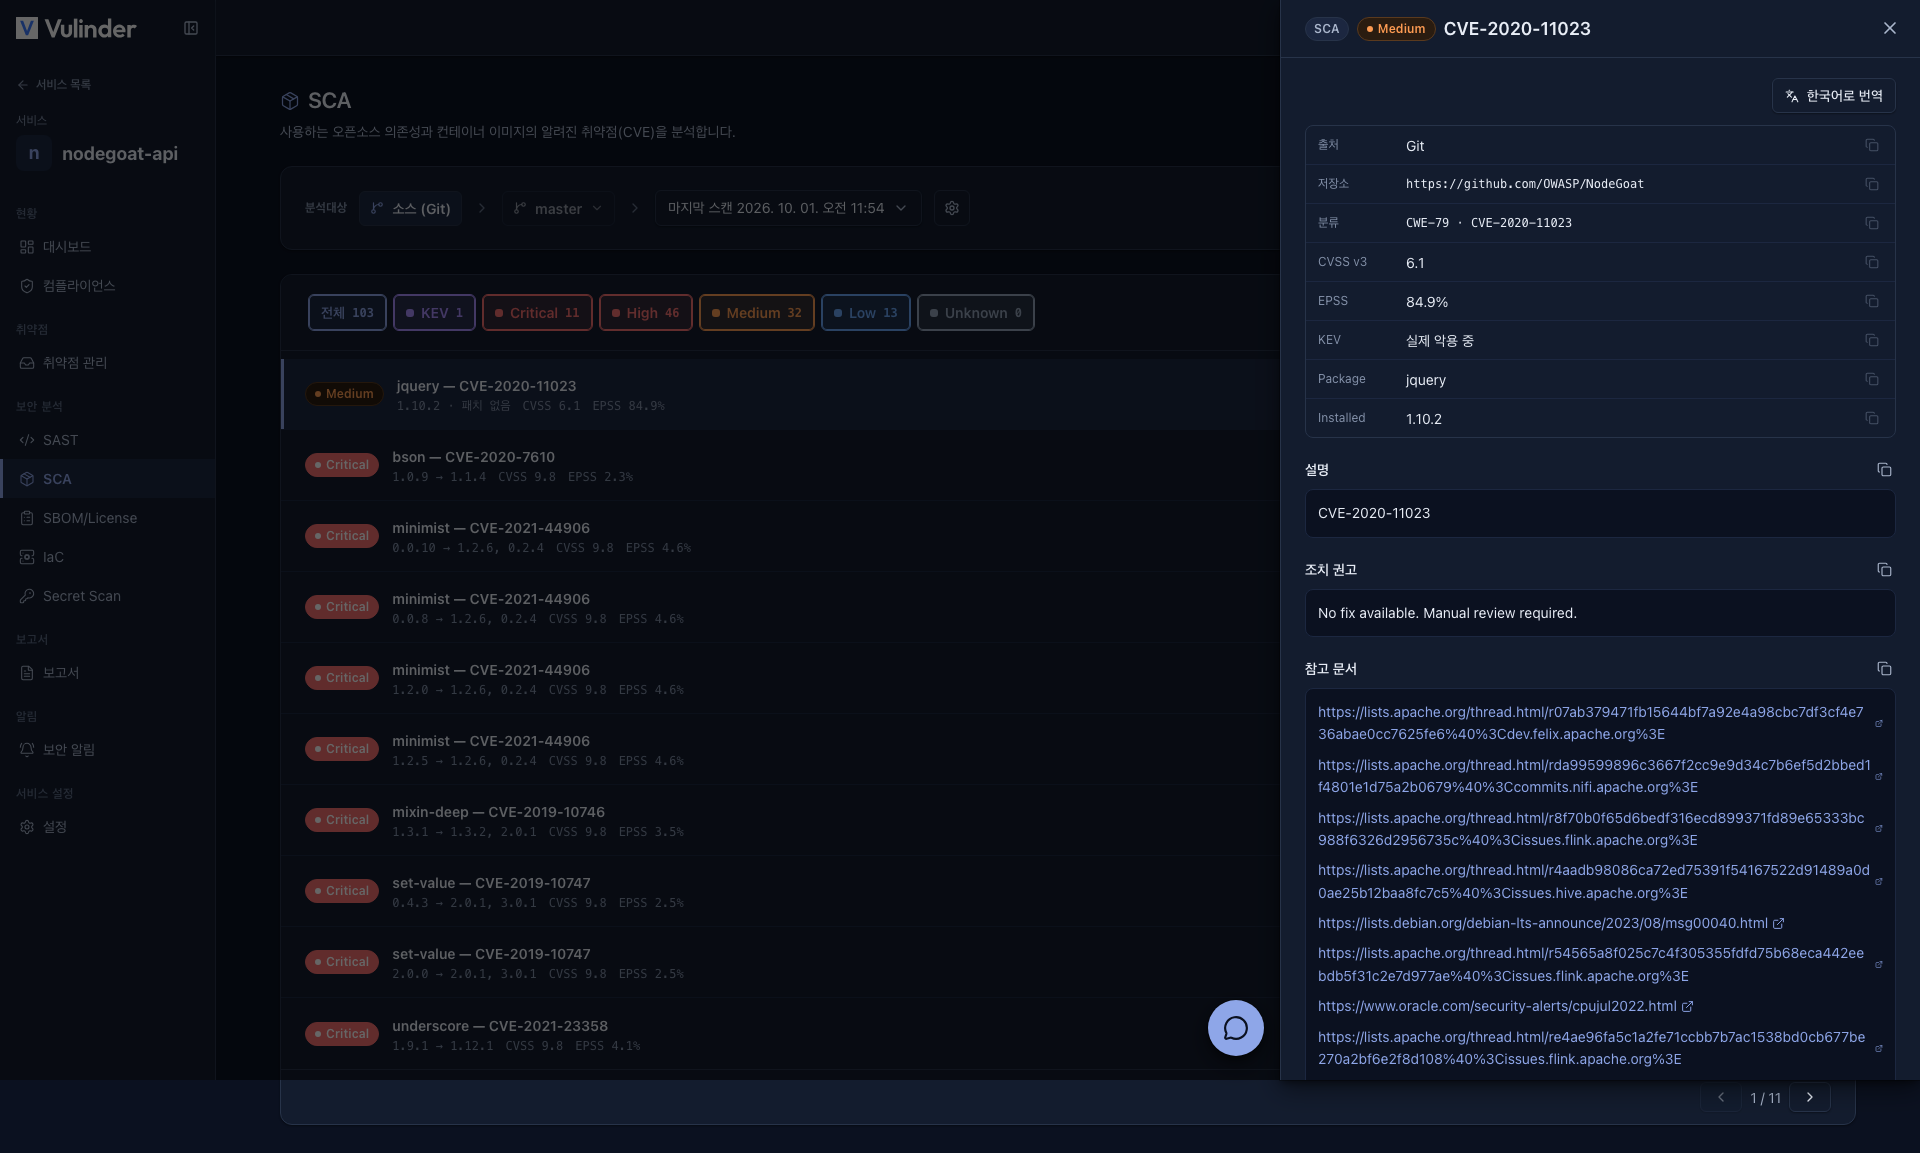
결과 처리
- 오탐 : CVE 가 실제로 영향을 주지 않는 경우입니다(예: 취약한 함수 미사용). 이 판단을 VEX로 내보내(not_affected) 고객 · 감사자에게 근거와 함께 전달할 수 있습니다.
- 위험 수용 : 영향은 있지만 조치하지 않기로 한 경우입니다. VEX 에는 affected 로 기록됩니다.
관련 문서
- SBOM · License : 구성요소 목록과 라이선스 위험
- 보고서 : 영향 없음(not affected) 근거 내보내기
- 보안 뉴스 : 내 자산에 영향 주는 신규 CVE