IaC (인프라 코드)
IaC(Infrastructure as Code)는 서버·네트워크·클러스터 같은 인프라를 Terraform, Kubernetes 매니페스트, Dockerfile 등 코드로 정의하는 방식입니다. 코드로 관리하면 편리하지만, 잘못된 설정 하나가 그대로 배포되어 모든 환경에 반복 적용될 위험이 있습니다.
IaC 분석은 인프라 정의 파일을 적용하기 전에 정적으로 검사해, 과도하게 열린 네트워크나 암호화 누락 같은 안전하지 않은 설정을 배포 전에 탐지합니다. 소스코드 서비스의 인프라 정의 파일이 대상입니다.
- 분석 : 인프라 코드(Terraform / K8s / Dockerfile) 설정 결함
- 필요한 것 : 저장소 내 인프라 정의 파일
- 결과 : 심각도별 취약점 + 컴플라이언스 기준 매핑
탐지 항목
- 과도하게 열린 네트워크 / 보안 그룹
- 암호화 미적용(저장 / 전송)
- 특권 컨테이너, root 실행, 누락된 리소스 제한
- 하드코딩된 자격 증명, 안전하지 않은 기본값
지원 대상
인프라 코드 점검은 다음 프레임워크 / 형식을 지원합니다.
- Terraform · Terraform Plan · CloudFormation · AWS CDK
- Kubernetes · Helm · Kustomize
- Dockerfile · Serverless
- ARM · Bicep (Azure)
- CI 파이프라인: GitHub Actions · GitLab CI · Bitbucket Pipelines · Azure Pipelines
- Argo Workflows · Ansible · OpenAPI
결과 확인
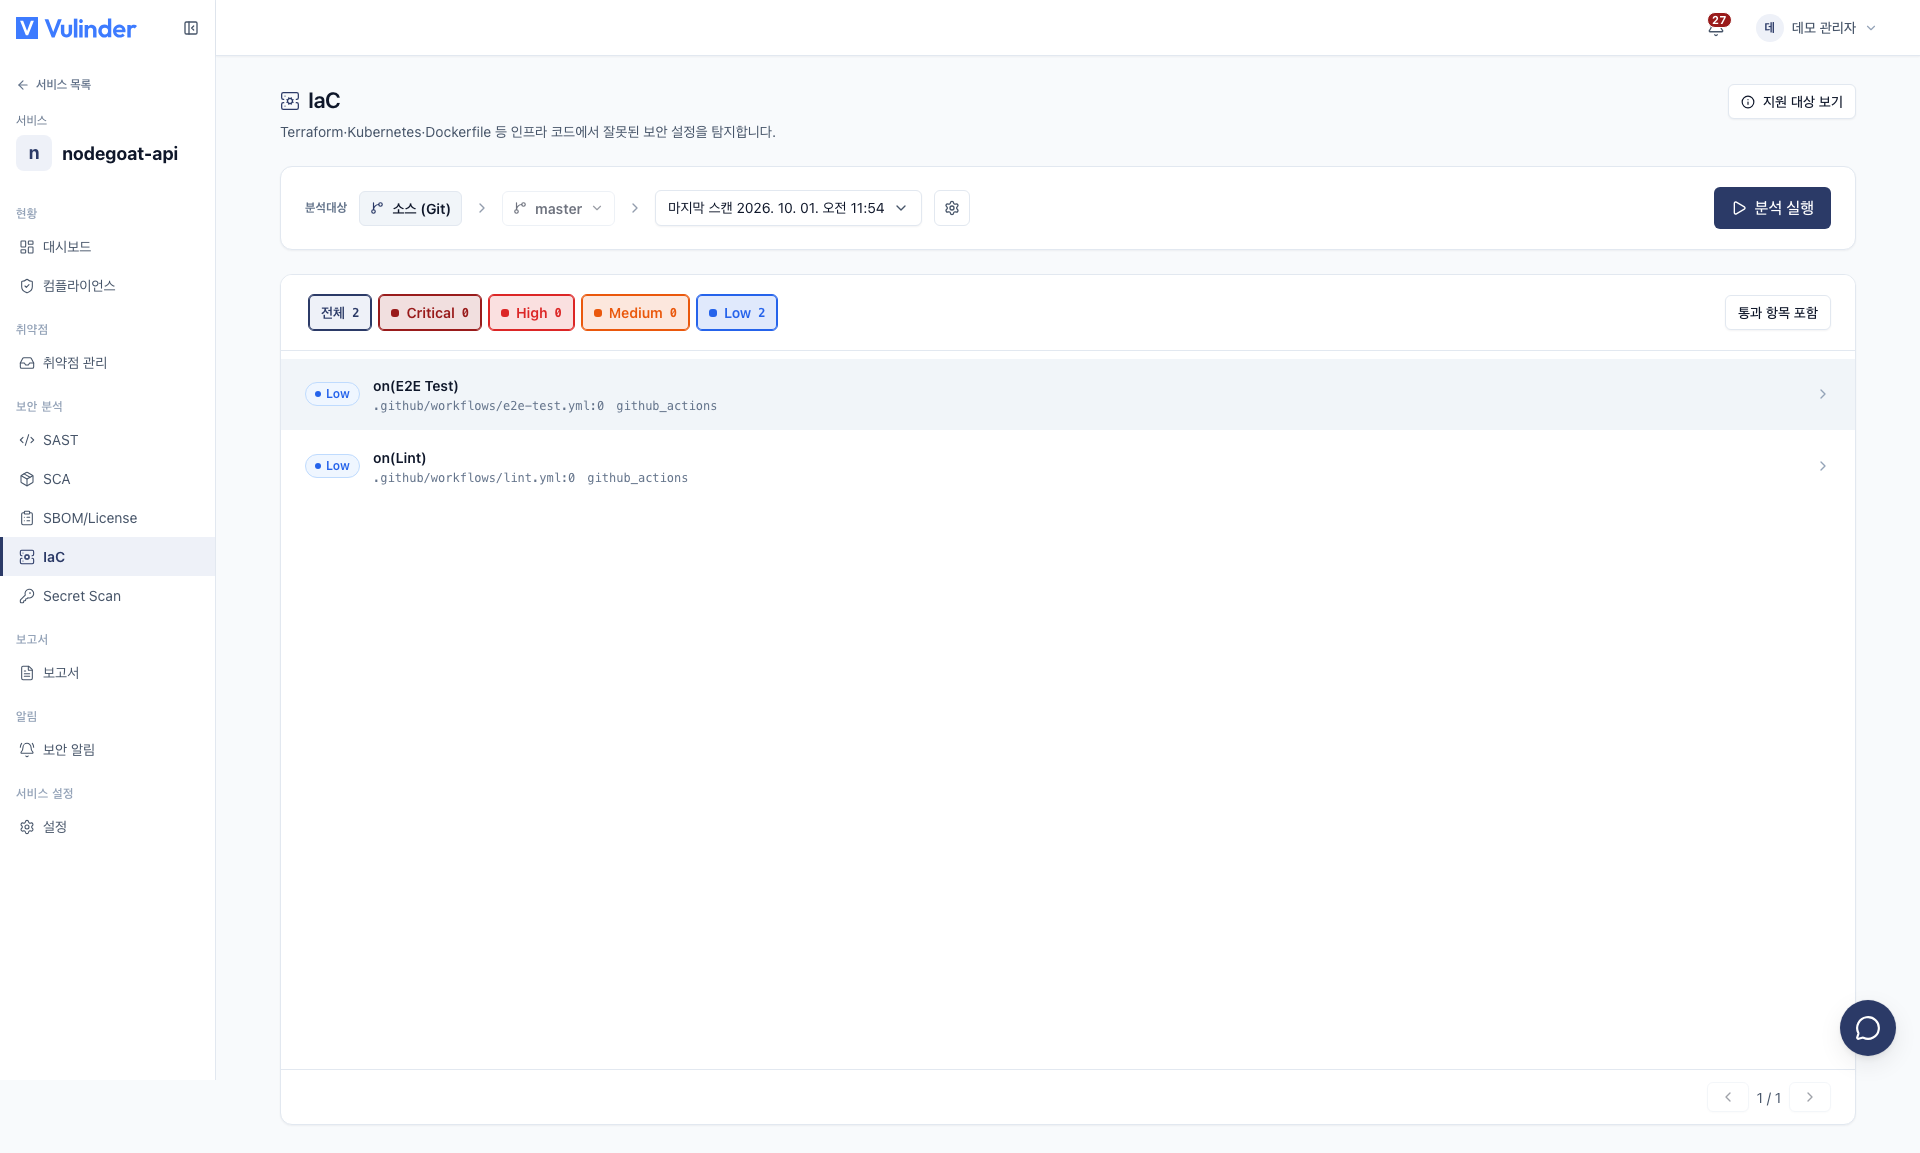
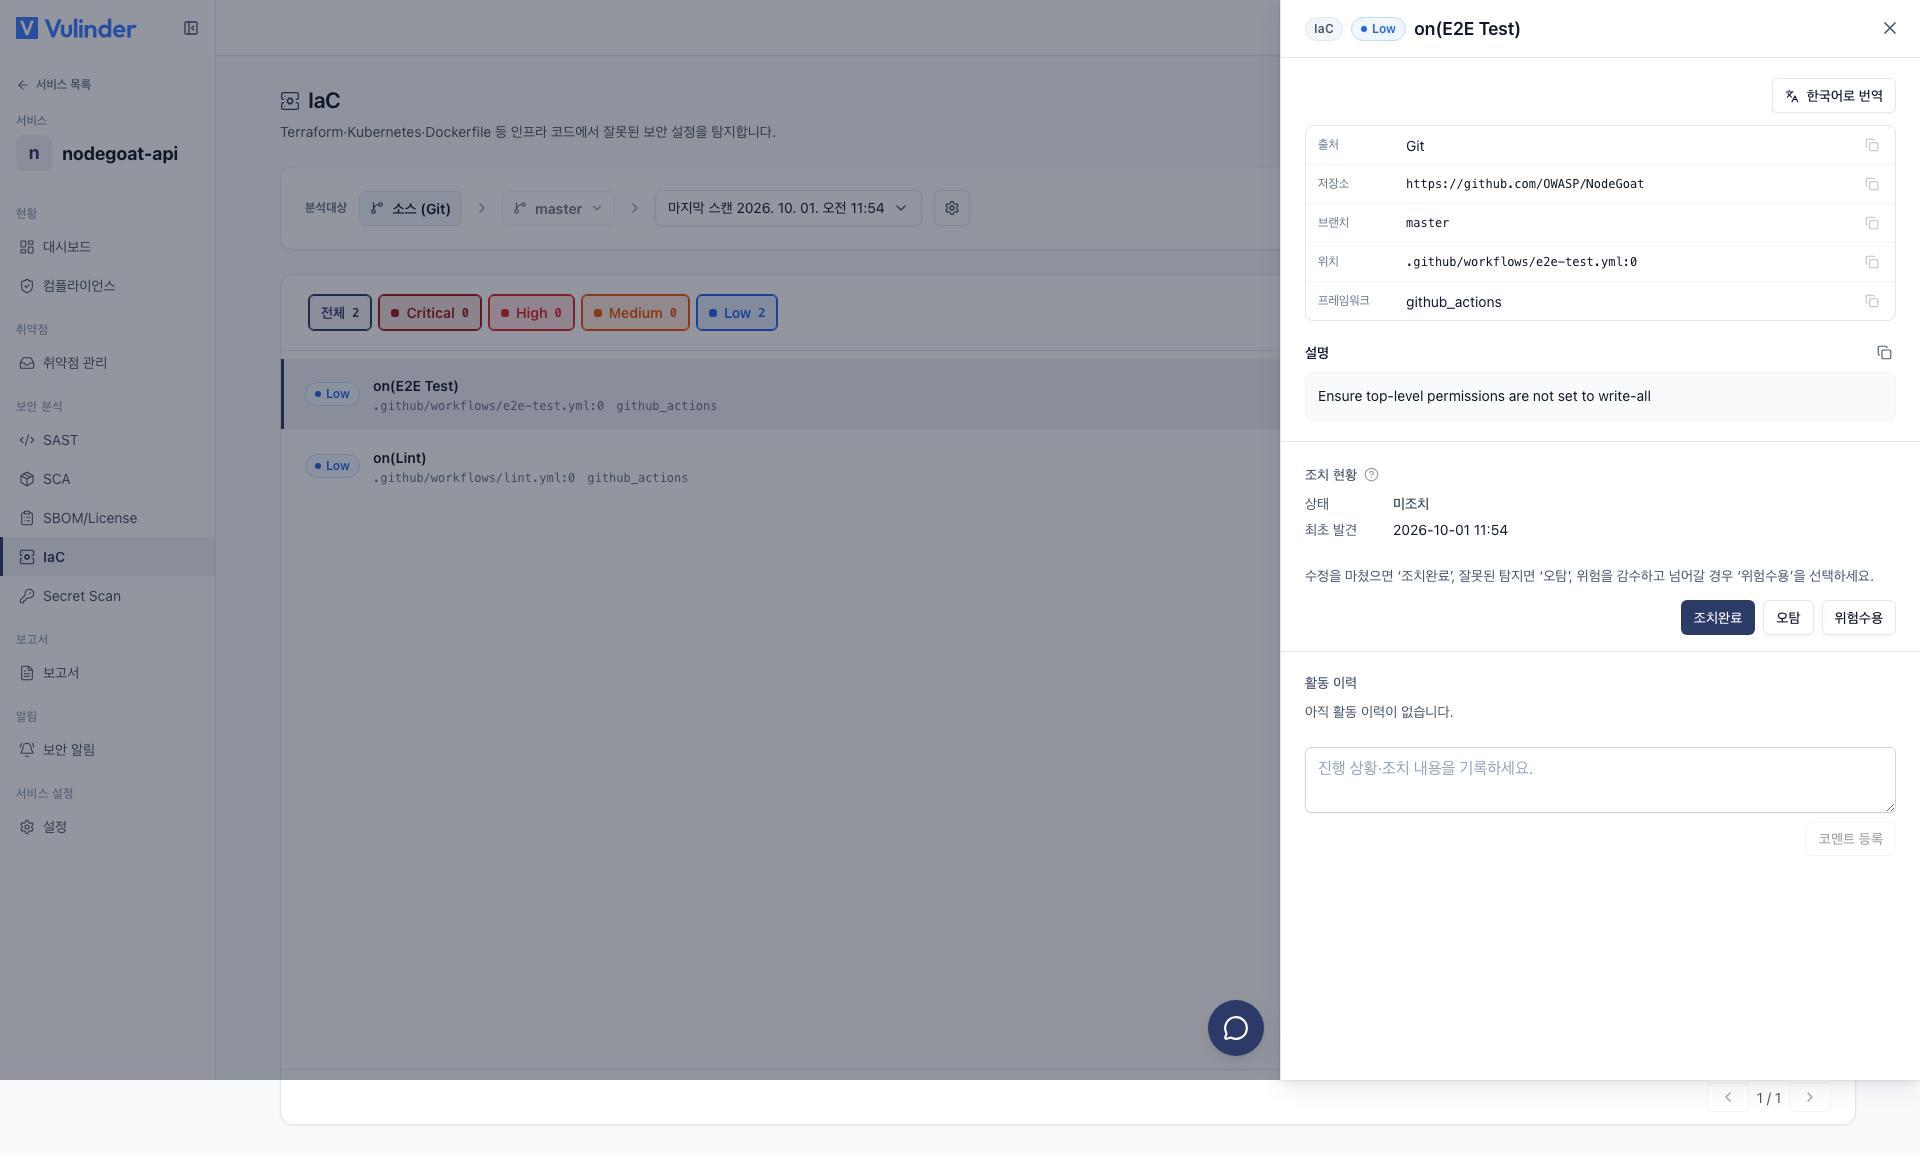
스캔이 완료되면 발견된 설정 결함이 심각도순으로 정리됩니다.
결과 처리
- 조직 정책상 의도된 설정이면 위험 수용으로 표시합니다.
- 점검 규칙에 대한 예외는 오탐으로 억제할 수 있습니다.
- IaC 결과는 컴플라이언스 기준에도 매핑됩니다.
코드 vs 운영 상태