SBOM · License (구성요소와 라이선스)
SBOM(Software Bill of Materials)은 소프트웨어의 자재 명세서입니다. 코드에 포함된 모든 오픈소스 구성요소와 그 버전을 나열한 목록입니다.
무엇이 포함되어 있는지 알아야 위험을 판단할 수 있습니다. 최근 애플리케이션은 직접 작성한 코드보다 외부 오픈소스의 비중이 훨씬 크며, 각 오픈소스는 다시 다른 오픈소스에 의존합니다. 이 전체 구성을 하나의 인벤토리로 정리한 것이 SBOM 입니다.
이 분석은 구성요소 목록을 생성하고, 각 구성요소의 라이선스 위험도 함께 평가합니다. 소스코드 서비스에서는 의존성 정보를 바탕으로 SBOM 이 자동 생성됩니다.
- 분석 : 구성요소 목록(SBOM)과 라이선스 위험
- 필요한 것 : 소스코드 서비스의 의존성
- 결과 : SBOM(CycloneDX / SPDX) + 라이선스 위험순 정렬
이미지 / 업로드 SBOM
분석 항목
- 구성요소 전체 목록 : 포함된 오픈소스와 그 버전을 인벤토리로 제공합니다. 분석 실행 시 출력 형식(CycloneDX 또는 SPDX)을 선택하며, 파일은 보고서에서 내려받습니다.
- 라이선스 위험 : 각 구성요소의 라이선스를 위험 범주로 평가합니다.
- 공개의무 (카피레프트, 예: GPL, AGPL) : 사용 조건이 까다로워 상용 배포 시 주의가 필요합니다.
- 미상 : 라이선스가 식별되지 않은 구성요소.
- 허용형 (예: MIT, Apache-2.0) : 위험이 낮습니다.
지원 대상
- npm · PyPI · RubyGems · Maven / Gradle · Go · Cargo · Composer · NuGet · pub(Dart) · Swift
결과 확인
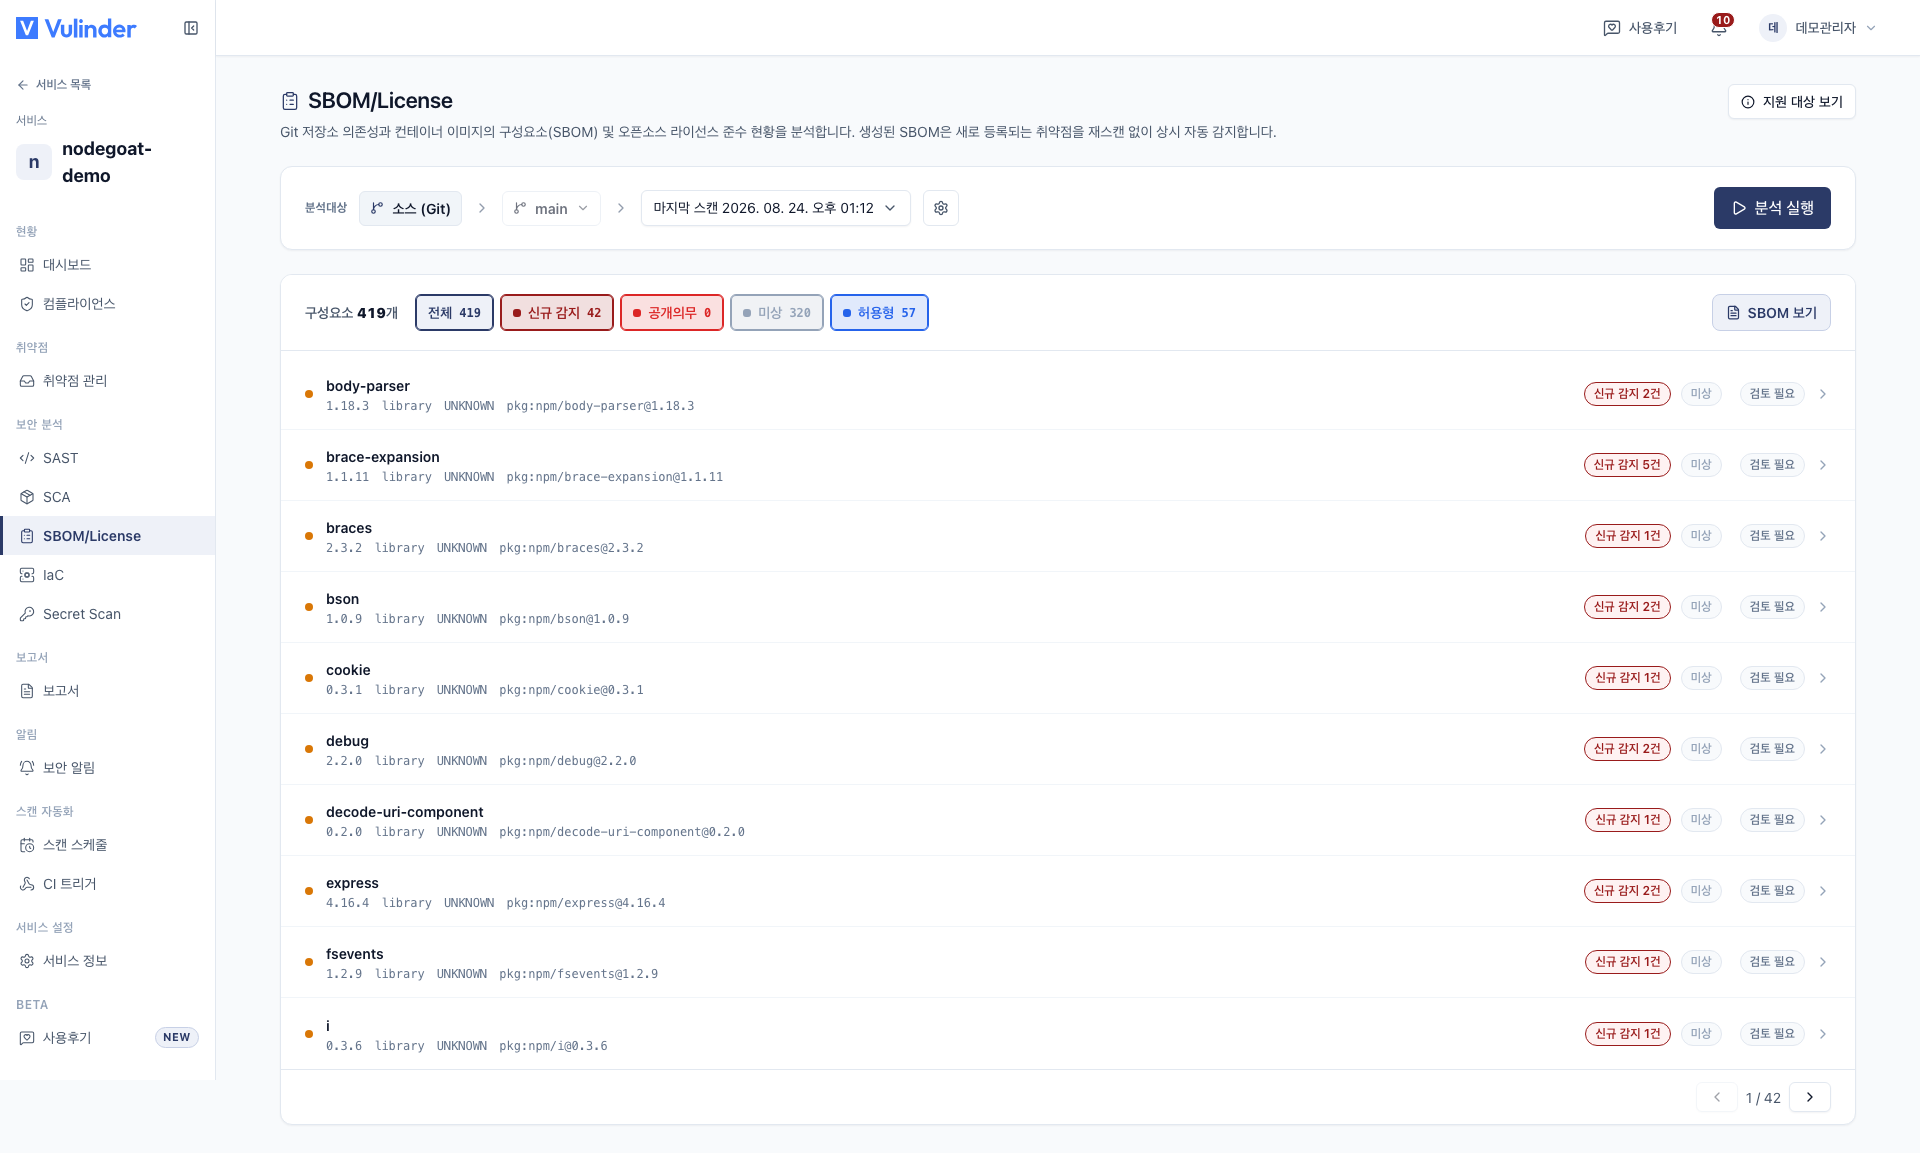
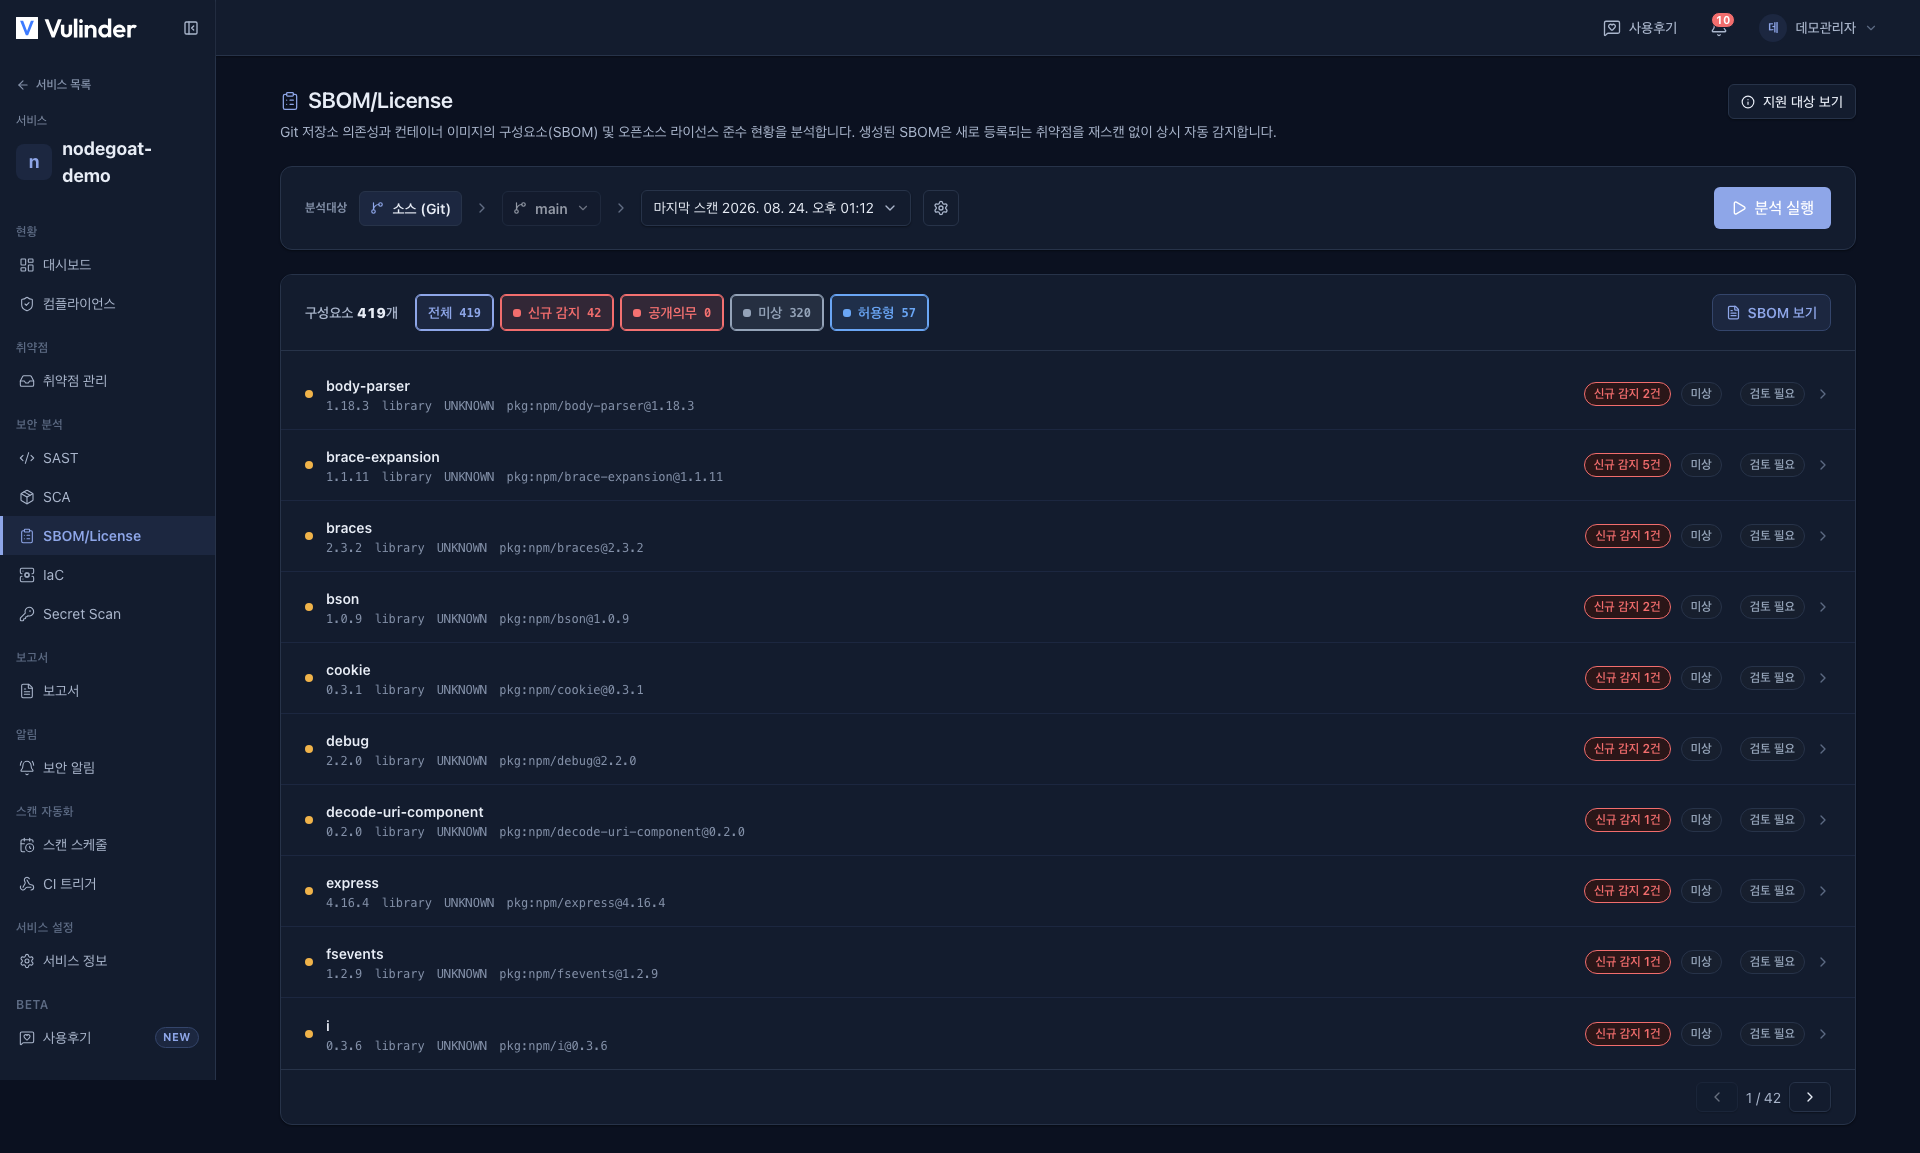
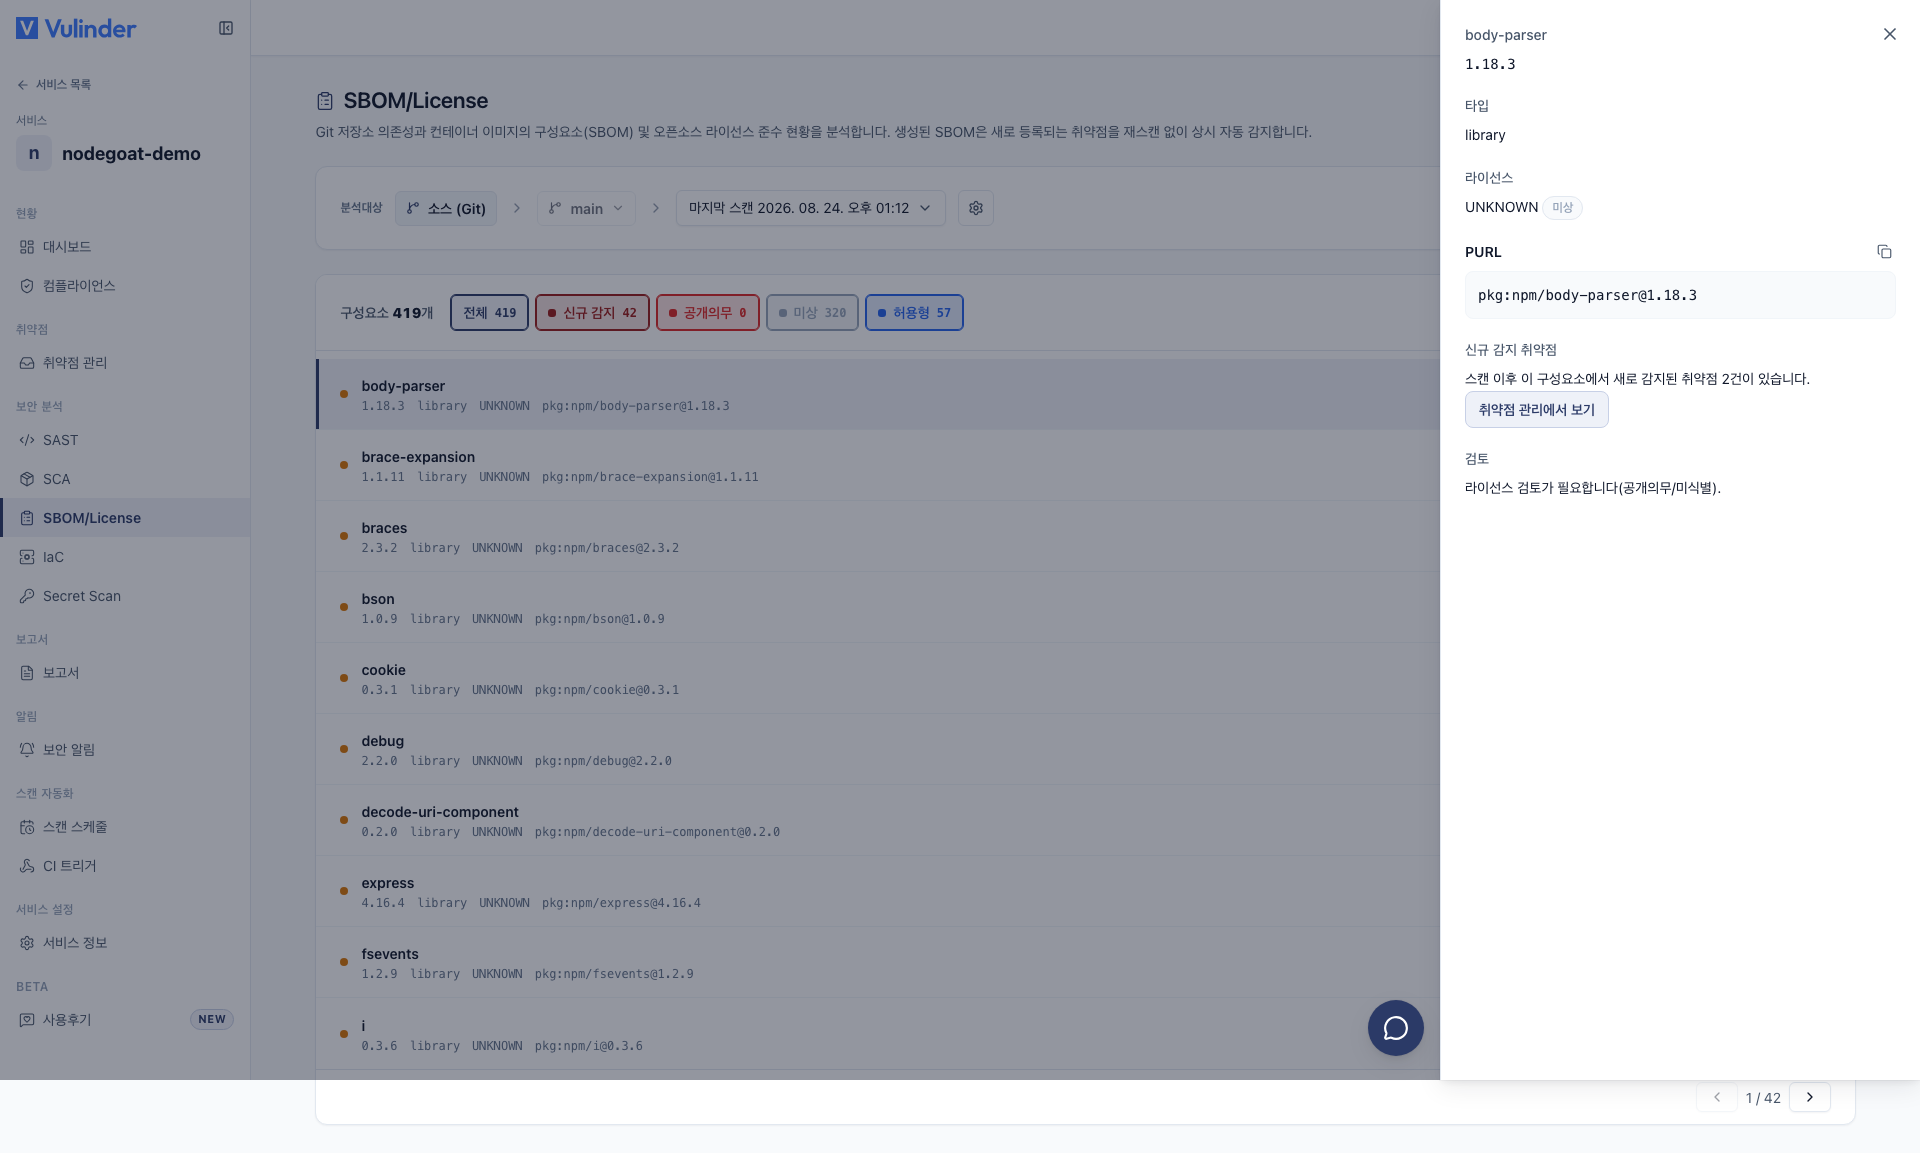
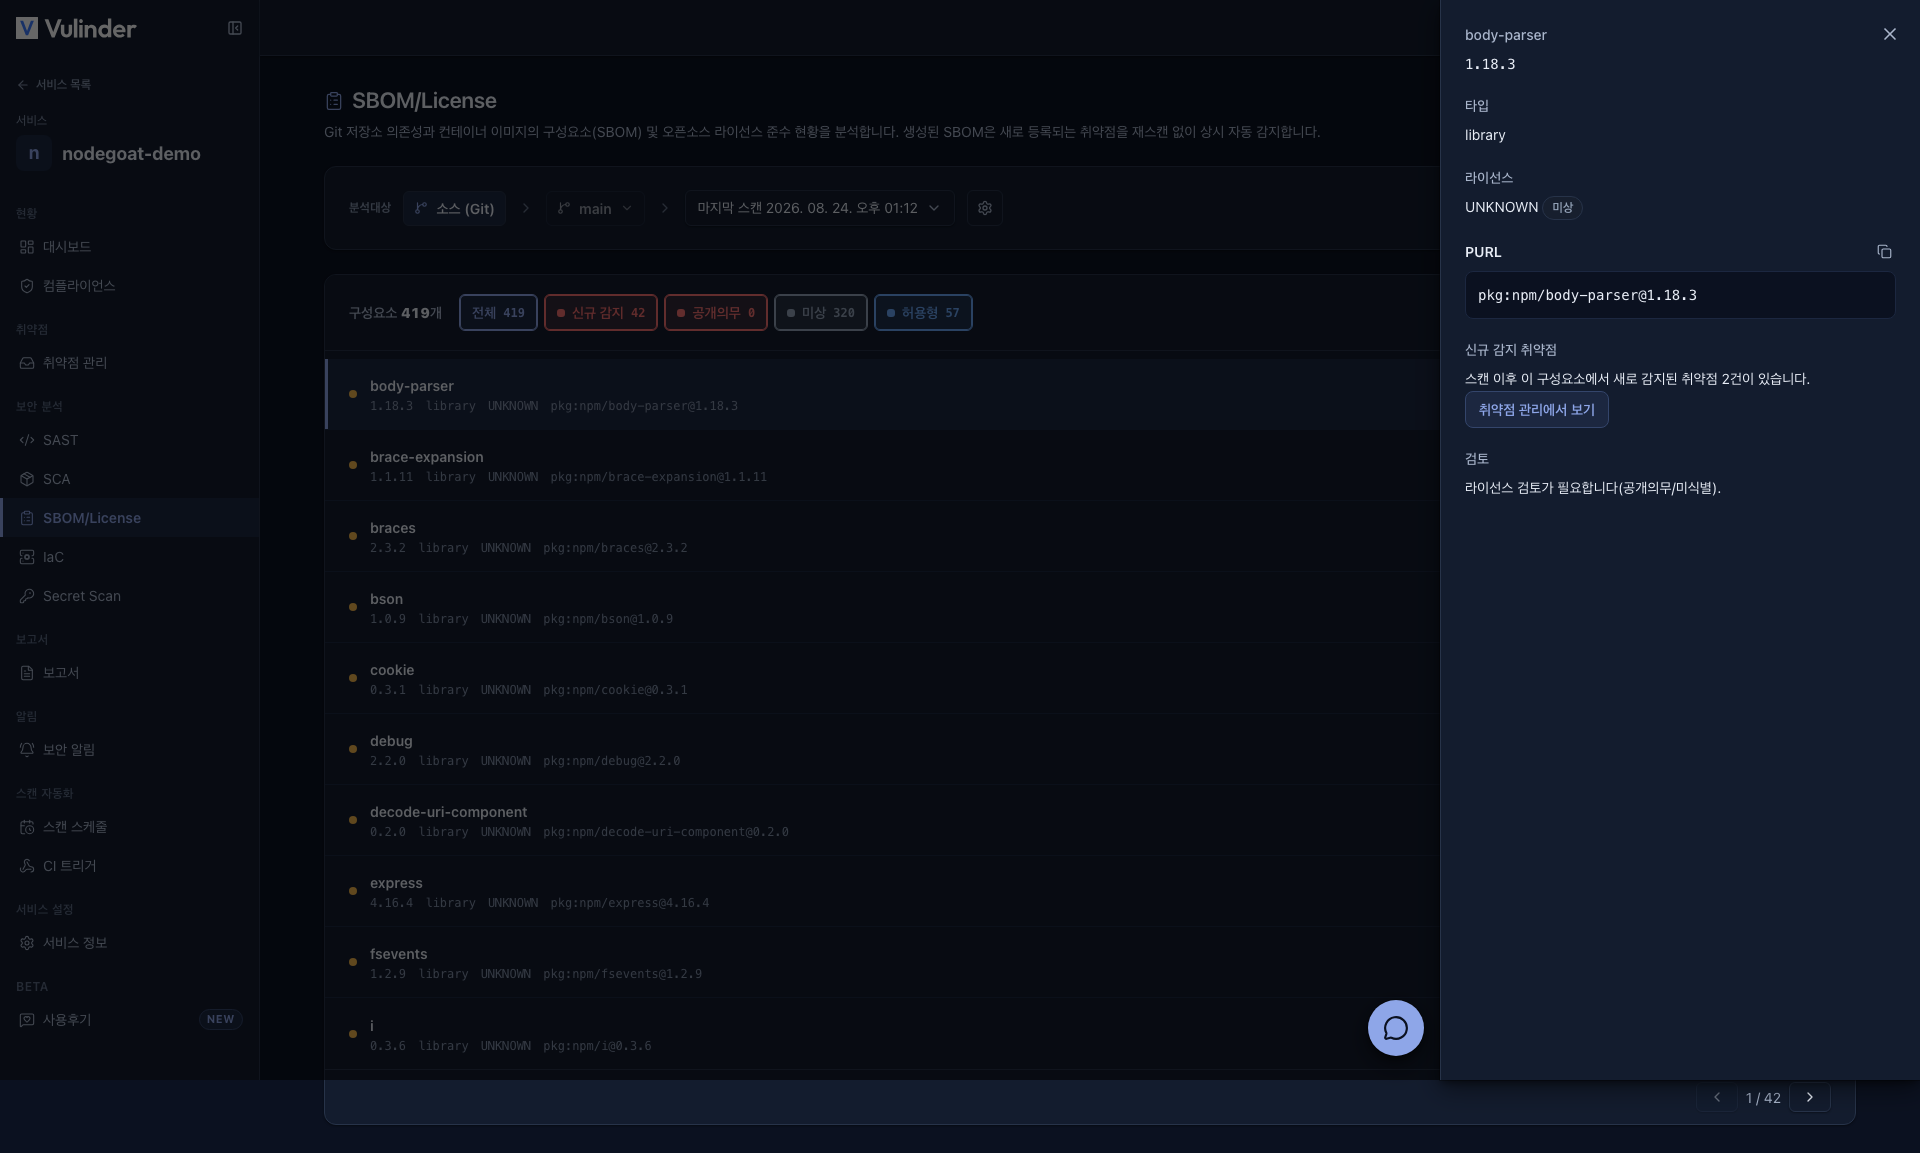
라이선스는 별도 화면이 아니라 위 구성요소 인벤토리에서 함께 확인합니다. 목록의 각 구성요소에 라이선스가 표시되며, 구성요소를 클릭하면 열리는 상세 드로어에서도 확인할 수 있습니다.
목록은 다음 순서로 정렬됩니다.
- 미조치 신규 취약점이 있는 구성요소
- 라이선스 위험이 큰 순서: 공개의무 → 미상 → 허용형
결과 처리
- 라이선스 위험은 표시·검토용이며 처리 상태를 따로 지정하지 않습니다.
- 구성요소에서 새로 감지된 취약점은 상세의 취약점 관리에서 보기로 이동해 처리합니다.