컨테이너 이미지
소스코드에 취약점이 없더라도 베이스 이미지의 OS 패키지나 이미지 설정이 취약할 수 있습니다. 빌드된 컨테이너 이미지를 등록하면 알려진 취약점(CVE), 구성요소 목록(SBOM), 이미지 하드닝 위반을 한 서비스에서 함께 점검합니다.
- 분석 : 이미지 SCA · SBOM · 컨테이너 하드닝
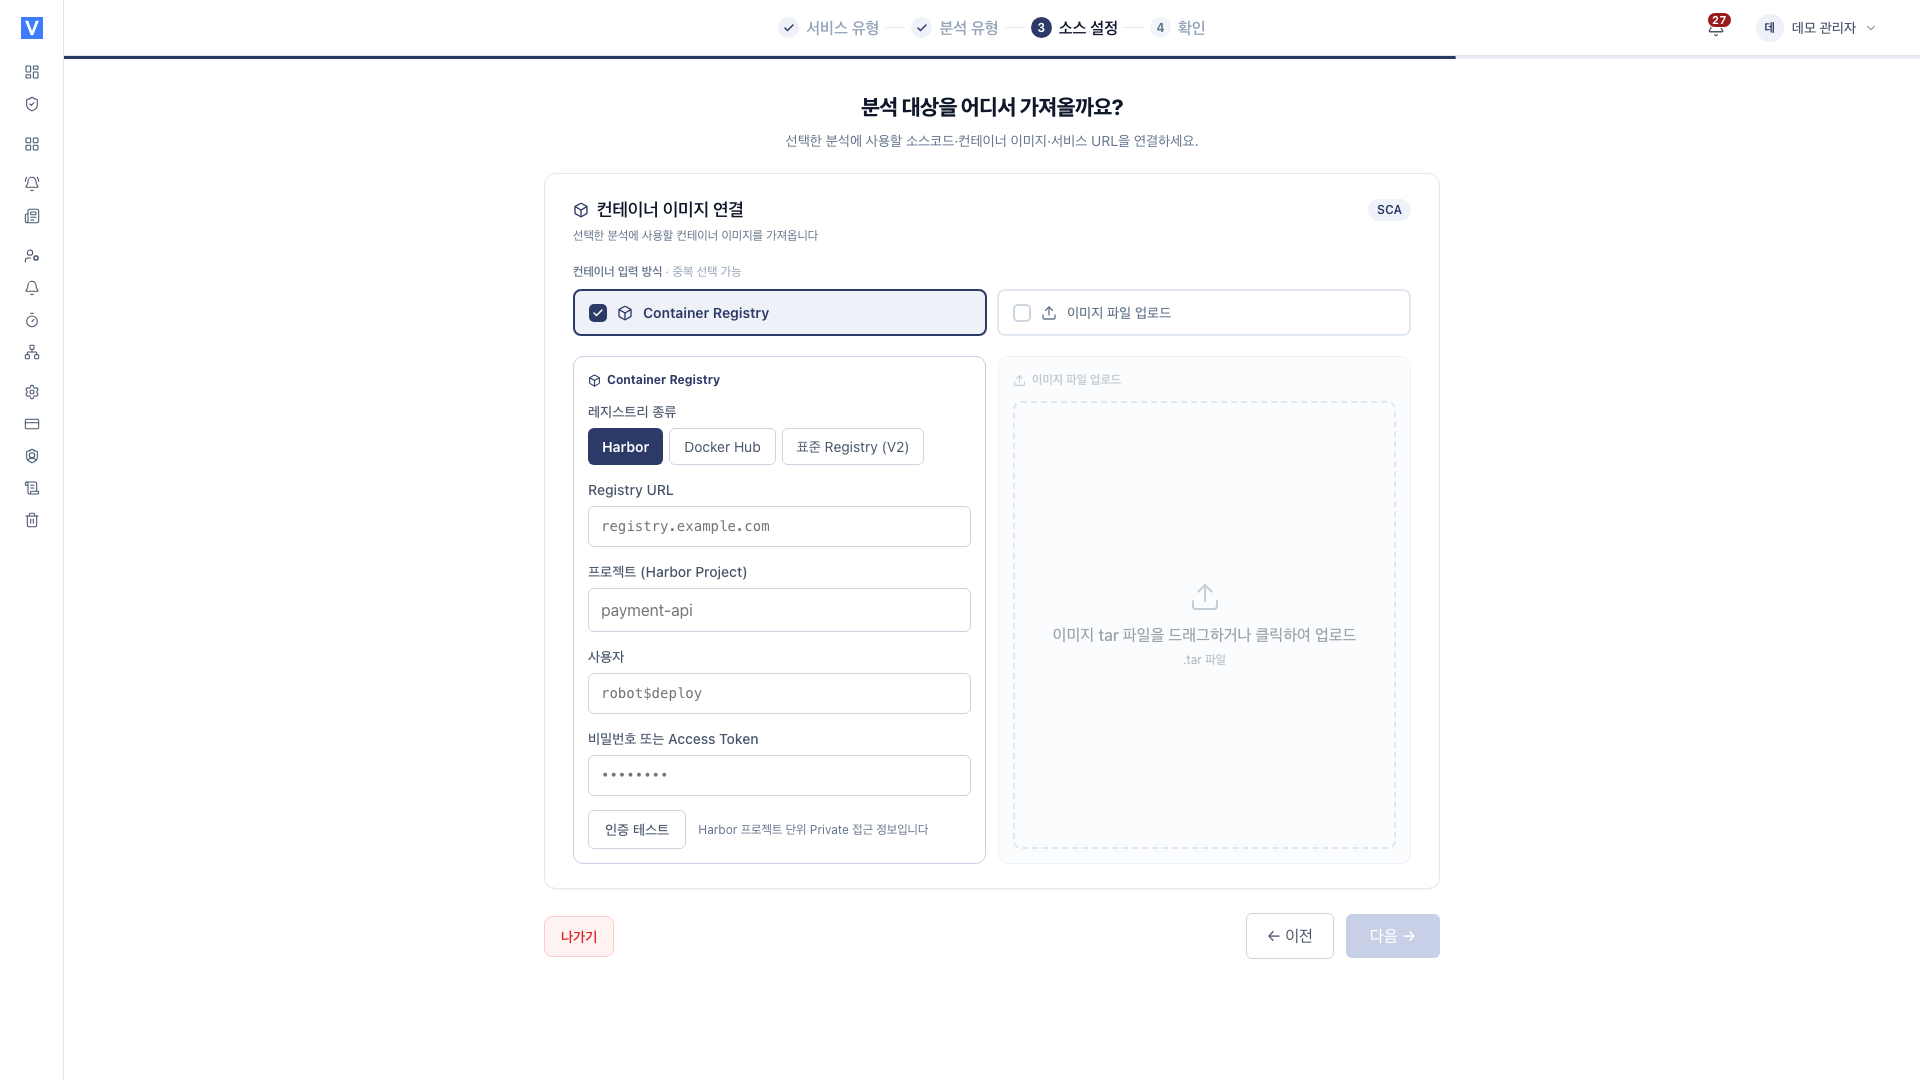
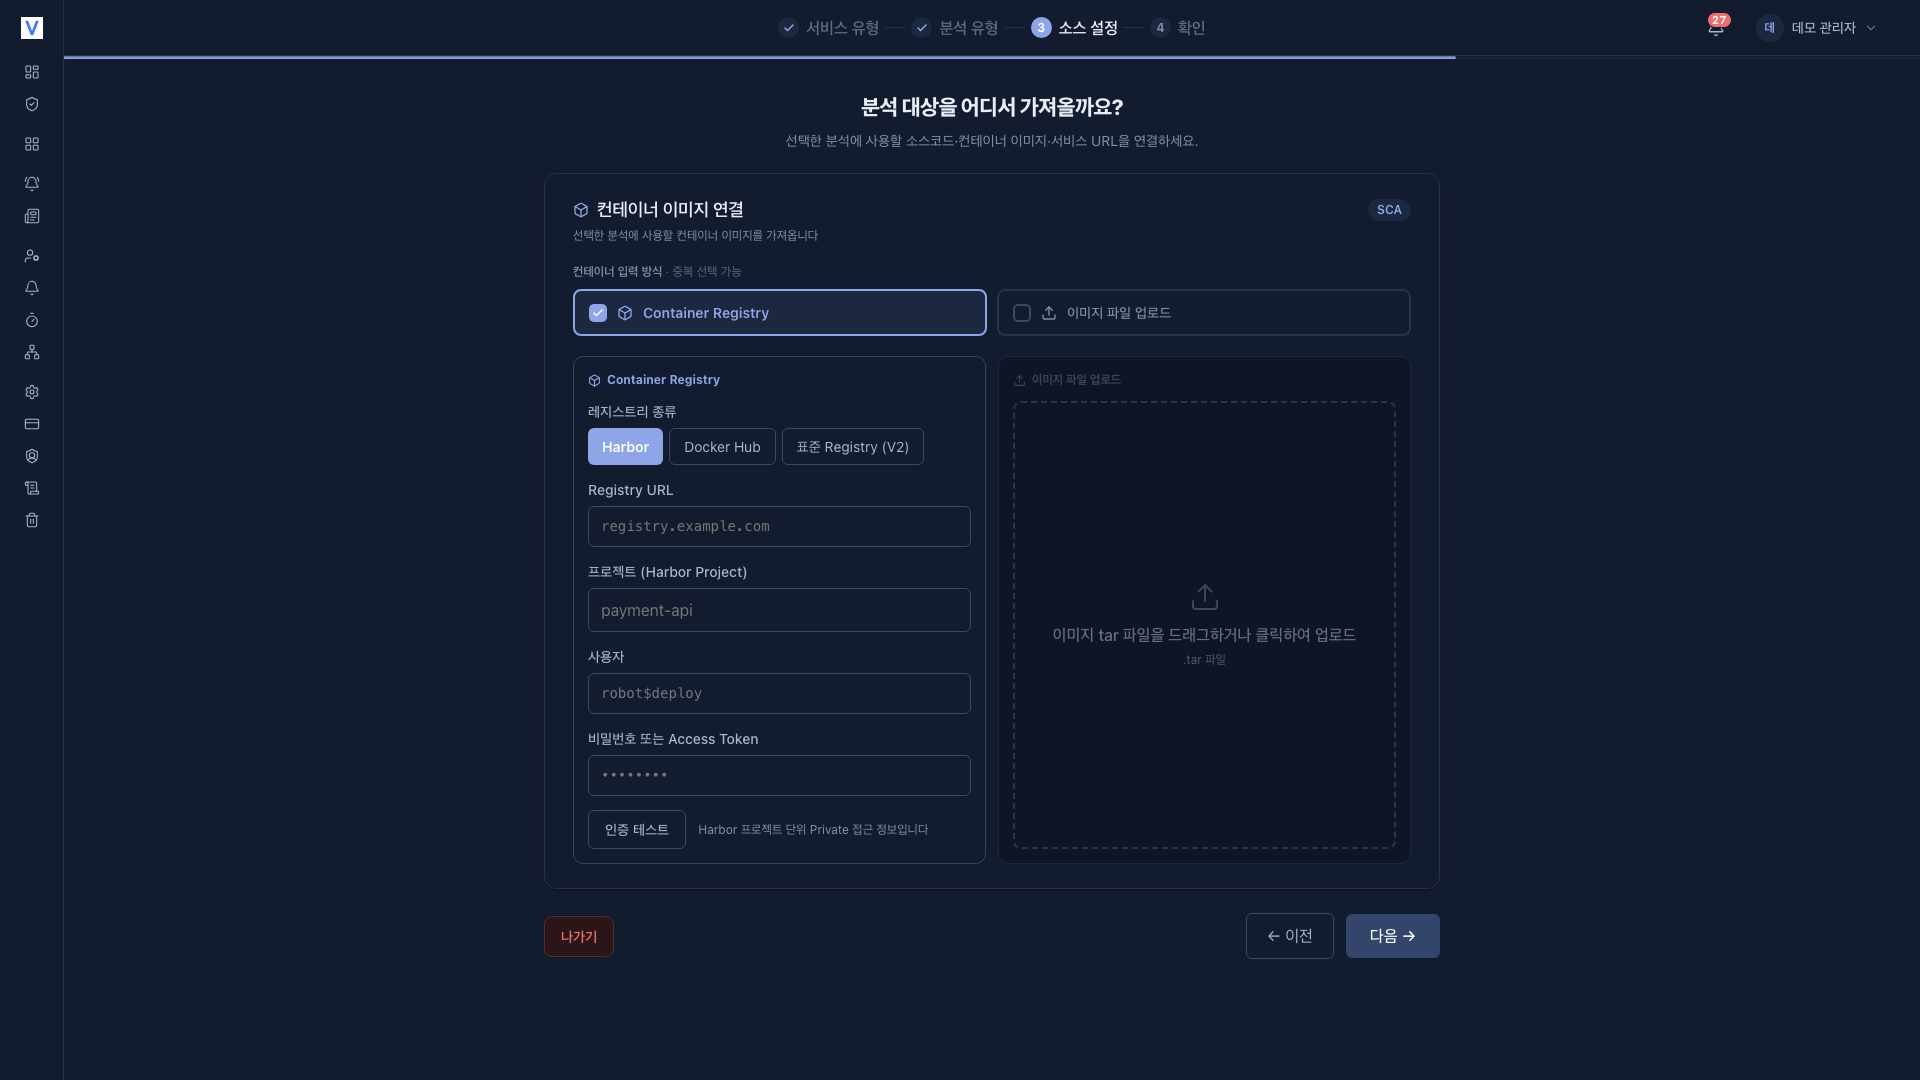
- 필요한 것 : 레지스트리 접속 정보(Registry URL · 사용자 · 비밀번호 또는 Access Token) 또는 이미지 tar 파일
- 결과 : 심각도별 CVE + 구성요소 목록 + 하드닝 위반
- 상시 감시 : 구성요소에 신규 CVE 가 공개되면 재스캔 없이 알림
필요한 것
Container Registry 와 이미지 파일 업로드 중 하나를 선택하거나 둘 다 함께 등록할 수 있습니다.
- Container Registry : 레지스트리 종류(Harbor · Docker Hub · 표준 Registry (V2))를 선택하고 접속 정보를 입력합니다. 레지스트리는 공개 여부와 관계없이 인증 테스트를 통과해야 등록됩니다.
- 이미지 파일 업로드 :
docker save로 만든 이미지 tar 파일을 직접 업로드합니다. 레지스트리에 접근할 수 없는 환경에 유용합니다.
레지스트리 인증
레지스트리 등록에는 사용자와 비밀번호(또는 Access Token)가 필요합니다. 저장된 인증 정보는 마스킹되어 표시되며, 편집 시 다시 입력하지 않으면 기존 값이 유지됩니다.
등록 절차
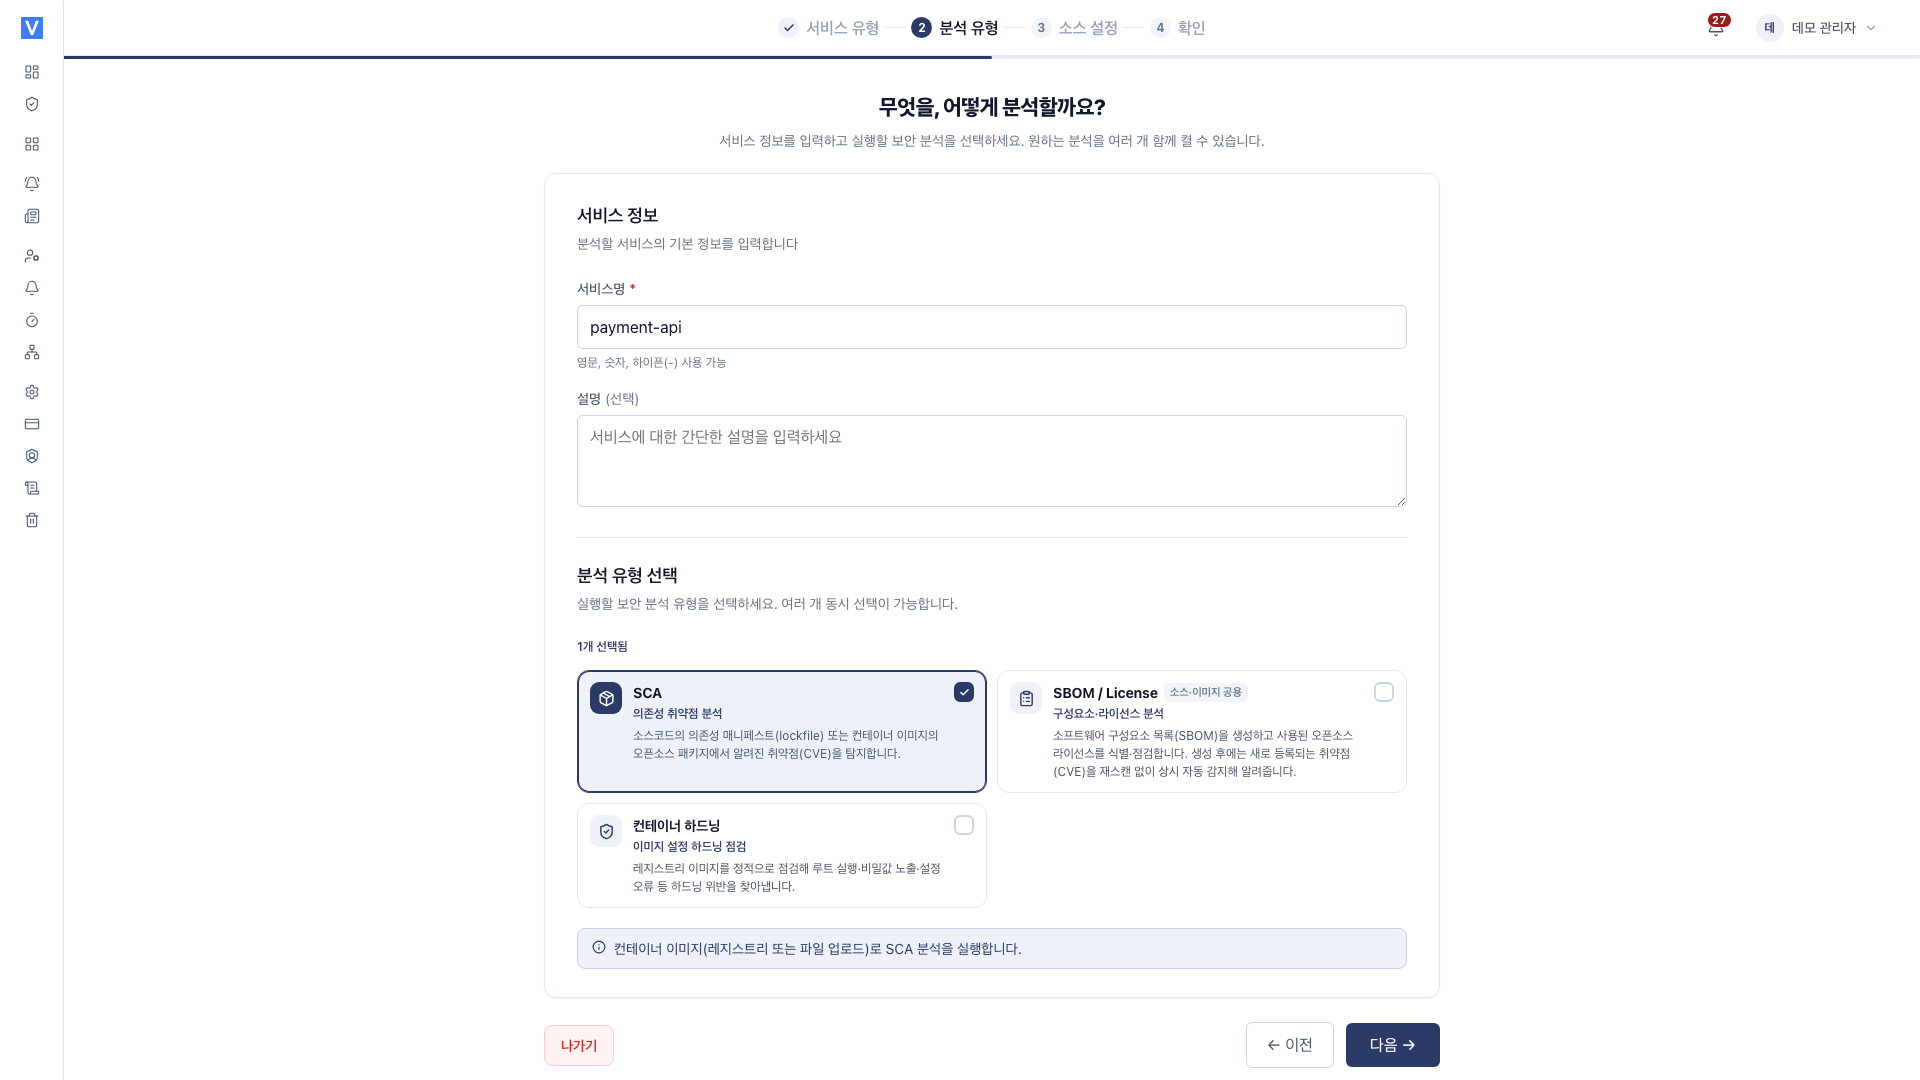
[서비스 관리] 페이지에서 서비스 등록을 누르고 컨테이너 이미지를 선택하면 4단계 마법사가 시작됩니다.
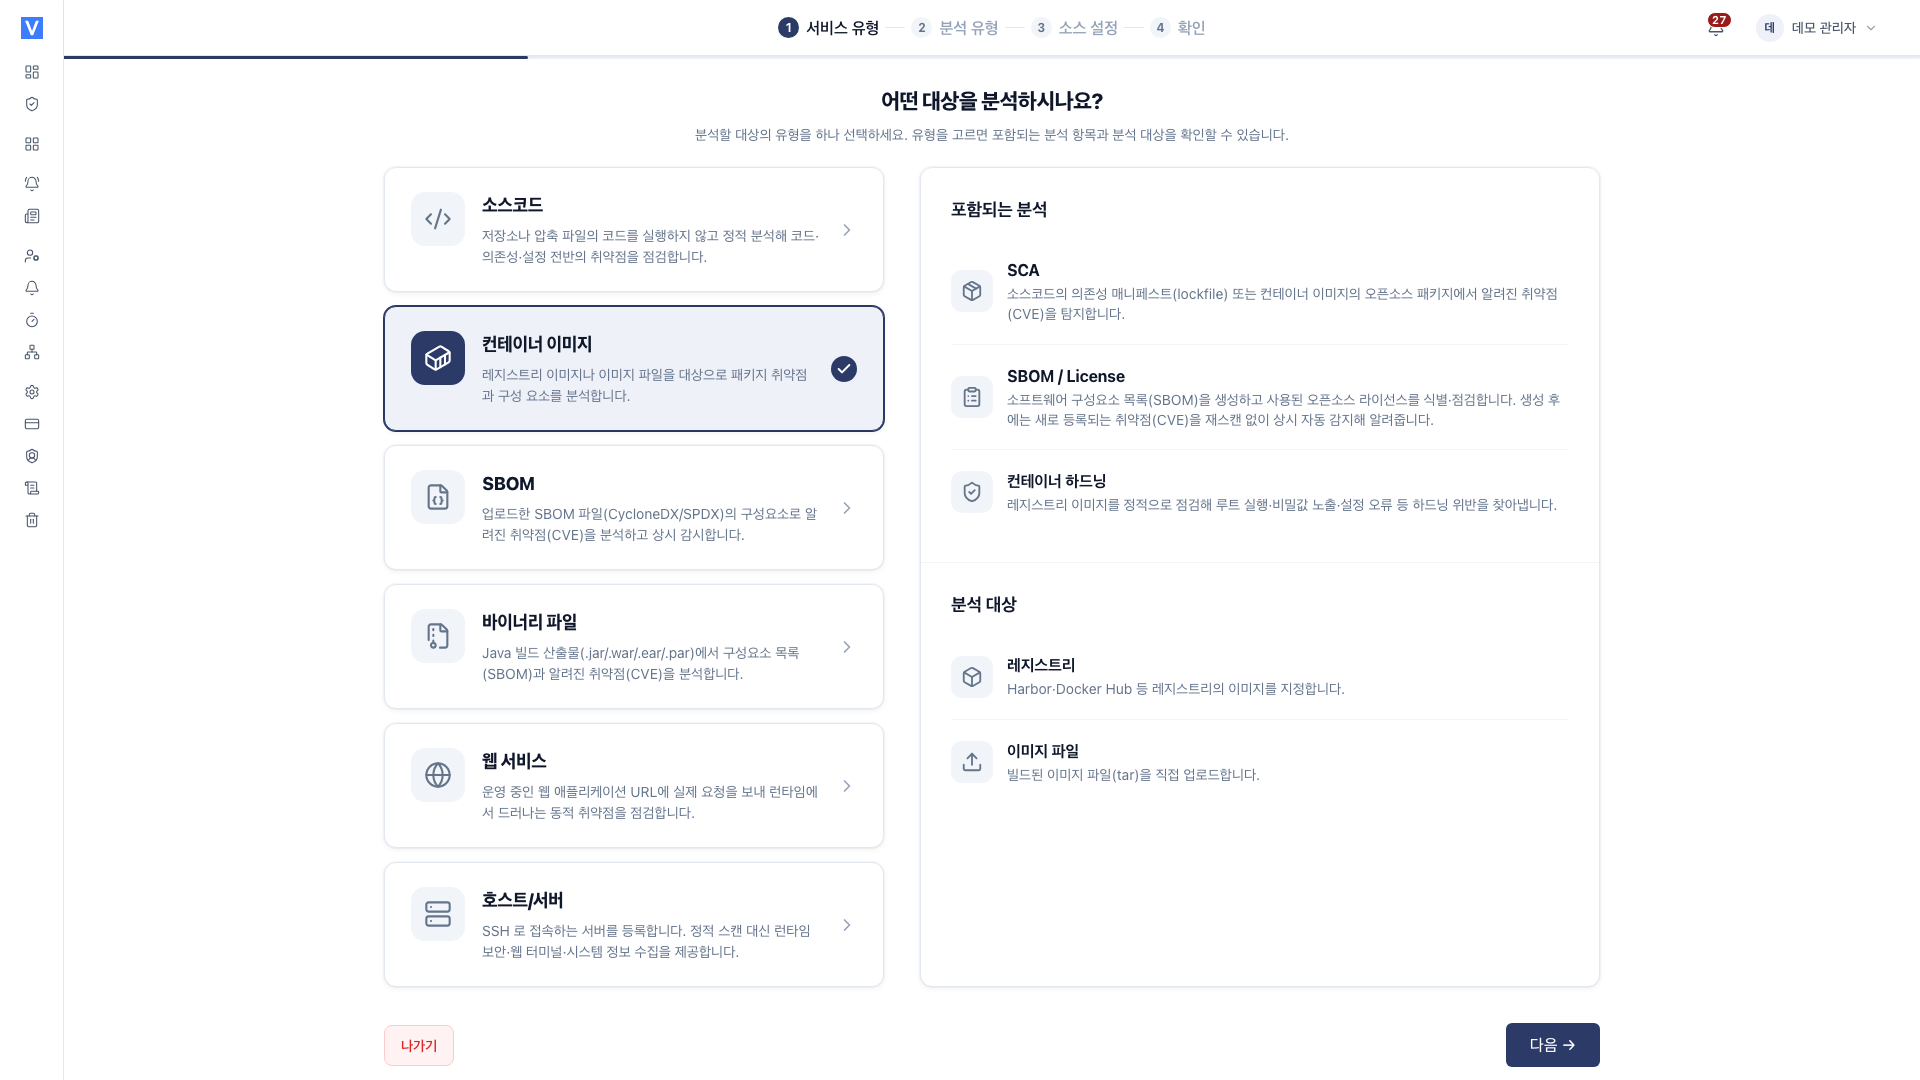
- 이미지 SCA : OS 패키지와 앱 의존성의 알려진 CVE
- SBOM : 이미지 구성요소 목록
- 컨테이너 하드닝 : 이미지 설정 모범사례 위반
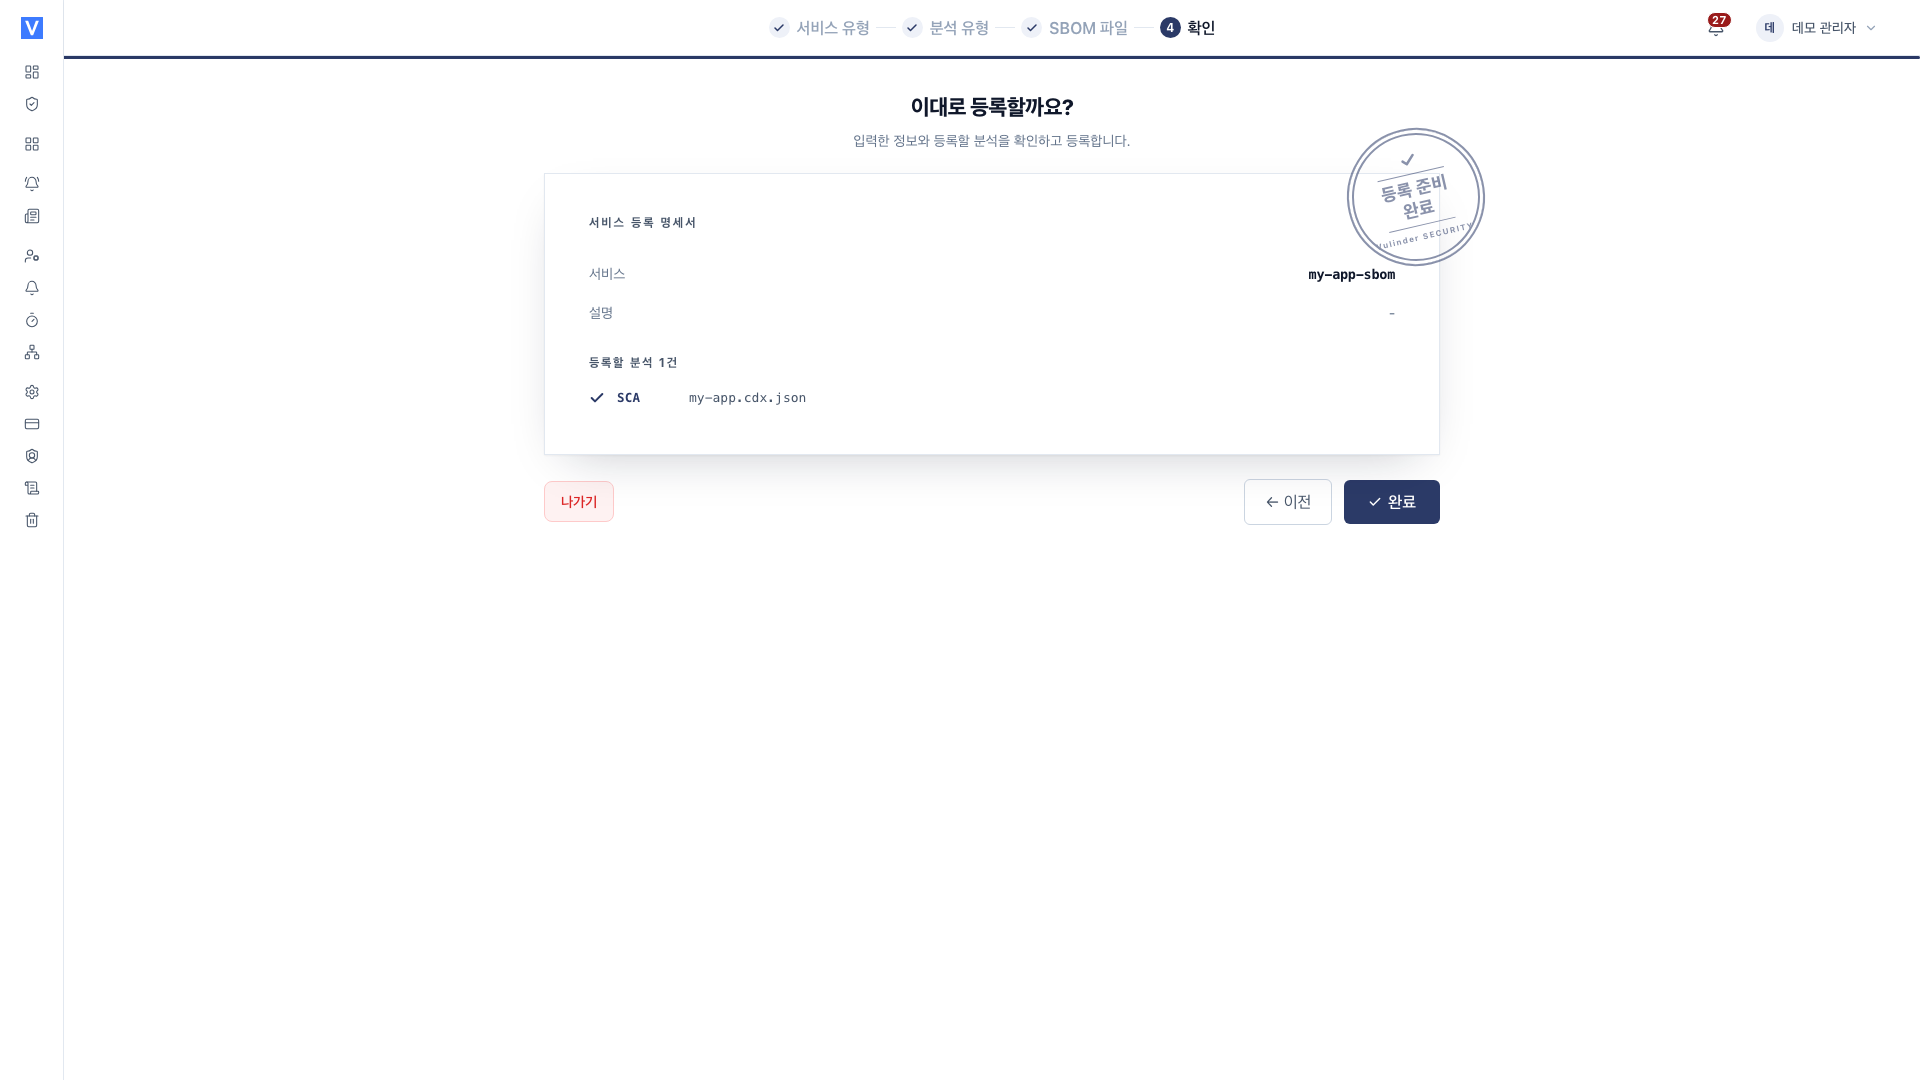
- 등록을 마치면 [서비스 관리] 목록으로 이동합니다.
- 등록한 서비스를 엽니다.
- 사이드바 보안 분석의 각 분석 화면에서 분석 실행을 눌러 스캔을 시작합니다.
컨테이너 하드닝을 활성화하면 서비스 사이드바 보안 분석 아래에 이미지 하드닝 메뉴가 표시됩니다.
태그와 재스캔
같은 이미지의 새 태그가 생성되면 다시 등록하거나 재스캔해 이전 결과와 비교할 수 있습니다. 신규 CVE 는 상시 감시로도 감지되어 알림이 발생합니다. (보안 뉴스)
설정 (등록 후 변경)
등록한 뒤에는 서비스 사이드바의 [설정]에서 분석 항목을 바꾸거나 레지스트리 연결 · 자격 증명과 이미지 파일을 교체할 수 있습니다. 자세한 방법은 컨테이너 이미지 설정을 참고하세요.