이미지 SCA (이미지 취약점)
이미지 SCA 는 컨테이너 이미지에 실제로 포함된 OS 패키지와 애플리케이션 의존성에서 알려진 취약점(CVE)을 탐지하는 분석입니다. 소스코드에 취약점이 없더라도, 이미지는 애플리케이션 코드를 실행하기 위해 베이스 이미지(alpine/debian/ubuntu 등)와 시스템 라이브러리, 런타임을 함께 포함합니다. 실제로 배포되는 것은 소스가 아니라 완성된 이미지이므로, 실질적인 노출 범위는 이미지 레이어에 설치된 구성요소에 따라 결정됩니다.
등록된 이미지의 각 레이어를 분석해 실제 설치된 OS 패키지 목록과 번들된 앱 의존성을 추출한 뒤, 알려진 취약점 데이터베이스와 대조합니다.
이를 통해 소스 매니페스트에 없는 베이스 이미지의 OS 패키지 취약점과 빌드 과정에서 포함된 시스템 라이브러리 취약점까지 식별합니다. 소스코드에는 문제가 없지만 베이스 이미지가 취약한 경우를 이 분석으로 탐지할 수 있습니다. 컨테이너 이미지 서비스에서 사용합니다.
- 분석 : 이미지 레이어의 OS 패키지 · 앱 의존성 CVE
- 필요한 것 : 컨테이너 이미지 서비스 등록(레지스트리 또는 업로드)
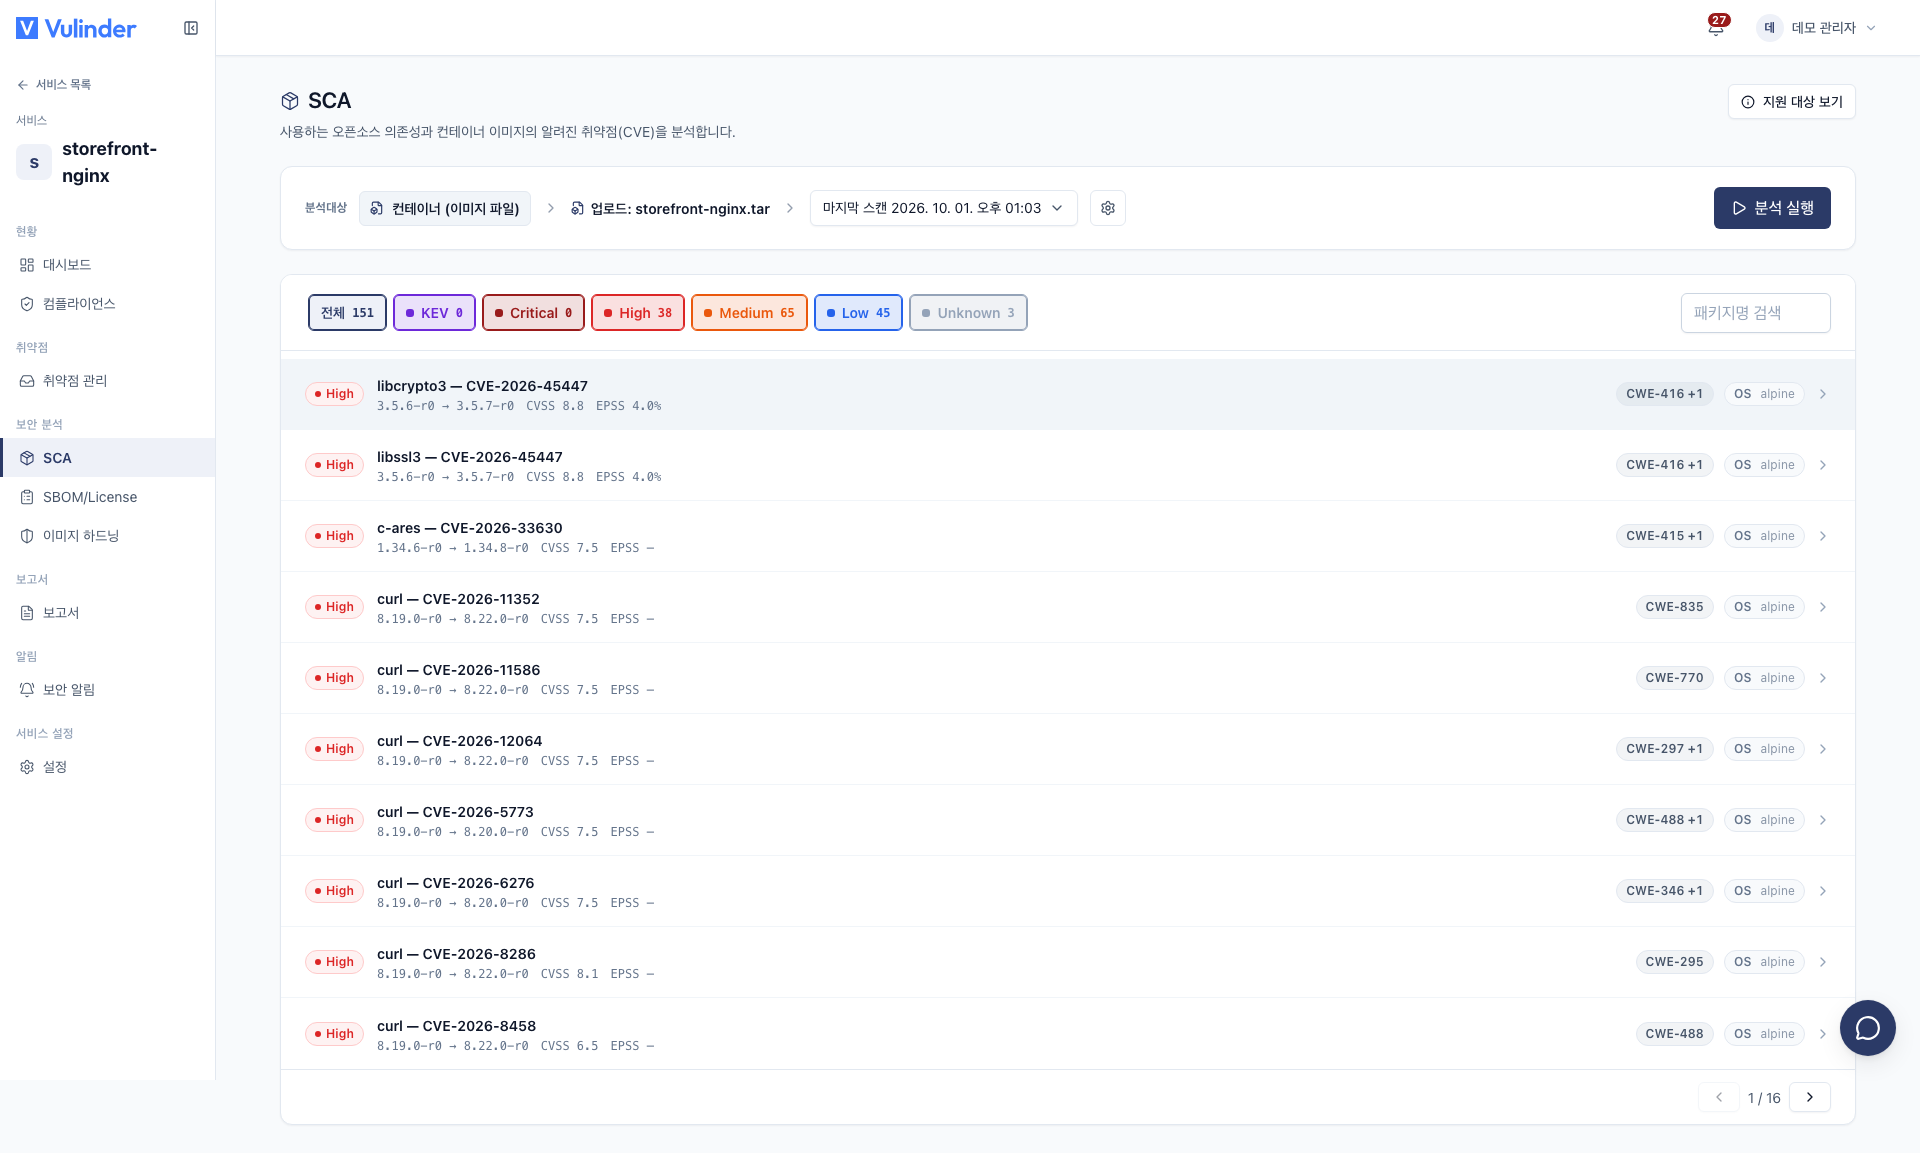
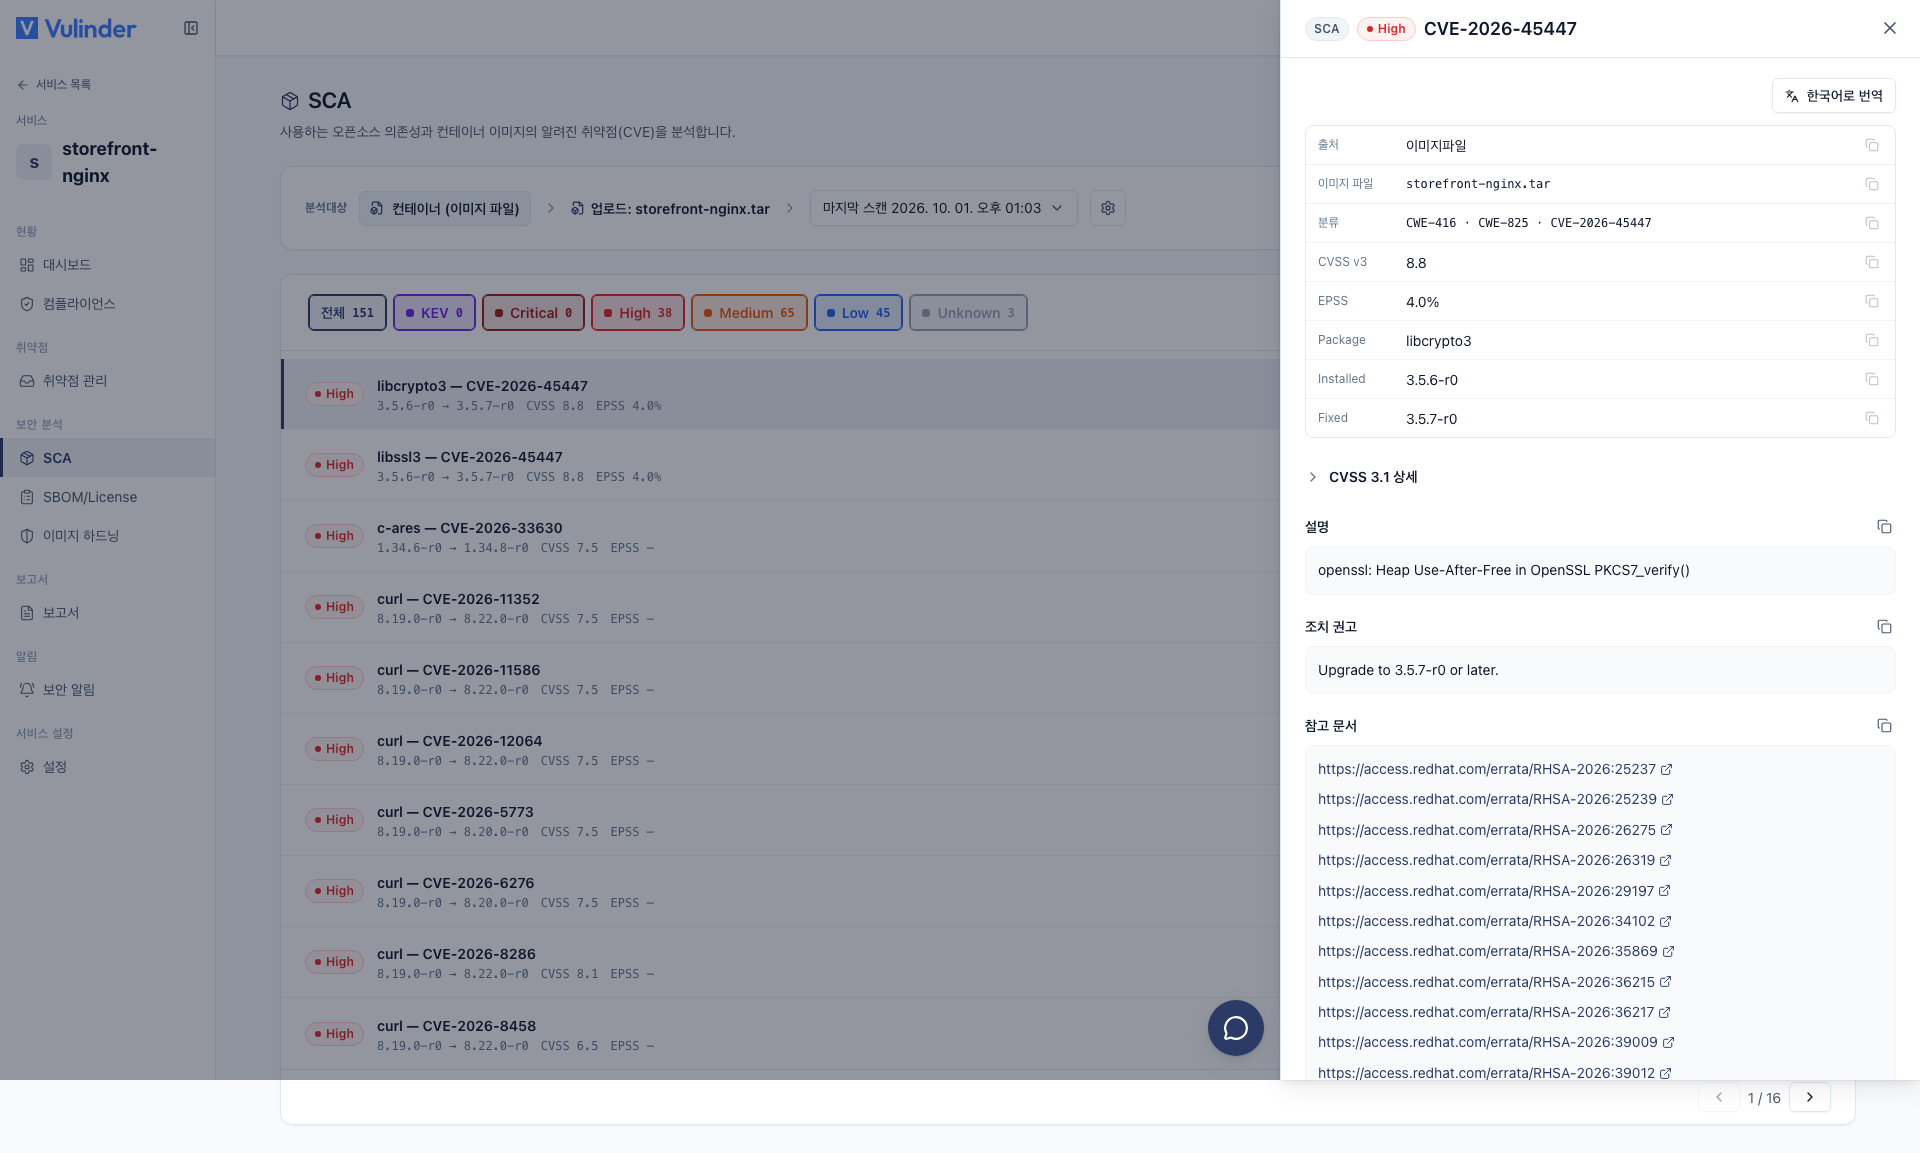
- 결과 : 심각도별 CVE 목록
- 우선순위 : KEV · EPSS · CWE 로 조치 순서 판단
소스 SCA 와의 차이
소스 SCA 는 코드의 패키지 매니페스트를 읽고, 이미지 SCA 는 완성된 이미지 레이어에 설치된 구성요소를 분석합니다. 따라서 베이스 이미지의 OS 패키지 취약점까지 식별합니다. (소스 SCA)
탐지 항목
- OS 패키지 : 베이스 이미지(alpine/debian/ubuntu 등)에 설치된 시스템 패키지의 CVE.
- 앱 의존성 : 이미지 안에 번들된 애플리케이션 라이브러리의 CVE.
- 지원 생태계
- OS 패키지 : Alpine / Debian / Ubuntu / RHEL / Amazon Linux 등
- 앱 : npm · PyPI · RubyGems · Maven / Gradle · Go · Cargo · Composer · NuGet 등
결과 확인
결과 처리
- 조치 : 취약한 패키지를 제거하거나 베이스 이미지를 갱신합니다.
- 오탐 : 실제로 영향이 없다면 오탐으로 처리하고 VEX로 근거(not_affected)를 내보낼 수 있습니다.
- 위험 수용 : 영향은 있지만 조치하지 않기로 했다면 위험 수용으로 표시합니다. VEX 에는 affected 로 기록됩니다.