대시보드
보안 위험을 한 화면에서 확인합니다. 여러 분석에서 발견된 위험 중 우선 조치할 항목을 판단하는 출발점이며, 대부분의 조치는 이 화면에서 시작됩니다.
통합 대시보드와 서비스 대시보드
대시보드는 범위에 따라 두 가지로 나뉘며, 각각 구성이 다릅니다.
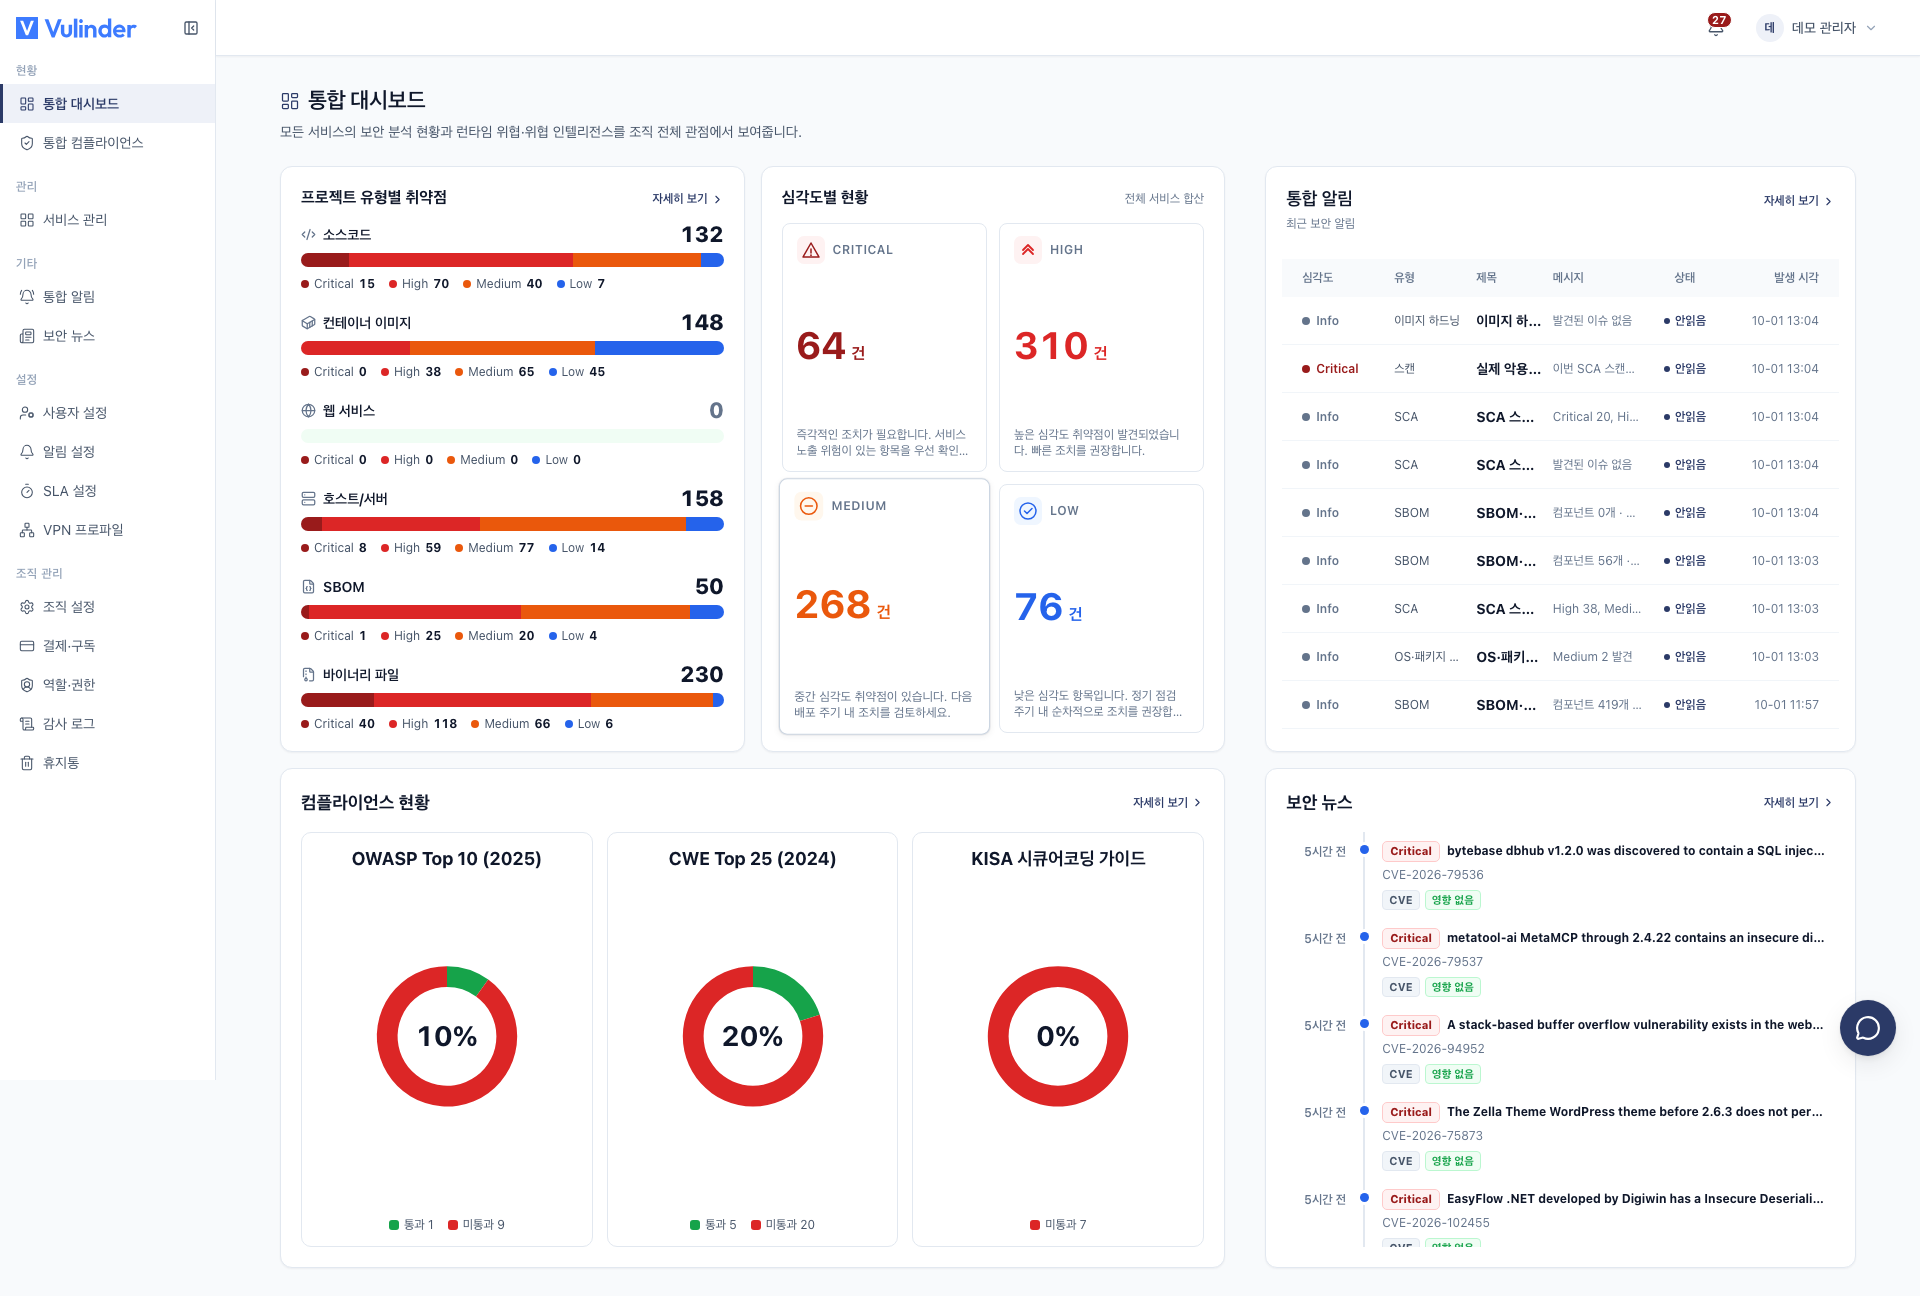
- 통합 대시보드 : 조직에 속한 모든 서비스를 합산해 조직 전체의 위험을 보여 주는 조직 수준 화면입니다.
- 구성 : 프로젝트 유형별 취약점 · 심각도별 현황 · 통합 알림 · 컴플라이언스 · 보안 뉴스
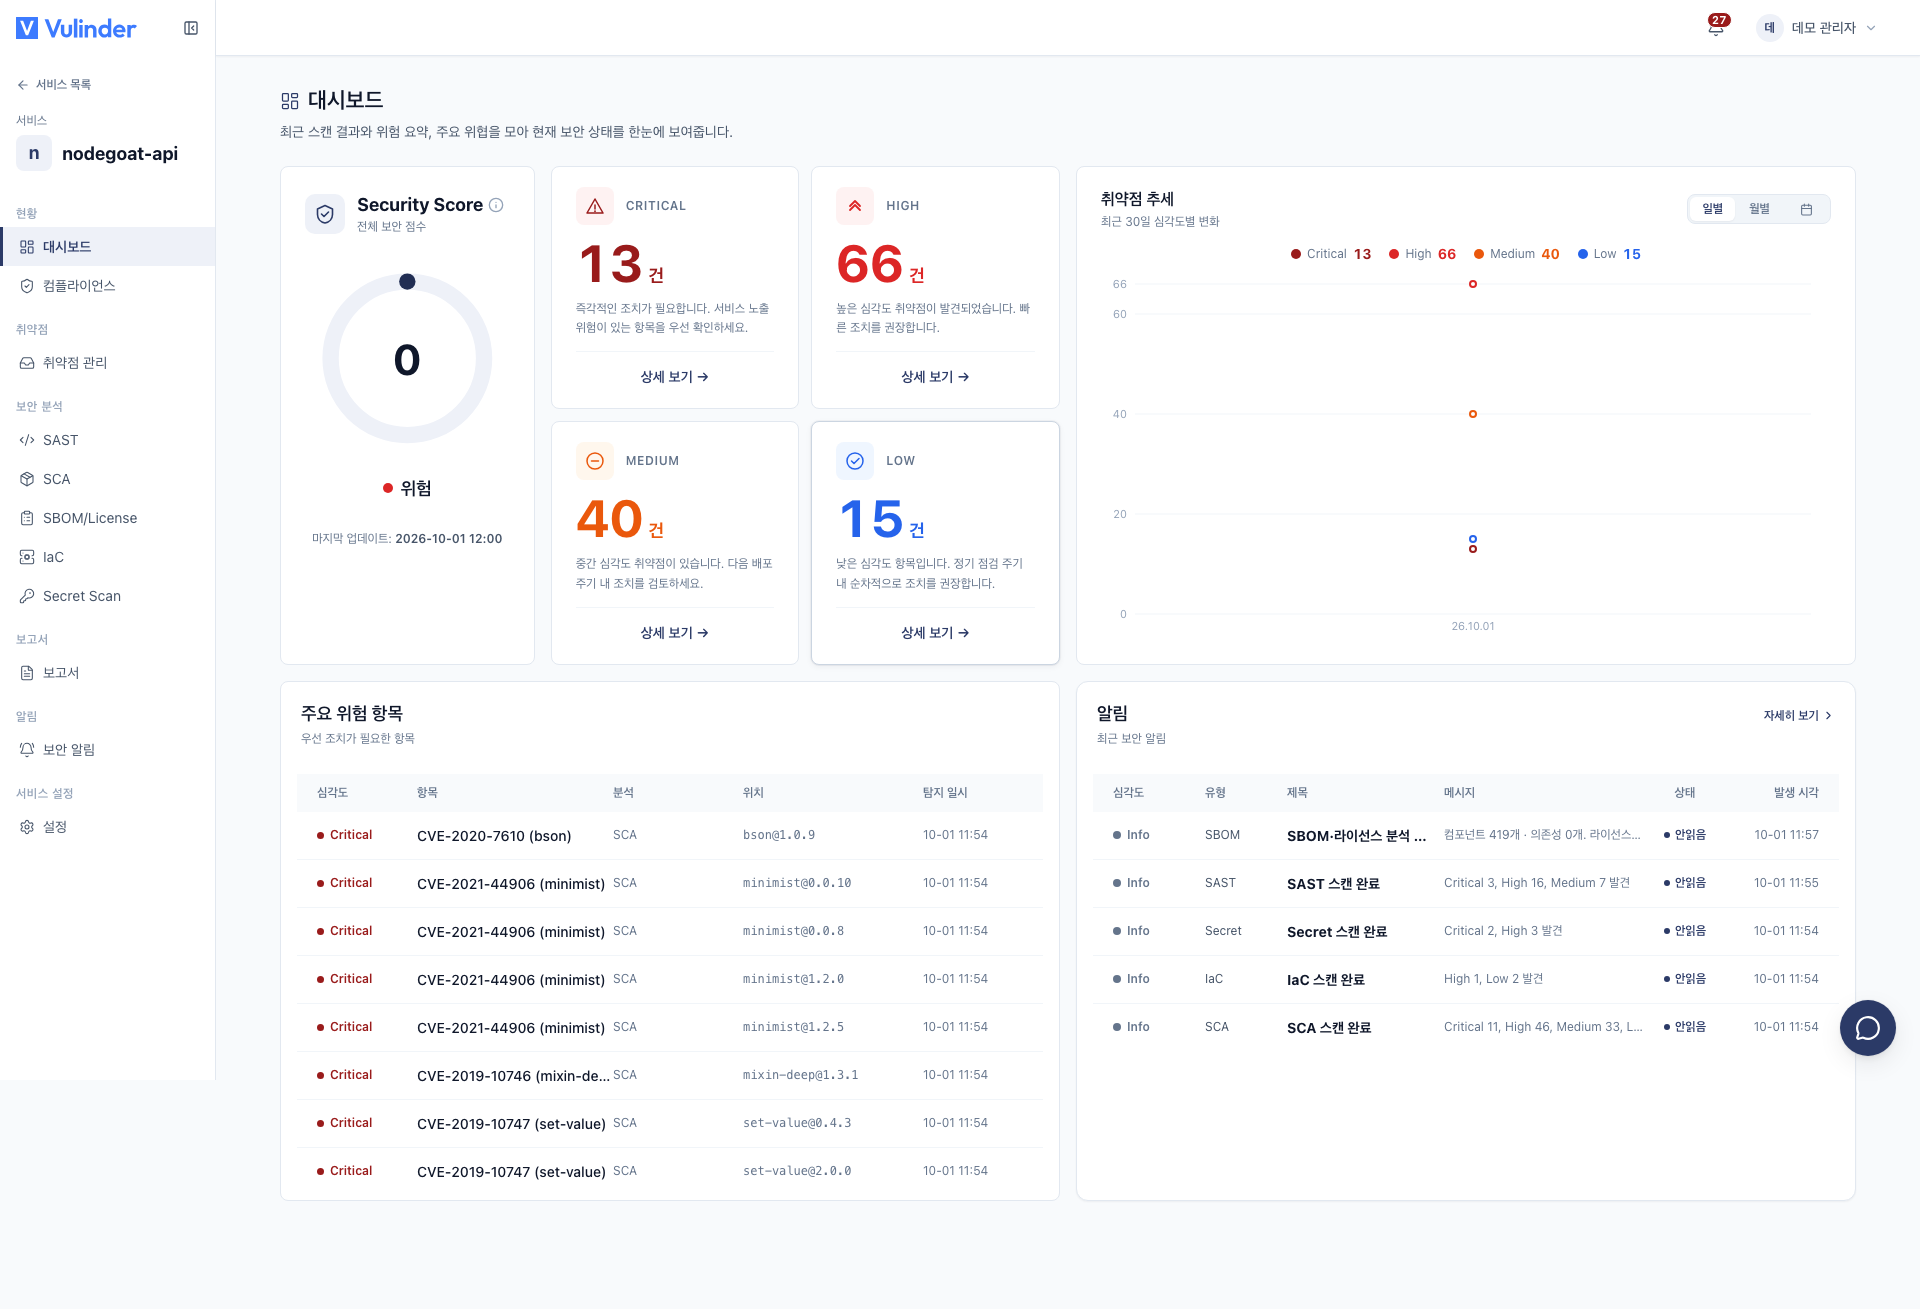
- 서비스 대시보드 : 특정 서비스 하나의 위험을 보여 주는 화면으로, 서비스를 열면 나타납니다.
- 구성 : 보안 점수 · 심각도 요약 · 취약점 추세 · 주요 위험 항목 · 알림
표시 항목
- 심각도 요약 : CRITICAL HIGH MEDIUM LOW 별 미조치 취약점 수입니다. 취약점 관리에서 처리하면 감소합니다.
- 주요 위험 항목 (서비스 대시보드) : 심각도와 KEV(실제 악용 중) 순으로 정렬된 상위 위험 항목입니다. 항목을 누르면 상세가 열립니다.
- 유형별 분포 : 통합 대시보드에는 서비스 유형별 취약점 분포가 함께 표시됩니다. 서비스별 커버리지와 최근 스캔 상태는 서비스 목록 카드와 서비스 대시보드에서 확인합니다.
- 최근 활동 : 최근 스캔 완료와 알림 피드입니다.
미측정 상태
한 번도 스캔하지 않은 서비스는 "100점"이 아니라 미측정으로 구분됩니다. 점검하지 않은 영역이 100점으로 오인되지 않도록 커버리지 표시로 함께 안내합니다.
상세 화면 연결
주요 위험 항목을 누르면 해당 취약점의 상세가 열립니다. 위험을 파악한 화면에서 바로 처리 단계로 넘어갈 수 있습니다.
보안 점수·태세
발견된 위험을 종합해 조직과 서비스의 보안 태세를 하나의 수치로 나타냅니다. 0 ~ 100 점이며 높을수록 좋습니다.
- 감점 방식 : 미조치 취약점을 심각도별로 감점합니다. 건당 Critical -25%, High -10%, Medium -3%, Low -0.5%이며 곱셈으로 누적됩니다.
- 감점 제외 : 오탐 · 위험수용으로 처리한 항목
개별 발견 항목을 일일이 확인하지 않고도 전체 태세와 개선 방향을 파악할 수 있으며, 점수 추이로 조치 효과를 확인할 수 있습니다.
- 점수 구성 : 다음 결과를 함께 반영합니다.
- 보안 분석 : 코드 분석 · 의존성 · 웹 점검 · 인프라 코드 · 비밀값
- 인프라 검사 : 클러스터 · CIS · 하드닝
- SBOM 인벤토리 : 새로 발견된 CVE
- 취약점 추이 : 심각도별 취약점 건수의 증감을 추이 그래프로 표시합니다. 조회 기간을 일별, 월별, 날짜 범위 중에서 바꿔 조치 효과를 확인할 수 있습니다.
점수를 효과적으로 높이려면 심각도가 높은 항목부터 조치하세요. KEV 항목은 점수와 별개로 실제 악용 위험이 크므로 우선 조치하세요. 위의 주요 위험 항목에서 시작하면 됩니다.