취약점 공개 보고서 (VDR)
VDR(Vulnerability Disclosure Report)은 서비스에서 발견된 취약점을 사람이 읽는 PDF 보고서로 정리한 것입니다. 경영진 보고, 정기 보안 리뷰, 고객·감사 대응에 활용합니다. 보고서는 항상 해당 서비스의 가장 최근 스캔 기준으로 만들어집니다.
- 담는 내용 : 발견된 취약점을 종합 · 분석 유형별로 정리
- 형식 : PDF
- 대상 : 모든 서비스 유형
[보고서] 화면의 취약점 공개 보고서 카드는 두 묶음으로 나뉩니다.
- 종합 보고서 : 전 유형 공통 집계 보고서(대시보드 · 컴플라이언스)
- 스캔별 보고서 : 스캐너 유형별로 선택해 내려받는 보고서(SAST · SCA · DAST 등)
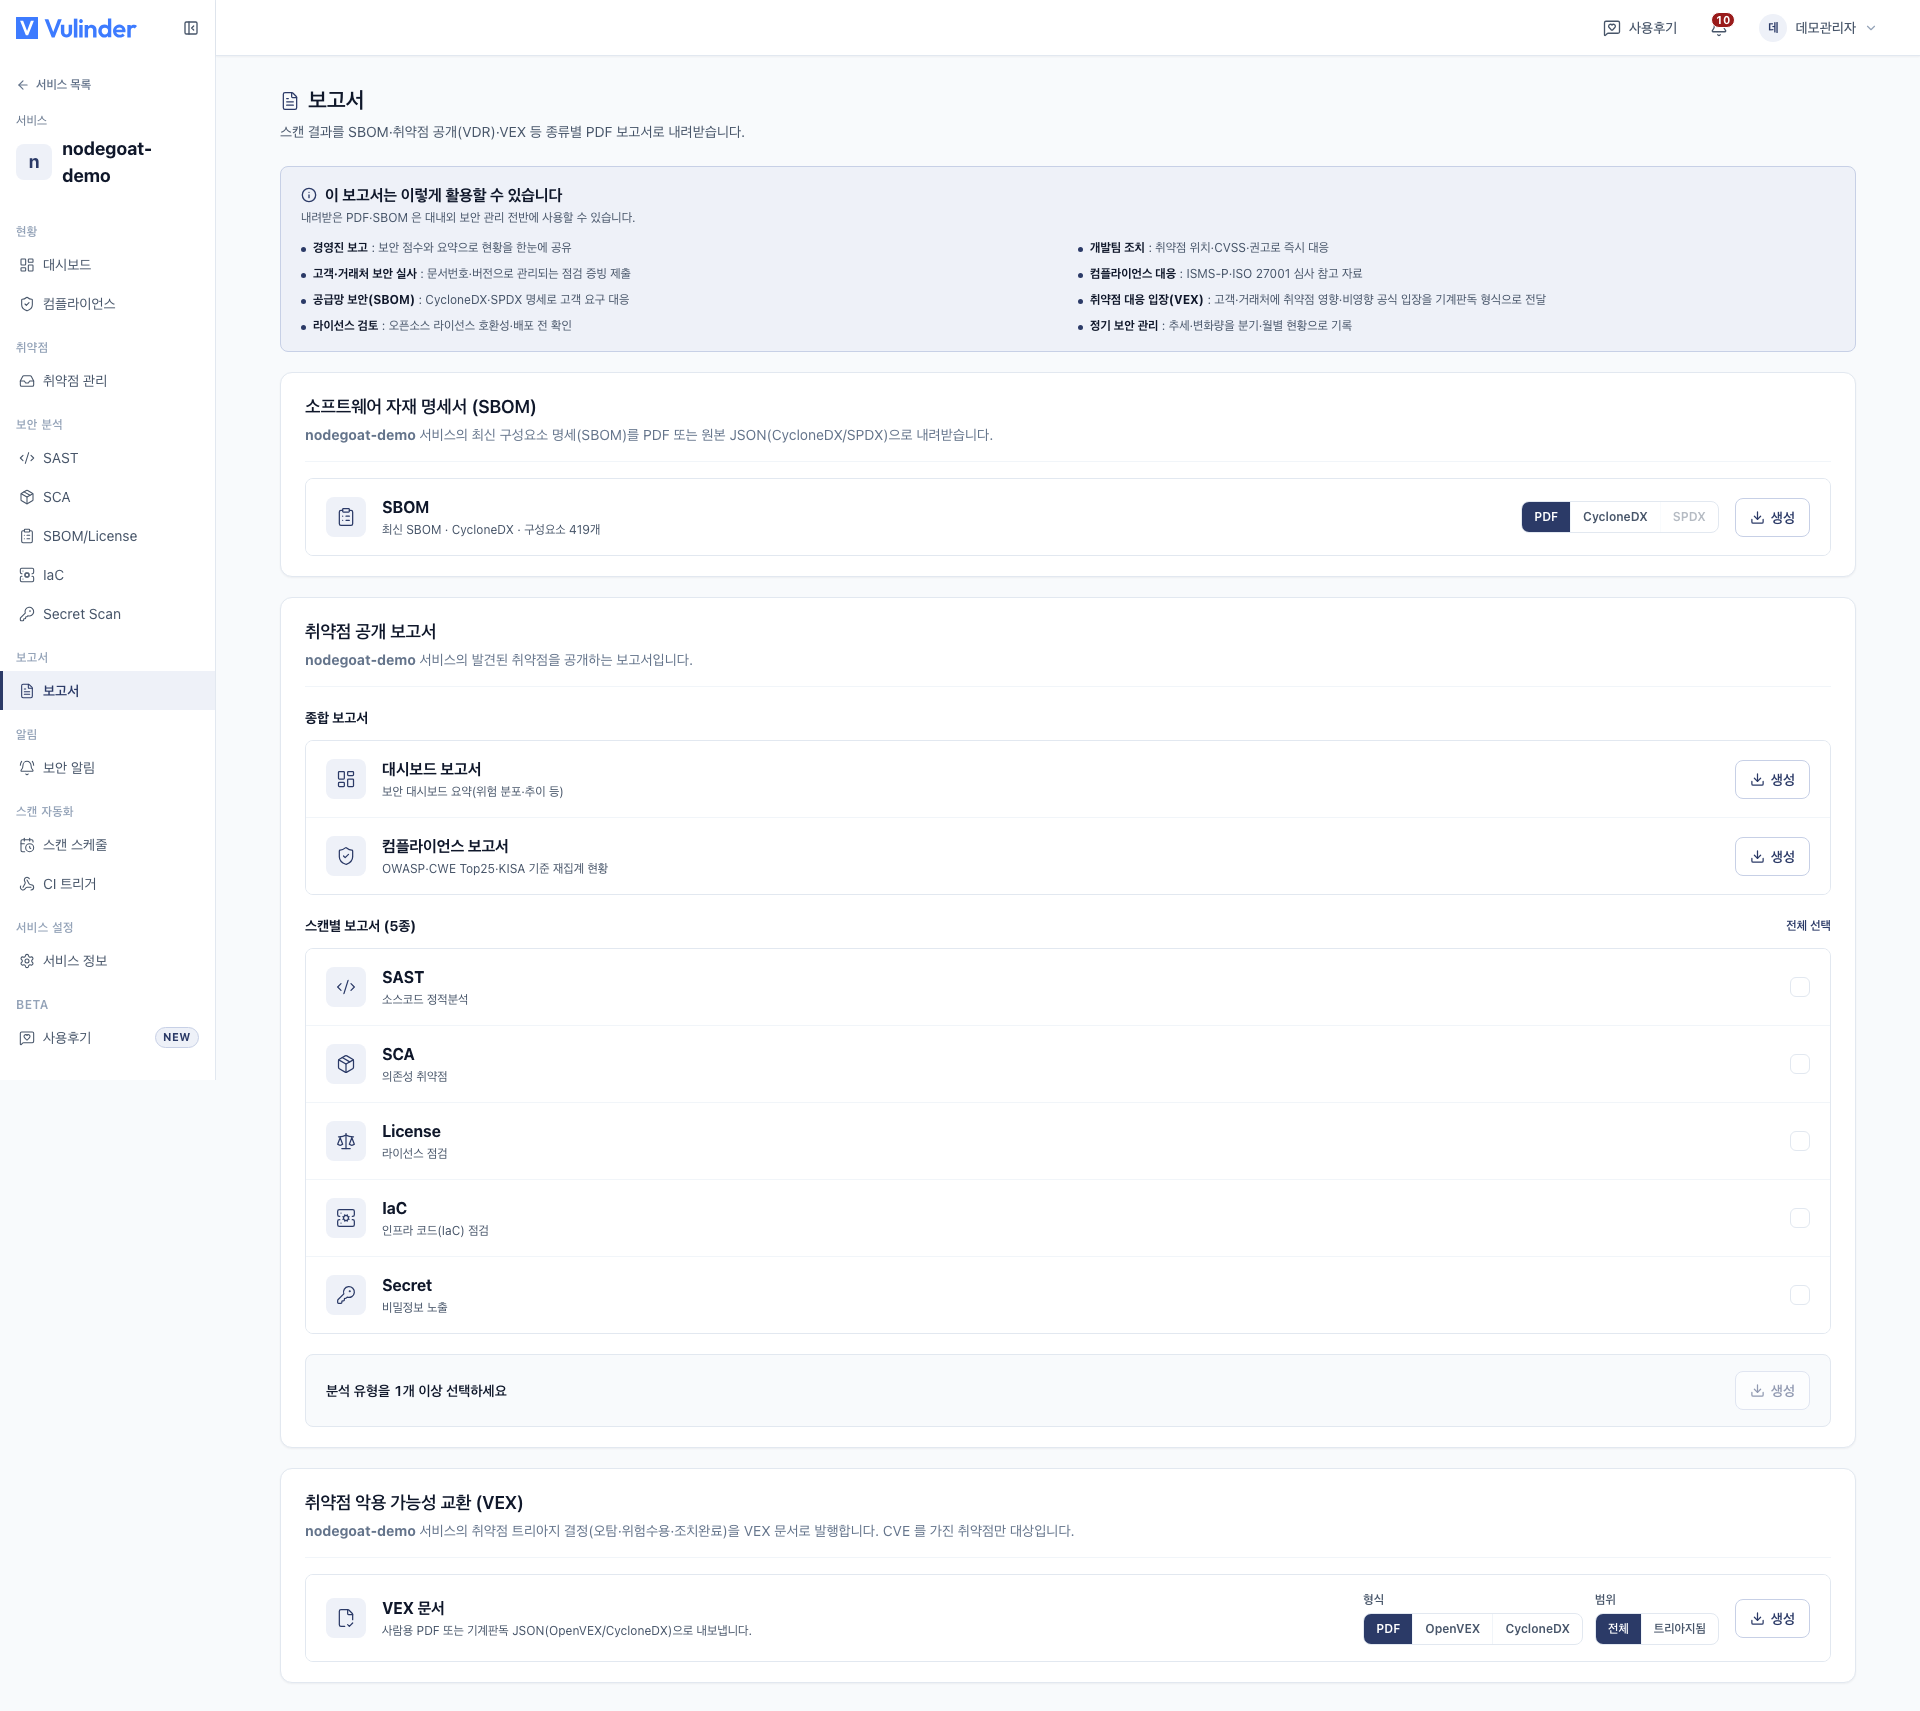
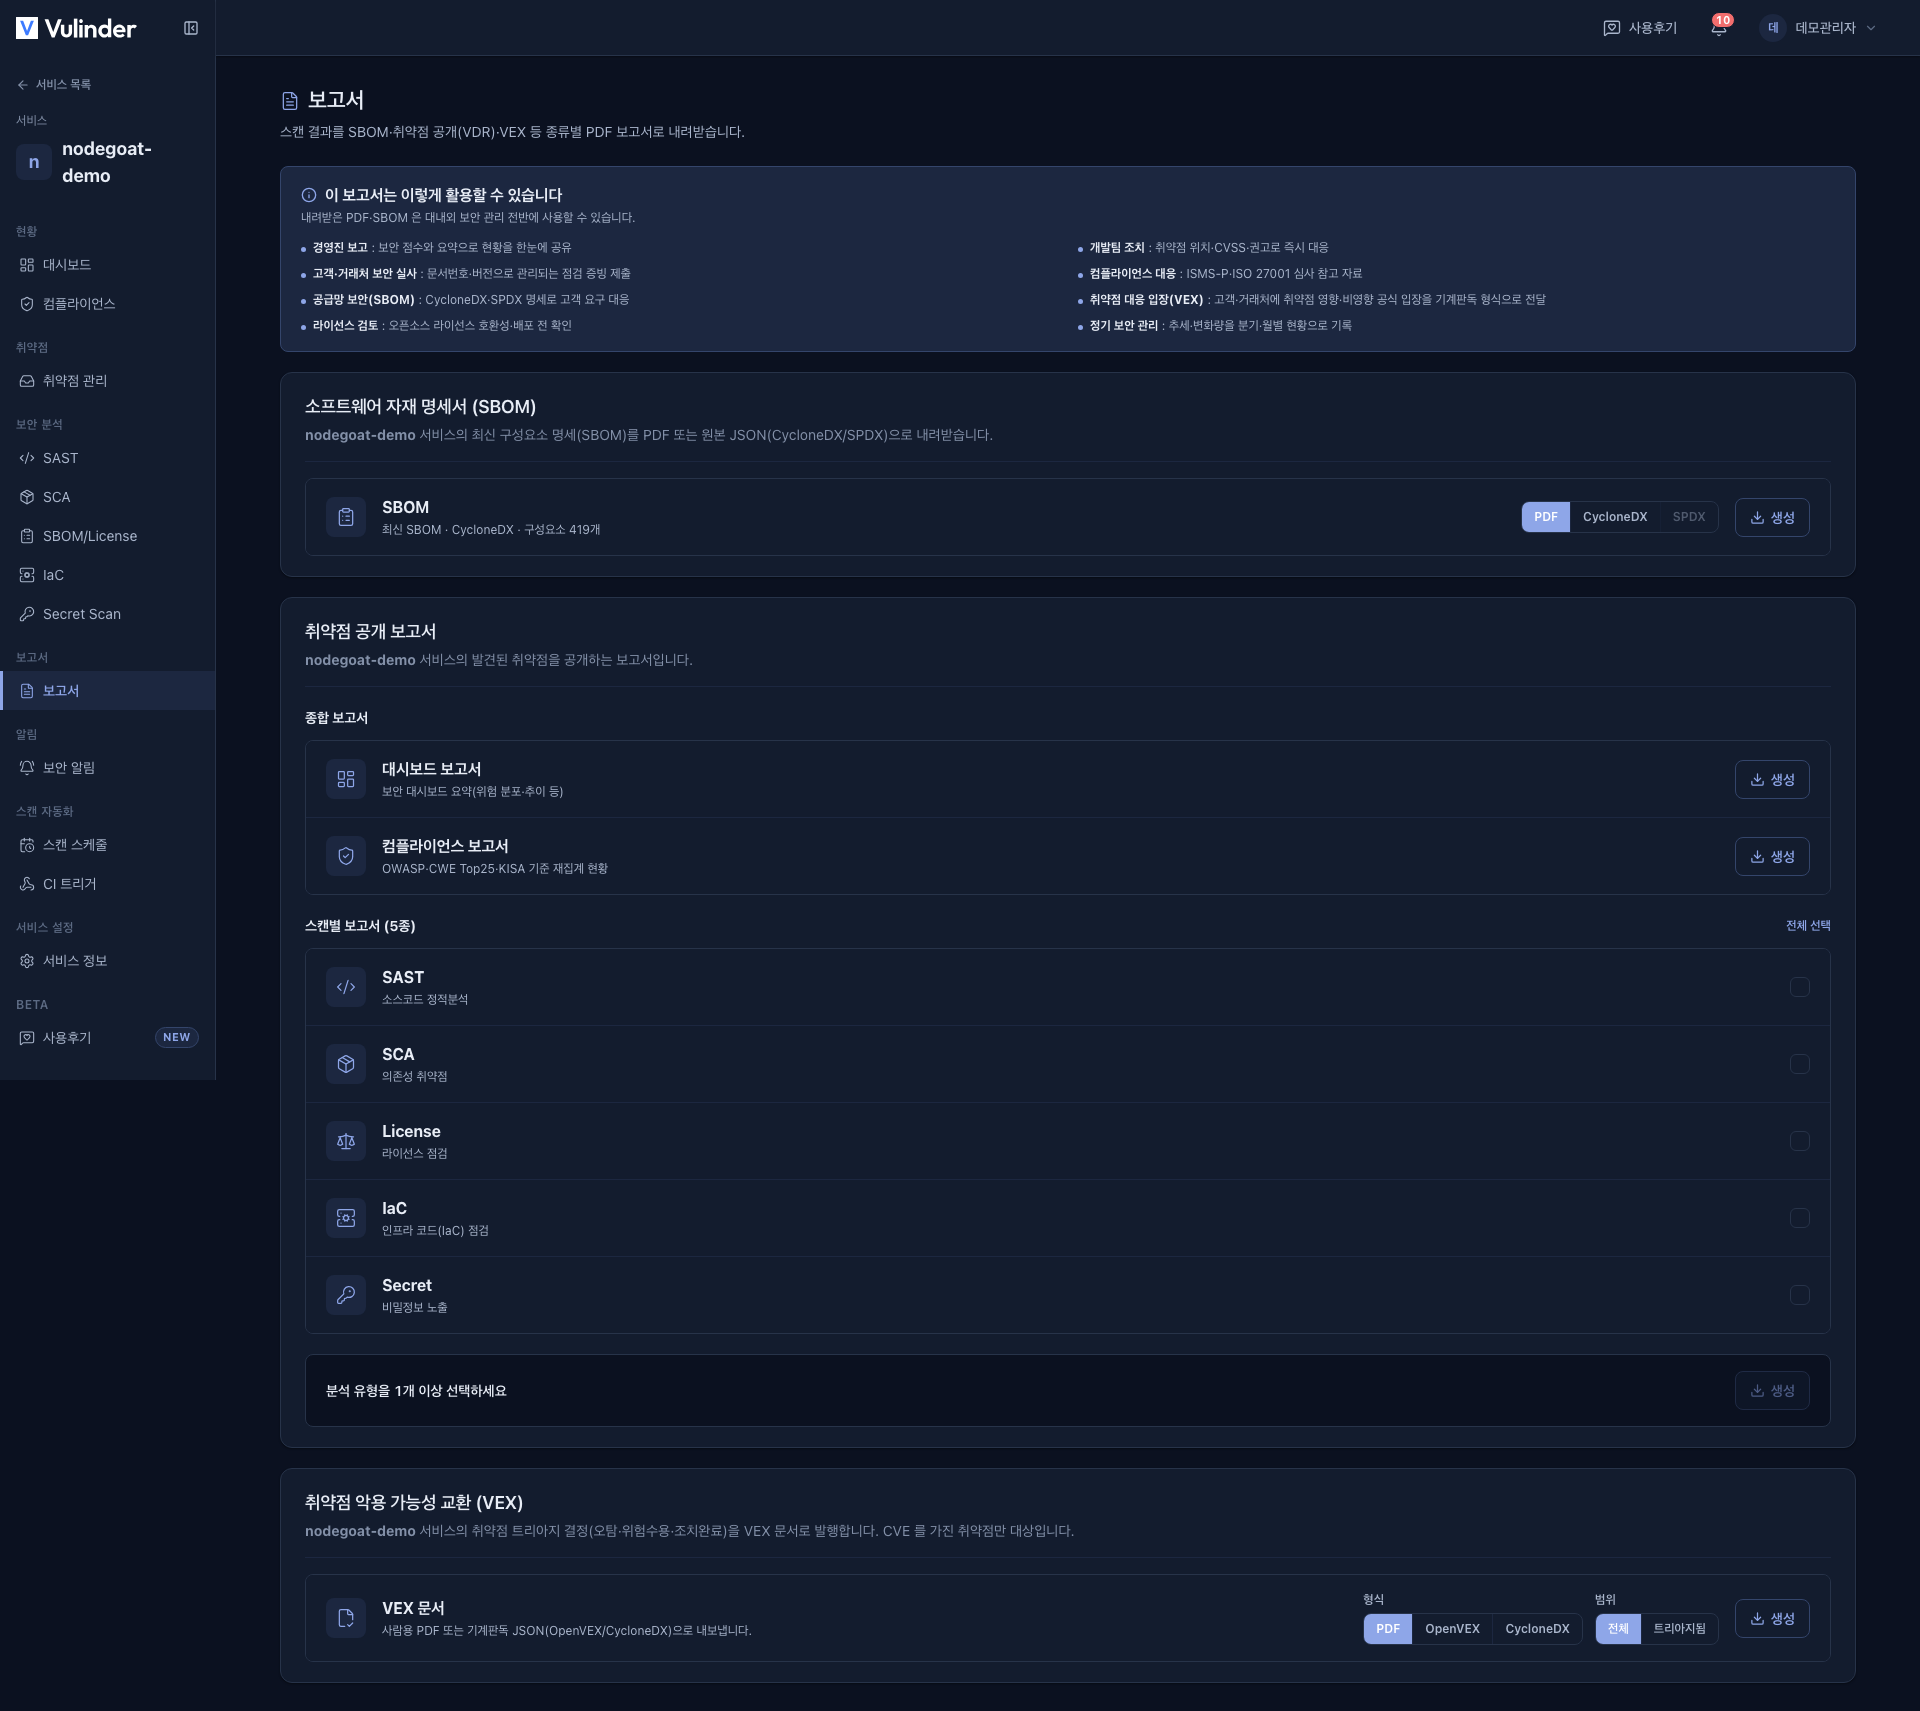
종합 보고서
버튼 하나로 내려받는 집계 보고서입니다.
- 대시보드 보고서 : 보안 대시보드 요약입니다. 심각도 분포, 위험 추이 등 서비스의 전반적인 보안 태세를 요약합니다.
- 컴플라이언스 보고서 : 발견 항목을 기준별로 재집계한 준수 현황입니다.
- 기준 : OWASP · CWE Top 25 · KISA 시큐어코딩. 서버 / 호스트 서비스는 CIS Kubernetes 벤치마크 준수 현황도 함께 포함됩니다.
- 내용 : 발견 항목이 각 기준의 어느 항목에 매핑되는지와 매핑·미매핑·미분류 건수를 정리합니다.
화면 데이터의 문서화
스캔별 보고서
원하는 분석 유형을 선택해 내려받습니다. 여러 유형을 선택하면 유형마다 별도 PDF 로 저장됩니다. 서비스에서 활성화한 분석과 서비스 유형에 따라 표시되는 항목이 달라집니다.
| 유형 | 보고서 제목 | 위치 표기 | 식별자 |
|---|---|---|---|
| SAST | 정적 코드 취약점 분석 보고서 | 파일 경로 | CWE |
| SCA | 구성요소 취약점 분석 보고서 | 패키지 | CVE |
| DAST | 동적 취약점 분석 보고서 | 엔드포인트 | 유형 |
| IaC | 인프라 구성 취약점 분석 보고서 | 리소스/파일 | 정책 |
| Secret | 민감정보 노출 분석 보고서 | 파일 위치 | 유형 |
| License | 오픈소스 라이선스 컴플라이언스 보고서 | 컴포넌트 | 라이선스 |
| K8s 클러스터 | 쿠버네티스 클러스터 취약점 분석 보고서 | 리소스 | 점검 항목 |
| CIS | 쿠버네티스 벤치마크 컴플라이언스 보고서 | 섹션 | 컨트롤 |
| 이미지 하드닝 | 컨테이너 이미지 하드닝 분석 보고서 | 이미지 | 점검 항목 |
- 서버 / 호스트 서비스의 SCA 보고서는 "OS·패키지 취약점"으로 표기됩니다.
- SBOM 은 이 목록에 포함되지 않으며, SBOM 보고서 카드에서 내려받습니다.
- 스캔 이력이 없는 유형을 선택하면 해당 유형의 보고서는 생성되지 않으며, 제외된 유형이 안내됩니다.
인프라 검사 보고서 (K8s · CIS · 하드닝)
인프라 검사는 별도 카드가 아니라 스캔별 목록에 함께 표시됩니다. 해당 검사를 활성화한 서비스(서버 / 호스트, 컨테이너 이미지)에서만 표시됩니다.
- K8s 클러스터 : 리소스(종류·네임스페이스·이름)별로 묶은 발견 항목과 가장 높은 심각도.
- CIS 벤치마크 : 섹션별 통과/실패/미평가 건수와 전체 준수율(%), 쿠버네티스 버전.
- 이미지 하드닝 : 컨테이너 이미지 점검 결과 요약.
과거 스캔을 지정해 인프라 보고서를 만드는 기능은 없습니다. 인프라 보고서는 항상 최신 스캔 기준으로 생성되므로 요약표(예: CIS 준수율)와 상세 내용이 일치합니다.
서비스 유형별 보고서 구성
같은 [보고서] 화면이라도 포함되는 분석과 내보낼 수 있는 항목은 서비스 유형에 따라 다릅니다.
| 서비스 유형 | 포함 분석 | SBOM | 인프라 버킷 | VEX |
|---|---|---|---|---|
| 소스코드 | SAST · SCA · Secret · IaC · 라이선스(SBOM 선택 시) | O | - | O |
| 컨테이너 이미지 | 이미지 SCA · 하드닝 · 라이선스(SBOM 선택 시) | O | 하드닝 | O |
| 웹 서비스 (DAST) | 동적 취약점 점검 | - | - | O |
| 서버 / 호스트 | OS 취약점(SCA) · K8s · CIS · 런타임 · 라이선스(SBOM 선택 시) | O | K8s · CIS | O |
| SBOM 업로드 | 구성요소 SCA · 라이선스(License 선택 시) | - | - | O |
| 바이너리 파일 | 구성요소 SCA · 라이선스(SBOM 선택 시) | O | - | O |
- SBOM : 구성요소가 파악되는 유형이면 대부분 내보낼 수 있습니다. 다음 유형은 제외됩니다.
- 웹 서비스(DAST) : 외부 동적 점검이라 구성요소 목록이 없습니다.
- SBOM 업로드 : 업로드한 원본 파일이 이미 SBOM 입니다.
- 인프라 버킷 : K8s 클러스터 · CIS 벤치마크 · 이미지 하드닝 항목입니다. 해당 분석을 활성화한 서비스에서 취약점 공개 보고서(VDR) 카드에 유형별 항목으로 함께 표시됩니다.
- VEX : CVE 가 매핑된 취약점의 트리아지 결과를 표준 문서로 내보냅니다. 유형과 무관하게 CVE 기반 항목이 있으면 대상이 됩니다.
- 카드 표시 조건 : CVE 를 산출하는 분석 중 하나 이상이 켜진 서비스에서 VEX 카드가 표시됩니다. 해당 분석은 SCA · DAST · K8s 클러스터 · 컨테이너 하드닝입니다.
별도의 "조직 통합 보고서"는 없으며, 모든 보고서는 항상 해당 서비스의 가장 최근 스캔 기준으로 만들어집니다.
형식
취약점 공개 보고서는 모두 PDF 로 내려받습니다.