취약점 악용 가능성 교환 (VEX)
VEX(Vulnerability Exploitability eXchange)는 "이 취약점이 우리 제품에 실제로 악용 가능한가"를 표준 형식으로 밝히는 문서입니다. 스캔이 CVE 를 발견해도 실제로는 영향이 없는 경우가 많습니다. VEX 는 이러한 판단을 근거와 함께 문서로 남겨 수신 측의 재확인 부담을 줄입니다.
- 담는 내용 : 트리아지 결과(취약점 악용 가능성)
- 형식 : PDF · OpenVEX · CycloneDX
- 대상 : CVE 가 매핑된 취약점
내보내기 내용
VEX 는 새로 판단하는 것이 아니라, 취약점 관리에서 처리(트리아지)한 결과를 그대로 반영해 문서로 옮깁니다. 오탐·위험 수용·조치완료 같은 처리 결과가 각 CVE 의 VEX status 로 변환됩니다. 따라서 정확한 VEX 를 생성하려면 먼저 취약점을 트리아지해야 합니다.
- 조직의 트리아지 결과(오탐 · 위험 수용 · 조치완료 등)를 VEX status 로 변환해 내보냅니다.
- CVE 가 매핑된 항목만 대상이 됩니다. CVE 가 없는 항목(예: 일부 SAST · Secret 발견)은 VEX 로 표현하지 않습니다.
- 서비스 유형과 무관하게 CVE 기반 취약점이 있으면 내보낼 수 있습니다.
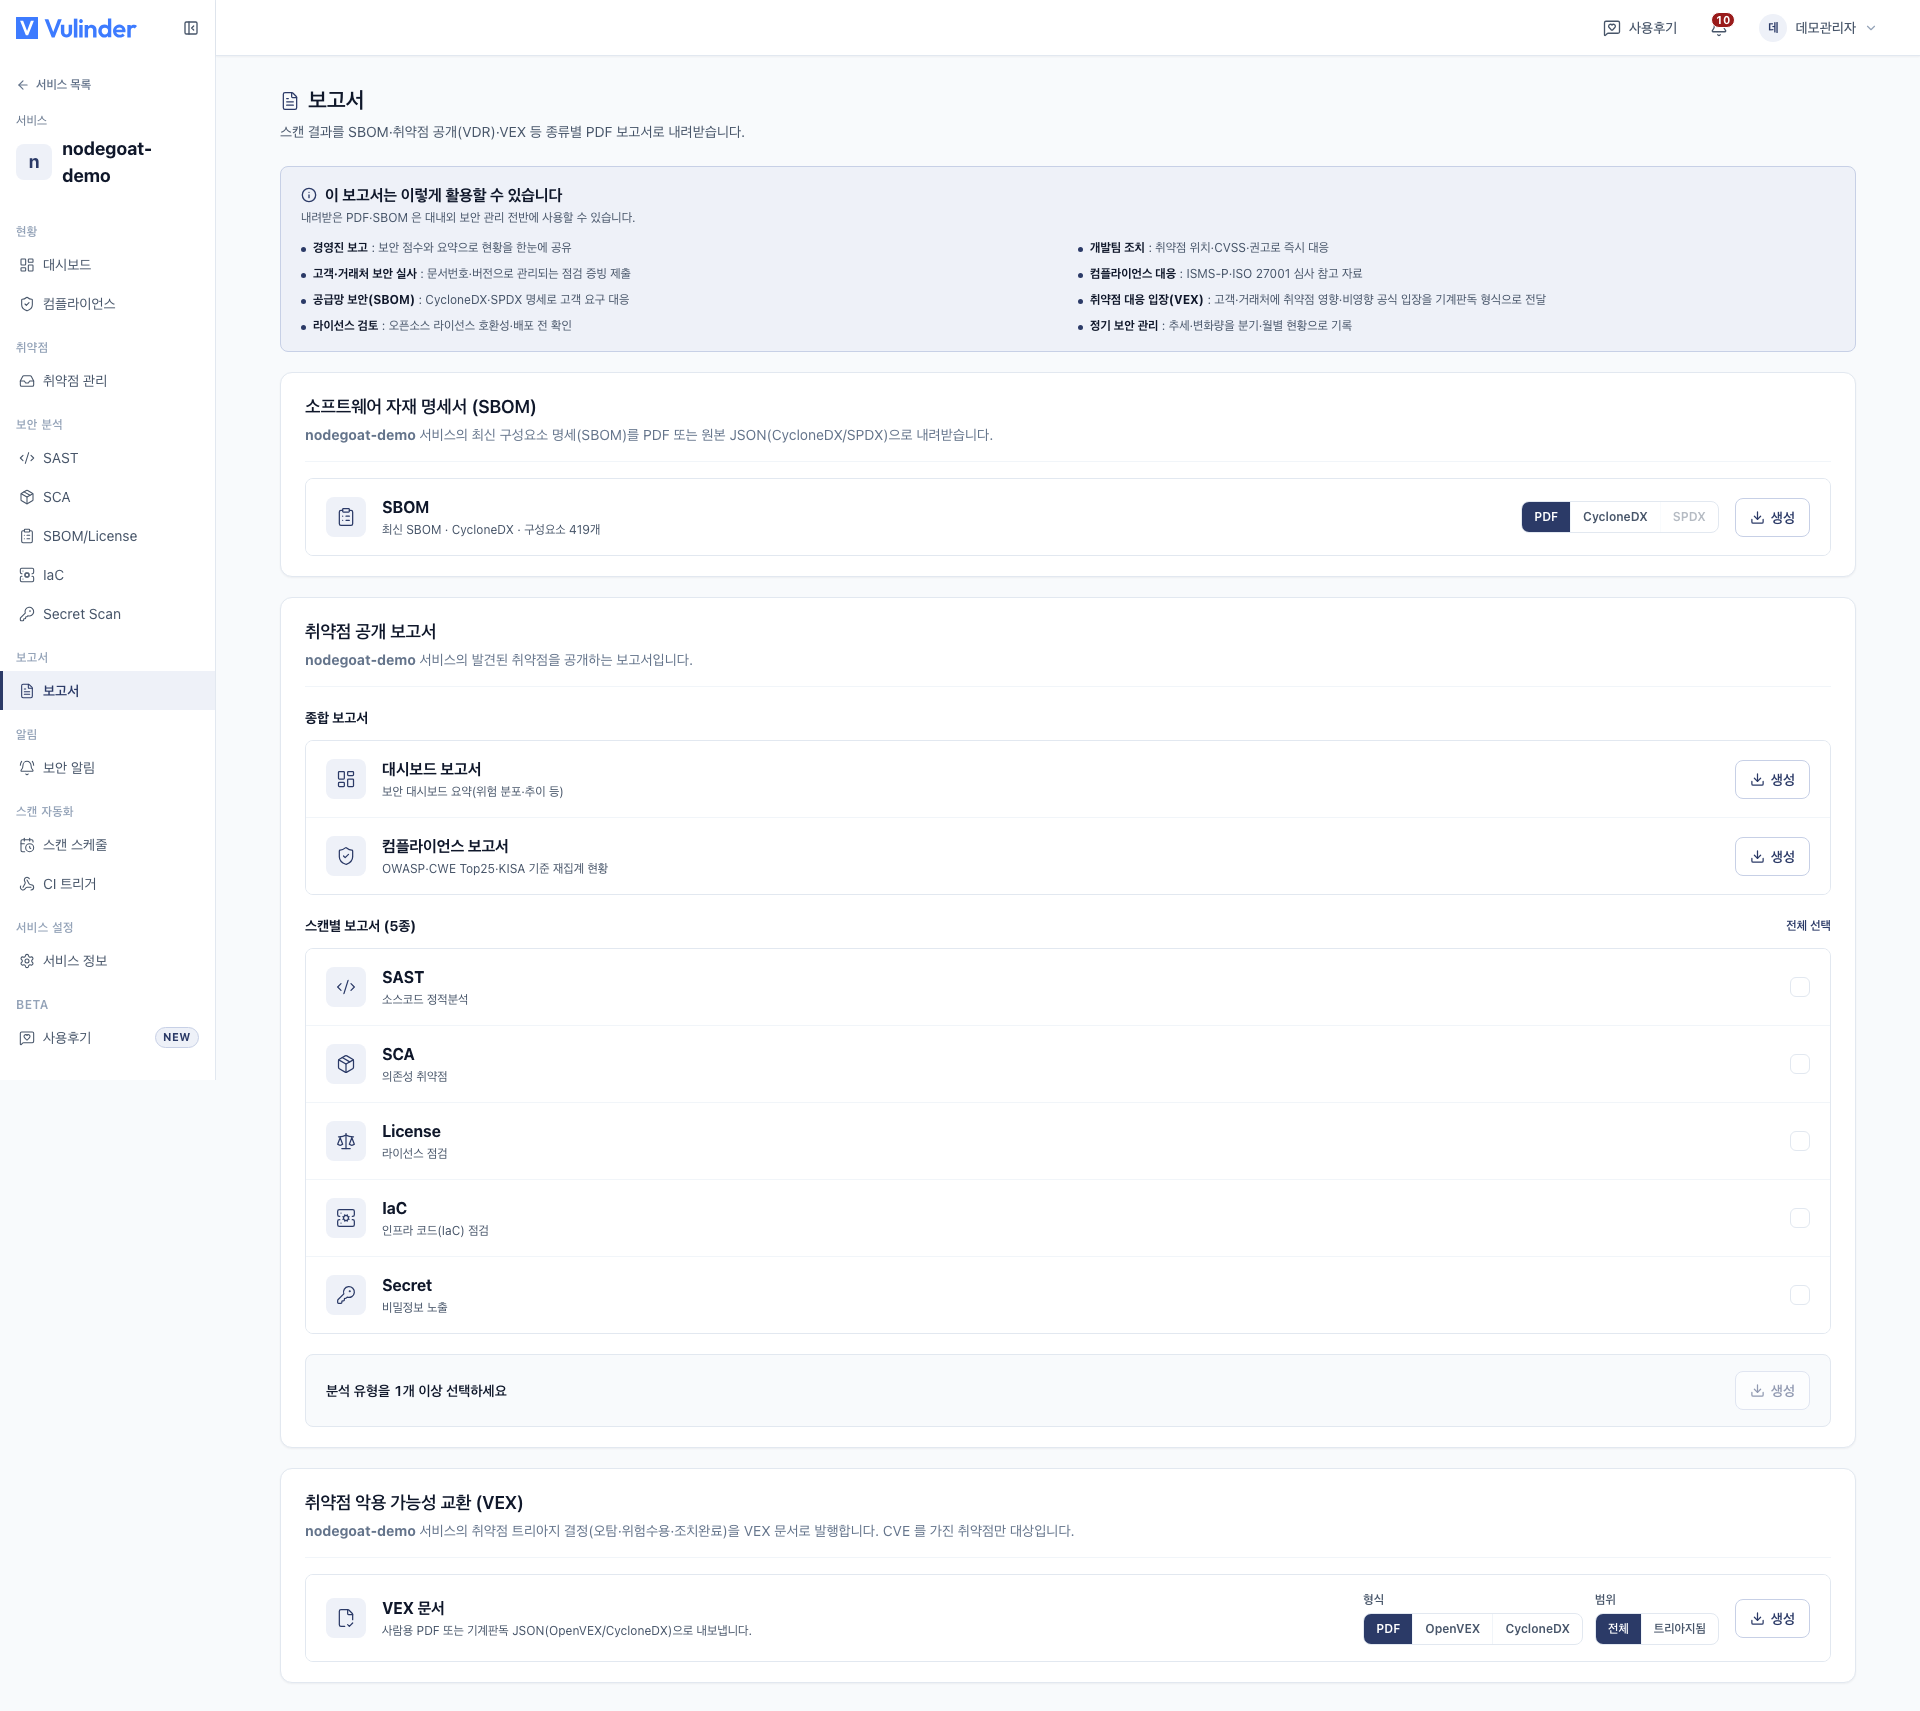
- 카드 표시 조건 : CVE 를 산출하는 분석 중 하나 이상이 켜진 서비스에서만 VEX 카드가 표시됩니다. 해당 분석은 SCA · DAST · K8s 클러스터 · 컨테이너 하드닝입니다.
- 아직 트리아지하지 않은 항목은
under_investigation(조사 중)으로 기록됩니다.
[보고서] 화면 하단의 취약점 악용 가능성 교환(VEX) 카드에서 형식(PDF · OpenVEX · CycloneDX)과 범위를 선택해 내보냅니다.
트리아지 상태와 VEX status
취약점 관리에서 내린 결정이 VEX status 로 변환됩니다. 결정을 내리지 않은 항목은 under_investigation(조사 중)으로 기록됩니다.
| 트리아지 처리 | VEX status | 의미 |
|---|---|---|
| 오탐 (false positive) | not_affected | 이 취약점은 영향을 주지 않음 |
| 위험 수용 (accepted risk) | affected | 영향은 받지만 (조치 없이) 위험을 수용함 |
| 조치완료 | fixed | 이미 조치되어 발견되지 않음. 수동으로 처리했거나 재스캔에서 더 이상 발견되지 않은 경우 |
| 미조치 · 조사 중 | under_investigation | 아직 판단하지 않음 |
"위험 수용"은 영향이 없다는 뜻이 아니라, 영향을 인지하고도 조치하지 않기로 한 결정이므로 affected 로 기록됩니다. 영향이 없다는 판단은 "오탐"으로 처리해야 not_affected 가 됩니다.
not_affected 근거(justification)
not_affected(오탐) 항목에는 "왜 영향이 없는가"를 밝히는 표준 근거 코드가 항상 포함됩니다. 오탐 처리 시 근거를 선택하지 않았다면 vulnerable_code_not_present 로 기록됩니다. 이 코드는 수신 측이 판단을 신뢰하는 근거가 됩니다.
| 코드 | 의미 |
|---|---|
component_not_present | 컴포넌트 미포함 |
vulnerable_code_not_present | 취약 코드 미포함 |
vulnerable_code_not_in_execute_path | 취약 코드가 실행 경로에 없음 |
vulnerable_code_cannot_be_controlled_by_adversary | 공격자가 제어 불가 |
inline_mitigations_already_exist | 완화책 이미 존재 |
내보내기 범위
VEX 카드에서 두 가지 범위 중 선택합니다.
- 전체 : 조사 중(
under_investigation)인 항목까지 모두 포함합니다. - 트리아지됨 : 결정을 내린 항목만 포함하고, 조사 중인 항목은 제외합니다.
형식
- OpenVEX (JSON) : VEX 만을 위한 경량 표준입니다.
- CycloneDX (JSON) : SBOM과 같은 계열이므로 구성요소 명세와 함께 활용하기 적합합니다.
- PDF : 사람이 읽을 수 있는 보고용 형식입니다.
고객이나 감사자에게 이 CVE 의 영향이 없다는 판단(not affected)을 근거와 함께 전달하면 문의와 재확인이 줄어듭니다.