소프트웨어 자재 명세서 (SBOM)
SBOM(Software Bill of Materials)은 서비스가 어떤 구성요소(라이브러리·패키지)로 이루어졌는지 밝힌 명세입니다. 취약점·라이선스 판단의 근거가 되며, 고객이나 감사자의 요청, 규제에 대응할 때 "무엇을 쓰고 있는가"를 표준 형식으로 전달할 때 사용합니다.
- 담는 내용 : 서비스를 이루는 구성요소(라이브러리 · 패키지) 명세
- 형식 : PDF · CycloneDX · SPDX
- 대상 : 구성요소가 파악되는 유형(웹 서비스 · SBOM 업로드 제외)
SBOM 검사를 먼저 완료하세요
보고서는 해당 서비스의 SBOM 검사 결과를 바탕으로 만들어집니다. 따라서 SBOM 검사가 한 번 이상 완료되어야 SBOM 보고서를 생성할 수 있습니다. 검사 이력이 없으면 SBOM 카드는 비활성 상태로 표시됩니다.
먼저 서비스에서 SBOM 분석을 활성화하고 스캔을 실행하세요.
지원 서비스 유형
구성요소가 파악되는 서비스 유형이면 대부분 SBOM 을 내보낼 수 있습니다.
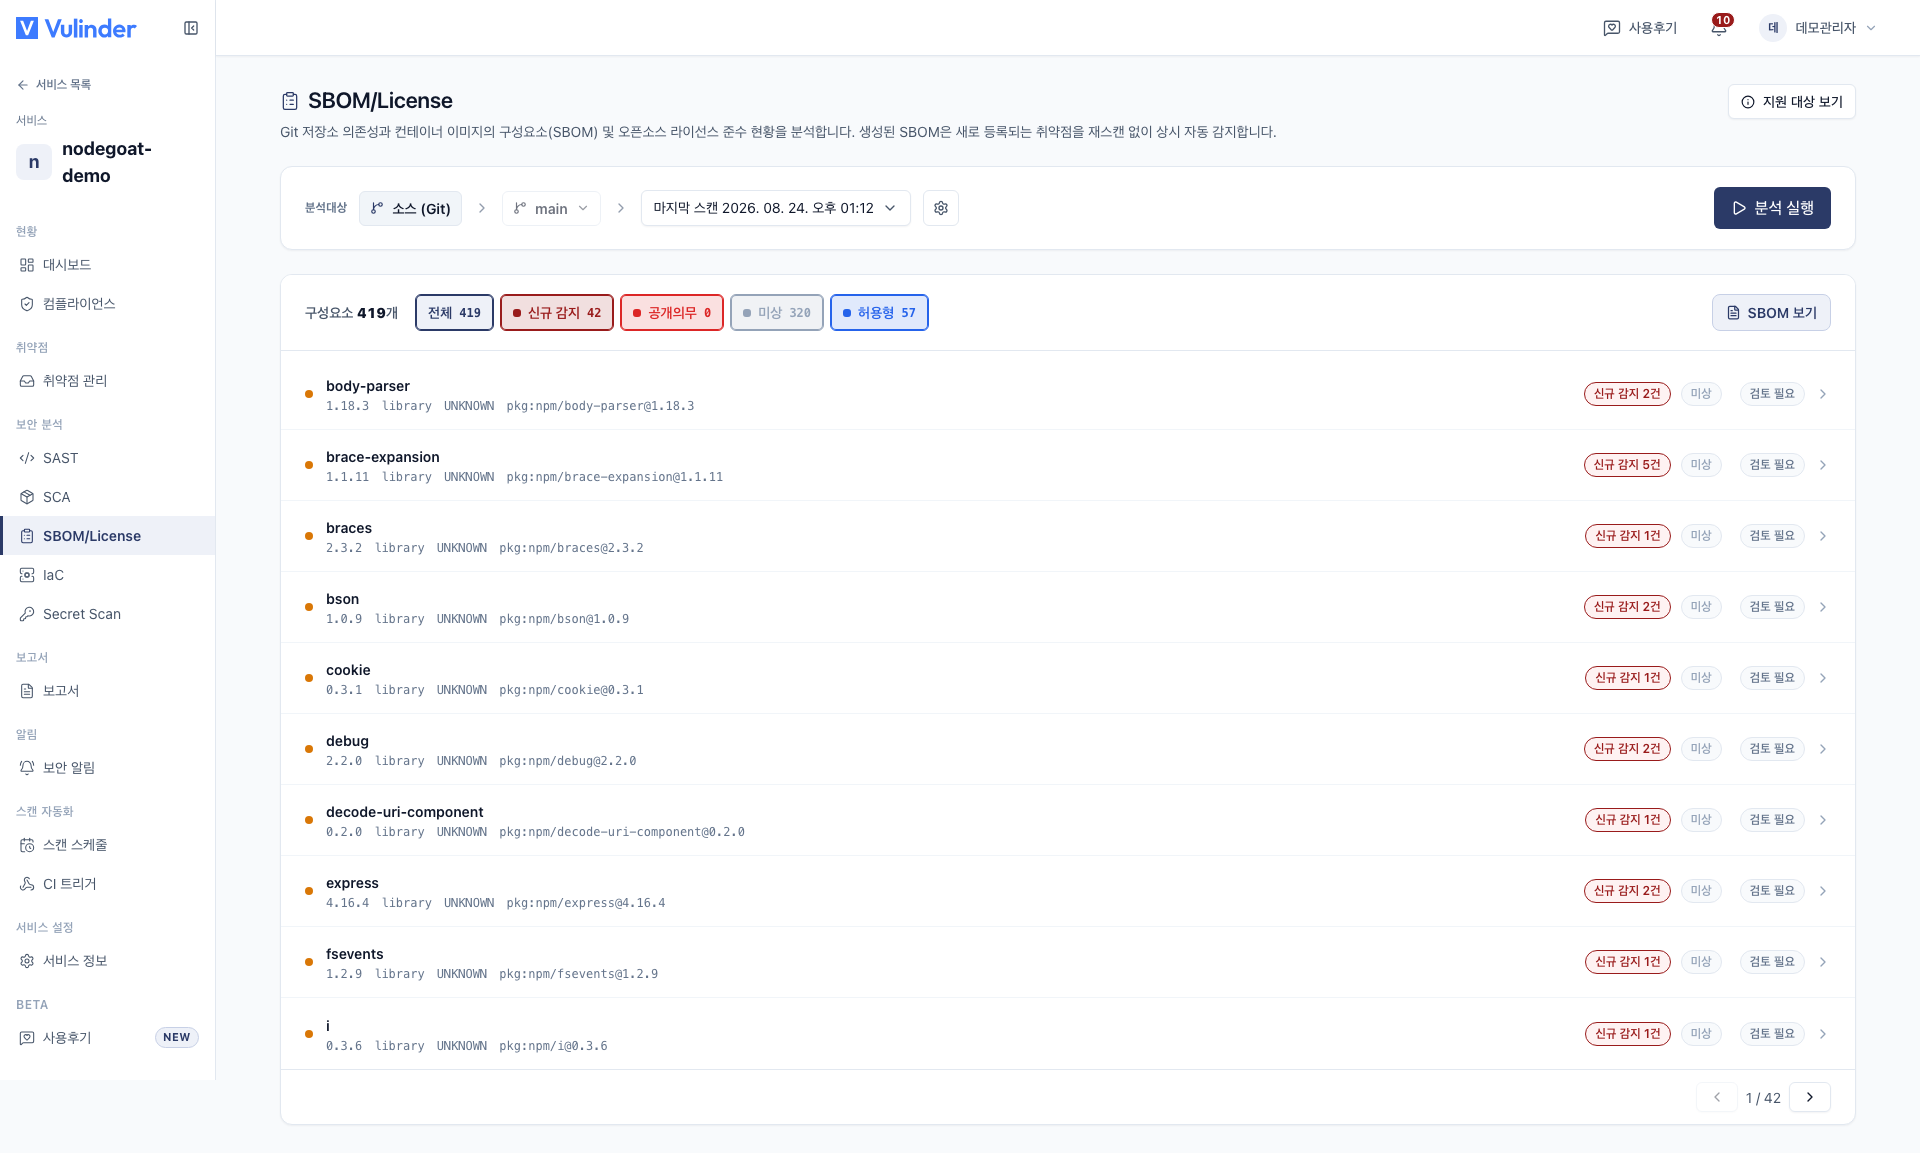
- 소스코드 : 의존성 매니페스트에서 구성요소를 추출합니다. (SBOM · License)
- 컨테이너 이미지 : 이미지 레이어에 설치된 패키지를 추출합니다. (이미지 SBOM)
- 서버 / 호스트 : OS 패키지 목록을 구성요소로 담습니다. (OS 취약점)
- 바이너리 파일 : 빌드 산출물 안에서 식별한 라이브러리를 구성요소로 담습니다. (바이너리 파일)
다음 유형은 SBOM 대상에서 제외되어 [보고서] 화면에 SBOM 카드가 표시되지 않습니다.
- 웹 서비스(DAST) : 외부에서 동적으로 점검하는 방식이라 구성요소 목록이 없습니다.
- SBOM 업로드 : 업로드한 원본 파일이 이미 SBOM 입니다.
형식
SBOM 카드에서 PDF · CycloneDX · SPDX 세 형식으로 내보냅니다.
- PDF : 구성요소 목록을 사람이 읽을 수 있는 보고용 형식으로 제공합니다. SBOM 스캔 이력이 있으면 항상 내려받을 수 있습니다.
- CycloneDX (JSON) : 취약점·VEX 연계에 강점이 있는 보안 중심 표준입니다.
- SPDX (JSON) : 라이선스·컴플라이언스 교환에 널리 사용되는 표준입니다.
CycloneDX·SPDX JSON 은 스캔된 원본 형식 그대로 내려받으며, 형식 간 변환은 하지 않습니다. 두 형식 모두 도구·플랫폼 간 호환을 위한 국제 표준입니다.
- 두 JSON 형식 중에서는 해당 서비스에서 실제로 스캔한 형식만 활성화됩니다.
- 수신 측 요구에 맞춰 선택하며, 원하는 형식이 비활성화되어 있으면 해당 형식으로 SBOM 을 스캔합니다.
관련 문서
- VEX : 이 구성요소의 CVE 가 실제로 영향을 주는지
- SBOM 업로드 : 외부 SBOM 을 업로드해 취약점·라이선스 분석
- 바이너리 파일 : 빌드 산출물에서 구성요소 식별
- SBOM · License : 소스코드 구성요소와 라이선스 위험