OS · 패키지 취약점 (호스트 SCA)
호스트 SCA 는 운영 중인 서버에 실제로 설치된 OS 패키지와 런타임 라이브러리를 수집해 알려진 취약점(CVE)과 대조하는 분석입니다.
애플리케이션 코드가 안전하더라도 서버의 OS 패키지나 런타임이 오래되면 그 자체가 침투 경로가 됩니다. 또한 수동 패치, 긴급 핫픽스, 관리 범위 밖에서 설치된 패키지로 인해 운영 중인 상태는 이미지나 정의 파일과 달라질 수 있습니다. 따라서 이미지나 매니페스트에 기재된 내용이 아니라 현재 서버에 실제로 설치된 구성요소를 기준으로 점검해야 합니다.
등록된 SSH 접속 정보로 서버에 접속해 설치 패키지 정보를 수집한 뒤, 알려진 취약점 데이터베이스와 대조합니다. 서버에 상주 에이전트를 두지 않고 필요할 때만 접속해 수집하므로, 실제 실행 상태를 그대로 점검합니다. 서버 / 호스트 서비스에서 사용합니다.
- 분석 : 서버 OS 패키지 · 런타임 라이브러리의 알려진 CVE
- 사전 준비 : SSH 로 연결된 서버 / 호스트 등록
- 결과 : 심각도별 CVE + KEV · EPSS · CWE
동작 방식
서버에서 설치 패키지 정보를 수집해 CVE 를 대조합니다. 서버에 상주 에이전트를 두지 않고, 등록된 SSH 접속으로 필요할 때만 수집합니다.
SCA 와의 차이
탐지 항목
- OS 패키지(rpm/deb 등)의 알려진 CVE
- 서버에 설치된 런타임/라이브러리의 취약점
- 지원 대상
- OS 패키지 : Alpine / Debian / Ubuntu / RHEL / Amazon Linux 등
- 앱 의존성 : 스캔 경로 안의 npm · yarn · pnpm · PyPI(requirements.txt) · Maven(pom.xml) · Go · RubyGems · Cargo 파일
- 계열별 범위 : 앱 의존성은 Debian · Ubuntu · Alpine 계열에서만 검사하며, RHEL 계열은 OS 패키지만 검사합니다.
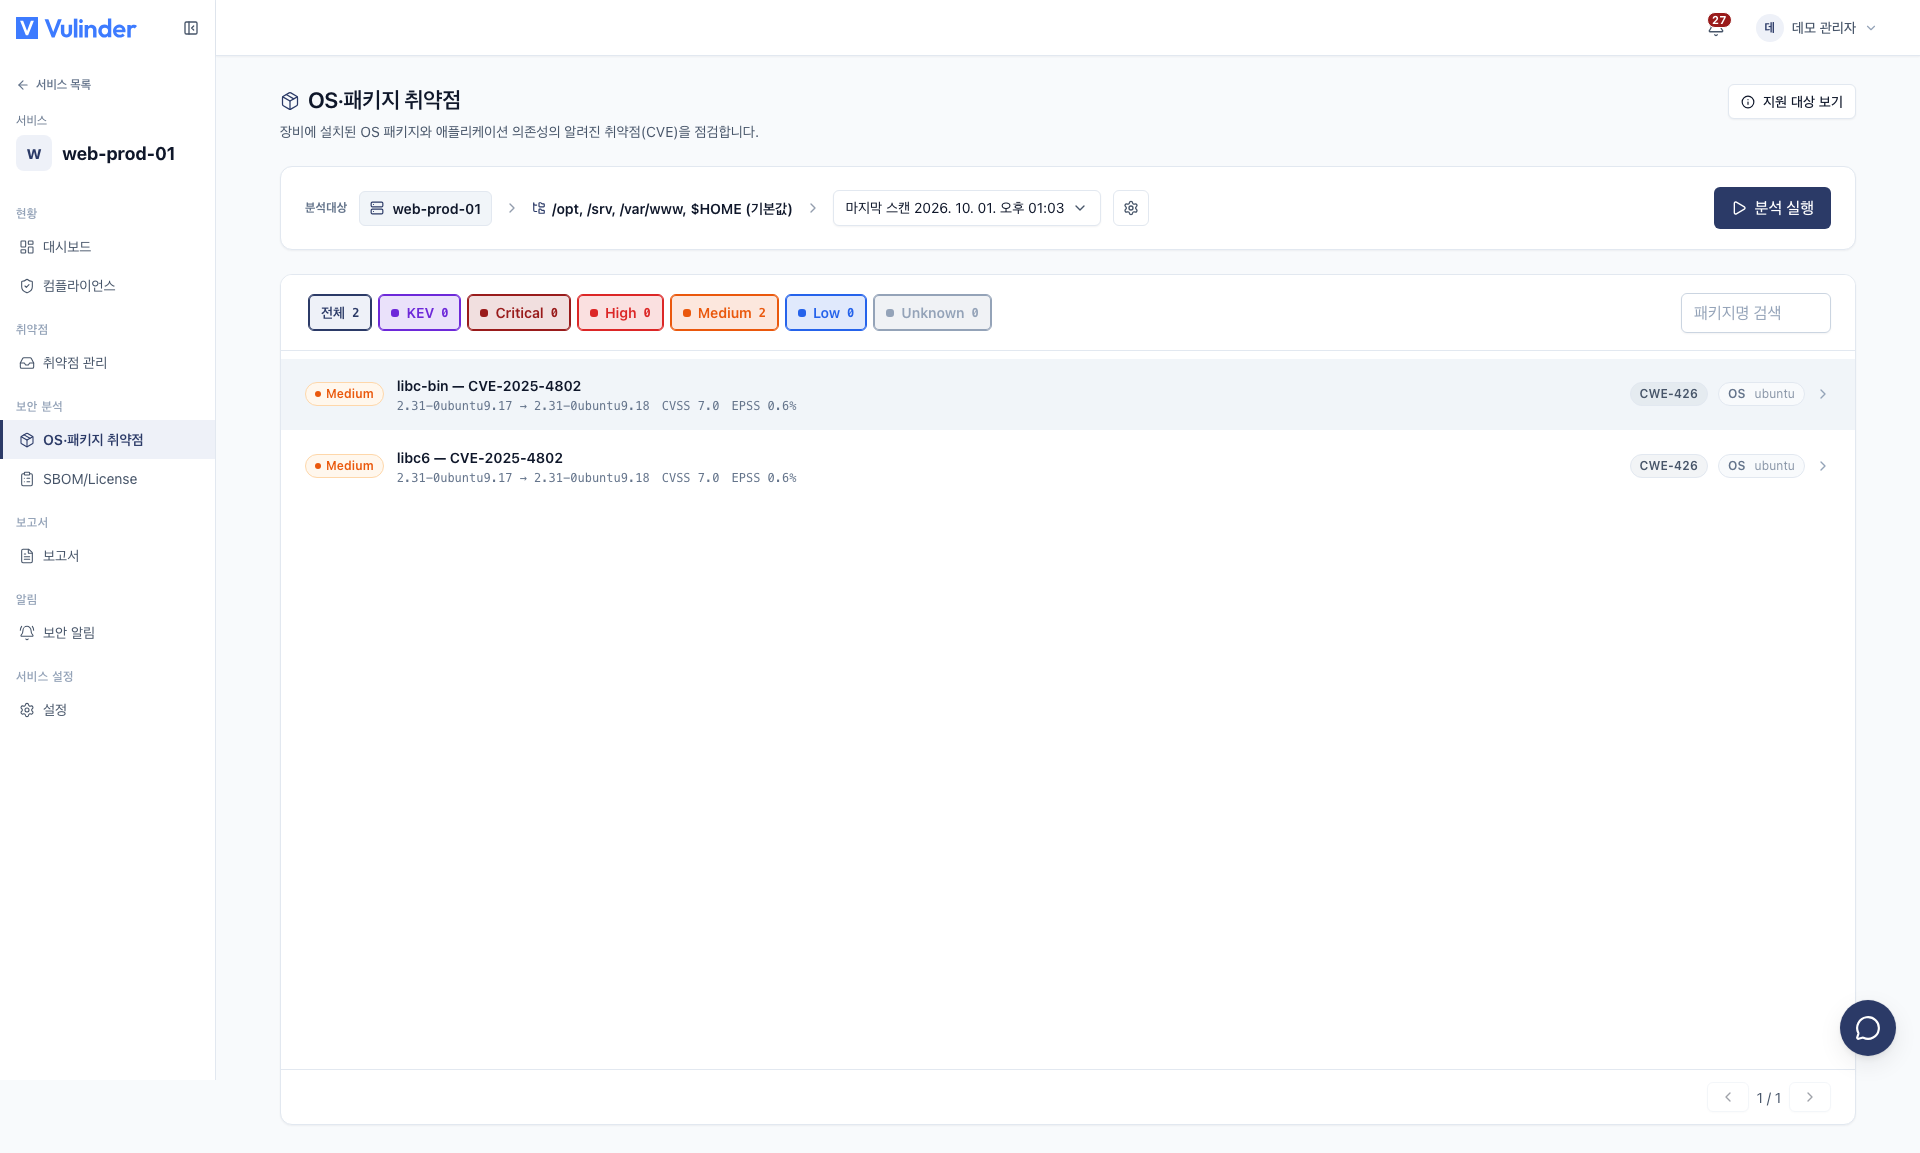
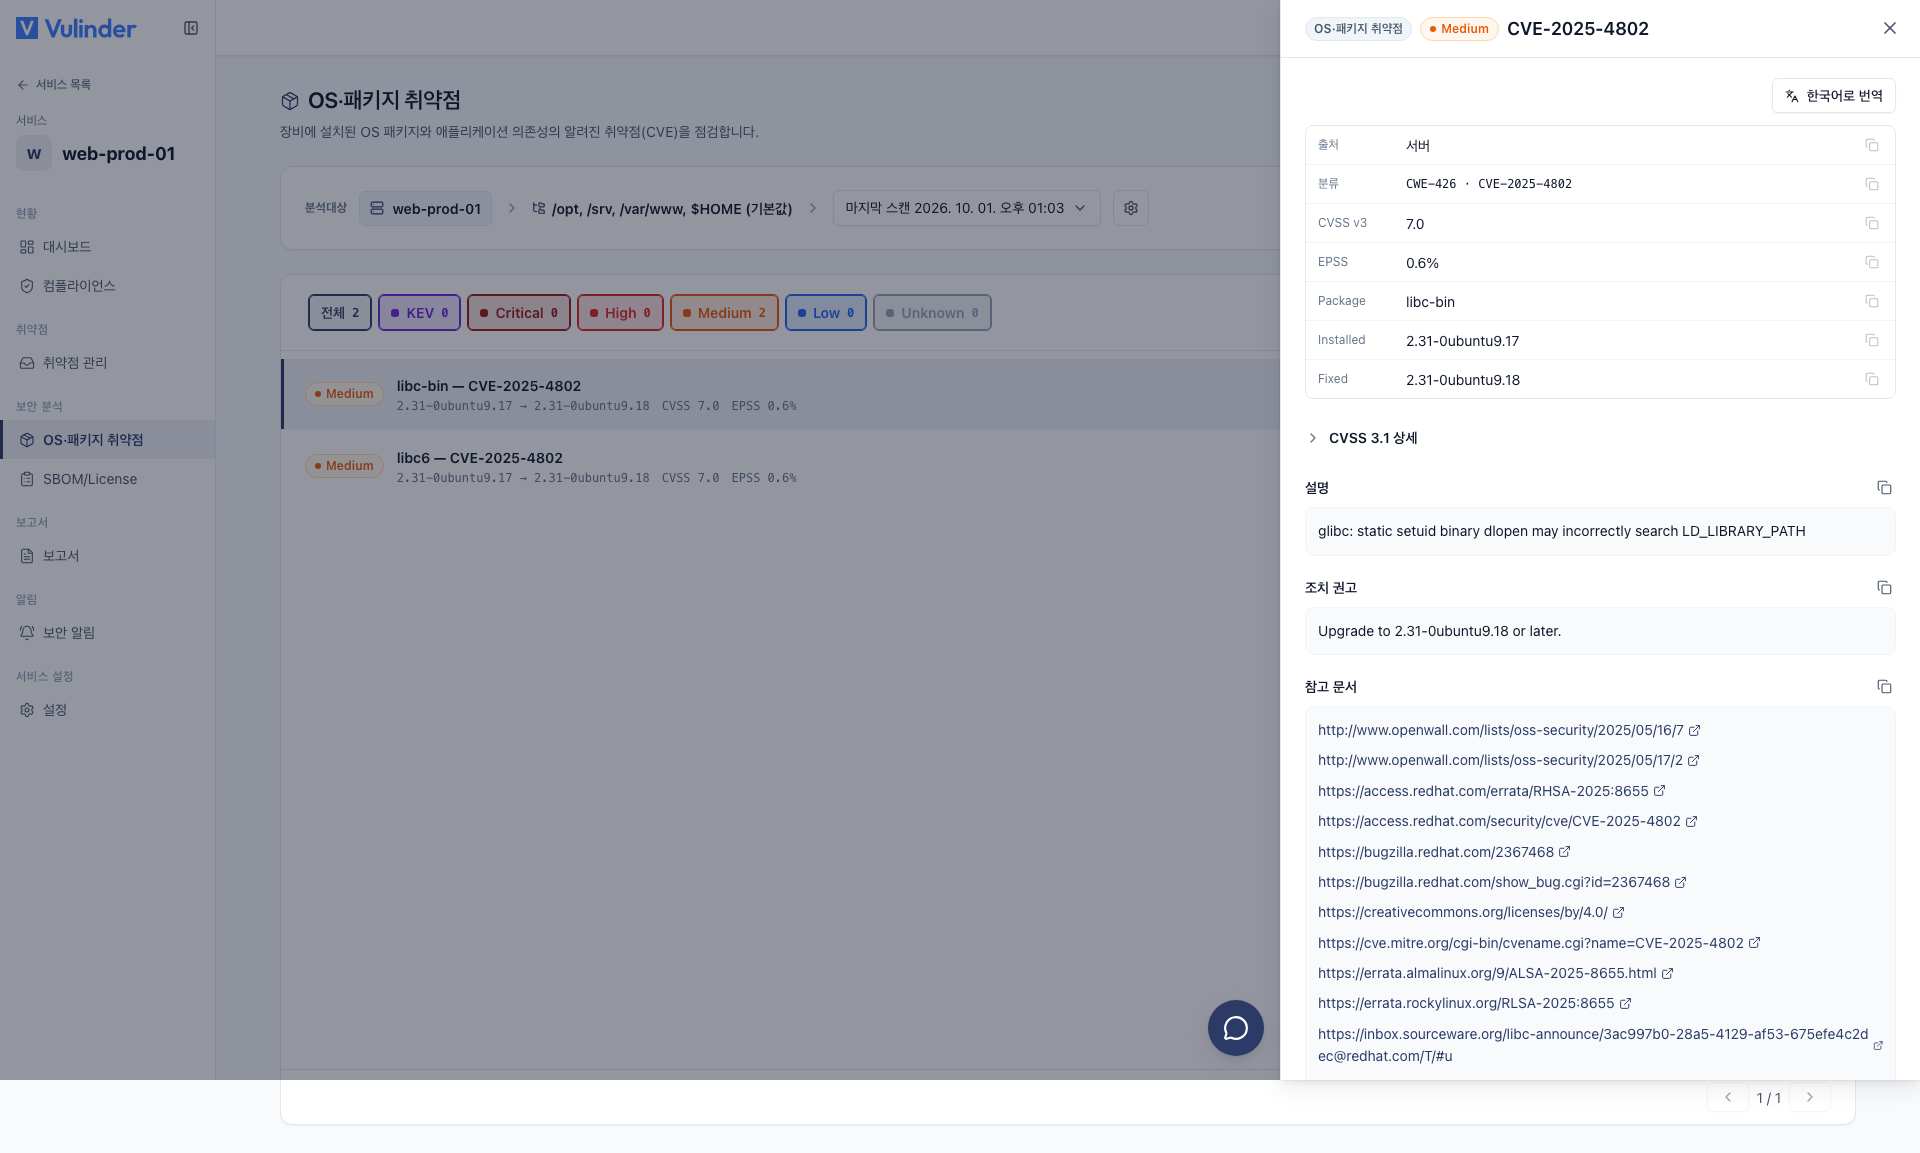
각 CVE 에는 실제 악용 여부와 위험도 지표가 표시됩니다.
- KEV : 실제 악용이 확인된 취약점 (우선 조치 대상)
- EPSS : 가까운 미래에 악용될 확률
- CWE : 취약점 유형 분류(컴플라이언스 매핑에 사용)
결과 확인
발견 항목은 심각도순으로 정렬되며, 취약점 관리에서 다른 분석과 동일하게 트리아지합니다.
결과 처리
- 취약한 패키지를 업데이트해 조치합니다.
- KEV 와 EPSS · CWE 로 조치 순서를 판단합니다.
- 실제 영향이 없는 항목은 위험 수용으로 표시하고, 필요하면 VEX로 근거를 내보냅니다.
관련 문서
- 취약점 관리 : 발견 항목 검토·오탐/위험 수용
- 보안 뉴스 : 새 CVE 상시 감시 알림
- K8s 클러스터 : 배포된 클러스터 설정 점검
- CIS 벤치마크 : 노드/클러스터 CIS 준수 점검
- 서버 / 호스트 개요 : 다른 분석 항목 활성화와 연결 방법