컴플라이언스
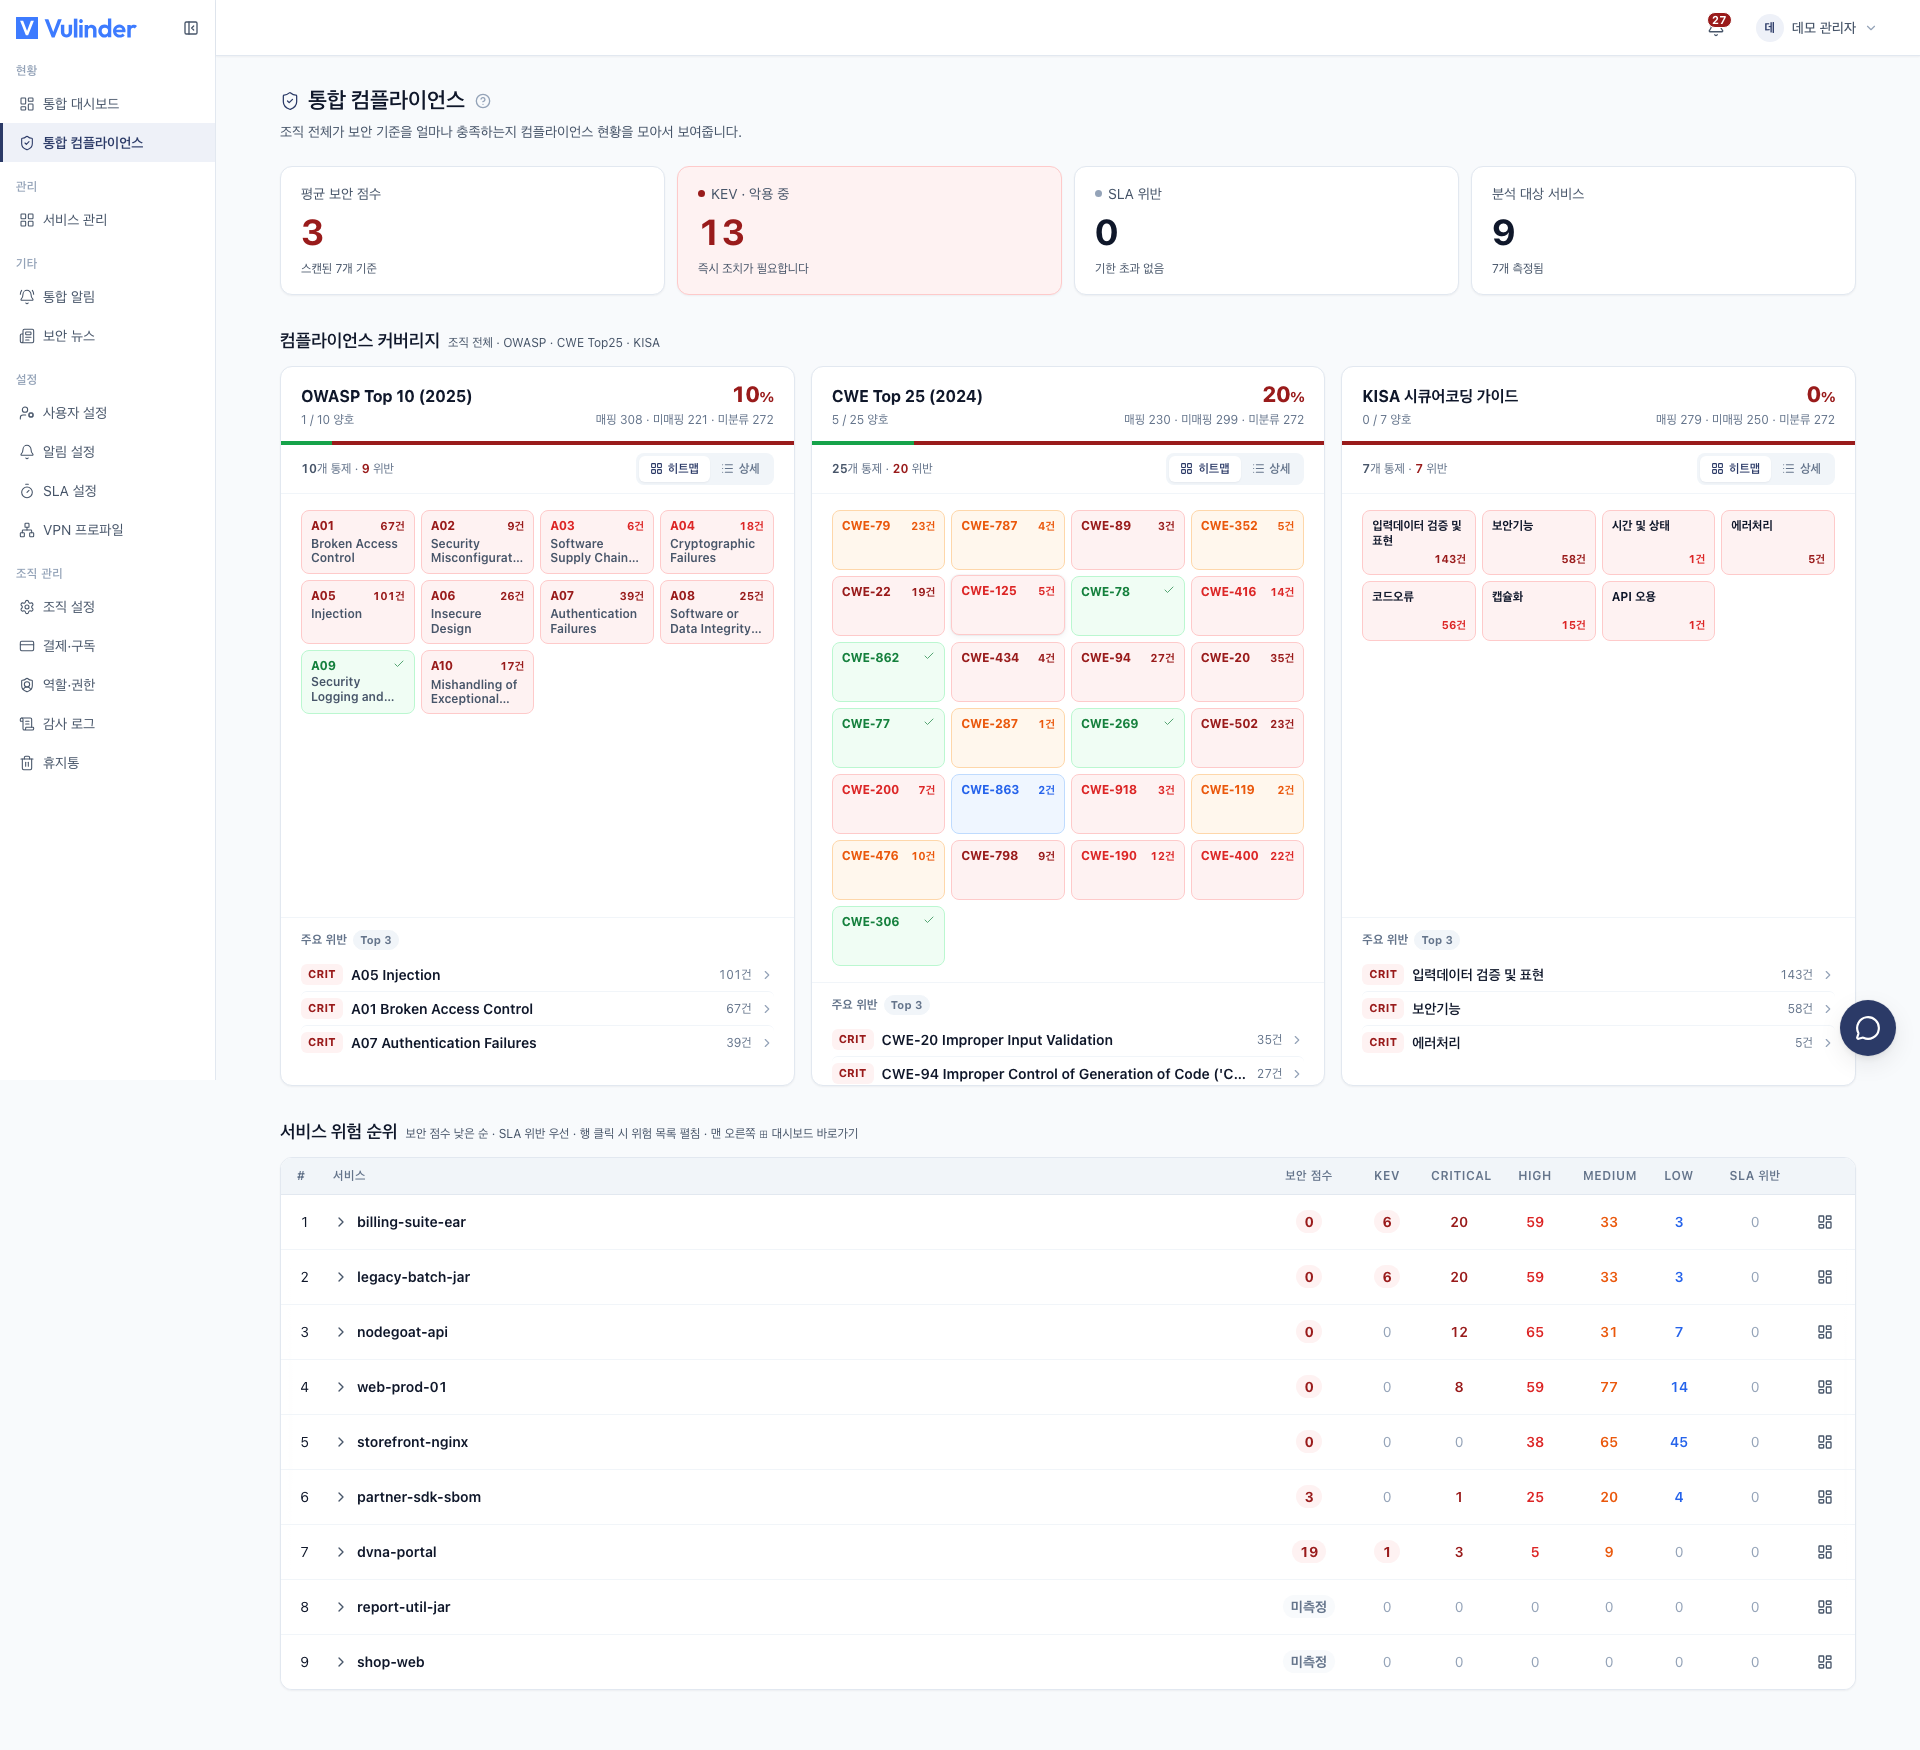
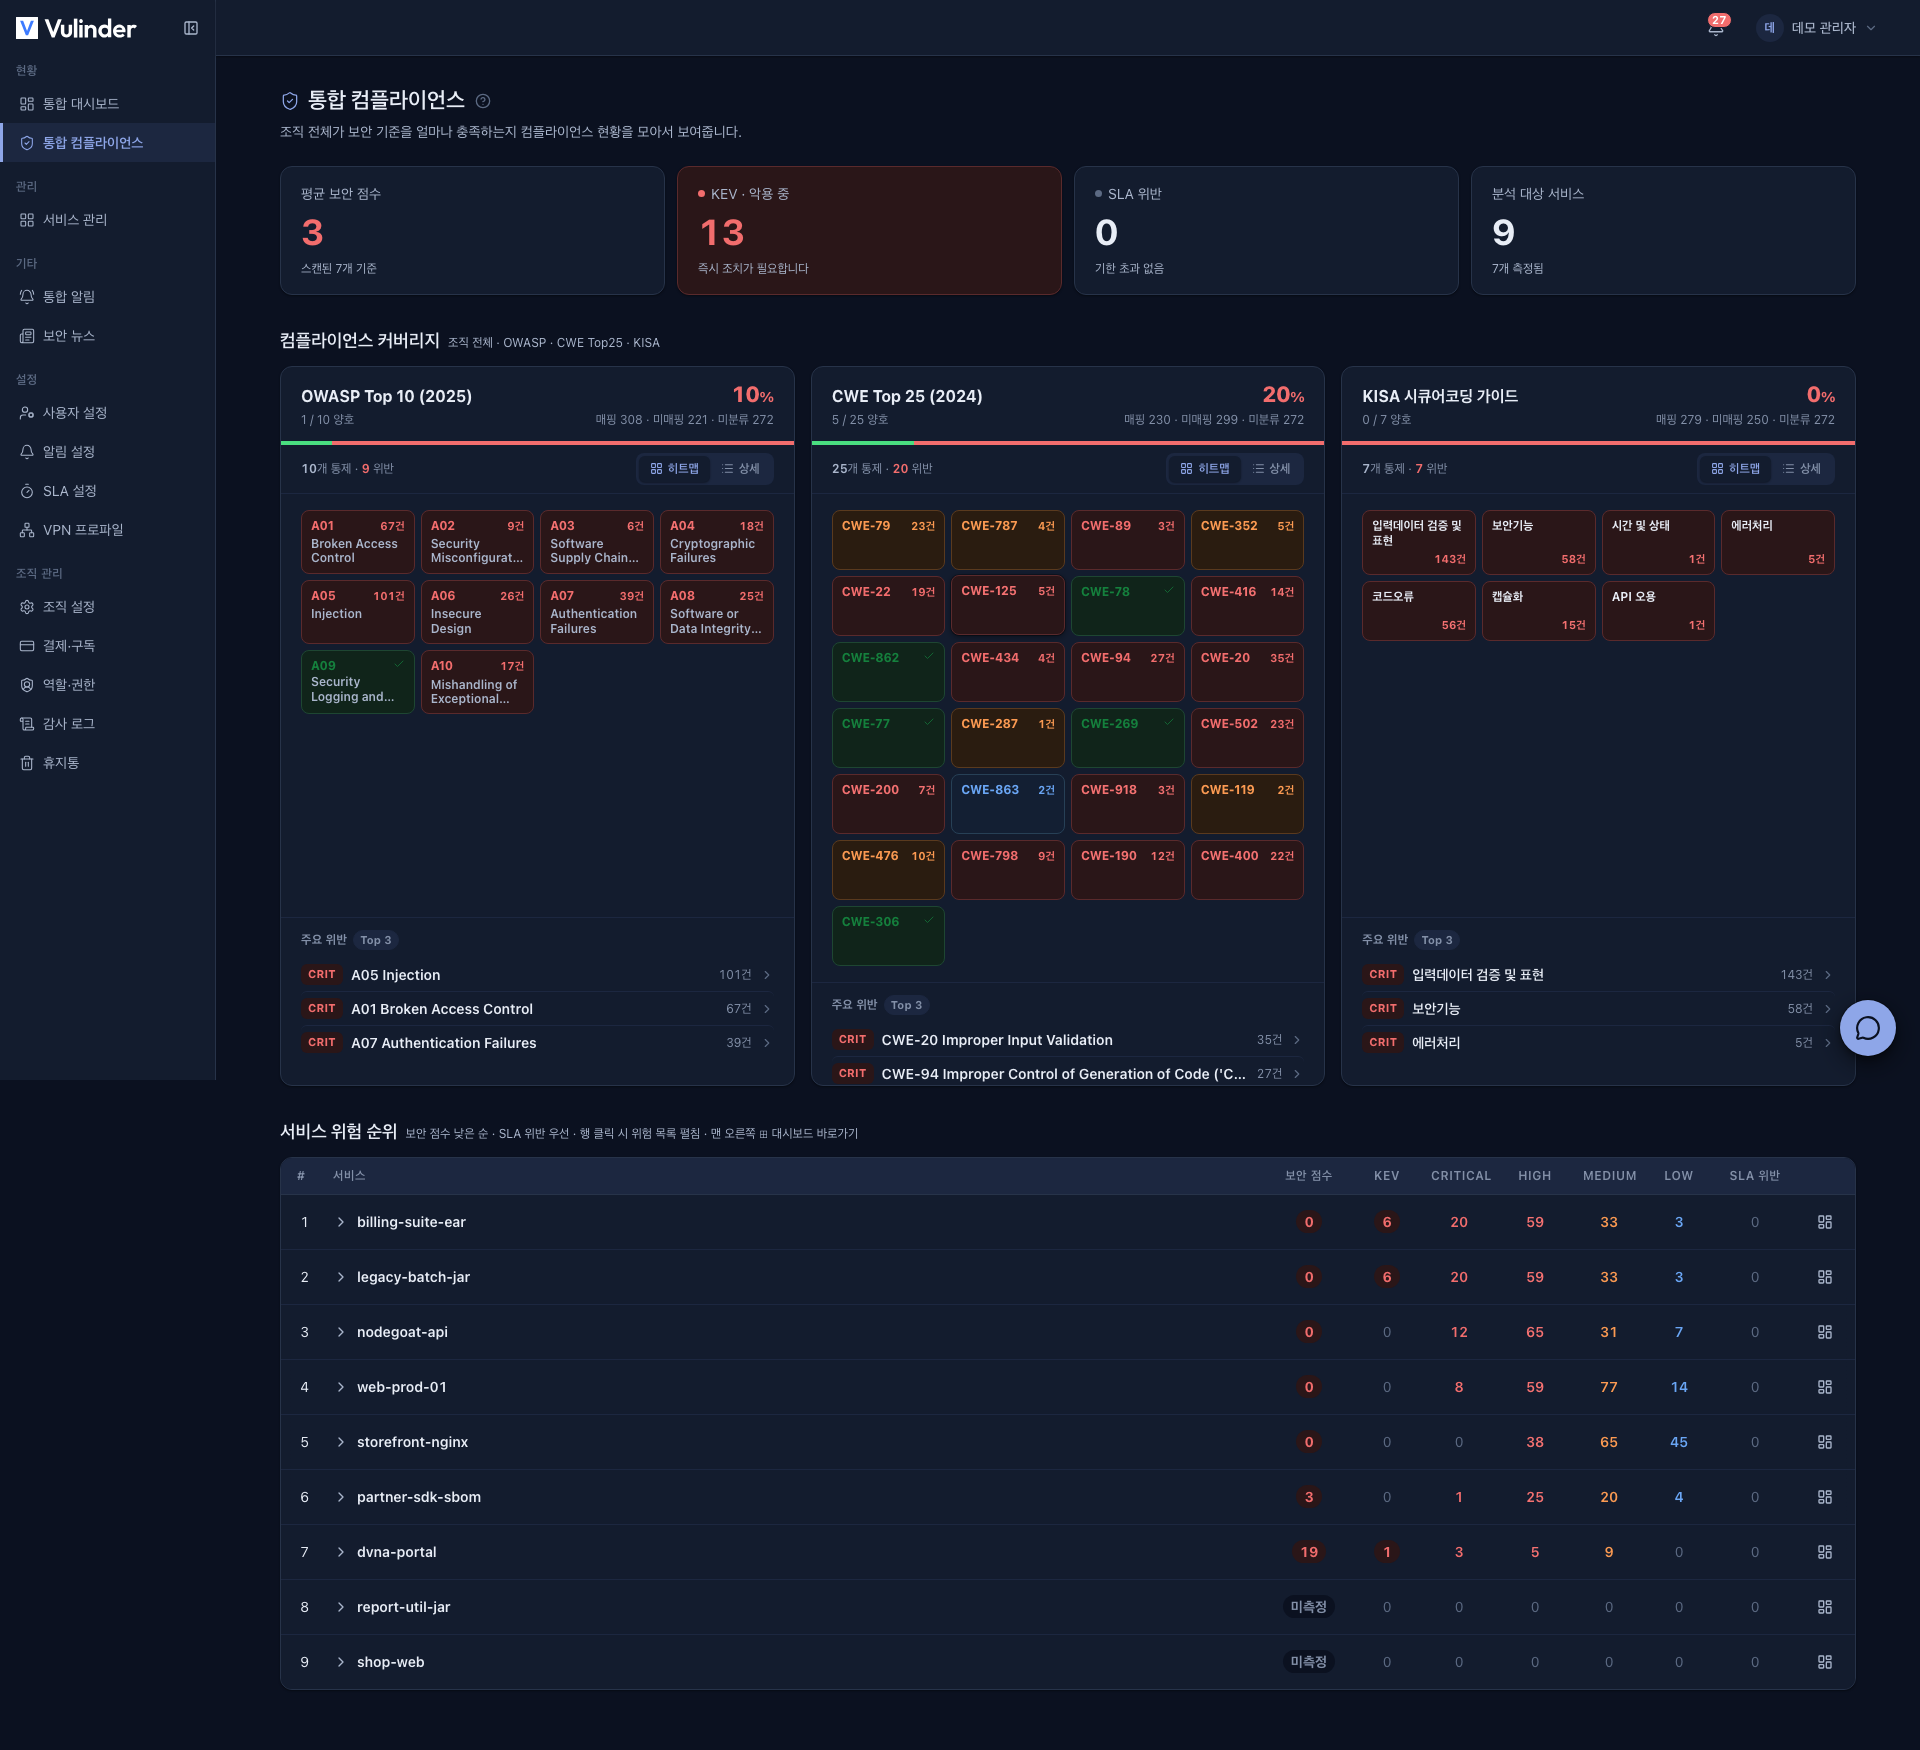
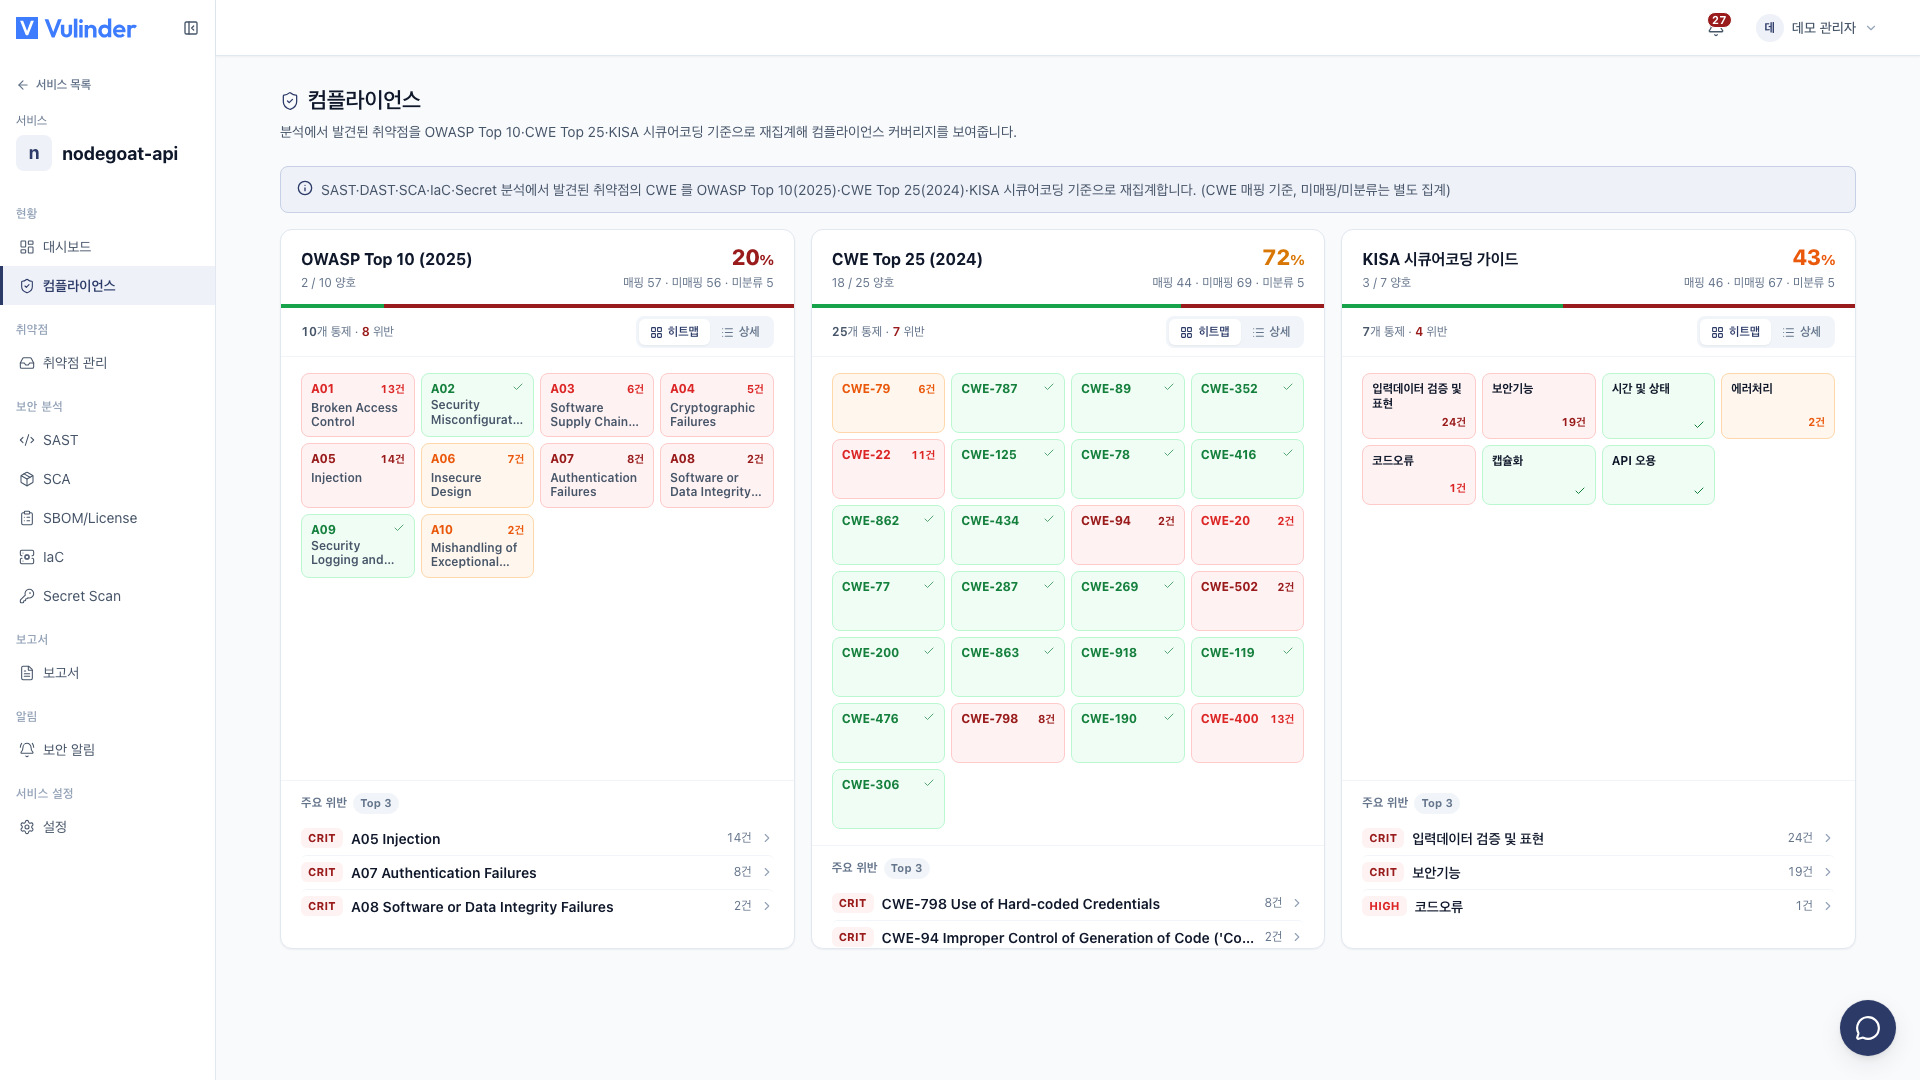
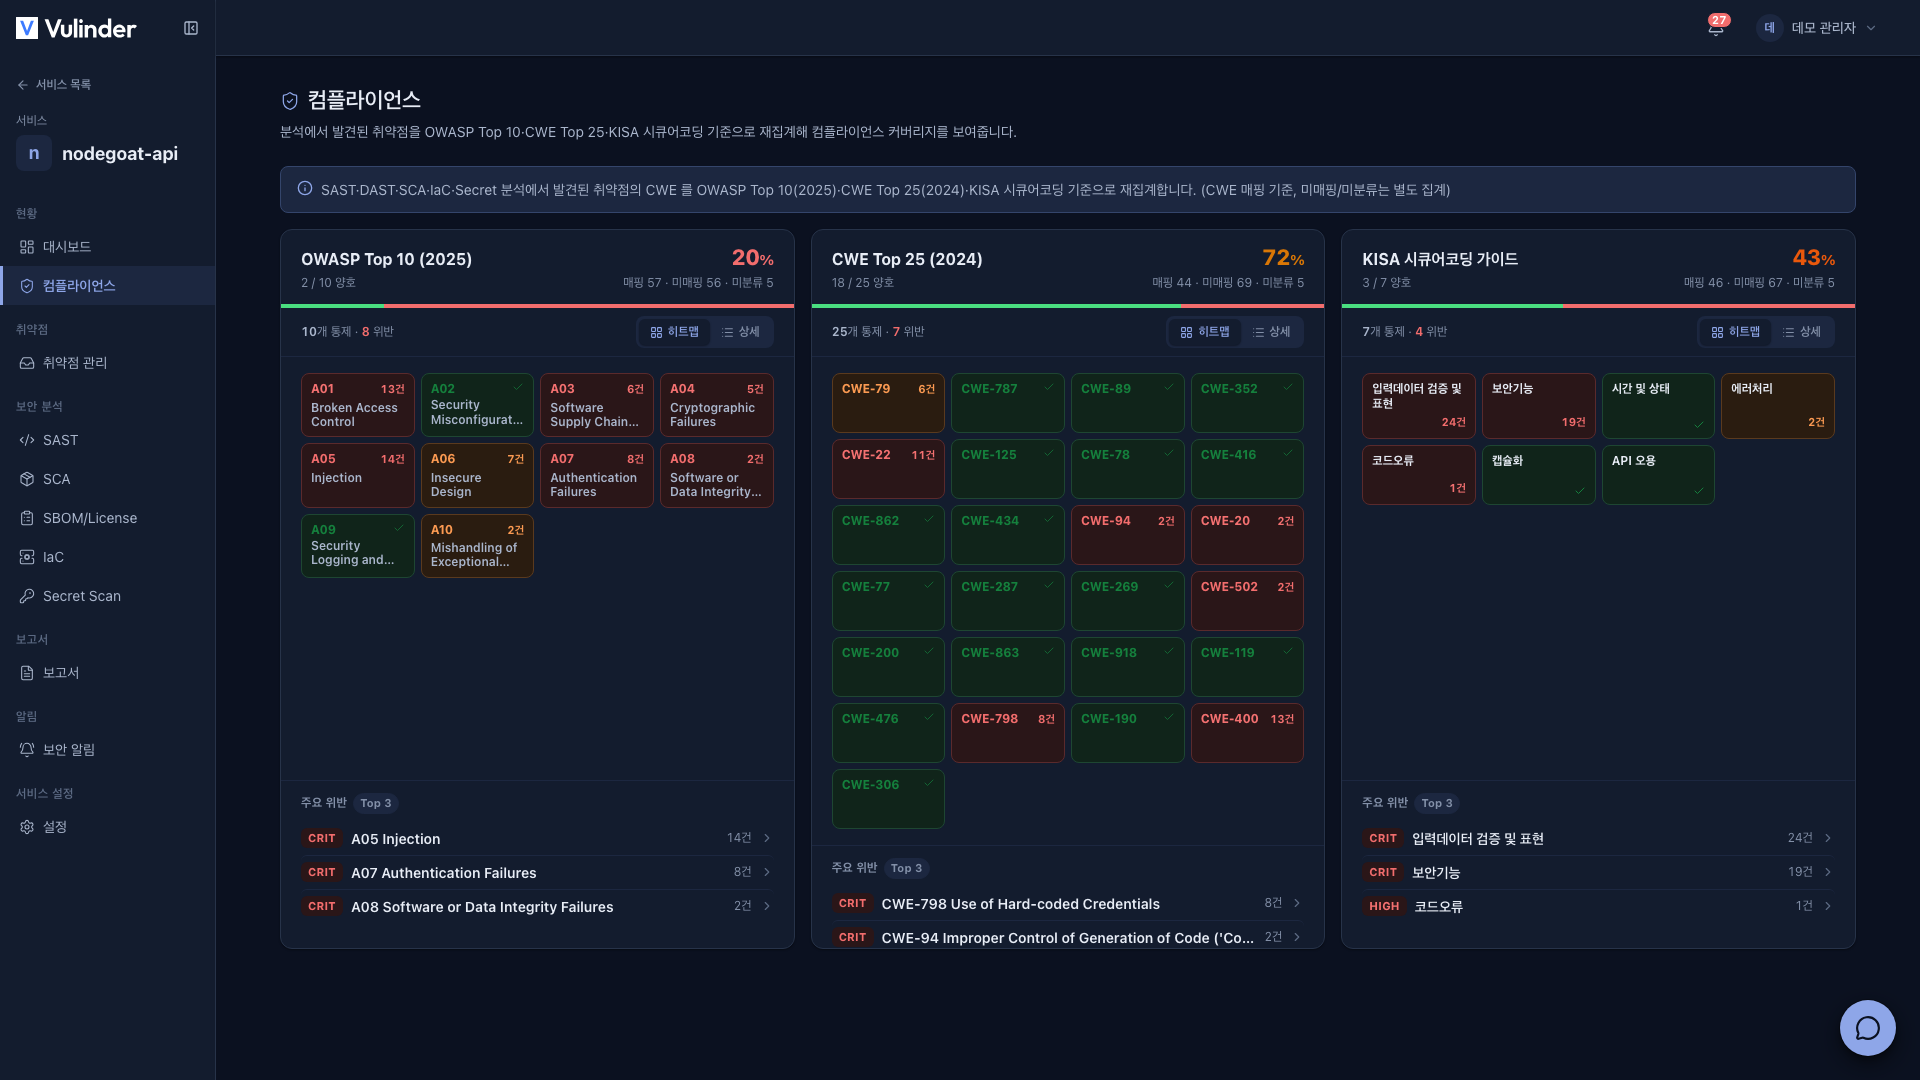
발견된 취약점을 표준 보안 기준에 매핑해 준수 현황을 표시합니다. 개별 취약점 단위가 아니라 "어떤 기준을 얼마나 충족하고 있는가"를 확인할 수 있으므로, 감사 대응과 우선순위 판단에 활용합니다.
지원 기준
- OWASP Top 10 (2025)
- CWE Top 25 (2024)
- KISA 시큐어코딩 가이드
서버 / 호스트 서비스에서 CIS 점검을 실행하면 CIS k8s 벤치마크 카드가 함께 표시됩니다.
커버리지와 드릴다운
- 준수 백분율 : 기준별 충족도를 백분율로 표시합니다. 취약점 관리에서 항목을 조치·정리하면 수치에 반영됩니다.
- 드릴다운 : 위반한 통제 항목을 누르면 그 자리에서 관련 취약점 목록이 펼쳐지며, 각 항목의 분석 도구와 출처를 확인할 수 있습니다. 목록의 항목을 누르면 해당 분석 화면으로 이동합니다.
매핑 근거
컴플라이언스 매핑은 각 취약점의 CWE 등 분류 정보를 근거로 합니다. 분류 정보가 없는 항목은 매핑되지 않을 수 있습니다.
조직 통합 뷰
여러 서비스의 컴플라이언스를 조직 단위로 통합해 확인할 수 있습니다. 삭제된(휴지통) 서비스는 통합 집계에서 제외되므로 현재 운영 중인 서비스만 반영됩니다.