Secret (비밀값 탐지)
Secret 탐지는 소스코드 저장소 전체와 커밋 이력을 검사해, API 키·토큰·비밀번호처럼 코드에 실수로 포함되어 커밋된 하드코딩된 비밀값을 탐지하는 분석입니다. 유출된 비밀값은 별도의 취약점 없이 그 자체로 즉시 악용될 수 있어 위험도가 높습니다.
목적은 비밀값을 패턴 기반으로 찾아내, 공유 이력에 남기 전에 폐기하는 것입니다. 이미 이력에 남았다면 발견 즉시 폐기합니다. 소스코드 서비스에서 사용합니다.
- 분석 : 하드코딩된 비밀값(키 / 토큰 / 비밀번호)
- 필요한 것 : 소스코드 서비스 등록
- 결과 : 비밀값 위치(마스킹 표시) + 오탐 억제
탐지 항목
- API 키, 액세스 토큰
- 비밀번호, 데이터베이스 접속 문자열
- 개인 키(PEM), 클라우드 자격 증명
지원 대상
파일 형식 / 언어와 무관하게 모든 텍스트 파일에서 비밀값을 탐지합니다.
- Git 저장소 연동 : 커밋 이력까지 검사합니다.
- ZIP 업로드 : 이력이 없으므로 현재 파일만 검사합니다.
결과 확인
발견된 각 항목에는 비밀값이 있는 파일과 위치가 표시됩니다. 실제 비밀값은 안전하게 마스킹되어 표시됩니다.
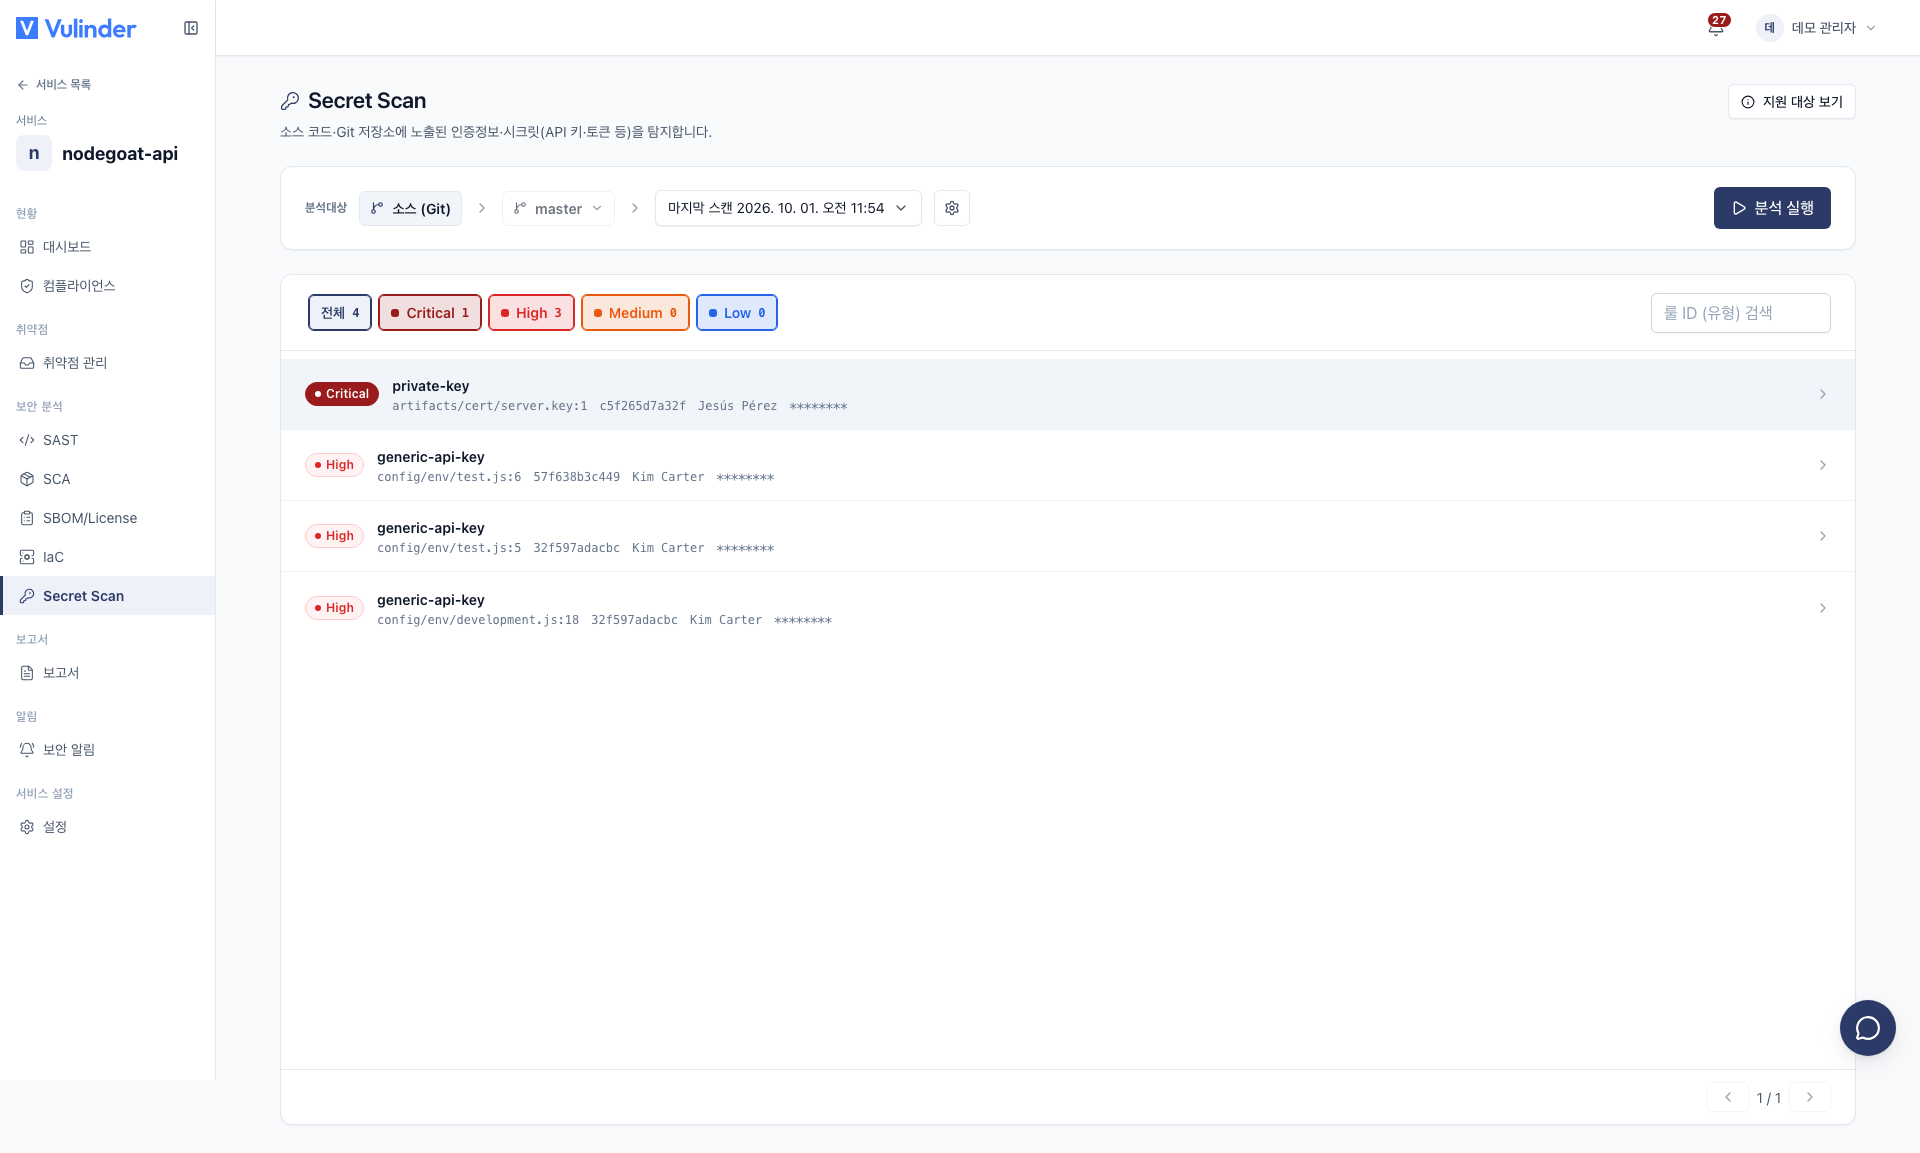
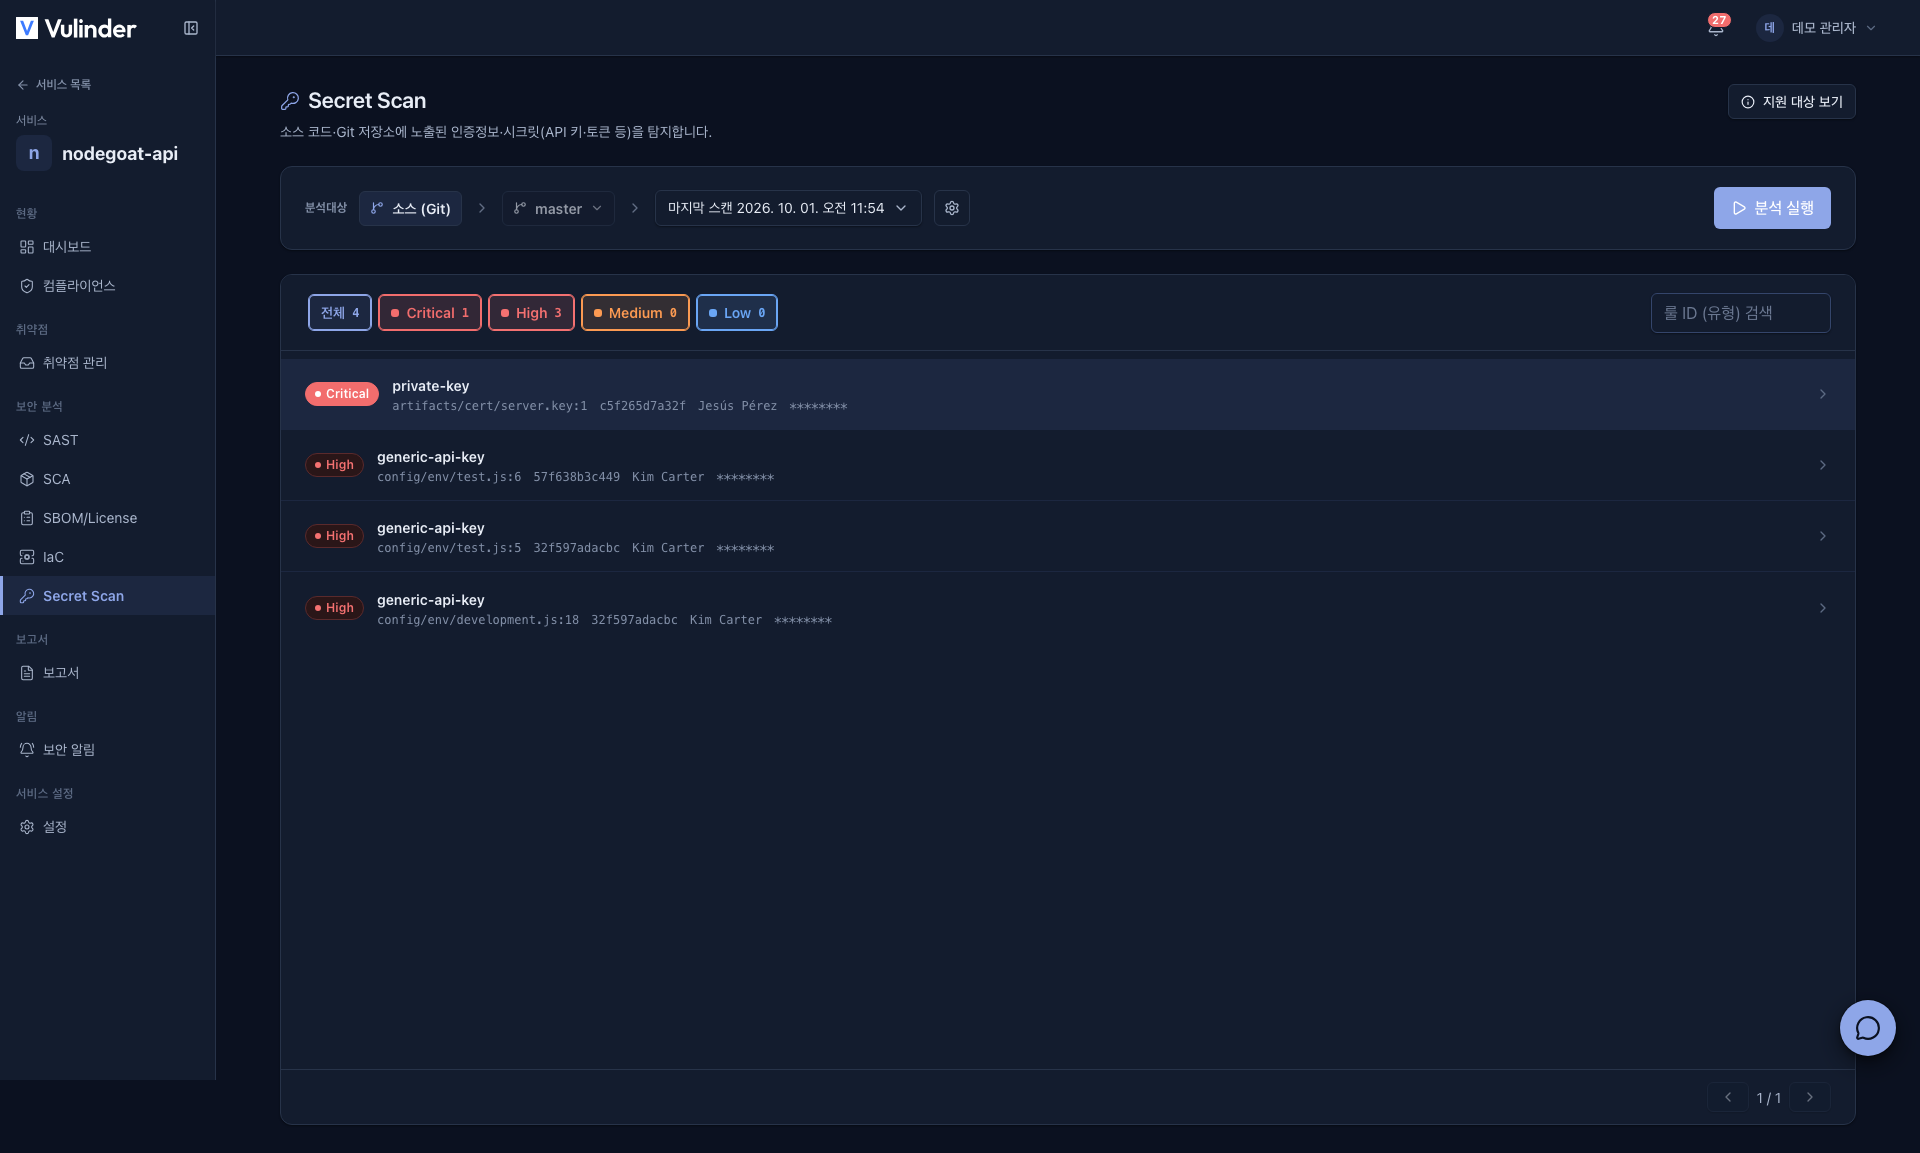
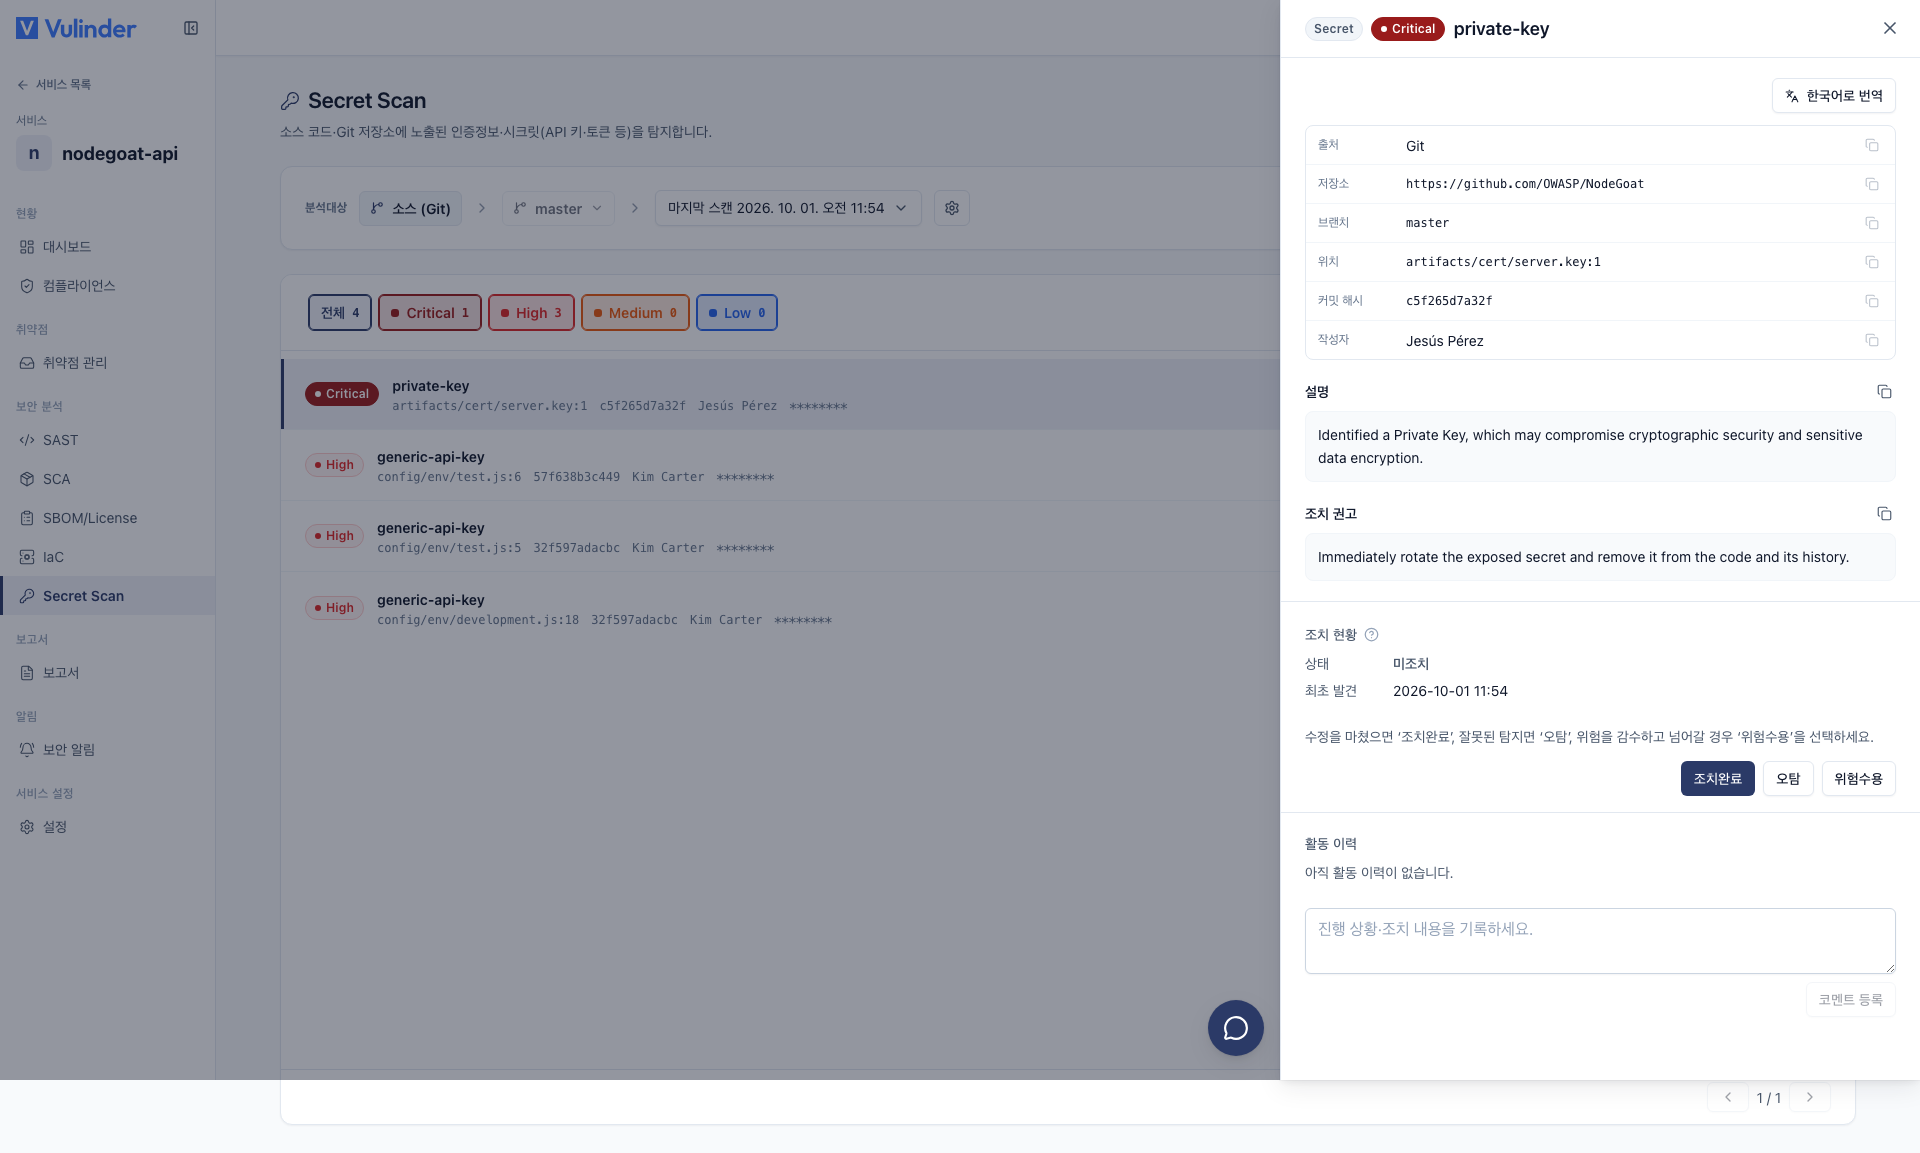
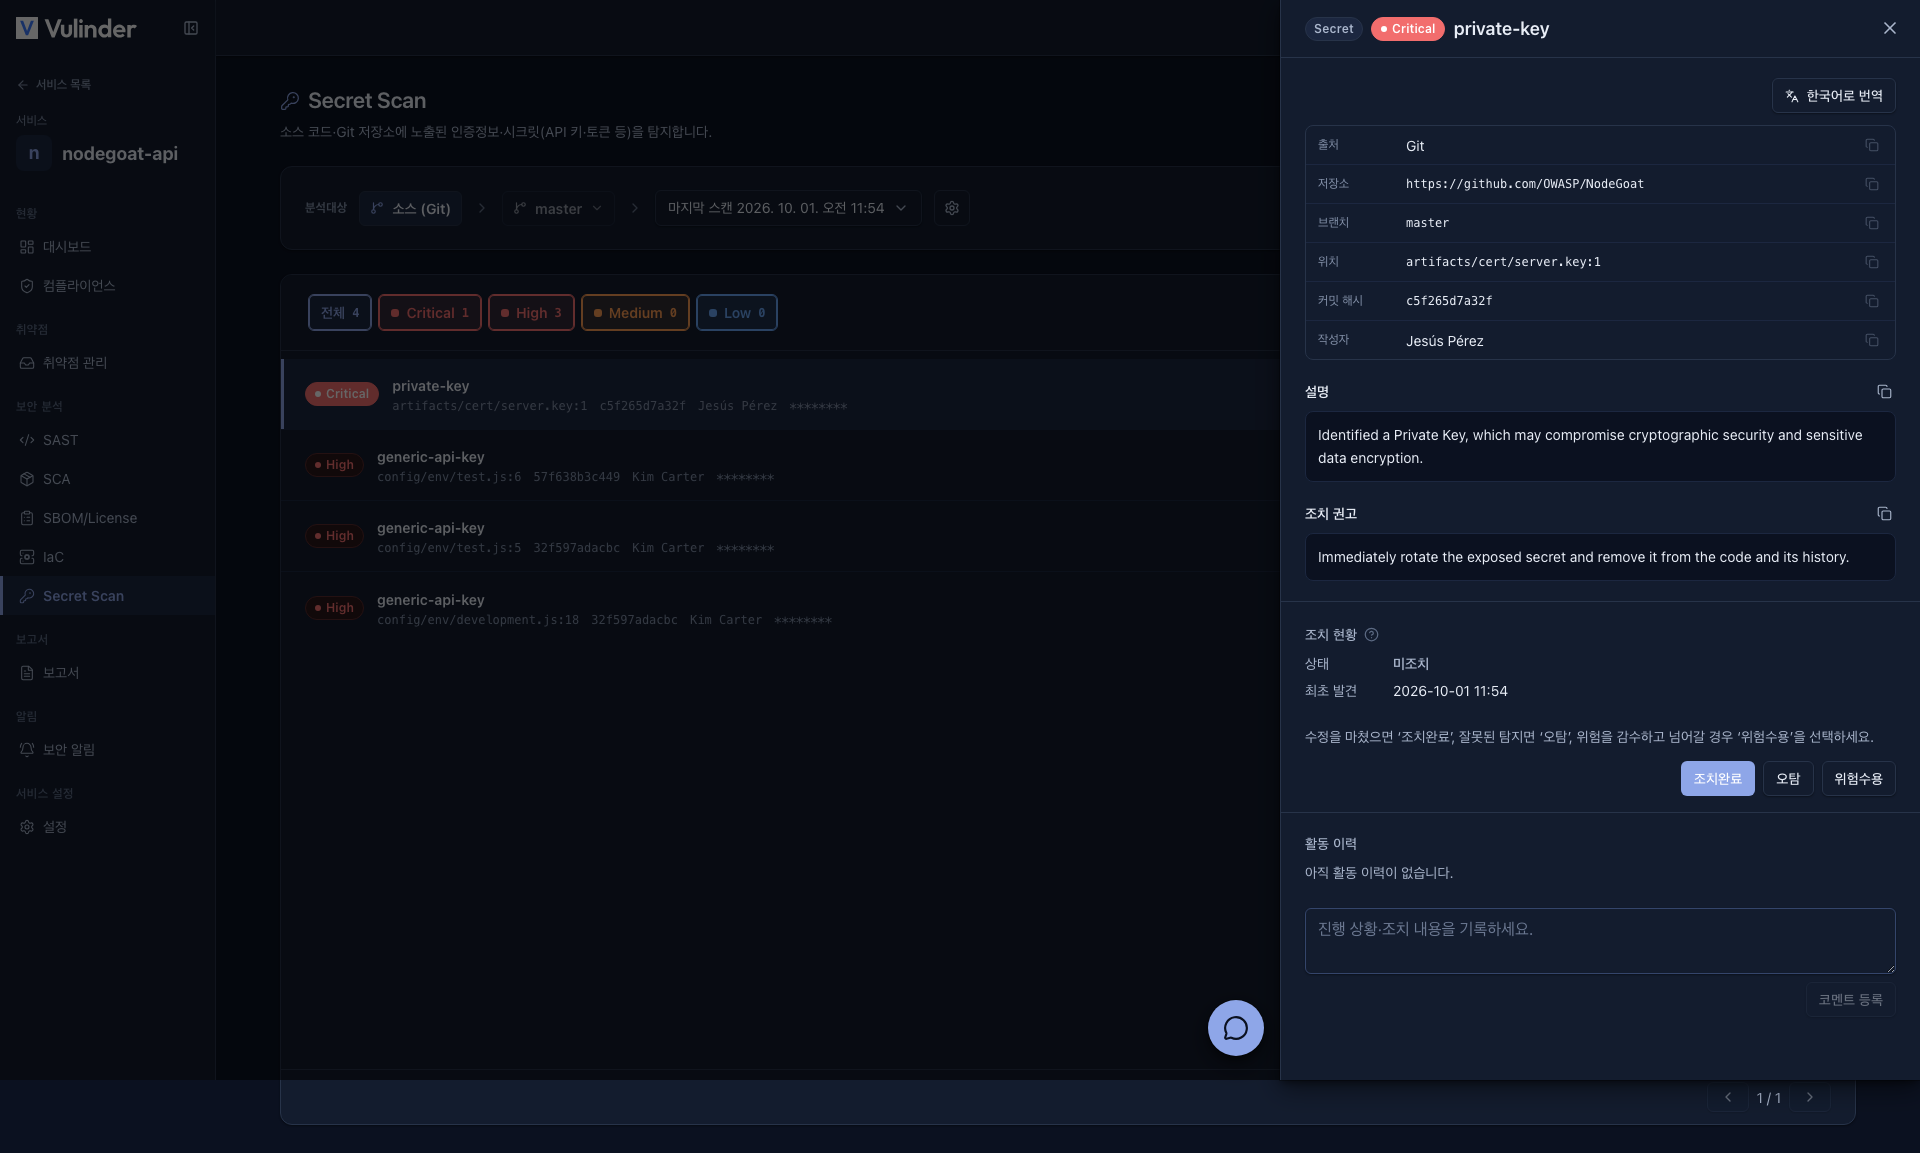
노출된 비밀값은 즉시 폐기
소스에 커밋된 비밀값은 이미 노출된 것으로 간주해야 합니다. 코드에서 제거하는 것만으로는 충분하지 않으며, 해당 키 / 토큰을 폐기하고 새로 발급(rotate)합니다. 값은 커밋 이력에 그대로 남아 있을 수 있습니다.
결과 처리
예시 값이나 테스트 더미처럼 실제 비밀이 아닌 경우, 오탐으로 억제하거나 저장소의 무시 규칙을 사용할 수 있습니다. 억제한 항목은 다음 스캔부터 다시 표시되지 않습니다.