서버 모의침투
서버 모의침투는 등록된 서버 / 호스트에 AI가 스스로 접속을 시도하며 열린 포트, TLS 구성, 노출된 서비스의 취약점을 능동적으로 점검하는 방식입니다. AI가 대상 서버의 공격 표면을 더 볼 것이 없을 때까지 자동으로 점검합니다. 연결 · 배너 · TLS 자세를 확인하는 읽기 전용 점검으로, 로그인하거나 설정을 바꾸지 않습니다. 등록된 서버 IP 범위만 대상입니다. 서버 / 호스트 서비스에서 사용합니다.
- 분석 : 열린 포트 · TLS 구성 · 노출 서비스 능동 점검(읽기 전용)
- 대상 : 등록된 서버 / 호스트(IP). 등록 정보에서 가져오며 직접 입력할 수 없습니다.
- 필요한 것 : 등록된 서버. 사설망은 도달 경로(SSH 게이트웨이 · VPN · 프록시)
- 결과 : 심각도별 발견 항목 + 공격 과정 재현
실행 전 준비
- 등록된 서버 : 점검할 서버 / 호스트가 등록되어 있어야 합니다(IP 또는 IP:포트). 등록되어 있지 않으면 "점검할 서버/호스트가 등록되어 있지 않습니다. 서비스 설정에서 서버(IP[:포트])를 먼저 등록하세요."가 표시되며 실행이 차단됩니다.
- 사설망 도달 경로 : 사설망 대상은 도달 경로(SSH 게이트웨이 · VPN 프로파일 또는 운영 프록시)가 있어야 점검할 수 있습니다.
- 읽기 전용 : 서버 점검은 연결 · 배너 · TLS 자세를 확인하는 읽기 전용이며, 로그인이나 변경을 하지 않습니다.
실행 방법
서비스를 열어 서버 모의침투 탭에서 분석 실행을 누르면 설정 창이 열립니다. 화면은 AI 모의침투와 같은 네 개의 탭(개요 · 침투 재현 · 발견된 취약점 · AI 사고 과정)으로 구성되며, 실행 중 실시간으로 갱신됩니다. 개요 탭에는 공격 표면 그래프, AI 목표 및 계획, 공격 흐름이 표시됩니다.
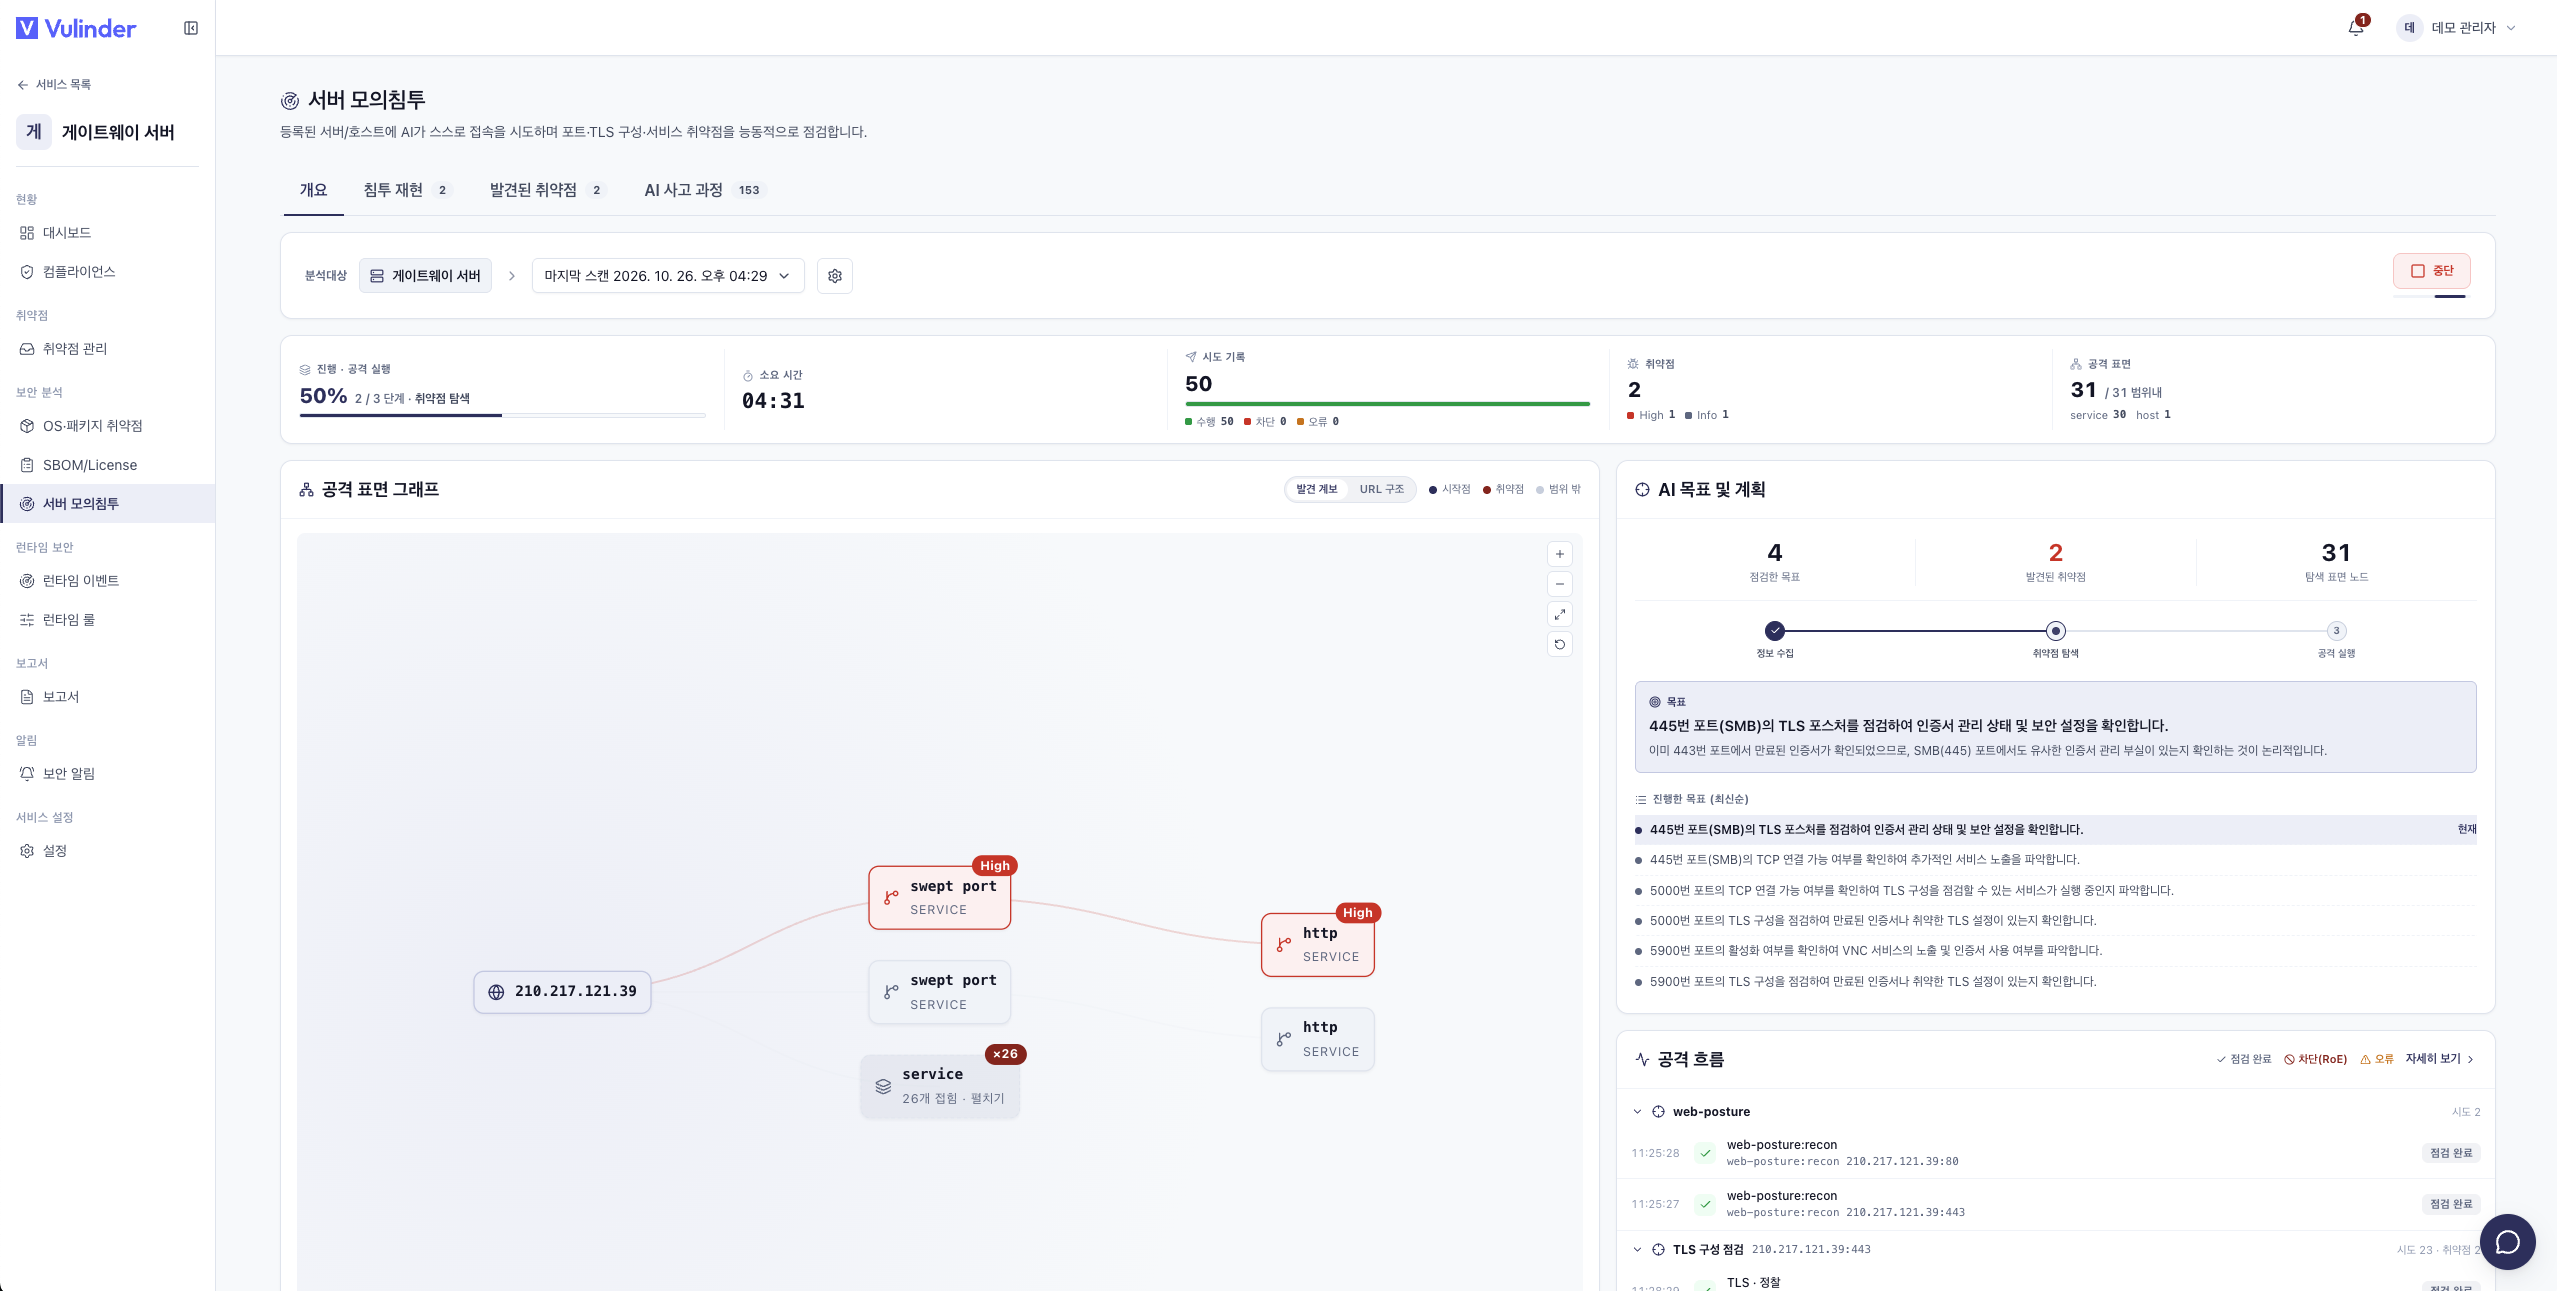
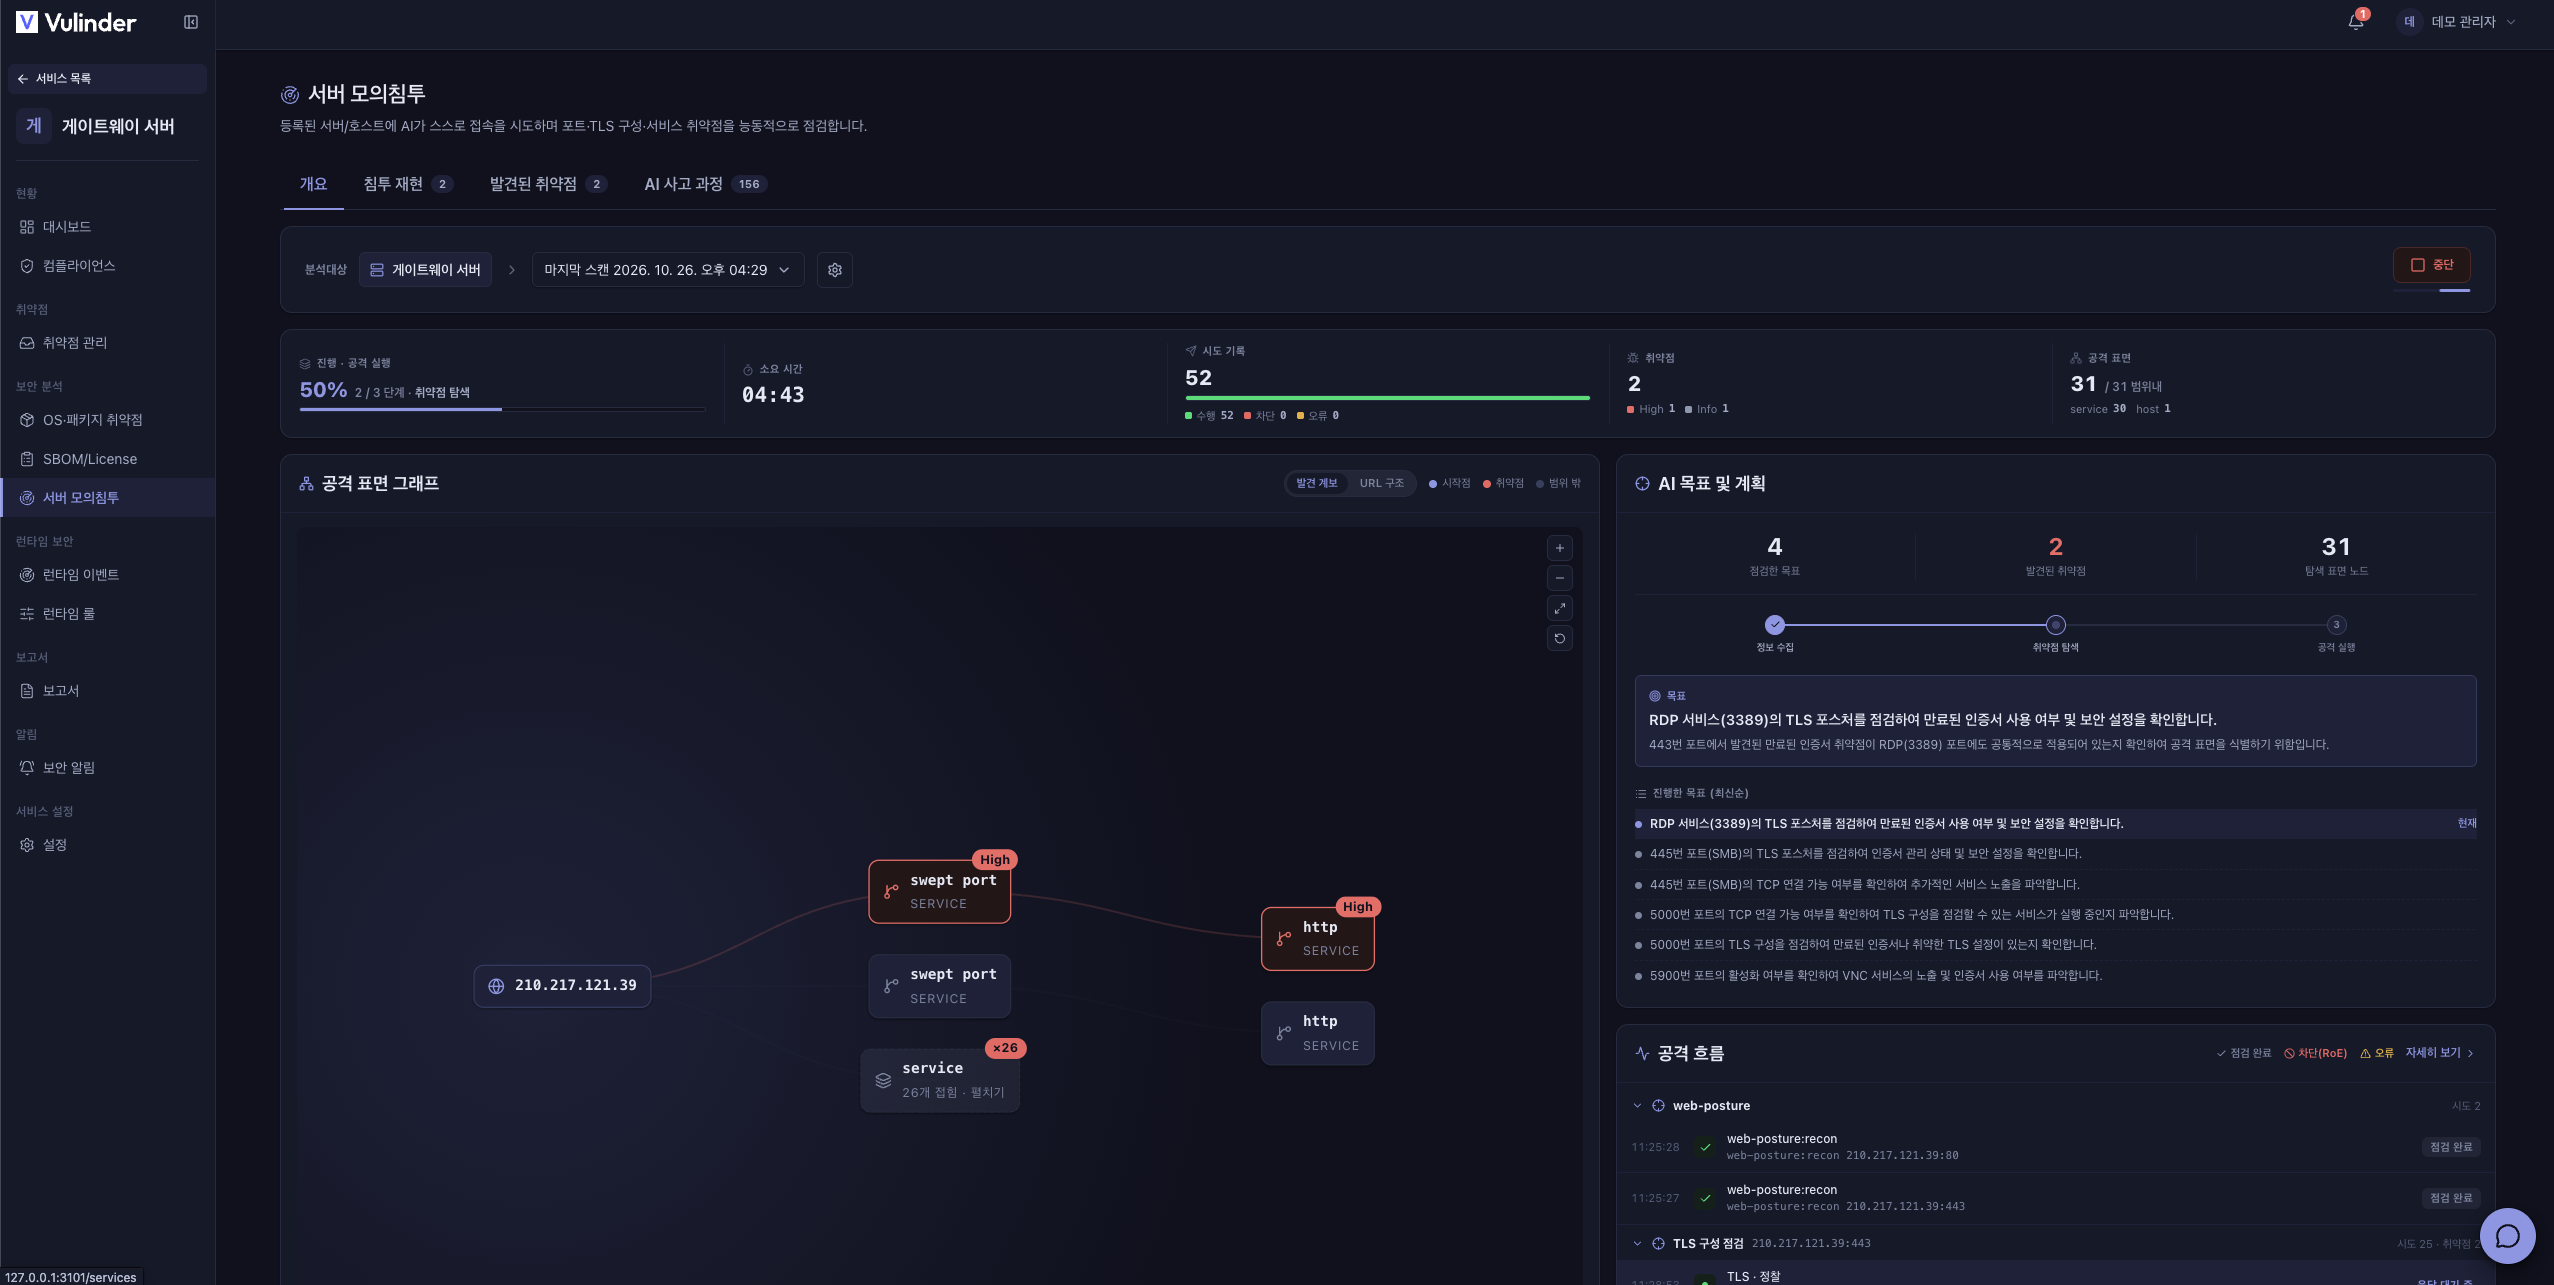
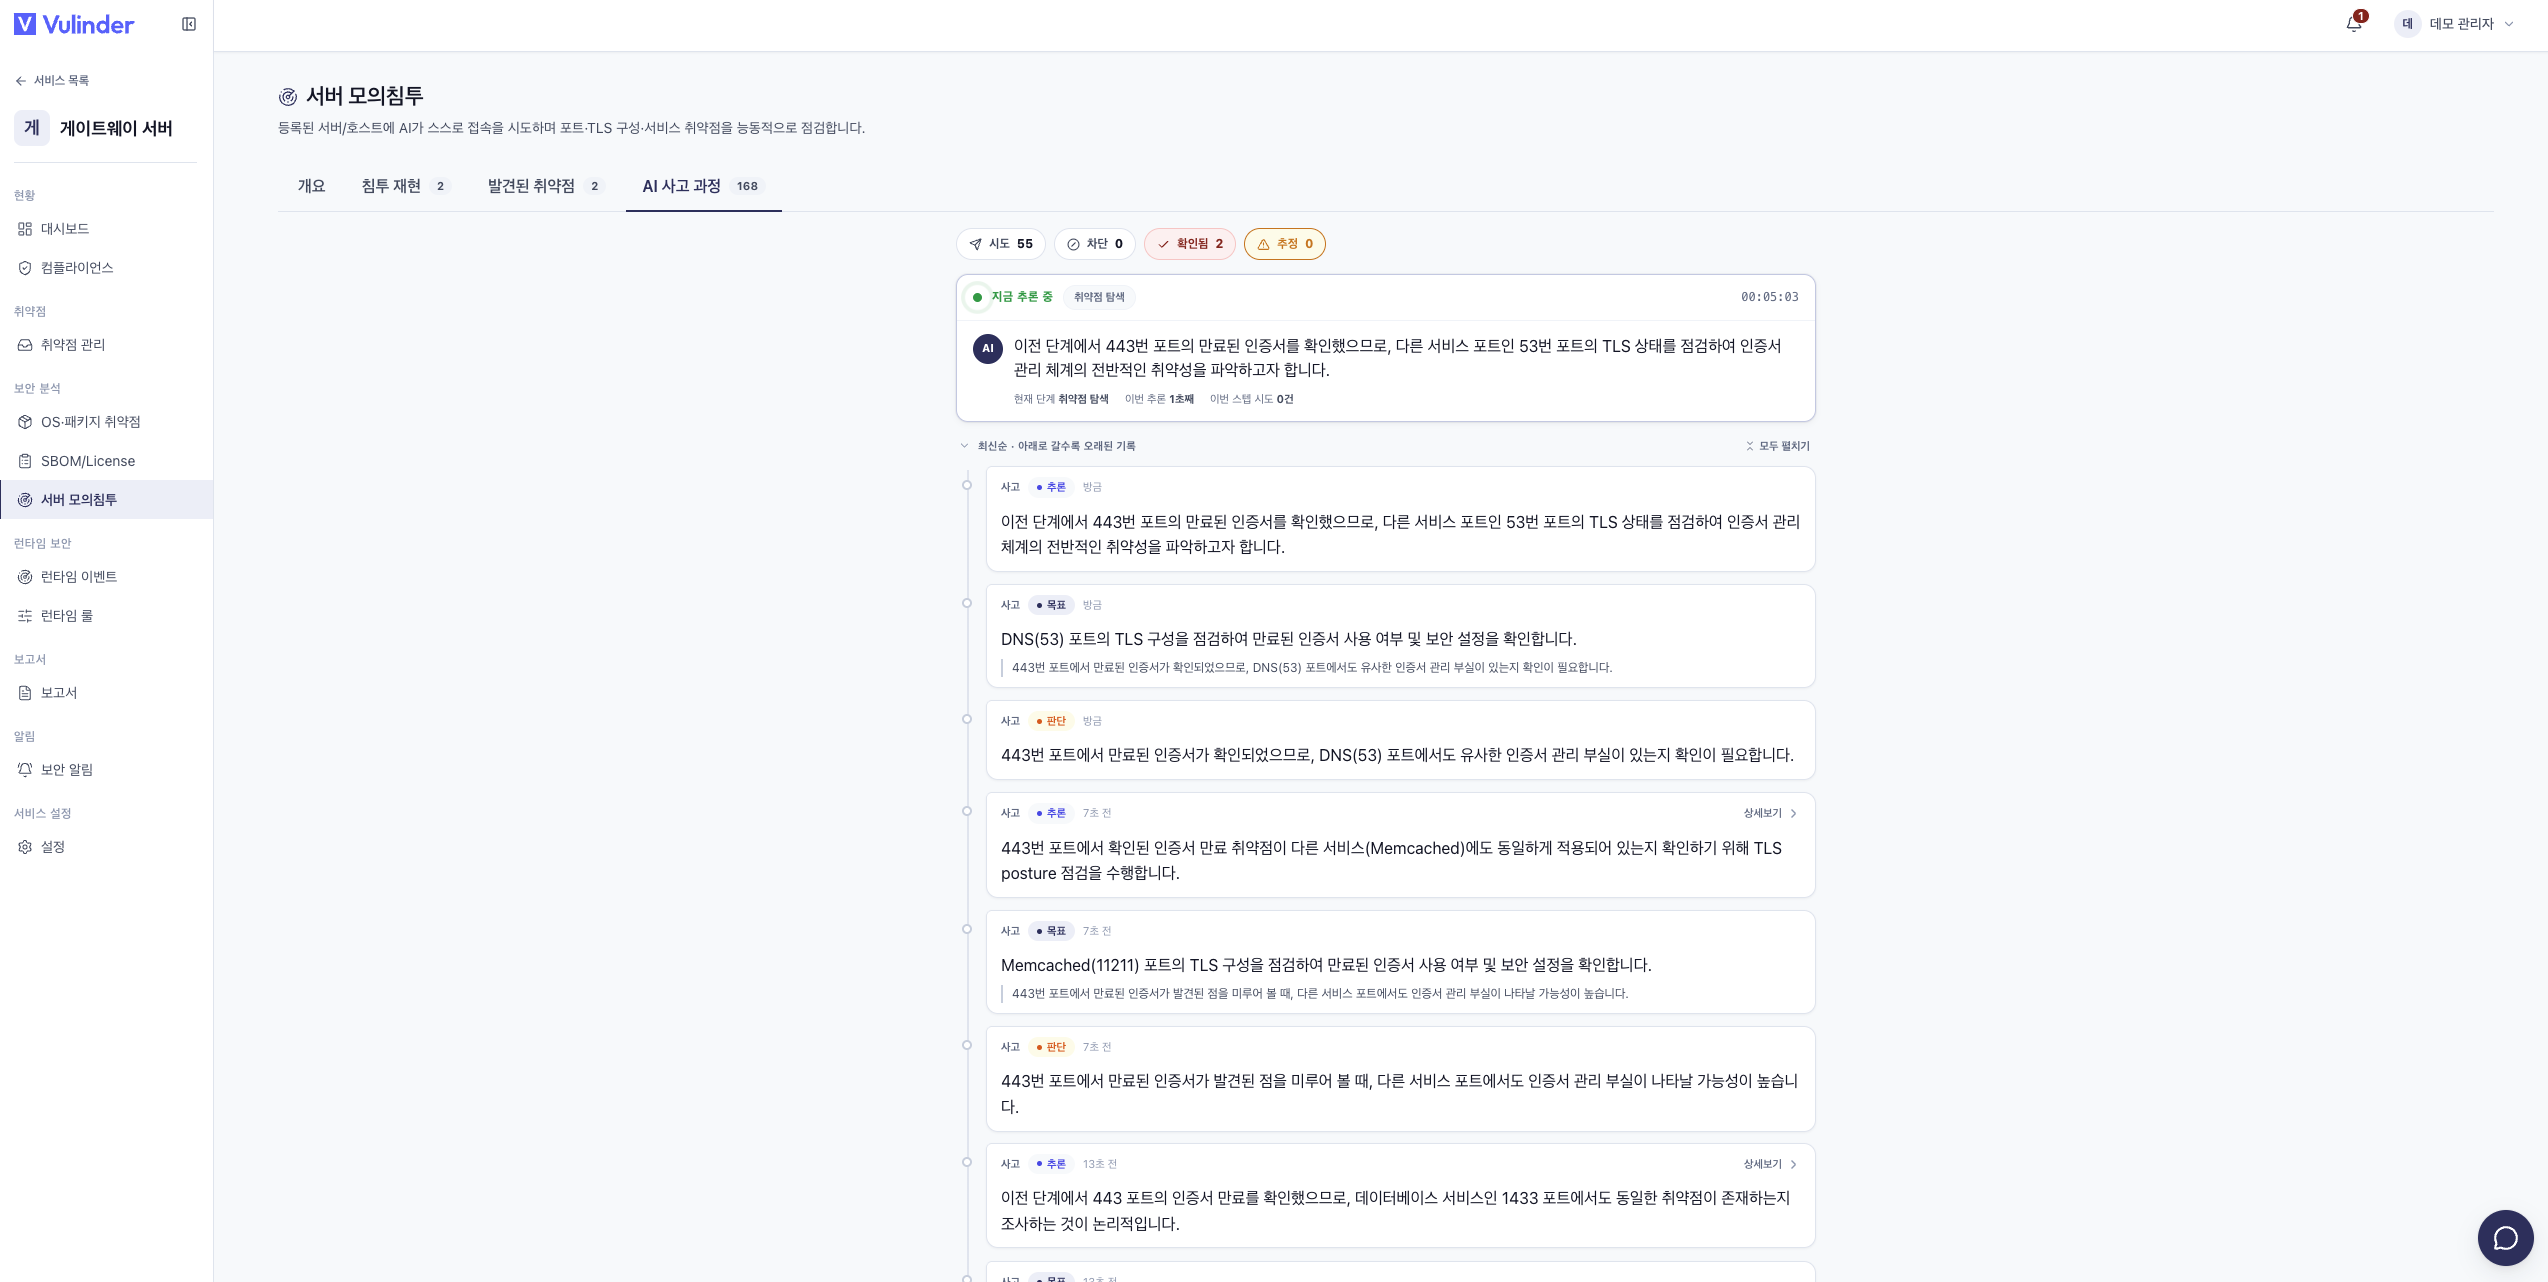
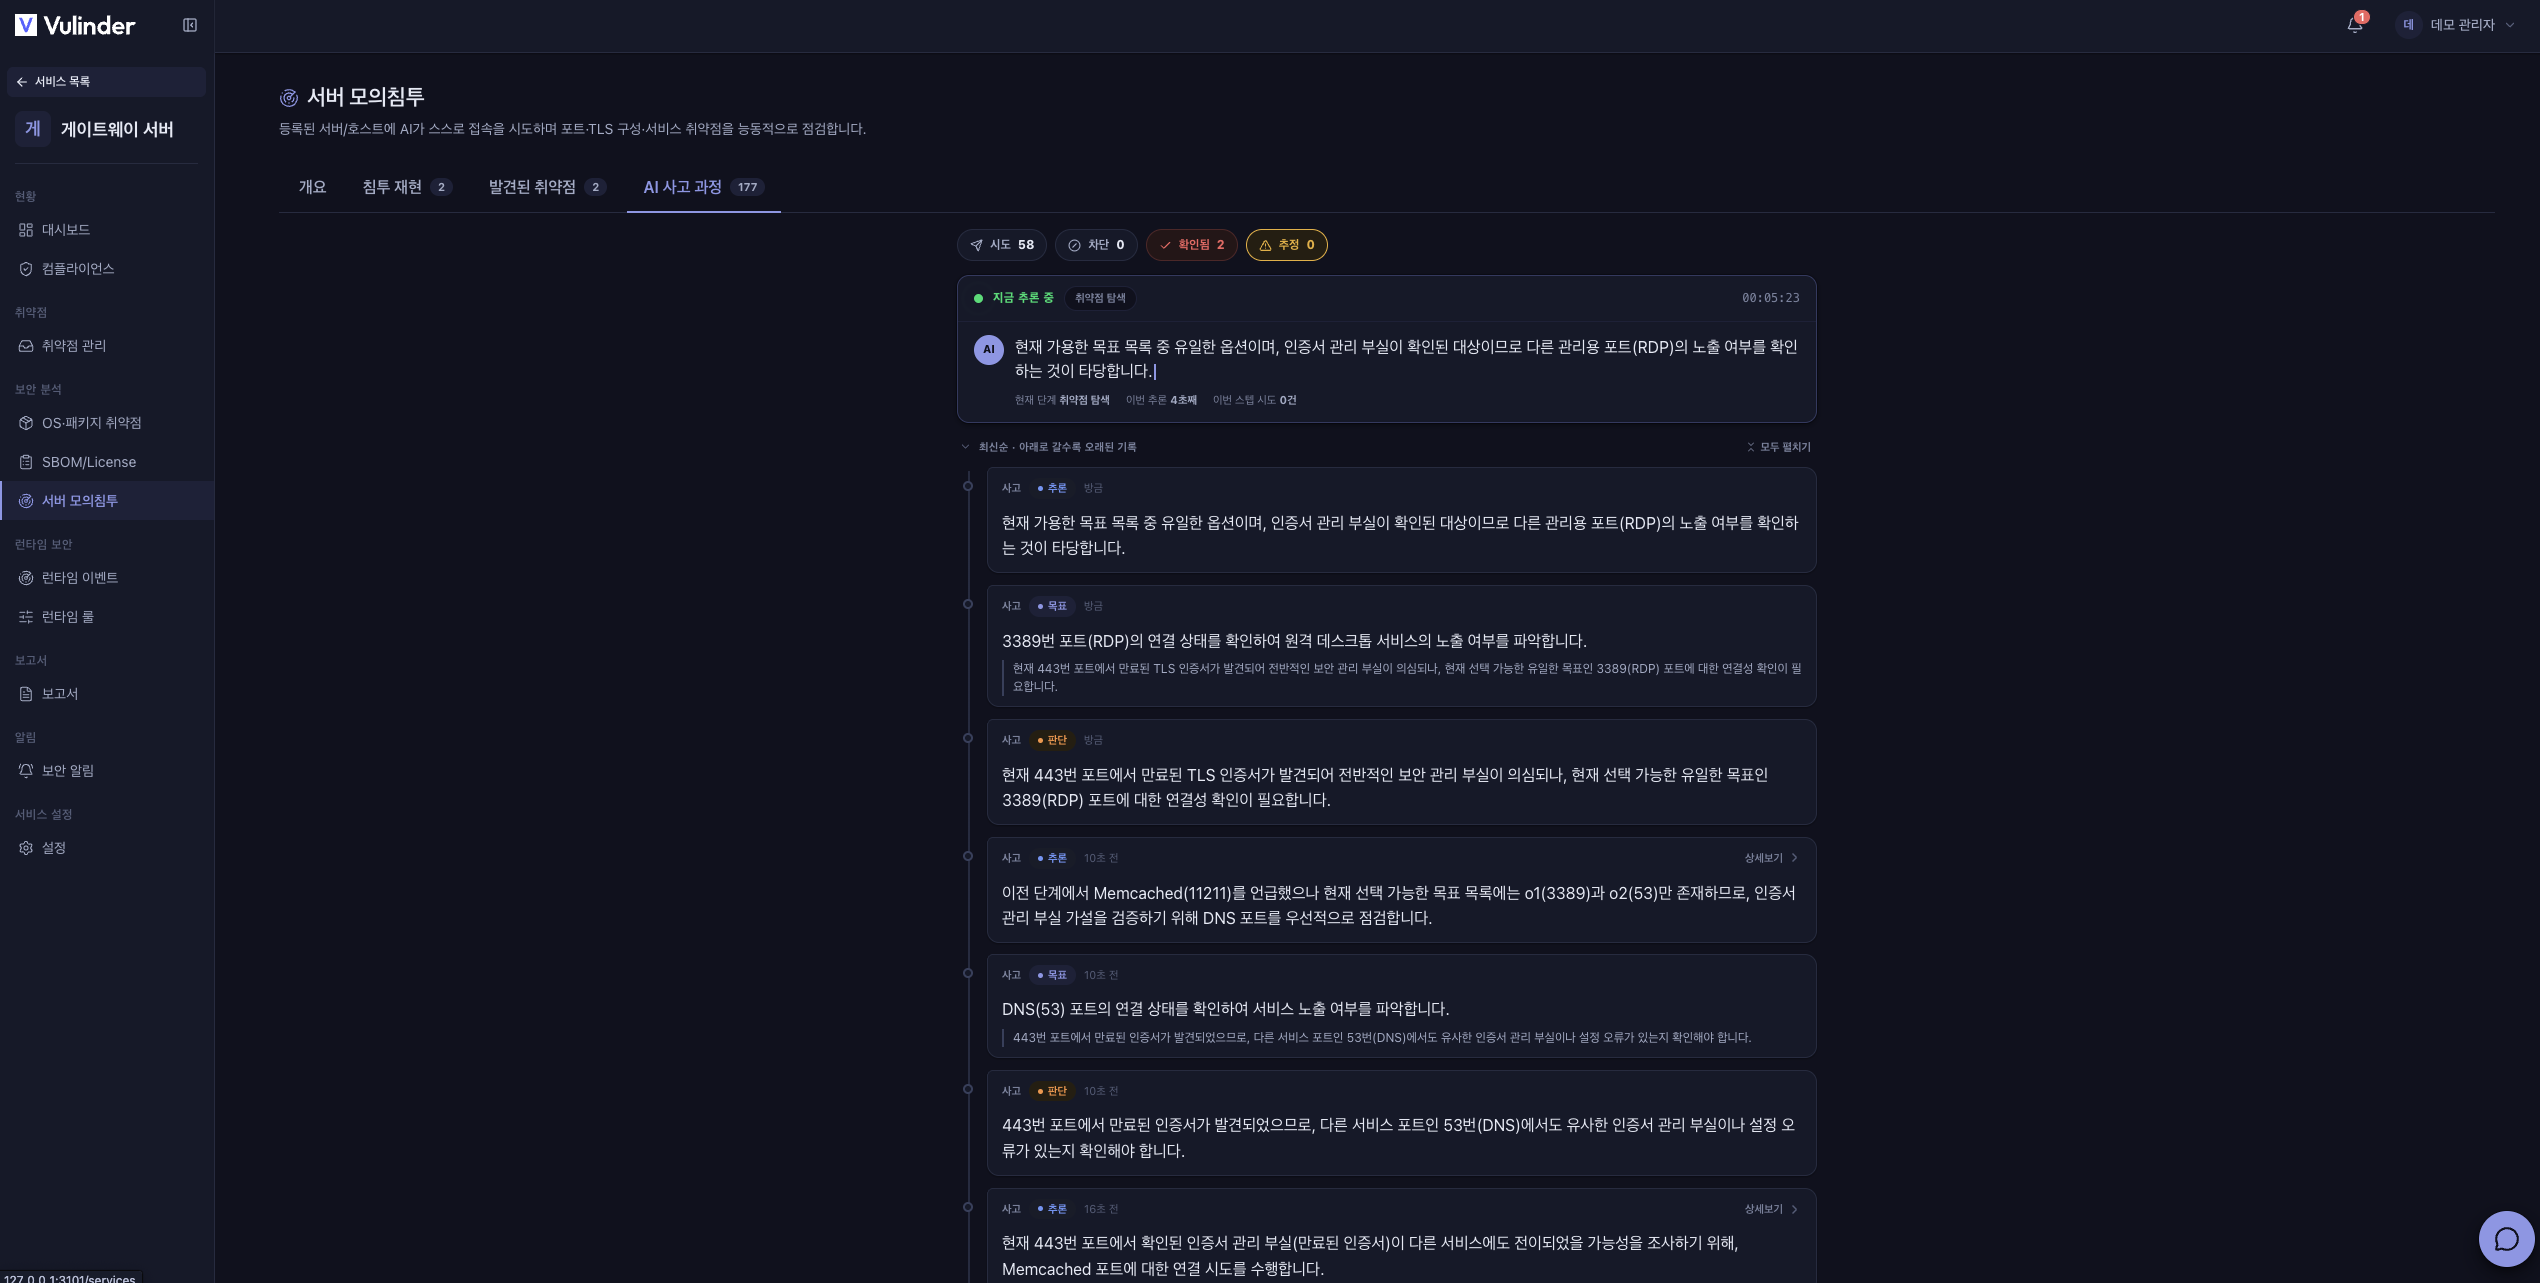
설정
설정 창(서버 모의침투 설정)에서 이번 점검에만 적용할 값을 조정합니다. 대상 IP 는 등록된 서버에서 가져오므로 직접 지정하지 않습니다.
기본 설정
- 대상 포트 : 점검할 포트(1 ~ 65535)입니다. 아래 공통 포트 자동 점검을 켜지 않으면 대상 포트 입력이 필수이고, 켜면 선택 사항이 됩니다. 둘 중 하나는 반드시 지정해야 실행할 수 있습니다.
- 최대 점검 횟수 : 점검 예산입니다. 비우면 권장값이 자동 적용됩니다.
- 요청 사이 최소 간격 : 요청 사이의 최소 간격(ms)입니다.
- 최대 요청 수 : 점검이 보낼 요청의 최대 개수입니다(1 ~ 10000).
점검 범위 확장
기본적으로 꺼져 있으며, 점검을 실행할 때마다 직접 켜는 항목입니다.
- 공통 포트 자동 점검 : 대상 서버의 공통 포트(웹 · DB · 메일 · 원격 등)에 연결해 열린 서비스를 찾아 점검합니다(읽기 전용). 켜면 점검할 포트를 쉼표로 구분해 지정할 수 있고(최대 64개), 비우면 공통 포트를 자동으로 점검합니다.
고급
접힌 고급 영역에서 점검 시작 위치(시드), 추가 점검 대상, 금지 운영 시간대를 지정합니다.
점검 대상
서버 모의침투는 다음을 점검합니다.
- TCP 연결 : 포트 연결과 열린 서비스 식별
- TLS 구성 : 인증서 · 프로토콜 버전 등 TLS 자세
- STARTTLS 구성 : STARTTLS 를 사용하는 서비스의 TLS 자세
- 서비스 능력 열거 : 연결된 서비스가 노출하는 능력(탐색 과정에서 발견)
결과 확인
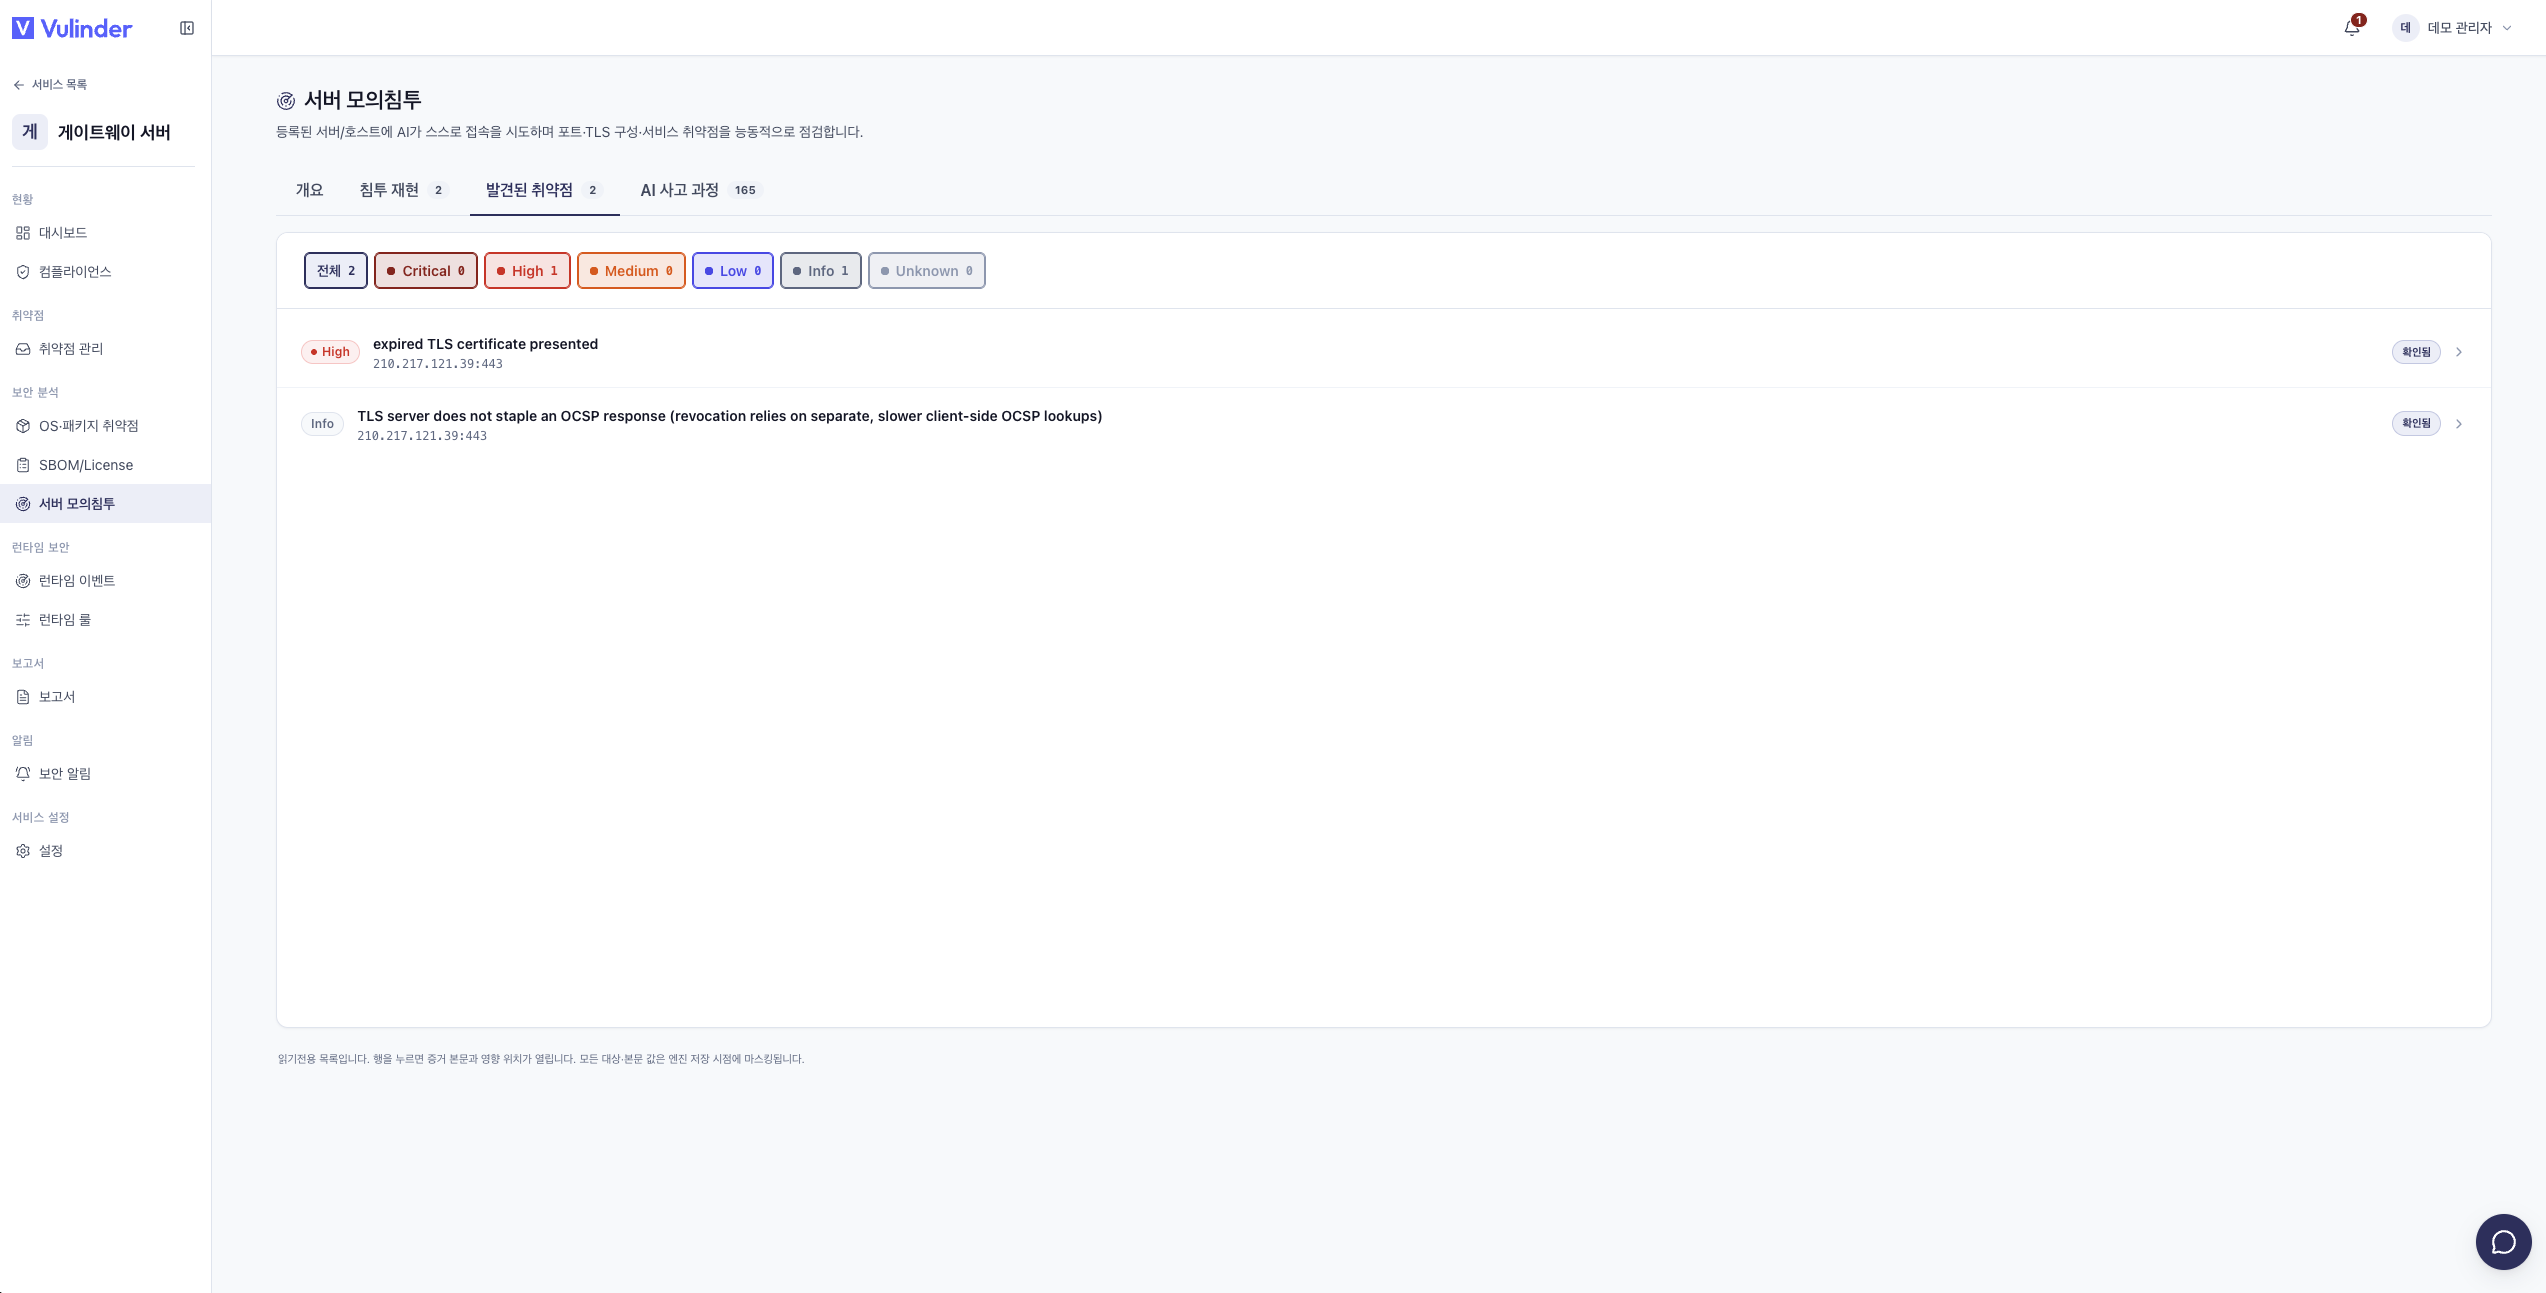
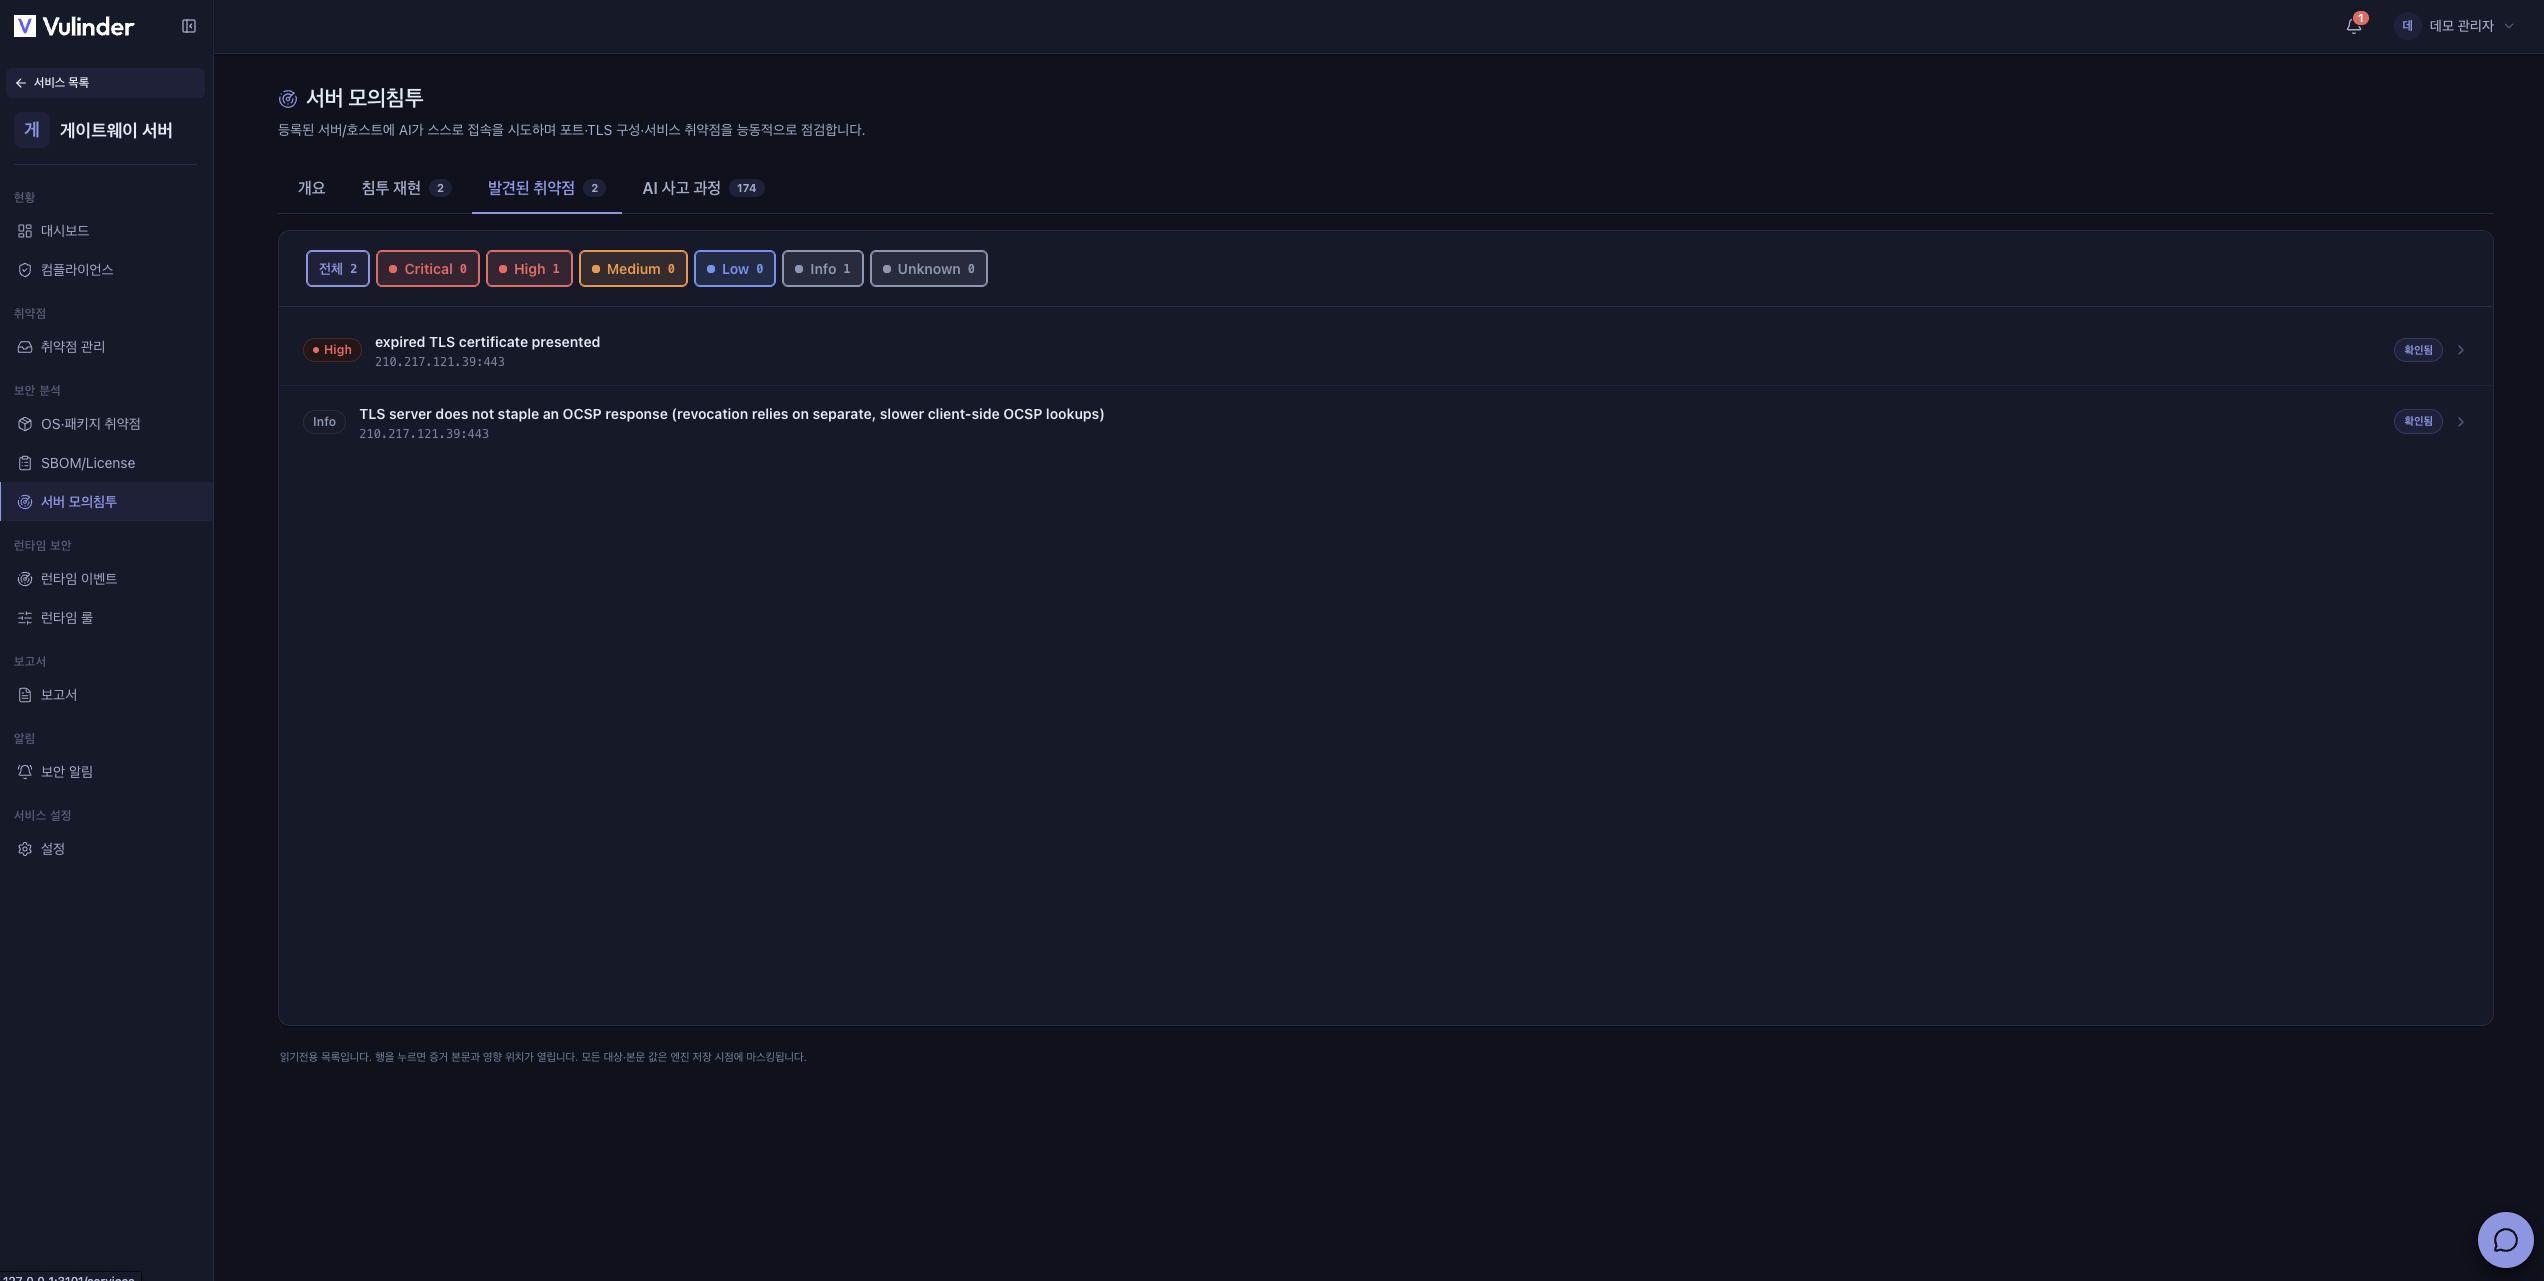
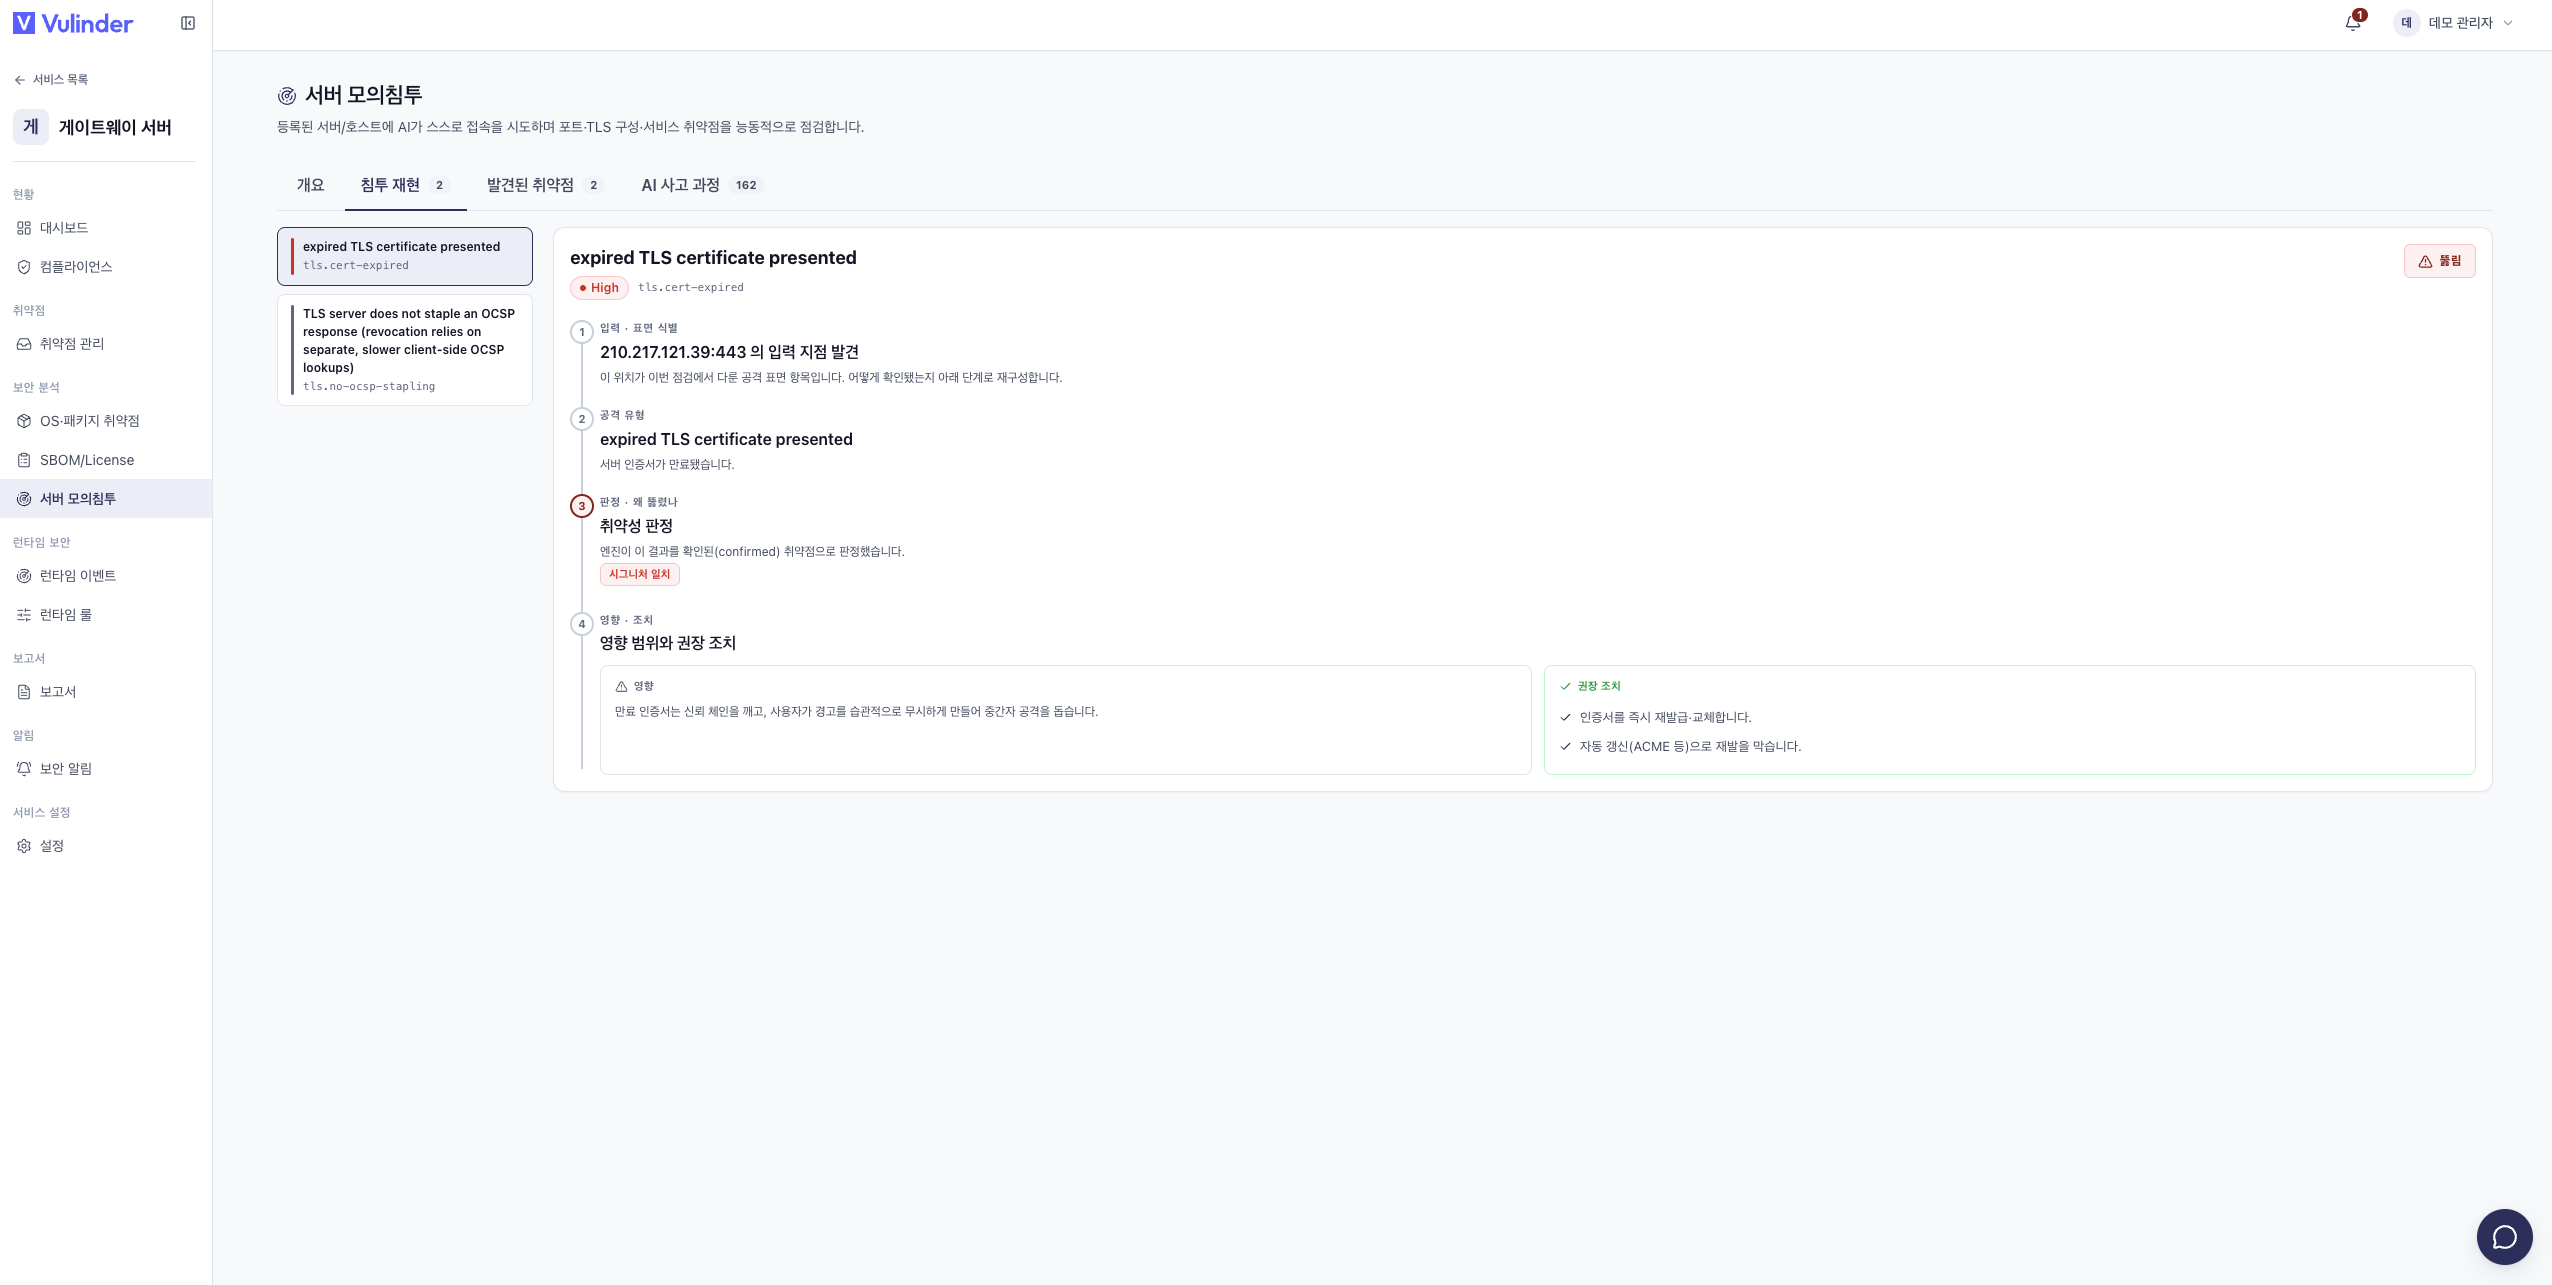
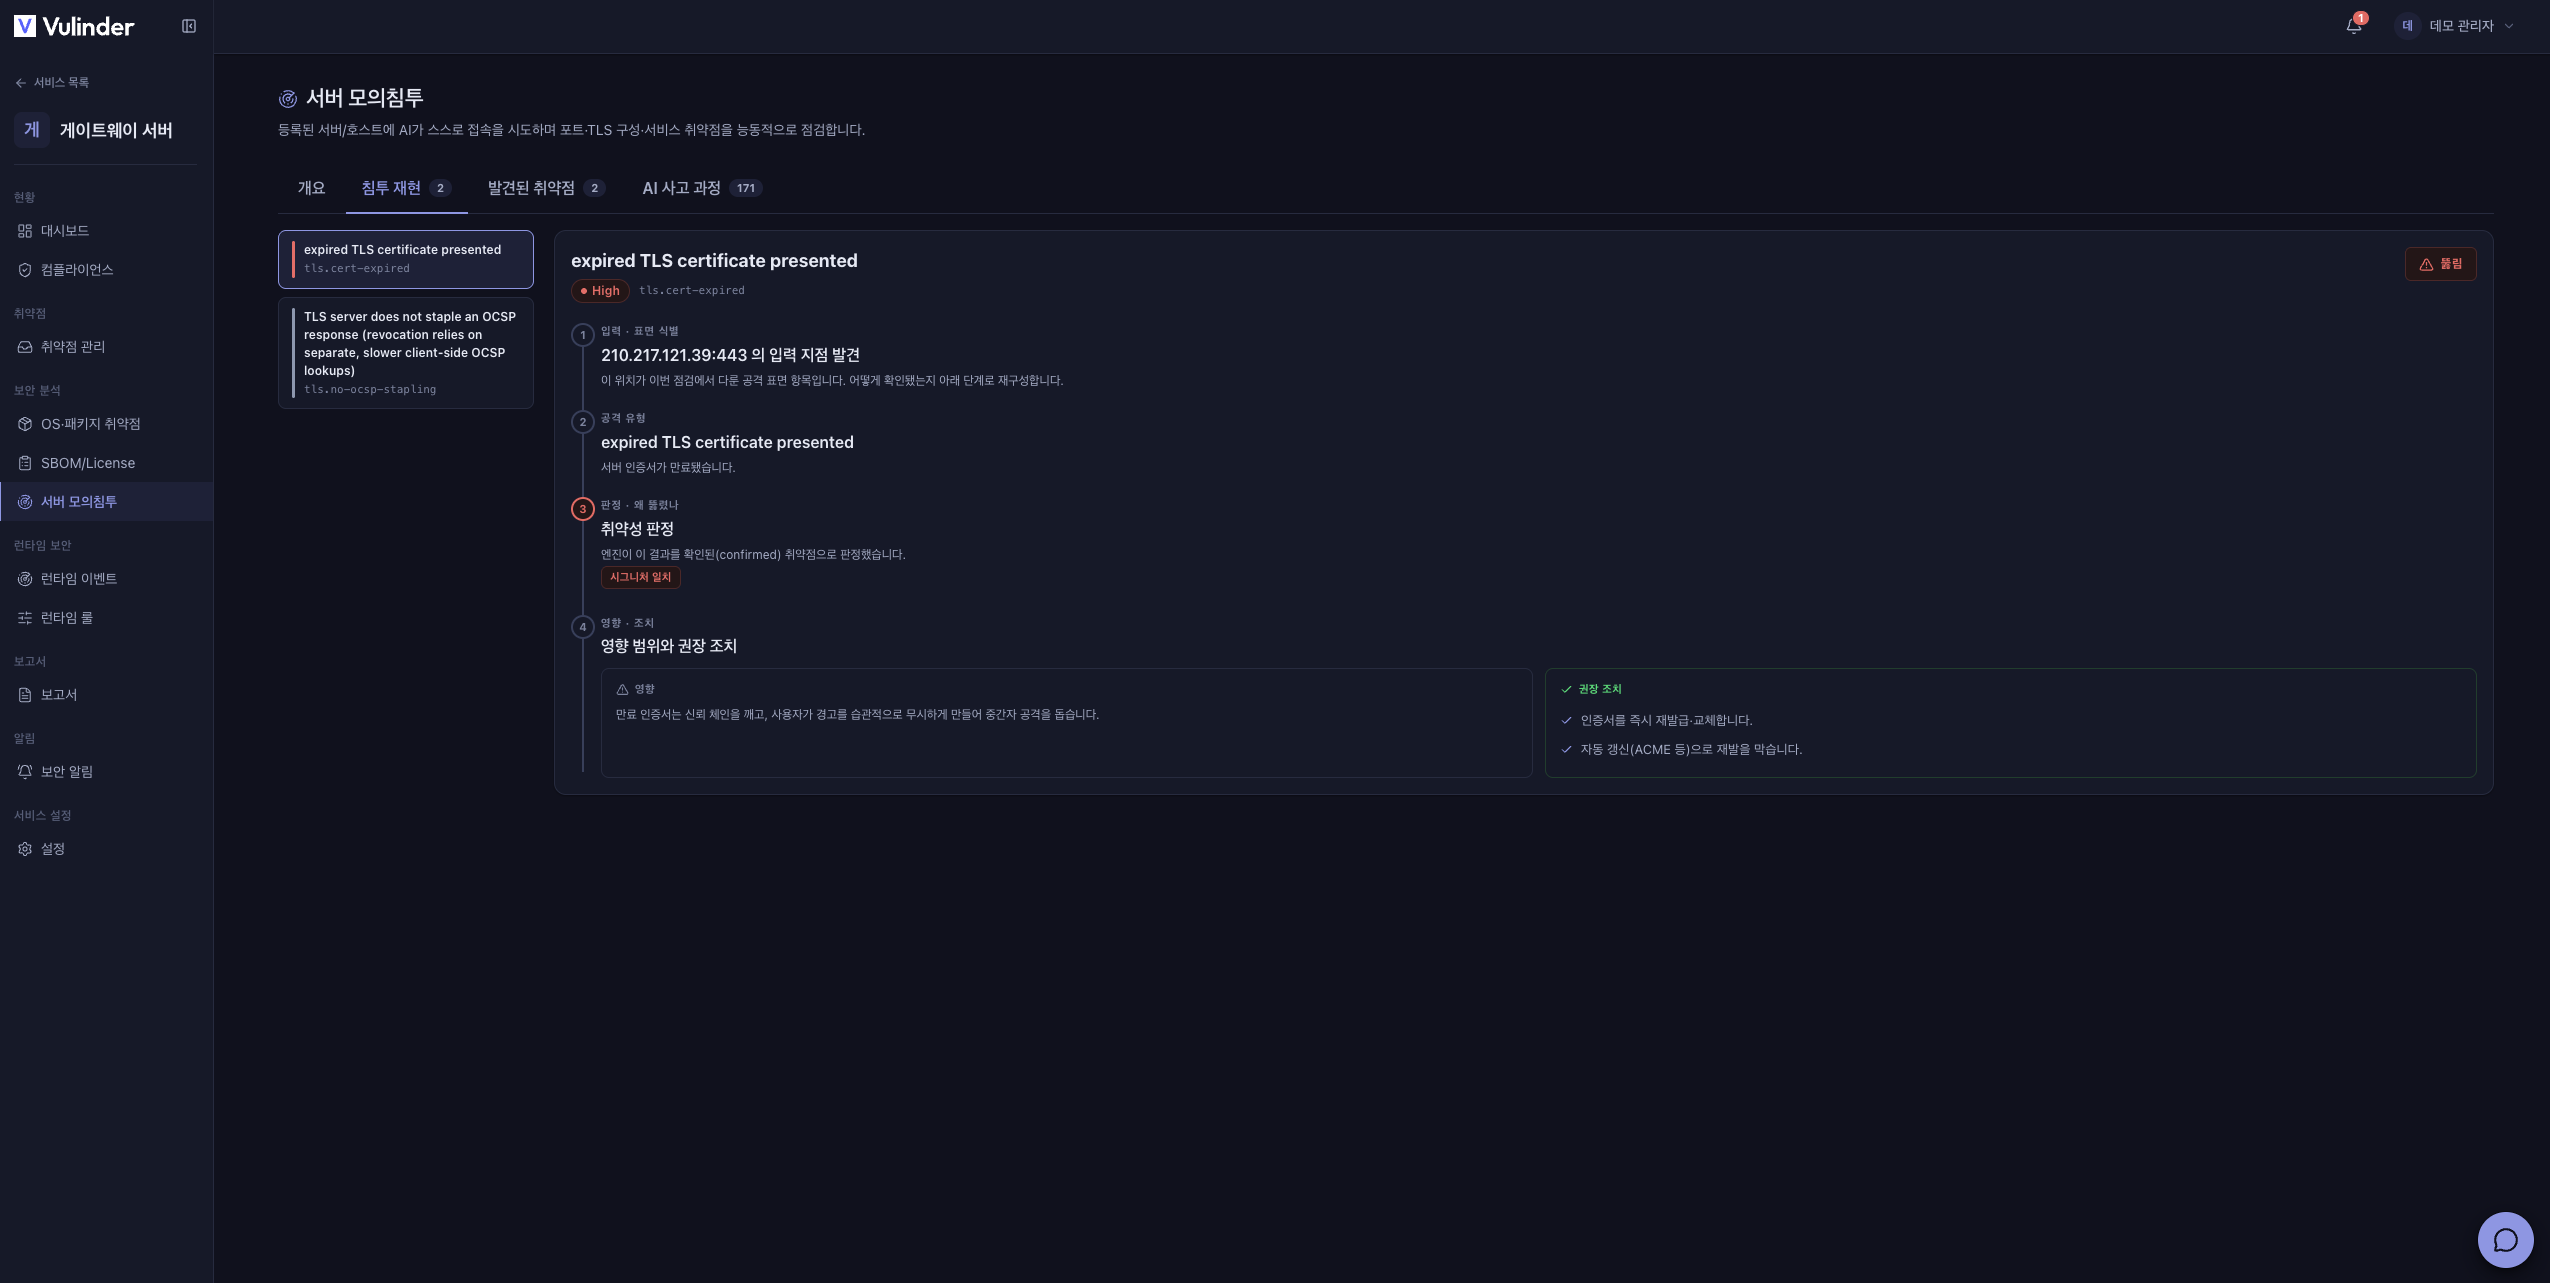
발견 항목에는 확인됨 또는 추정 표시가 붙습니다. 항목을 클릭하면 상세 화면에서 영향 위치, 분류, 수행한 동작과 응답 증거, 권장 조치를 확인할 수 있습니다. 확인된 항목은 침투 재현 탭의 공격 체인으로 이어집니다. 발견 항목은 다른 분석과 동일하게 취약점 관리에서 트리아지합니다.
관련 문서
- 서버 / 호스트 : 서버 등록과 접속 설정
- AI 모의침투 : 웹 서비스 능동 점검
- VPN 프로파일 : 사설망 서버 연결 경로
- 취약점 관리 : 발견 항목 검토 · 처리
- 서버 / 호스트 설정 : 서버 등록 · 접속 정보 변경