VPN 프로파일
VPN 프로파일은 공개 인터넷에서 SSH 로 직접 접근할 수 없는 사내망 안의 서버 · 클러스터에 연결하기 위한 사설망(VPN) 접속 경로입니다. 게이트웨이(홉)를 경유하는 멀티홉 SSH 대신, 조직이 발급한 VPN 프로파일로 사설망에 접속해 대상에 연결할 수 있습니다.
- 개요 : 조직이 공유하는 사설망(VPN) 접속 프로파일
- 용도 : 서버 / 호스트 점검의 SSH 기반 분석과 K8s 클러스터 검사가 사설망 대상에 연결하는 경로
- 범위 : 조직 단위 공유, 여러 서버 점검에서 같은 프로파일을 재사용
조직이 공유하는 접근 경로
VPN 프로파일은 특정 서비스에 종속되지 않고 조직 전체가 공유합니다. 한 번 발급하면 사설망 안의 여러 서버 · 클러스터 점검에서 같은 경로를 함께 사용합니다. 조직 멤버는 프로파일을 발급 · 관리할 수 있습니다. (멤버 · 역할)
프로파일 발급
- [설정]의 [VPN 프로파일] 화면을 엽니다.
- 프로파일 추가를 누릅니다.
- 다음 값을 입력합니다.
.conf파일이 있으면 conf 파일 붙여넣기로 아래 값을 한 번에 입력할 수 있습니다(이름은 직접 입력).- 이름 : 사설망을 구분하기 위한 표시 이름
- 서버 엔드포인트 · 서버 포트 : 접속할 WG(WireGuard) 서버의 공인 주소와 포트
- 서버 공개키 : 사내 WG 서버의 공개키
- 허용 IP(AllowedIPs) : 터널로 보낼 사내 서브넷(여러 개는 콤마로 구분)
- 클라이언트 주소 : 이 프로파일이 터널 안에서 사용할 IP(CIDR)
- 사전공유키(PSK) · 킵얼라이브(초) : 선택 항목입니다.
- 클라이언트 개인키를 준비합니다.
- 키페어 생성 : 누르면 개인키와 클라이언트 공개키가 자동으로 입력됩니다.
- 직접 입력 : 보유한 개인키를 붙여넣거나 conf 붙여넣기로 입력합니다.
- 클라이언트 공개키는 WG 서버에 peer 로 등록합니다.
- 저장을 누르면 개인키는 암호화되어 저장되며 화면에 다시 표시되지 않습니다.
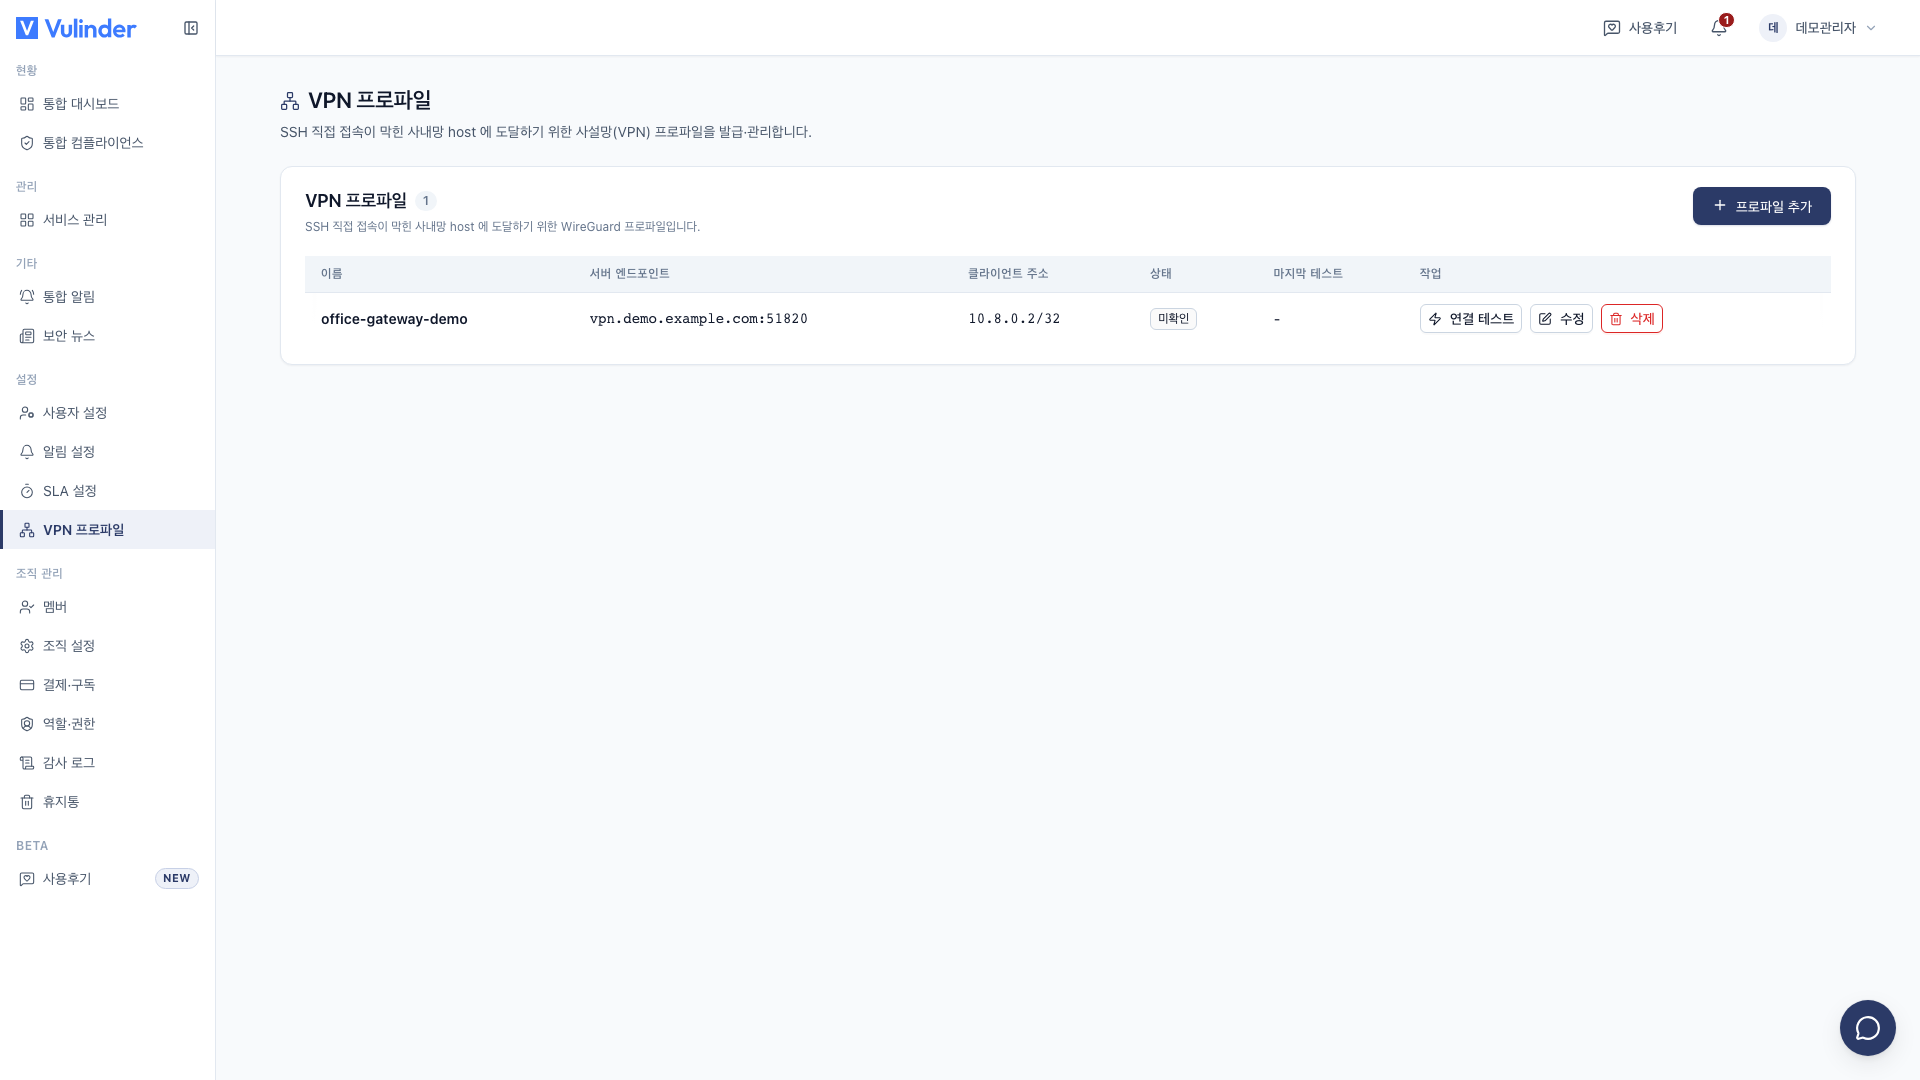
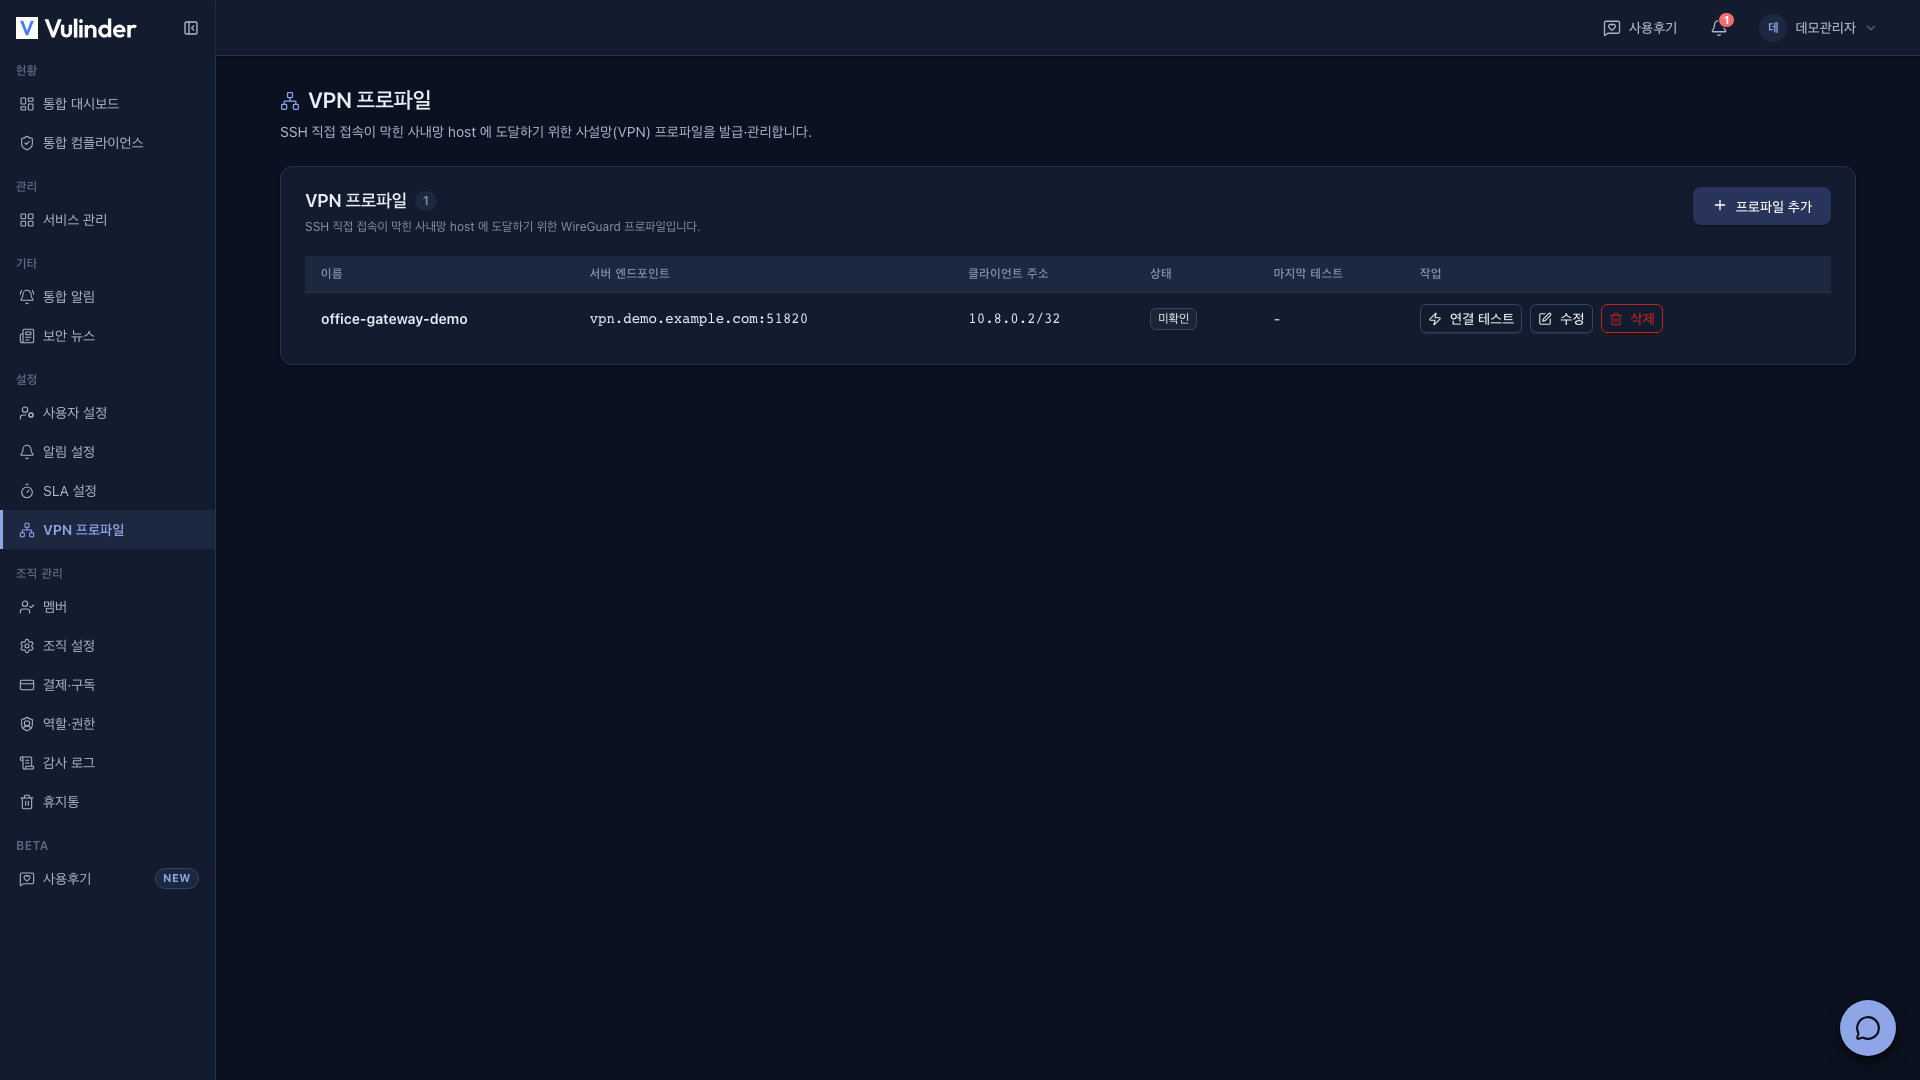
연결 확인
발급한 프로파일은 목록에서 상태를 확인하고 실제 연결을 테스트할 수 있습니다.
- 각 프로파일의 연결 테스트로 사설망 접속(핸드셰이크)을 확인합니다.
- 상태는 연결 확인됨, 연결 실패, 미확인으로 표시됩니다.
- 연결이 실패하면 서버 엔드포인트·방화벽·클라이언트 주소 충돌을 점검합니다.
서버 점검에 사용
서버 / 호스트를 등록하거나 편집할 때 검증 방식에서 VPN 을 선택하면, 발급한 프로파일을 통해 사설망 대상에 연결합니다. 사설 Kubernetes 클러스터도 같은 경로로 K8s 클러스터 · CIS 벤치마크 검사를 수행할 수 있습니다.
VPN 과 게이트웨이 경유는 함께 사용할 수 없습니다. 검증 방식을 변경하는 방법은 서버 / 호스트 설정을 참고하세요.
사용 중인 프로파일 삭제
호스트가 사용 중인 프로파일은 삭제할 수 없습니다. 먼저 해당 호스트의 검증 방식을 변경한 뒤 삭제합니다.
관련 문서
- 서버 / 호스트 개요 : 등록 절차
- 서버 / 호스트 설정 : 검증 방식(SSH · VPN) 변경
- K8s 클러스터 · CIS 벤치마크 : 사설 클러스터 연결과 인프라 설정 점검
- 멤버 · 역할 : 프로파일 관리 권한