AI 모의침투
AI 모의침투는 운영 중인 웹 서비스에 AI가 스스로 요청을 보내며 취약점을 능동적으로 점검하는 방식입니다. 미리 정한 점검 항목을 한 번 훑는 DAST와 달리, AI가 공격 표면을 탐색하고 발견한 단서를 따라 다음 요청을 이어 가며 더 볼 것이 없을 때까지 자율로 점검합니다. 소유권이 검증된 본인 도메인만 대상입니다. 웹 서비스 유형에서 사용합니다.
- 분석 : 실행 중인 웹 서비스 능동 점검(AI 자율 탐색)
- 대상 : 소유권이 검증된 본인 도메인만. 등록 서비스에서 가져오며 직접 입력할 수 없습니다.
- 필요한 것 : 소유권 검증된 대상 URL. 로그인 영역 점검 시 자격 증명
- 결과 : 심각도별 발견 항목 + 공격 과정 재현
실행 전 준비
AI 모의침투는 DAST와 같은 소유권 검증을 전제로 합니다. 실행 전에 다음을 확인하세요.
- 소유권 검증된 대상 URL : 서비스 설정에 대상 URL(도메인)이 있어야 하고, 소유권 검증이 완료되어 있어야 합니다. 대상이 없으면 "분석 대상 URL이 설정되어 있지 않습니다."가, 검증 전이면 "이 도메인은 소유권 검증이 필요합니다."가 표시되며 실행이 차단됩니다. 검증 방법은 웹 서비스의 소유권 검증을 참고하세요.
- 자격 증명 (선택) : 로그인 뒤 영역까지 점검하려면 자격 증명(쿠키 · 헤더 또는 자동 로그인)을 환경변수 이름으로 등록합니다. 이웃 객체(IDOR) 점검은 인증이 필수입니다.
- 민감한 점검은 직접 켜기 : 상태 변경(POST) 주입, 시간 기반 점검, SSRF(OOB) 점검은 설정에서 점검할 때마다 직접 켜야 수행되며, SSRF 점검은 서버에 OOB 수신기가 설정되어 있어야 합니다.
실행 방법
서비스를 열어 AI 모의침투 탭에서 분석 실행을 누르면 설정 창이 열립니다. 실행하면 점검이 진행되는 동안 화면이 실시간으로 갱신됩니다.
화면은 네 개의 탭으로 구성됩니다.
- 개요 : 진행률, 소요 시간, 시도 기록, 발견 취약점, 공격 표면을 한 화면에 모은 실시간 대시보드입니다. 공격 표면 그래프, AI 목표 및 계획, 공격 흐름이 함께 표시됩니다.
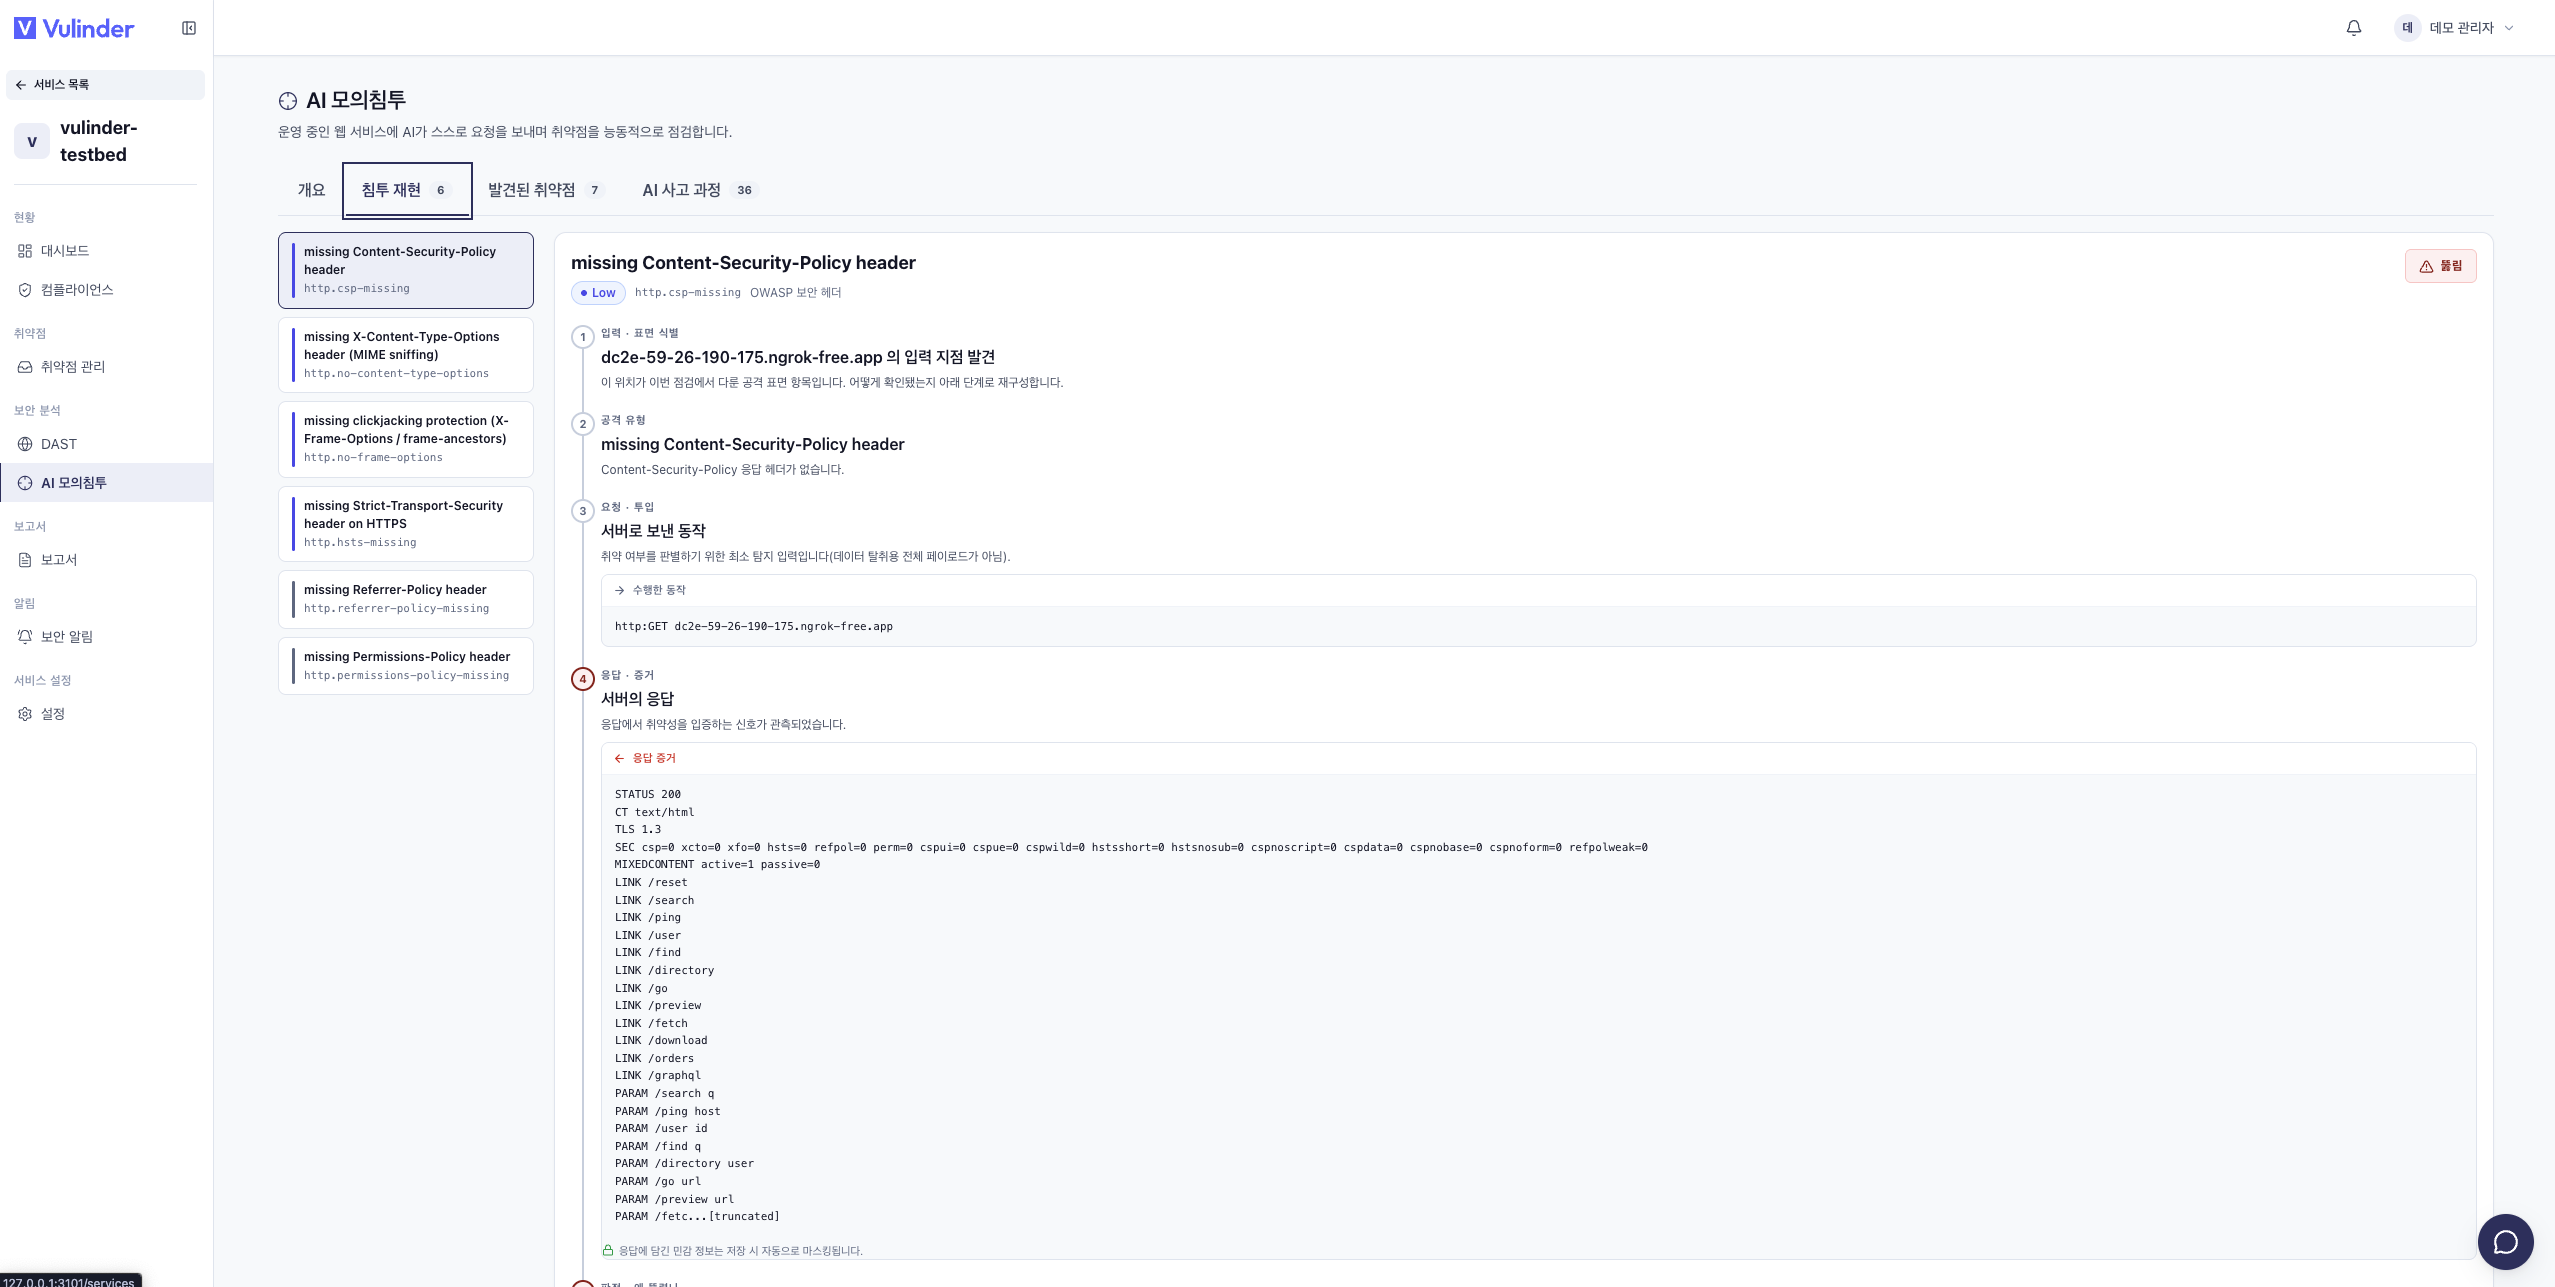
- 침투 재현 : 실제로 성립한 침투를 공격 체인(입력 식별부터 응답 증거 · 판정 · 영향까지)으로 재구성해 보여 줍니다.
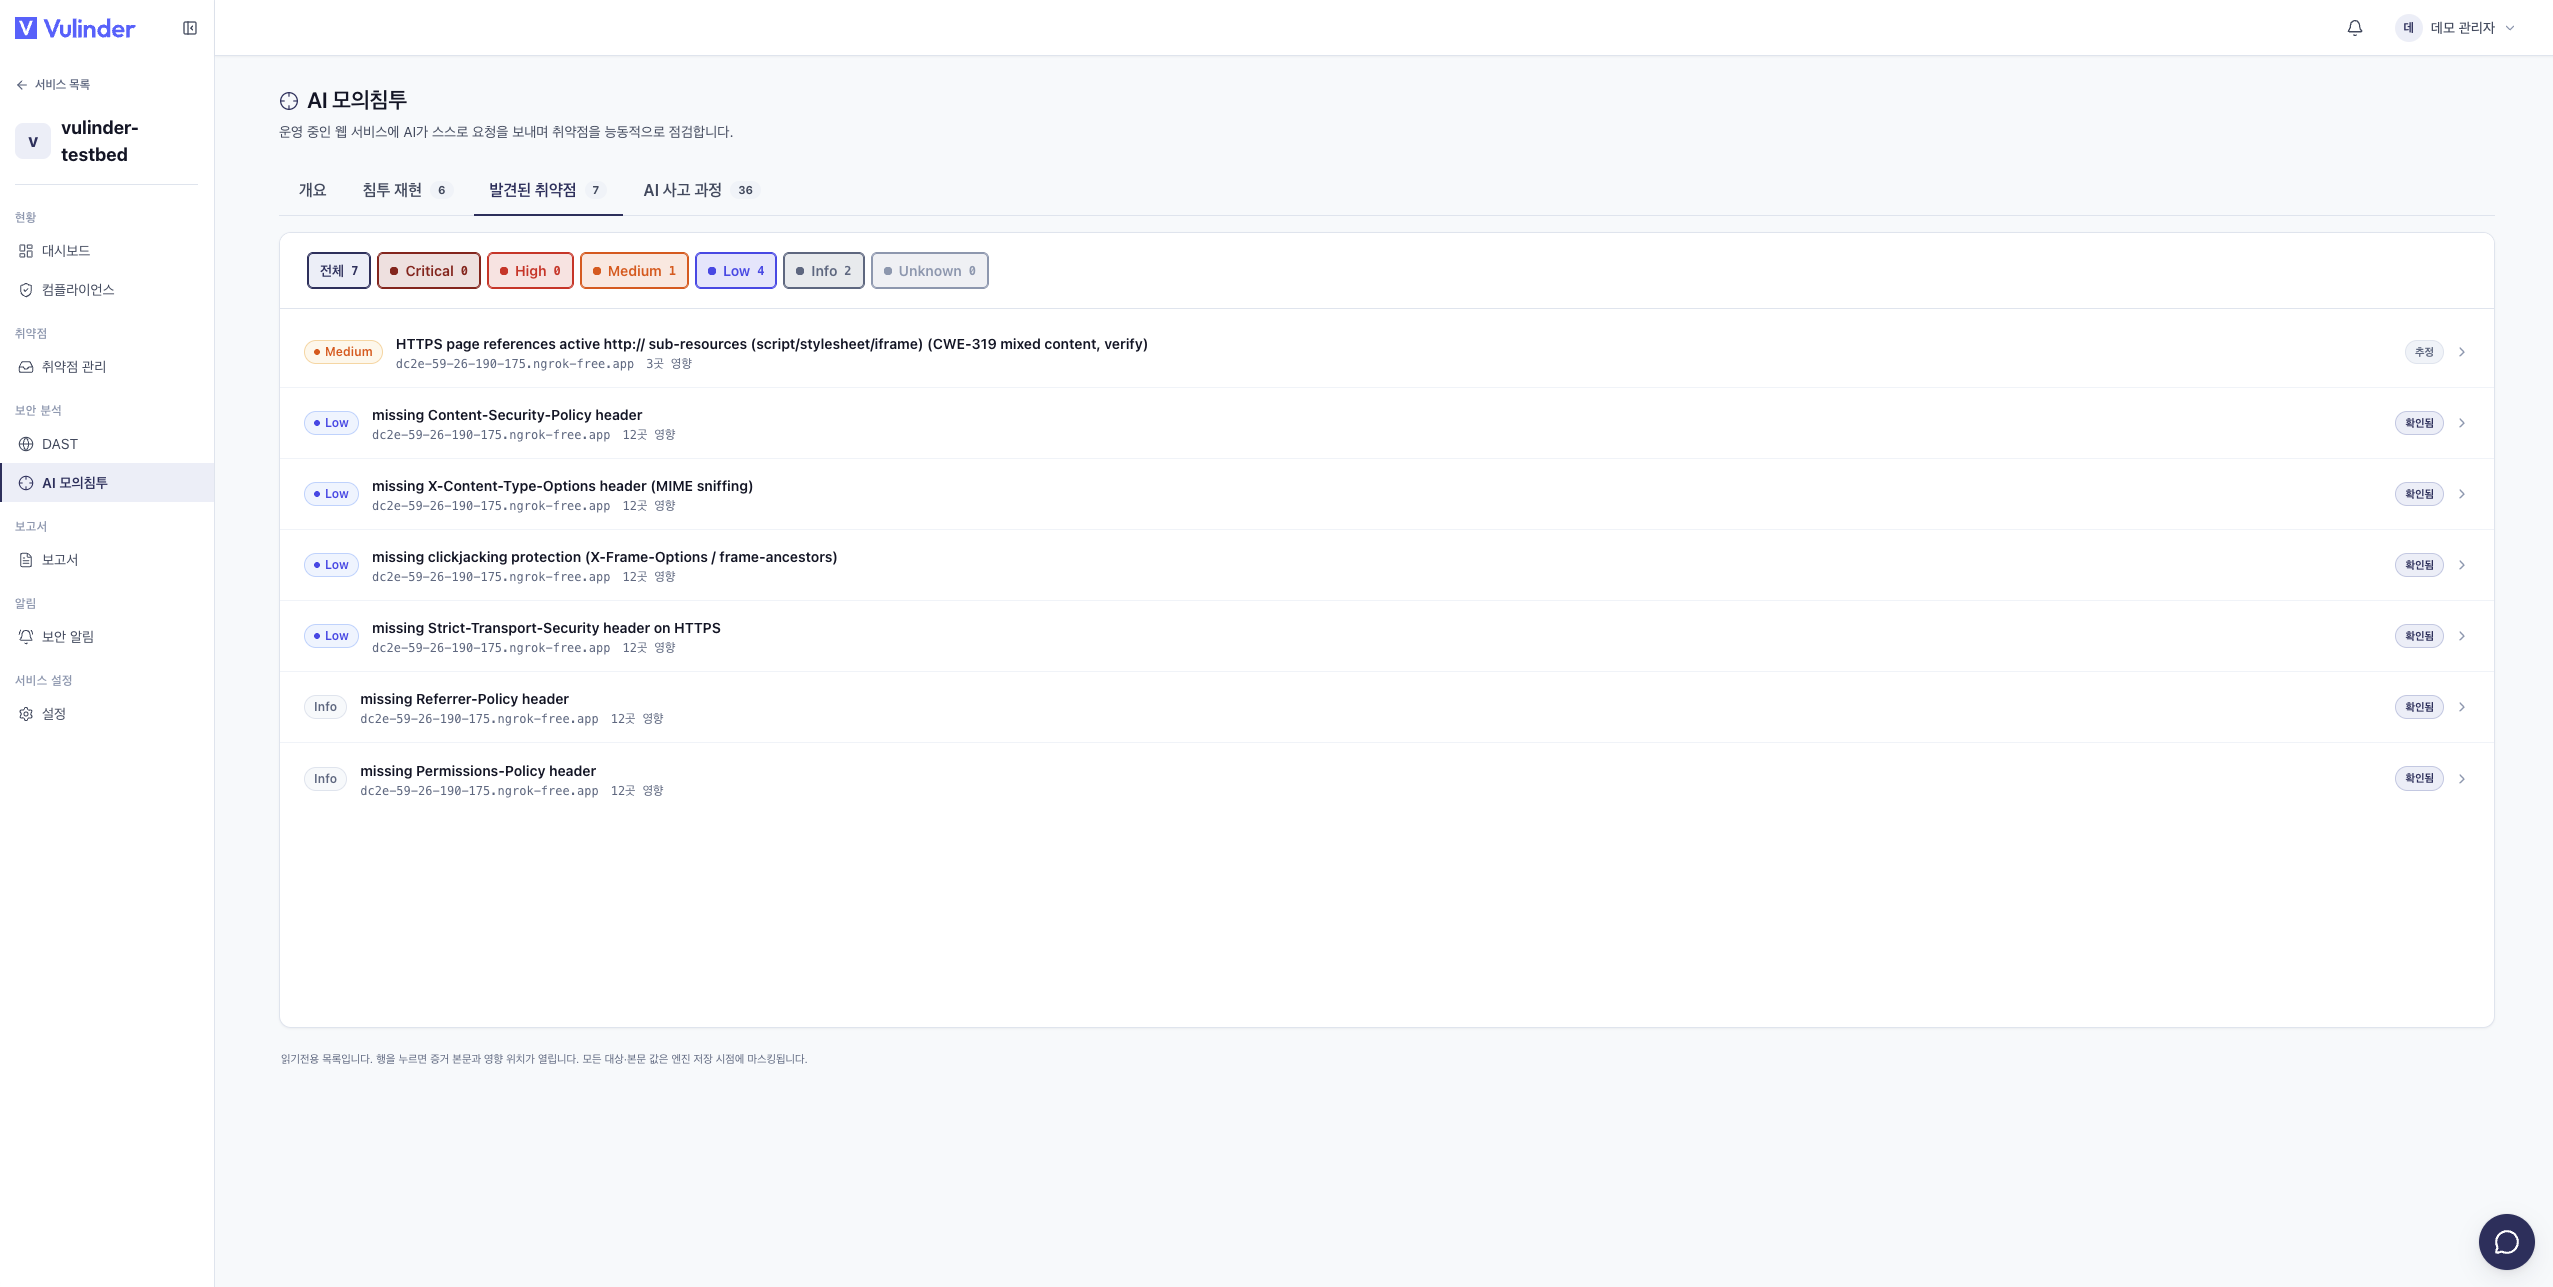
- 발견된 취약점 : 발견 항목을 심각도별로 정리합니다.
- AI 사고 과정 : AI가 세운 목표와 판단을 사고 단계로 최신순으로 보여 줍니다.
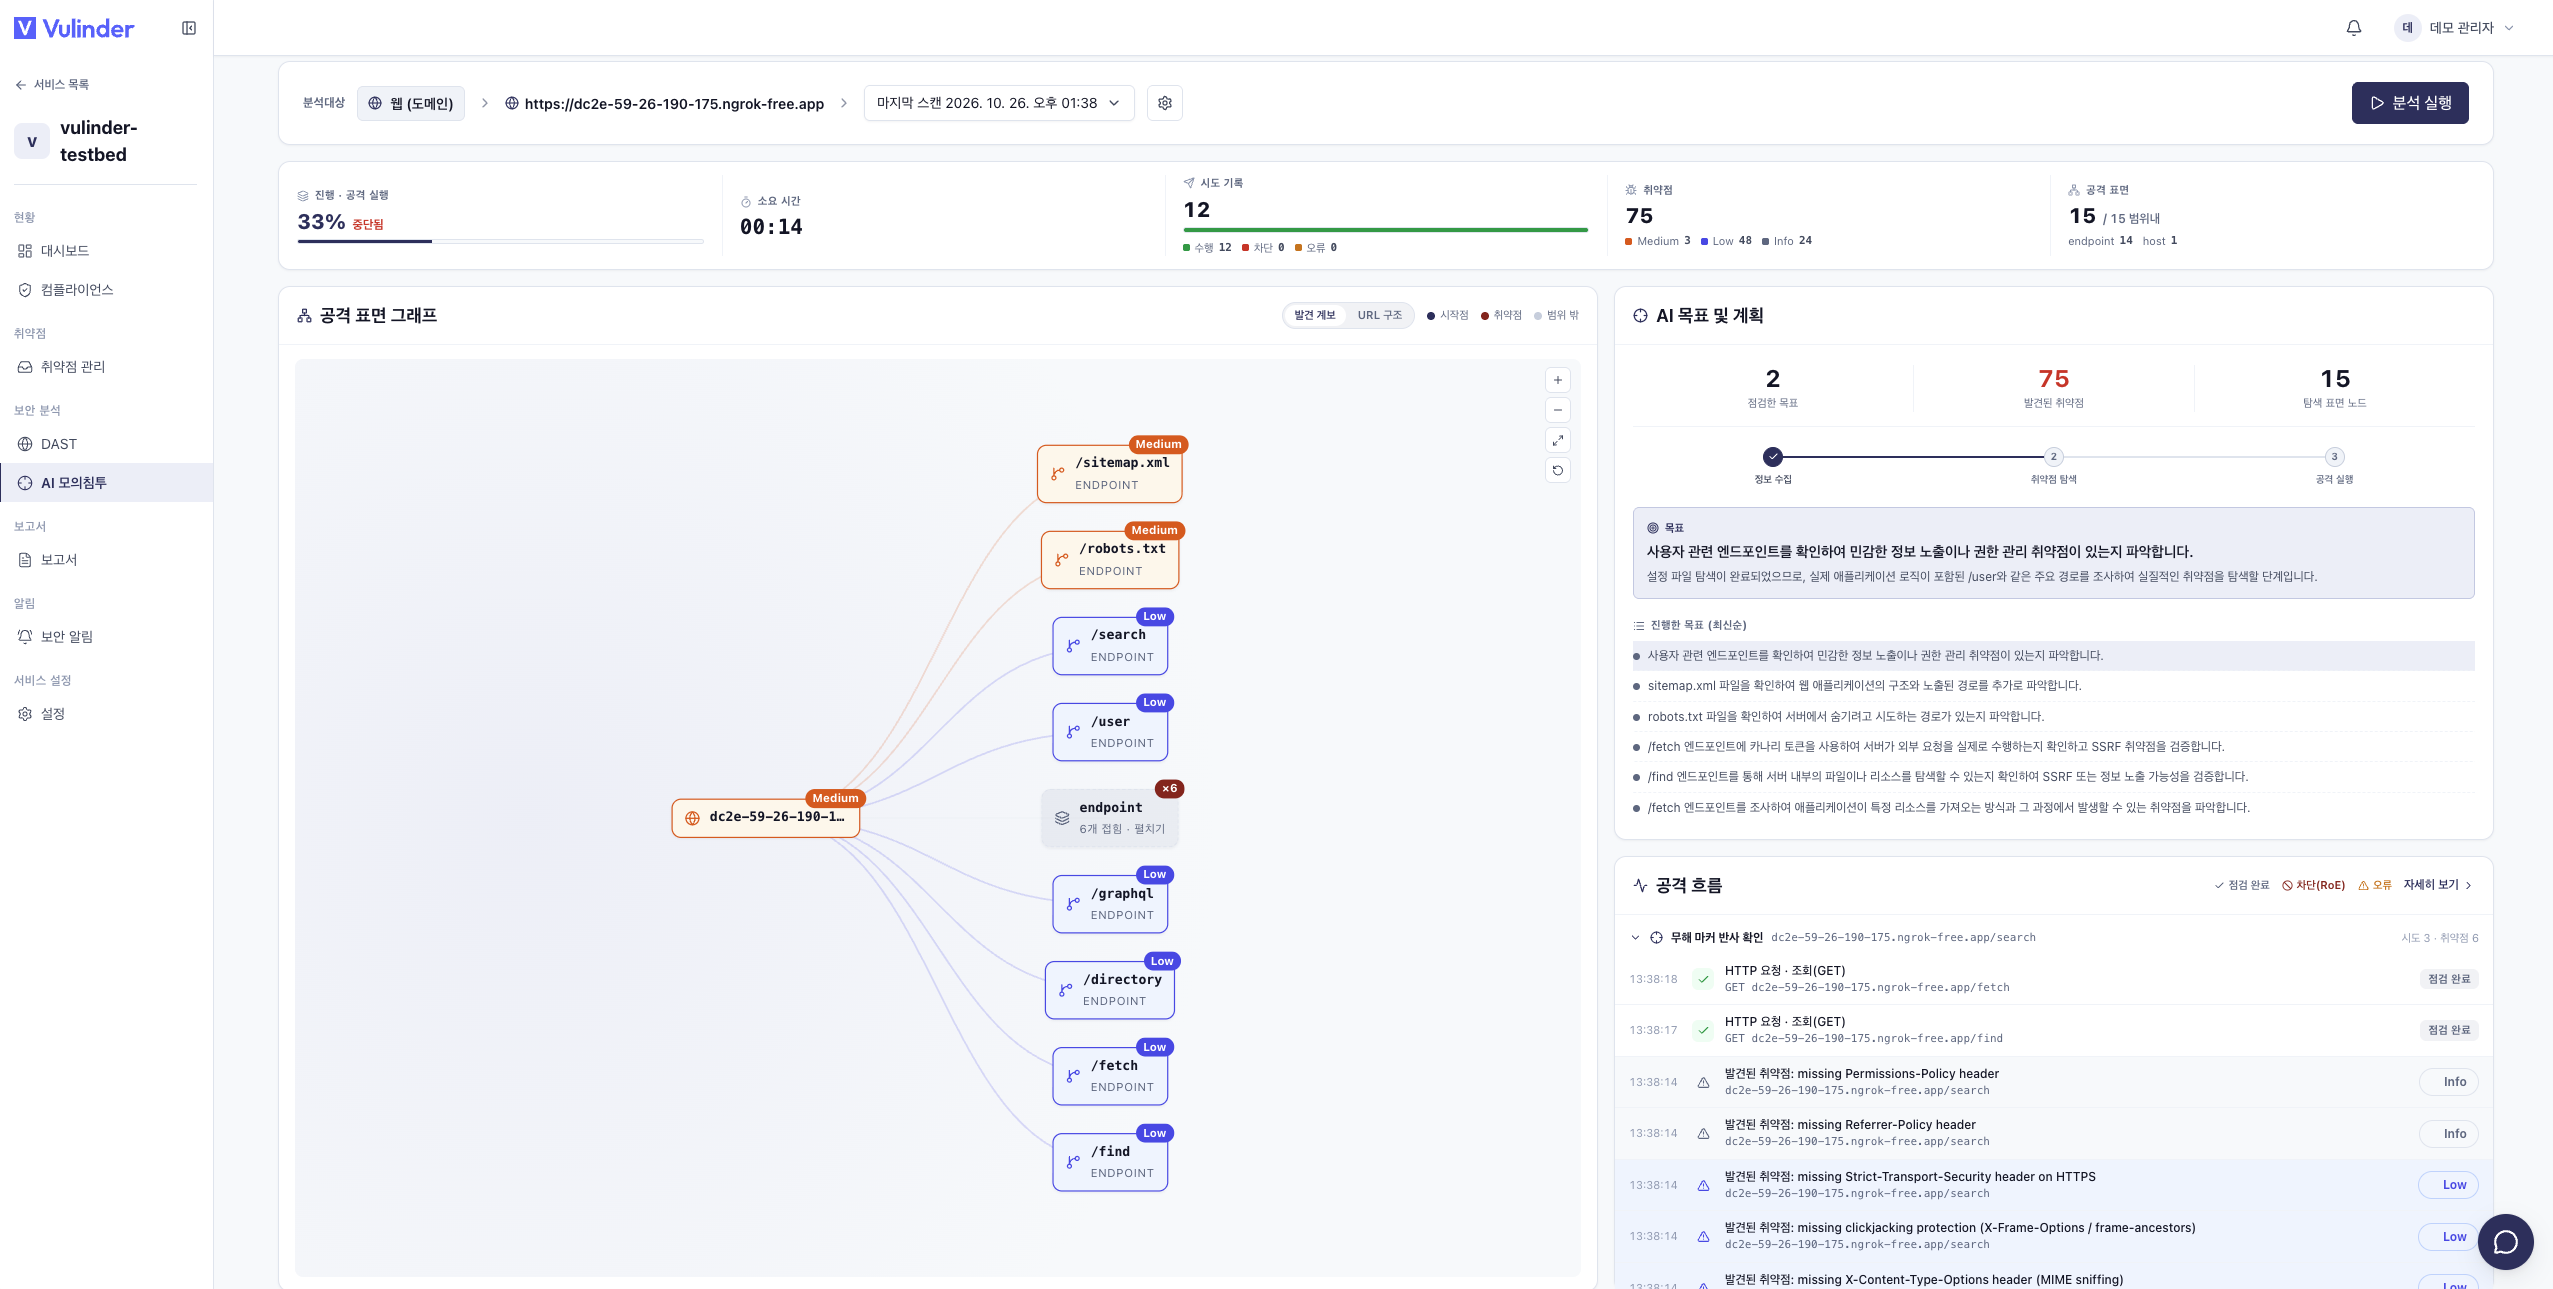
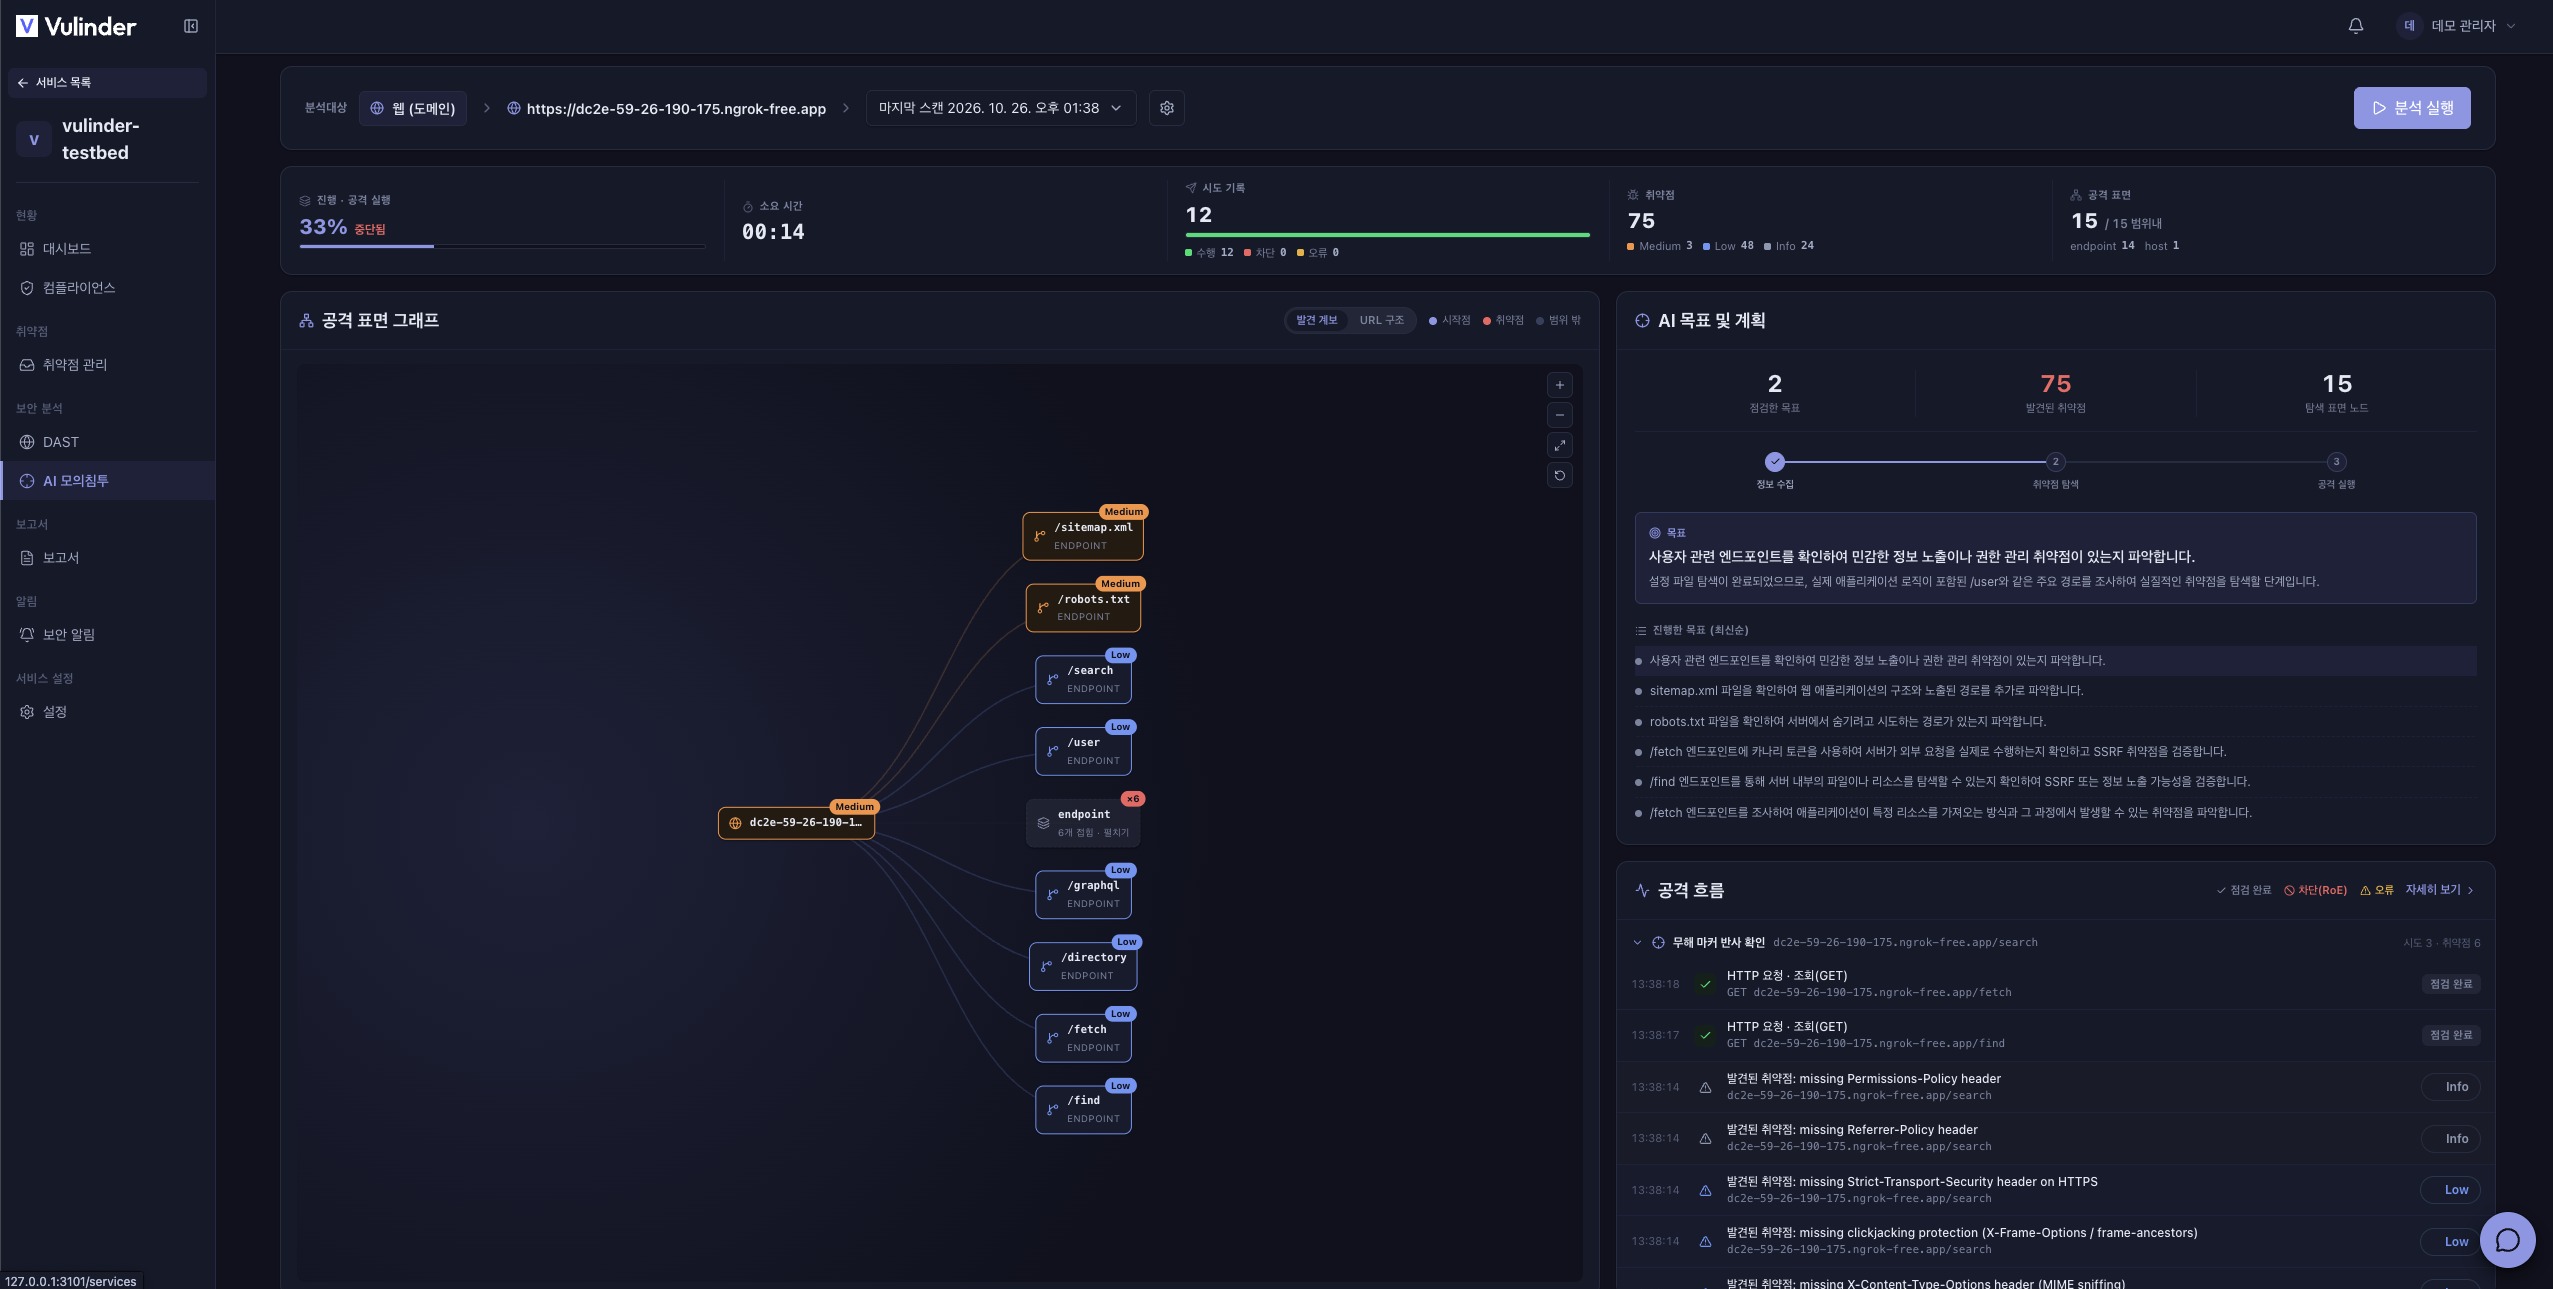
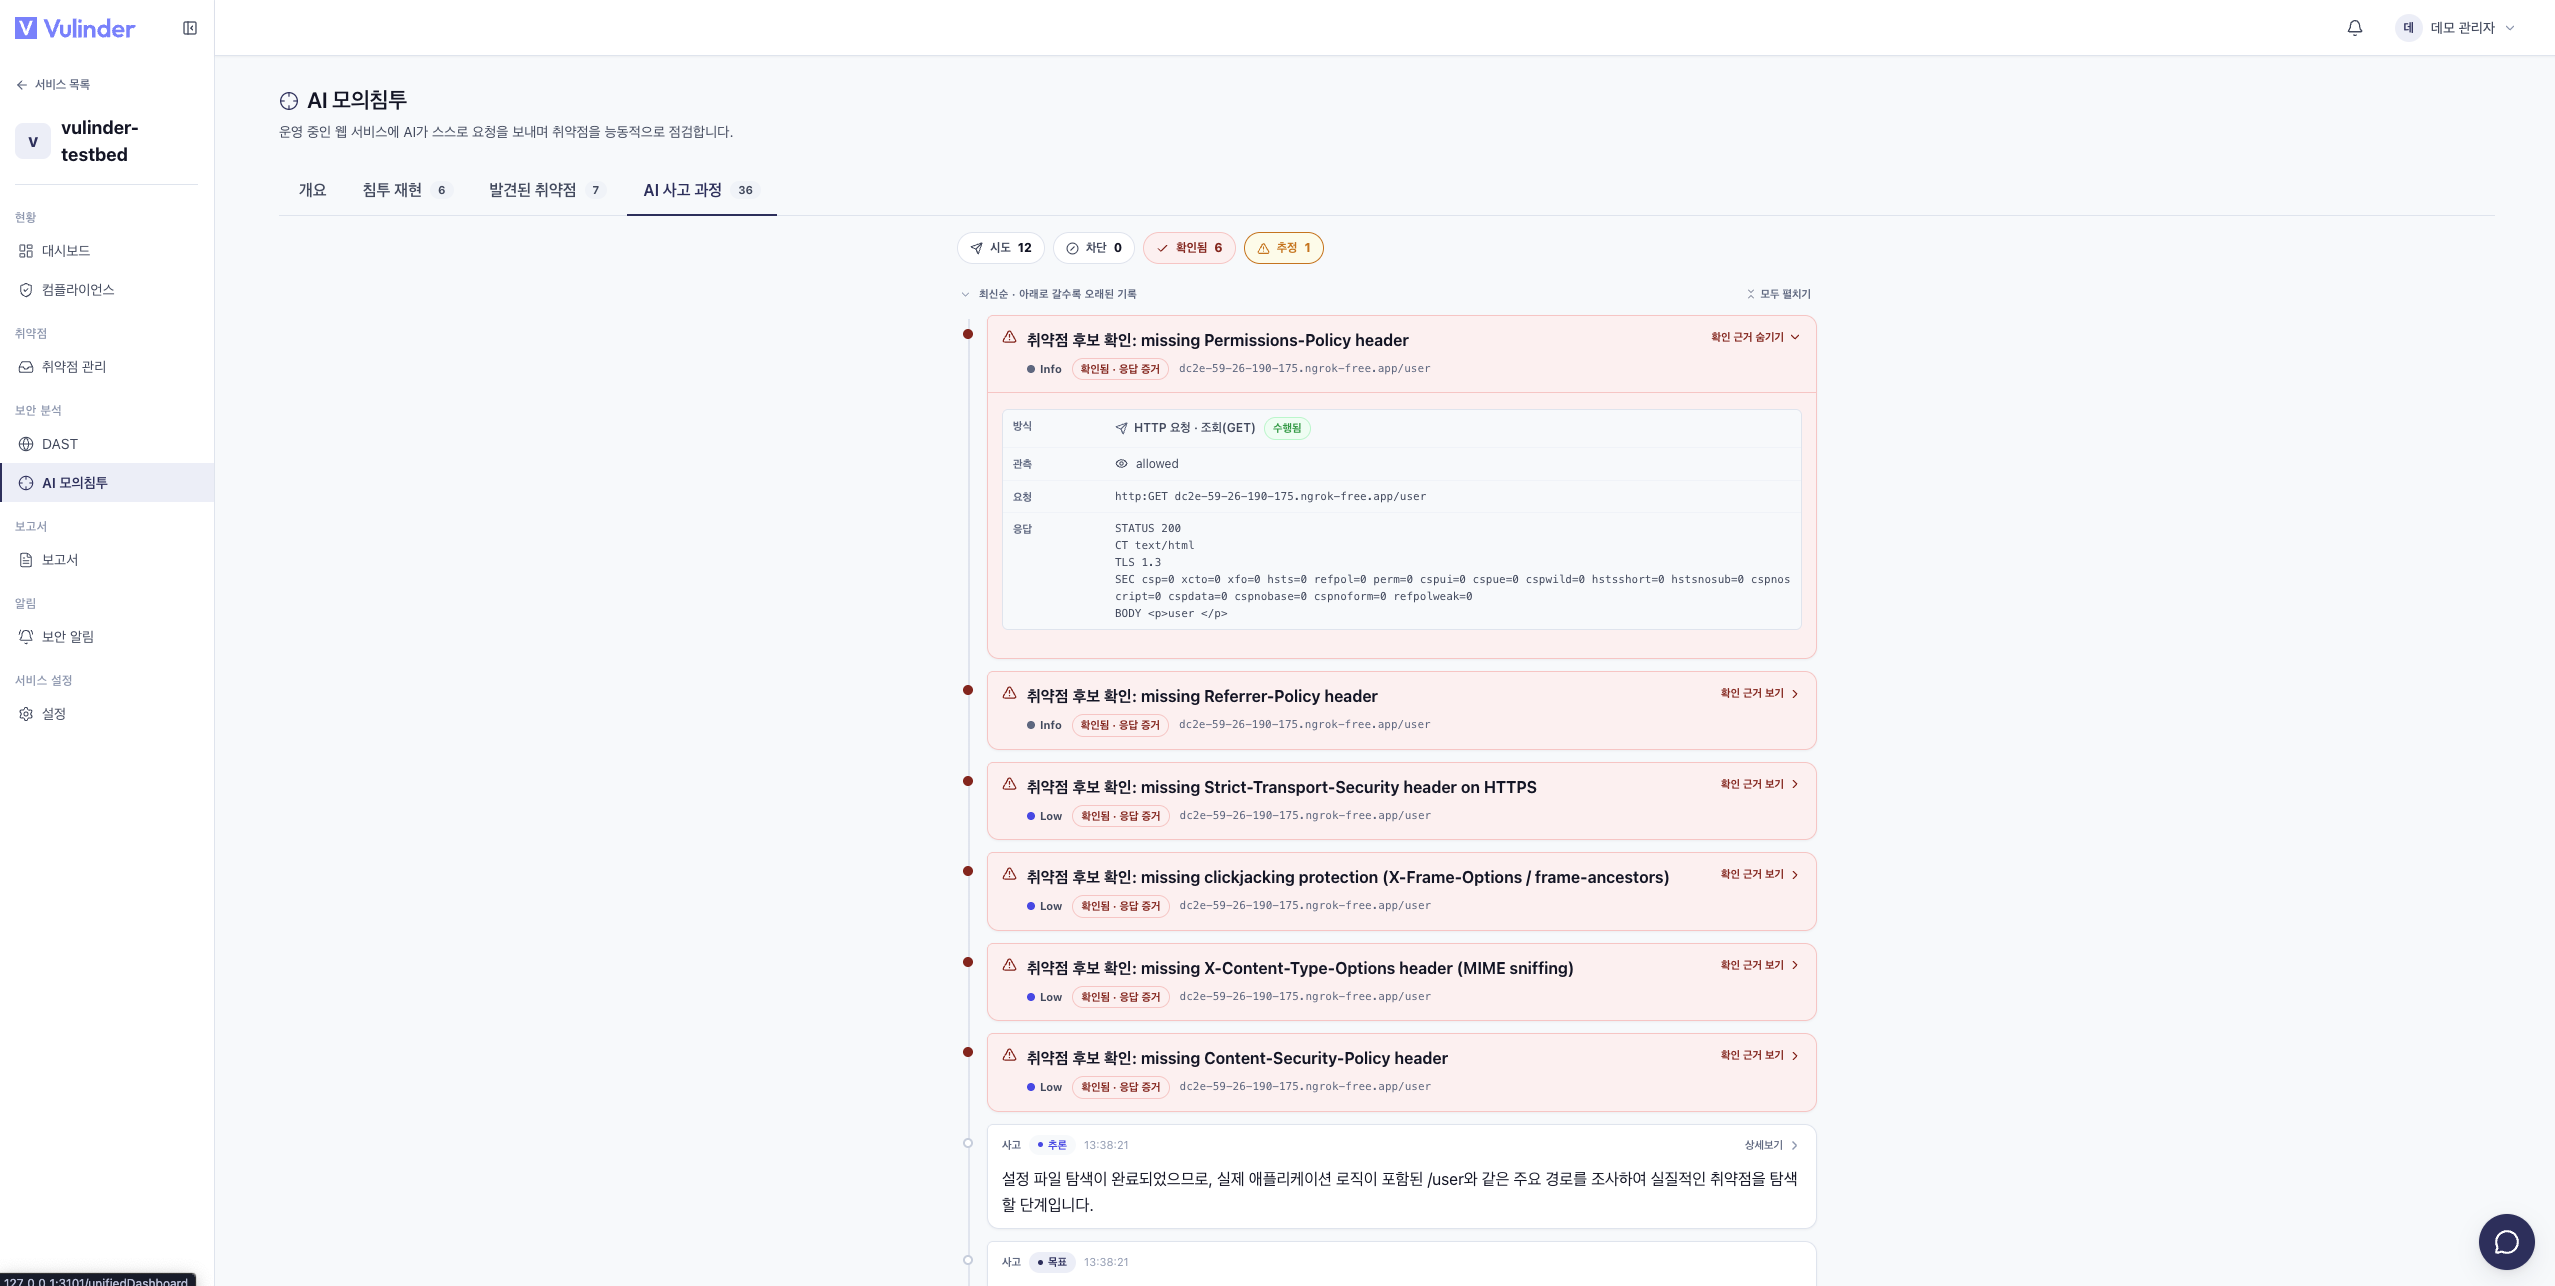
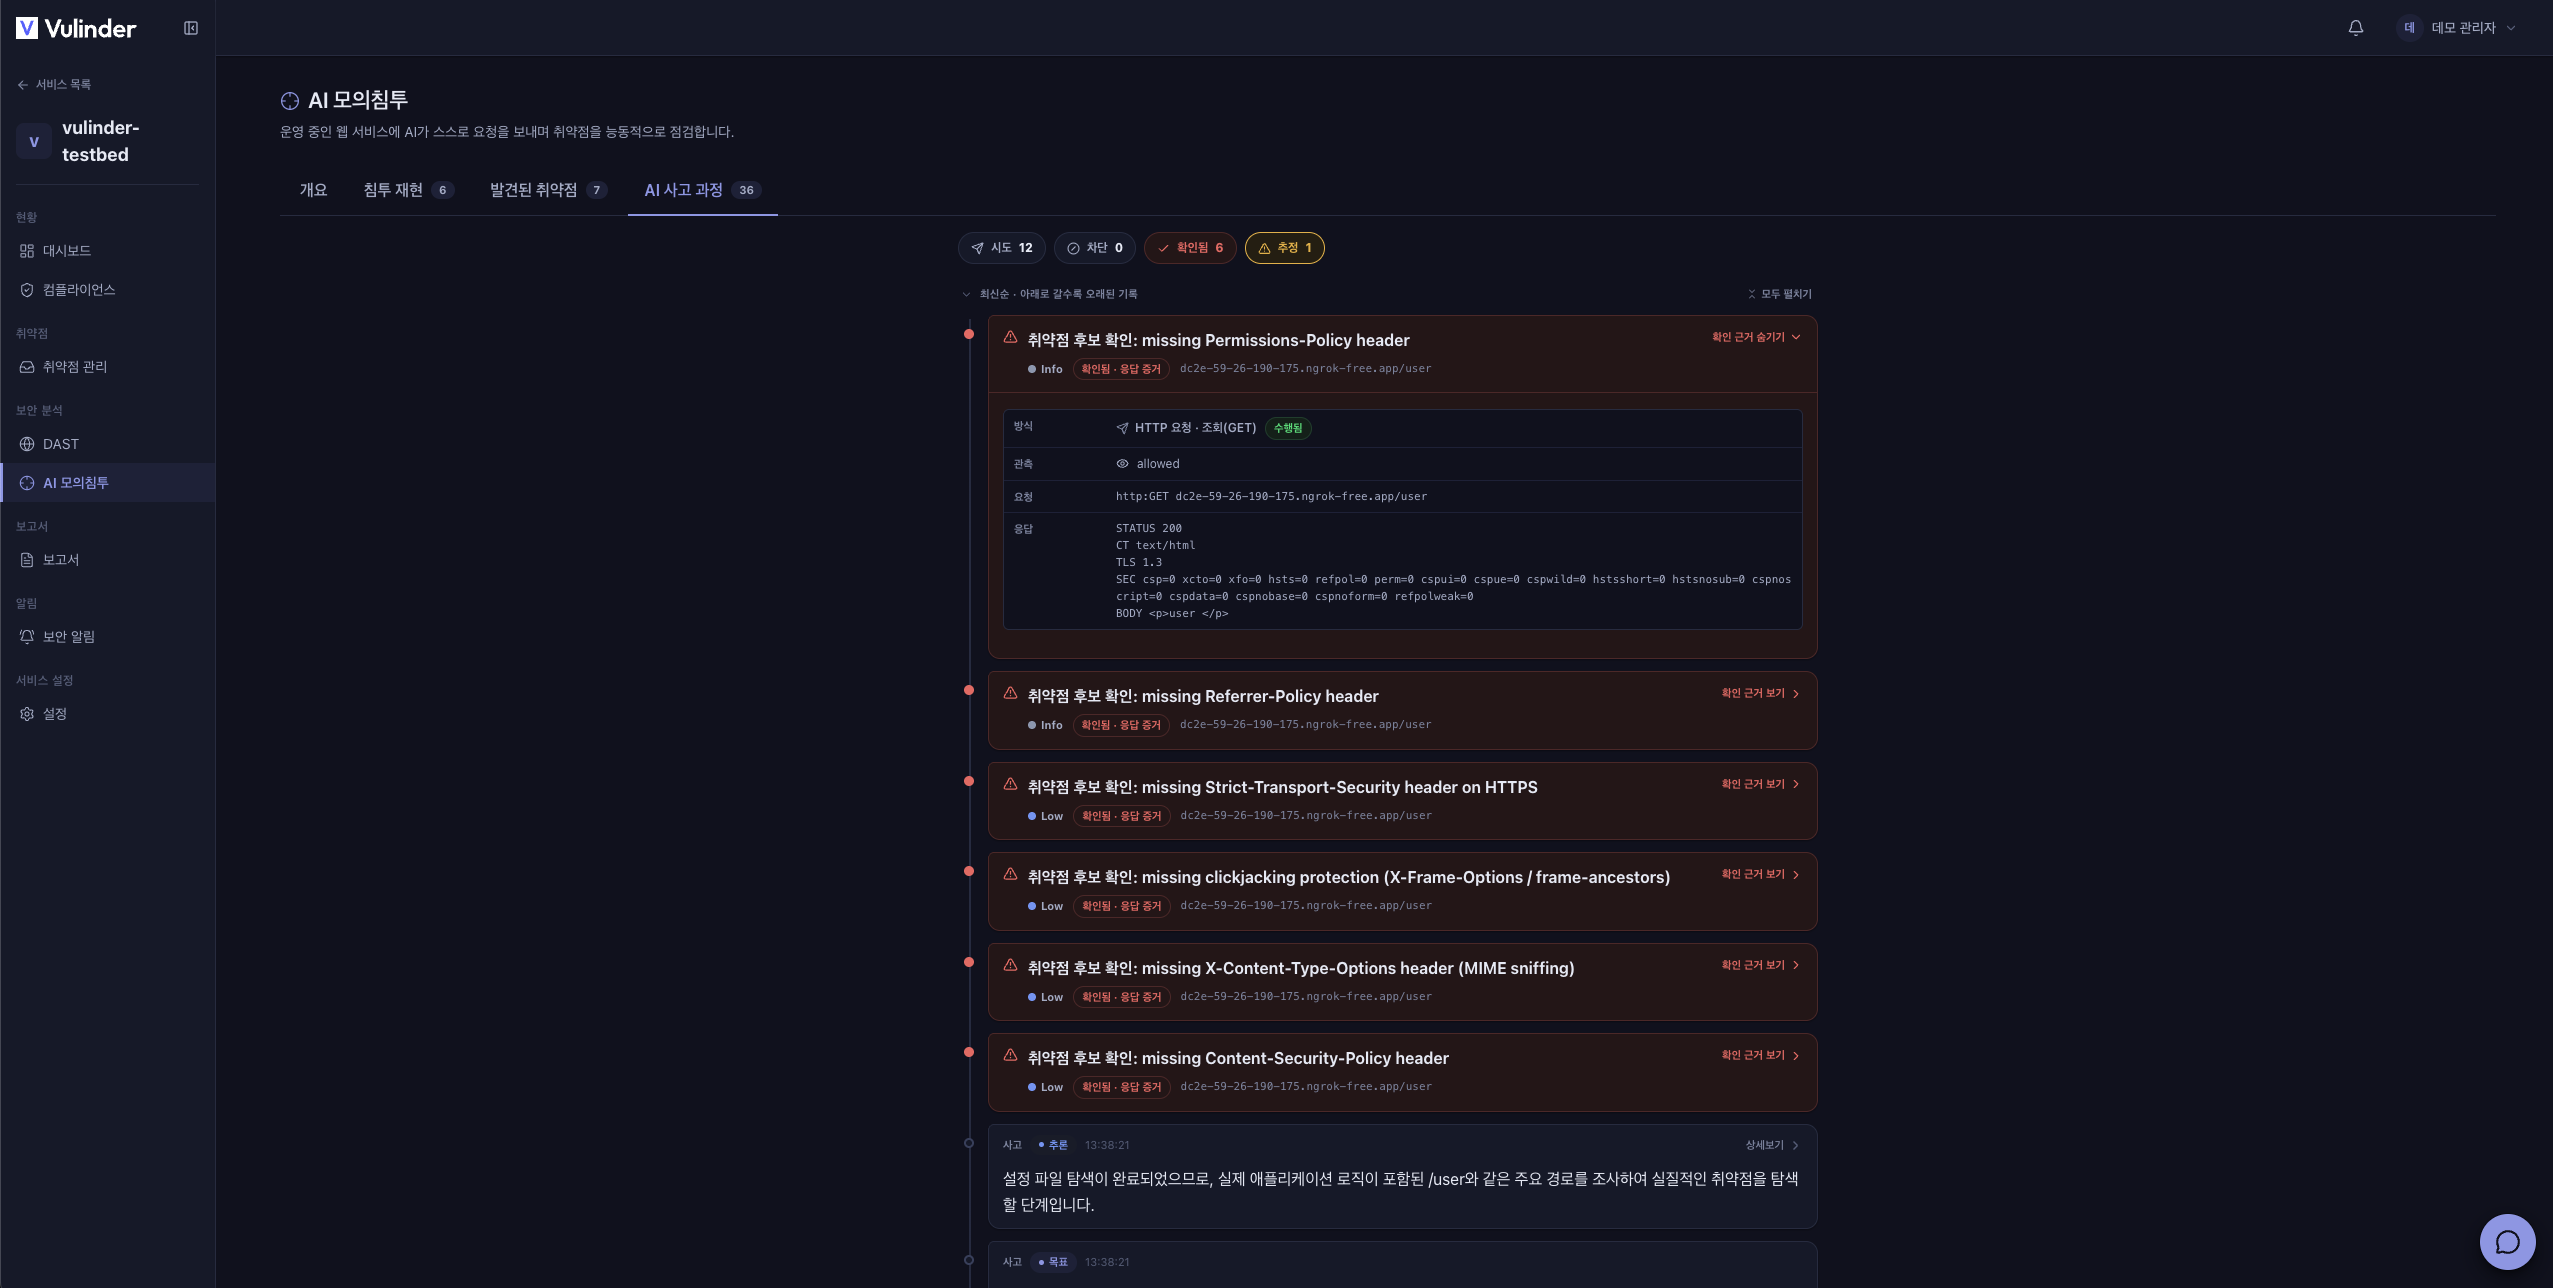
설정
설정 창(AI 모의침투 설정)에서 이번 점검에만 적용할 값을 조정합니다. 대상은 등록 서비스에서 가져오므로 직접 지정하지 않습니다.
기본 설정
- 프로토콜(스킴) : 점검에 사용할 프로토콜(
https·http)을 고릅니다. - 최소 요청 간격 : 요청 사이의 최소 간격(ms)으로, 대상에 주는 부하를 조절합니다.
- 최대 동작 수 : 점검이 수행할 동작의 최대 개수입니다.
점검 범위 확장
기본적으로 모두 꺼져 있으며, 점검을 실행할 때마다 직접 켜는 항목입니다. 각 항목에는 목적 설명이 함께 표시됩니다.
- 민감 경로 추측 탐색 : 공개되지 않은 관리 · 디버그 경로를 추측해 탐색합니다.
- 파라미터 반사 probe : 입력값이 응답에 그대로 반사되는지 점검합니다.
- 에러 기반 공격 페이로드 : 오류를 유발하는 입력으로 취약점을 탐지합니다.
- 시간 기반 blind 점검 : 응답 지연으로만 드러나는 취약점을 점검합니다(켜면 지연 재현 확인을 추가로 선택).
- OPTIONS 메서드 표면 : 허용된 HTTP 메서드 노출을 점검합니다.
- 이웃 객체(IDOR) 열거 : 다른 사용자 소유 객체에 접근되는지 점검합니다(인증 세션 필요).
- TLS 버전 열거 : 지원하는 TLS 버전과 취약한 구성을 점검합니다.
- GraphQL introspection 점검 : GraphQL 스키마가 노출되는지 점검합니다.
- Blind SSRF(OOB) 점검 : 외부 수신기로만 확인되는 서버 측 요청 위조를 점검합니다(서버 OOB 수신기 필요).
별도로 상태변경 POST 주입 허용을 켜면, 주입 유형(SQL · XSS · SSTI · 경로 조작 · XXE)을 골라 상태를 바꾸는 요청까지 점검하도록 확장할 수 있습니다. 특정 경로만 한정할 수도 있습니다.
인증
로그인 보호 영역을 점검하려면 인증 방식을 지정합니다. 자격 증명은 평문으로 넣지 않고 환경변수 이름으로만 등록합니다.
- 없음(익명) : 인증 없이 점검합니다.
- 정적 세션(쿠키 · 헤더) : 쿠키 또는 헤더 이름과 값을 담은 환경변수를 지정합니다.
- 자동 로그인 : 로그인 URL 과 사용자명 · 비밀번호 필드, 세션 쿠키를 지정해 점검 중 로그인합니다.
교차 신원(BOLA) 점검을 위해 두 번째 세션을 추가하거나, 수직 권한 상승 등급을 지정할 수 있습니다.
고급
접힌 고급 영역에서 시작 지점(시드), 추가 점검 범위, 금지 운영 시간대(시간대와 시작 · 종료 시각)를 지정합니다.
결과 확인
- 발견 항목에는 확인됨 또는 추정 표시가 붙습니다. 확인됨은 공격이 실제로 성립한 항목, 추정은 추가 검증이 필요한 항목입니다.
- 항목을 클릭하면 상세 화면에서 영향 위치, OWASP 분류, 입력 지점, 판정 방식, 수행한 동작과 응답 증거(마스킹 처리), 권장 조치를 확인할 수 있습니다. 확인된 항목은 침투 재현 탭의 공격 체인으로 이어집니다.
결과 처리
발견 항목은 다른 분석과 동일하게 취약점 관리에서 트리아지합니다.
AI 모의침투는 대상에 실제 트래픽을 발생시키며, 상태 변경(POST) 주입을 켜면 데이터가 바뀔 수 있습니다. 운영 서비스는 트래픽이 적은 시간대에 실행하거나 스테이징 환경을 대상으로 점검하고, 필요하면 금지 운영 시간대를 지정하세요. 실행 중에는 언제든 점검을 중단할 수 있습니다.
관련 문서
- 웹 서비스 (DAST) : 소유권 검증과 동적 점검
- 취약점 관리 : 발견 항목 검토 · 처리
- 컴플라이언스 : OWASP · CWE 기준 매핑
- 웹 서비스 설정 : 대상 URL · 소유권 검증 변경
- 알림 설정 : 완료 · 발견 알림 설정