SBOM (이미지 구성요소)
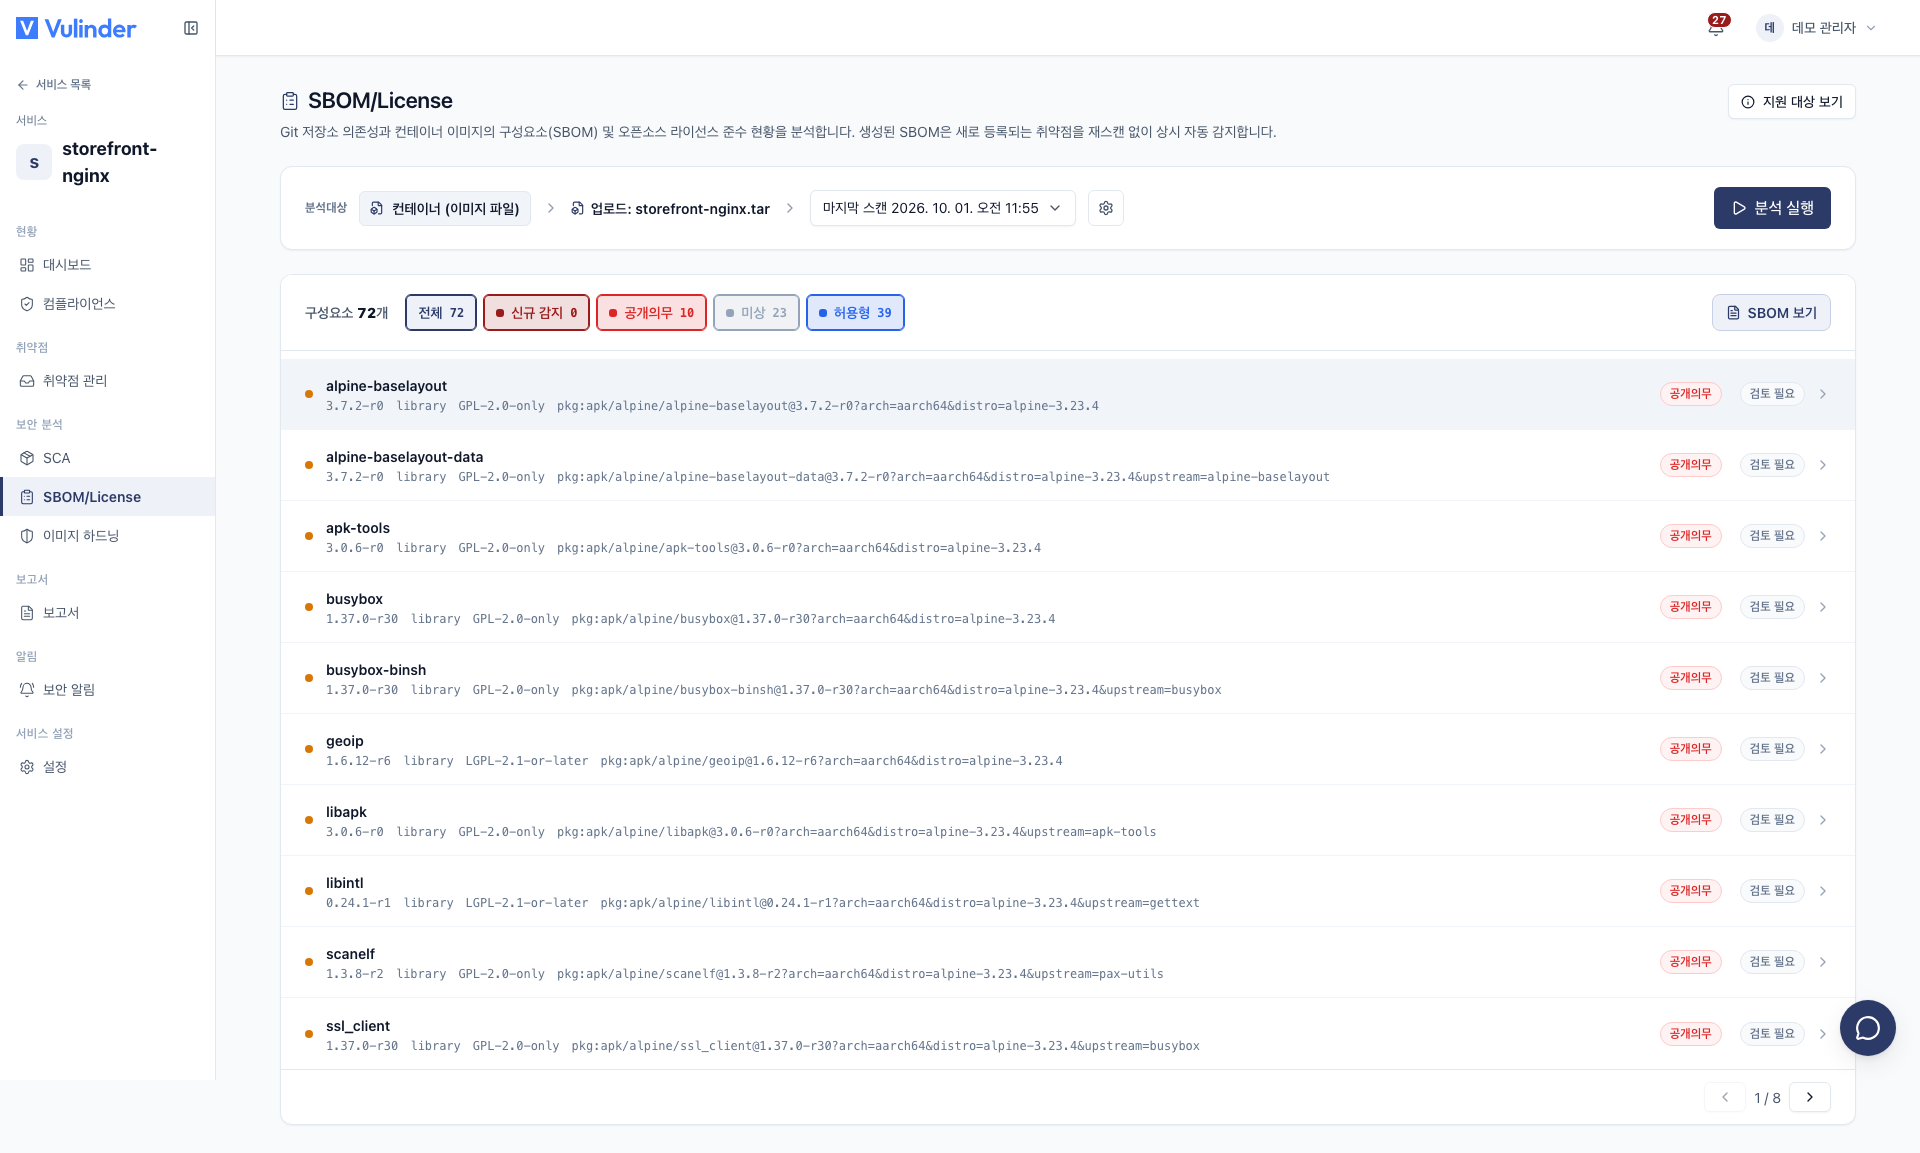
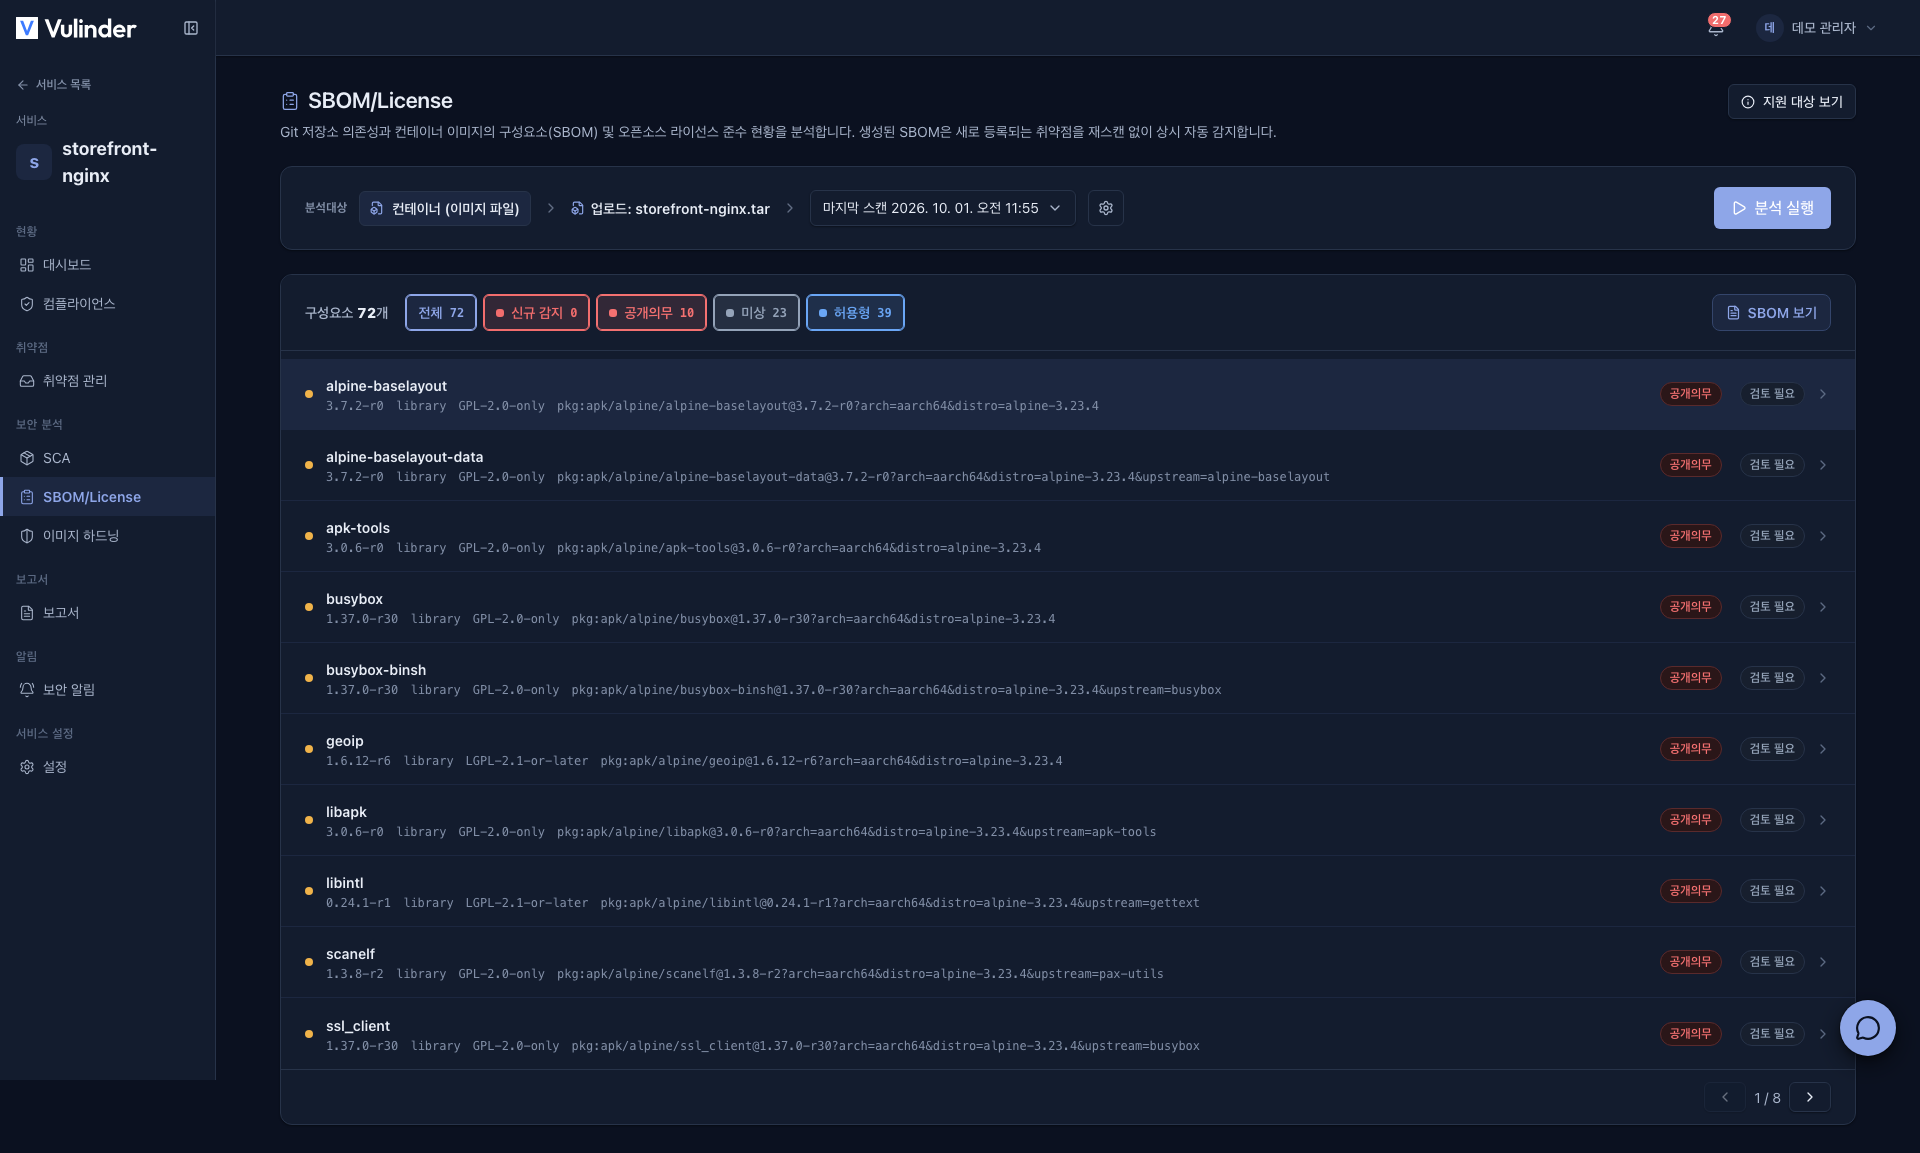
컨테이너 이미지의 SBOM(구성요소 목록)은 이미지에 실제로 포함된 구성요소를 빠짐없이 정리한 인벤토리입니다. 베이스 OS 패키지부터 애플리케이션 의존성까지, 이미지를 구성하는 모든 구성요소와 버전을 하나의 목록으로 제공합니다.
이미지는 여러 레이어로 구성되어 포함된 구성요소를 외부에서 파악하기 어렵습니다. SBOM 을 확보하면 어떤 오픈소스가 어떤 버전으로 포함되었는지 파악할 수 있으며, 이를 바탕으로 위험 요소를 판단할 수 있습니다. 컨테이너 이미지 서비스에서 사용합니다.
- 분석 : 이미지 구성요소 목록(SBOM)과 라이선스 위험
- 필요한 것 : 컨테이너 이미지 서비스 등록
- 결과 : SBOM(CycloneDX / SPDX) + 라이선스 위험순 정렬
분석 항목
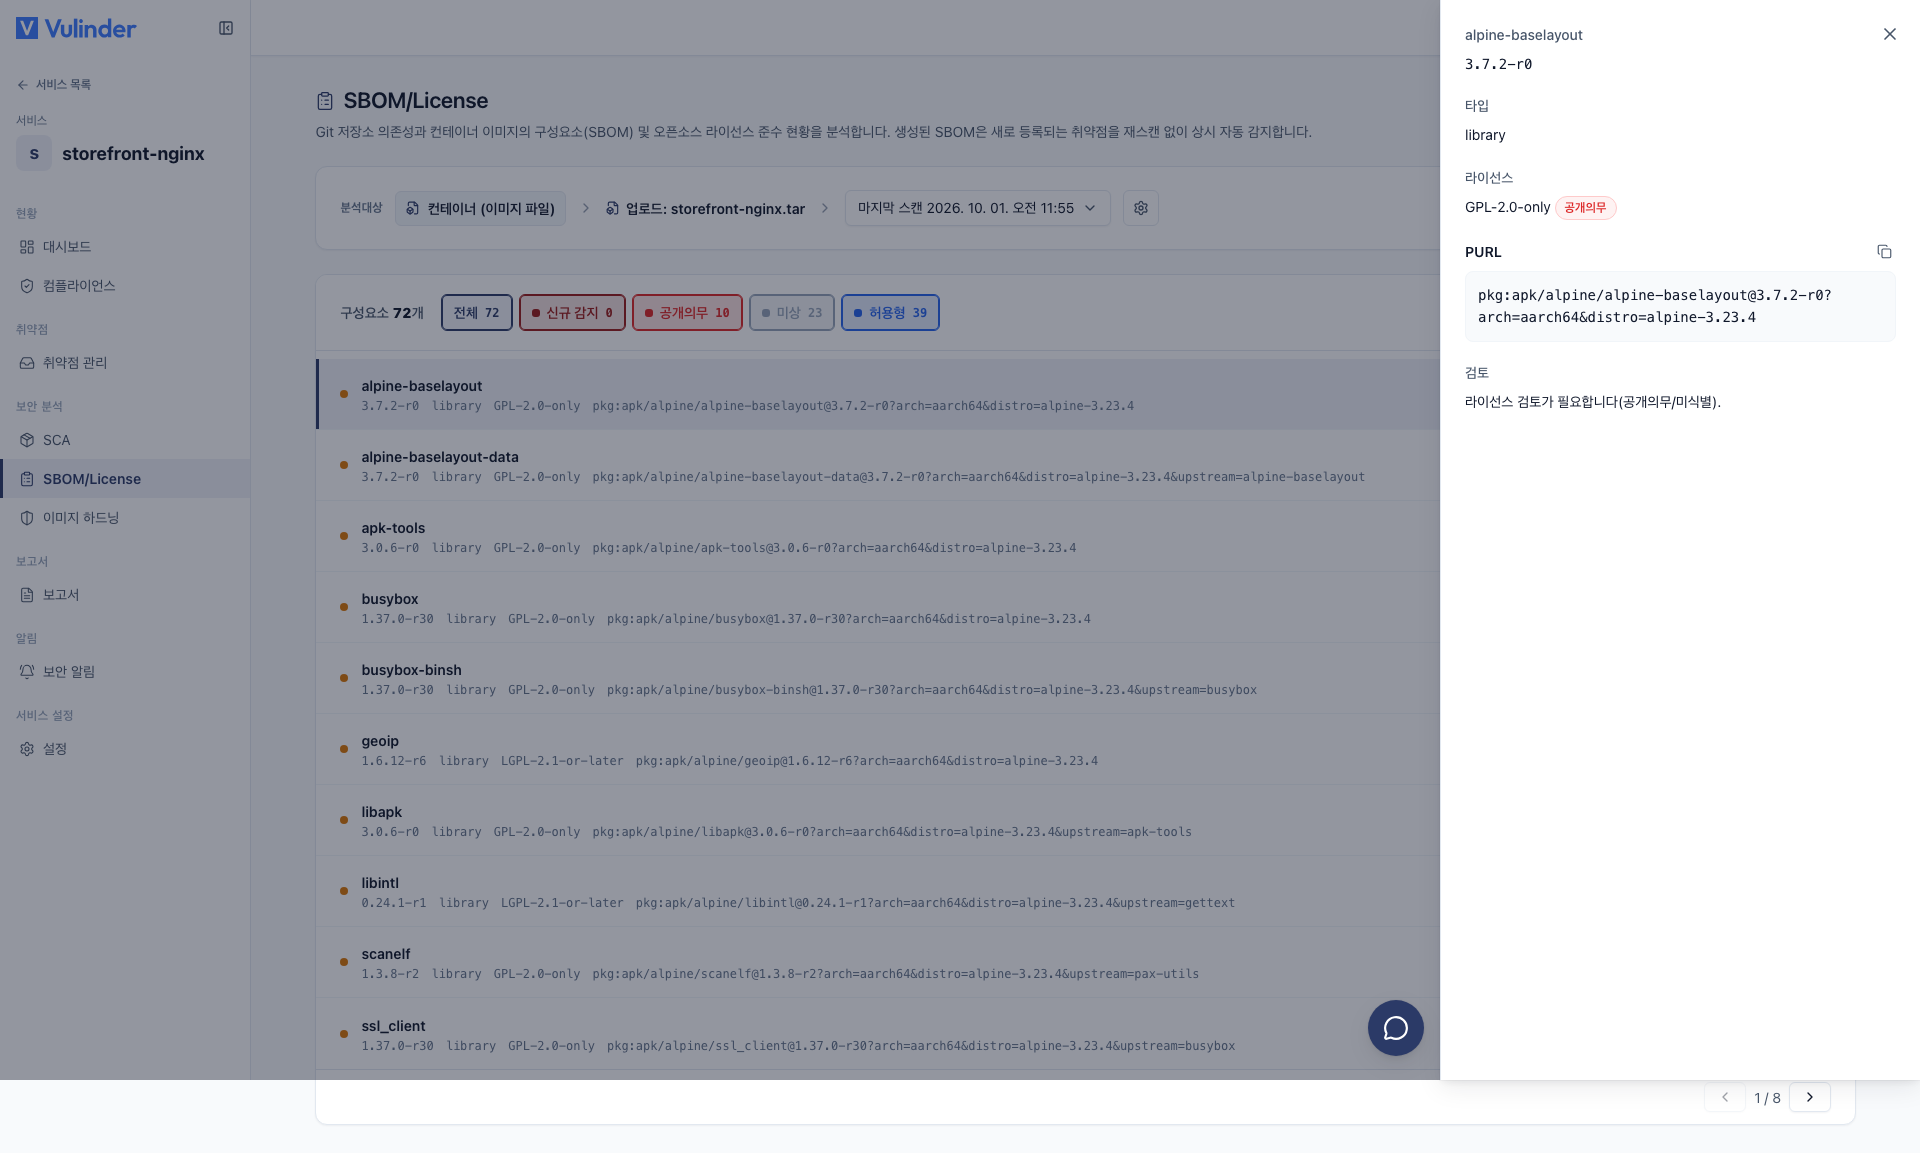
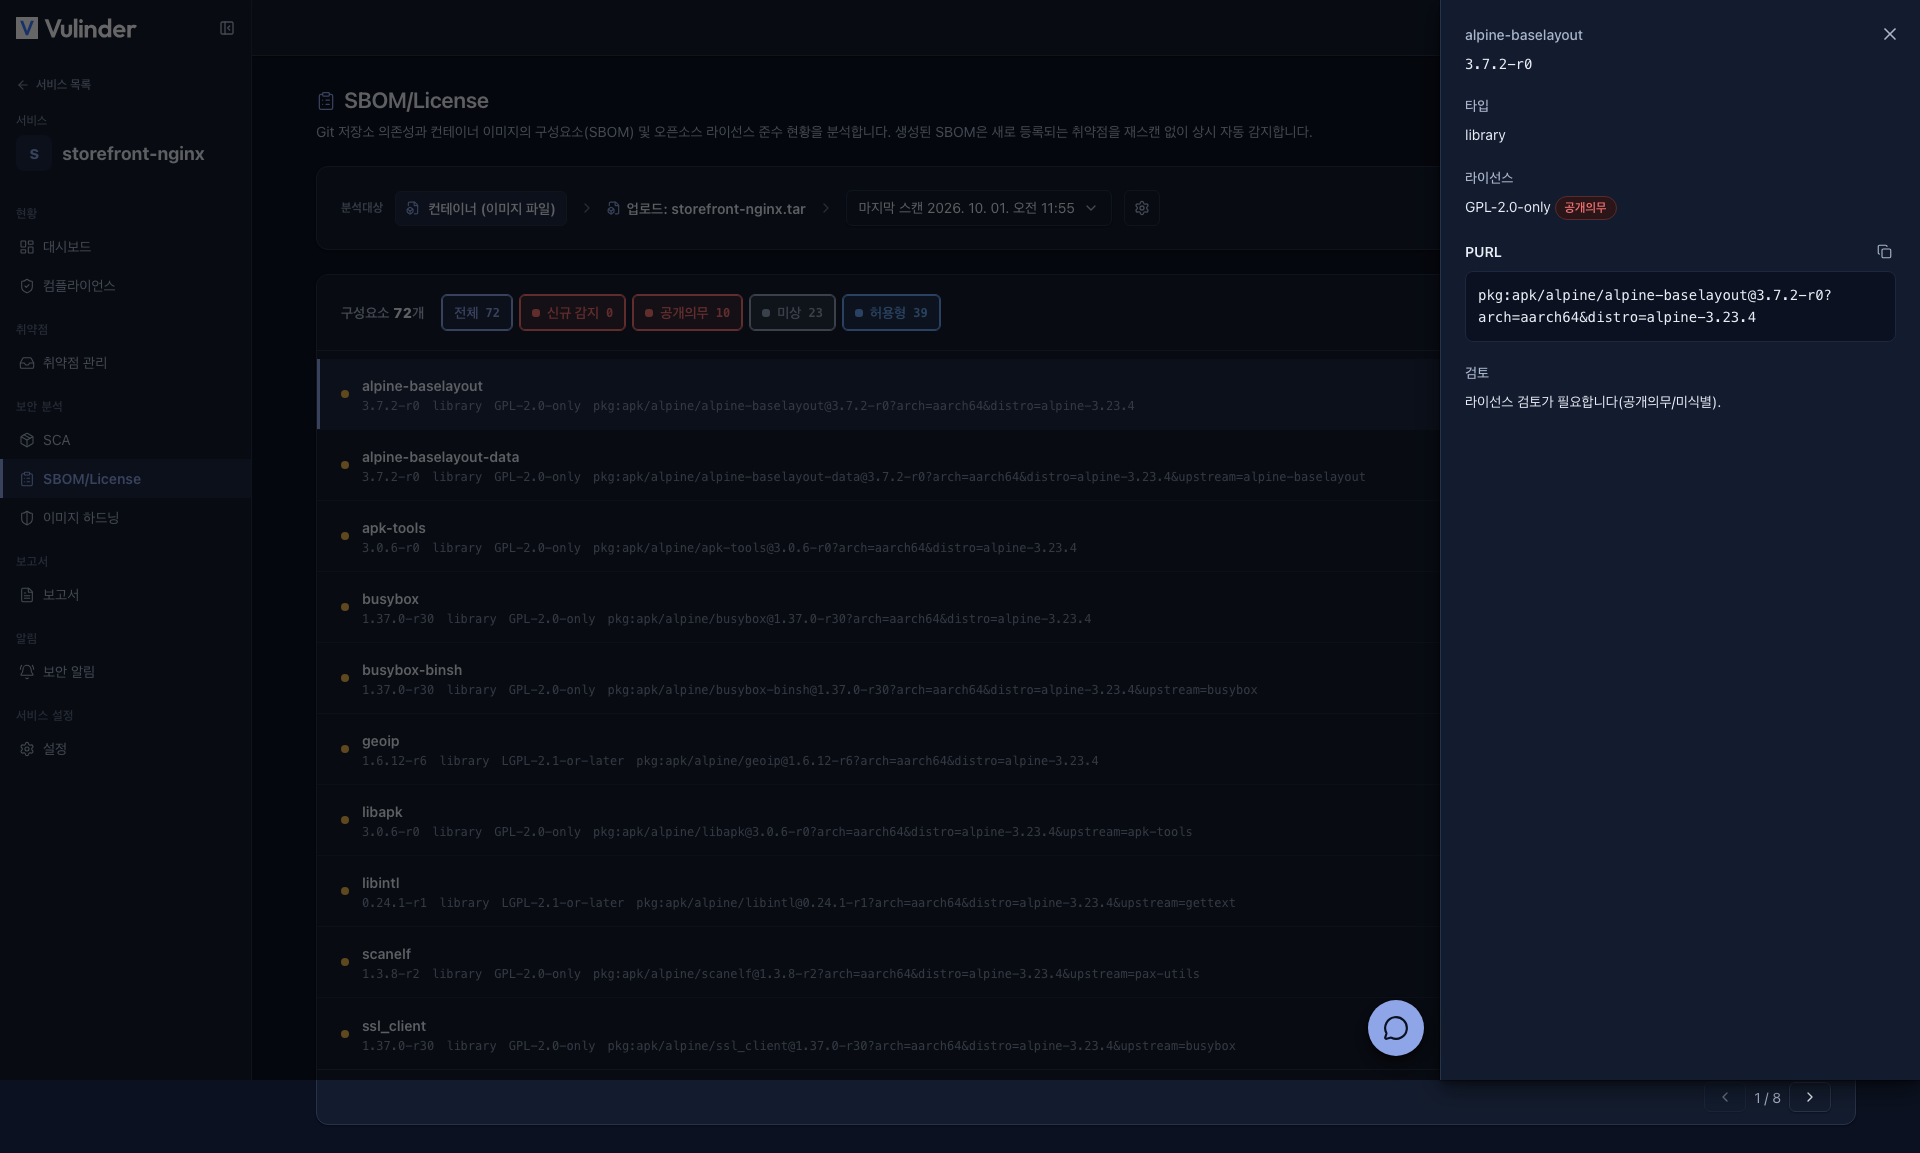
- 구성요소 전체 목록 : 이미지에 포함된 OS 패키지와 애플리케이션 의존성을 하나의 목록으로 제공합니다. 분석 실행 시 출력 형식(CycloneDX 또는 SPDX)을 선택하며, 파일은 보고서에서 내려받습니다.
- 라이선스 위험 : 각 구성요소의 라이선스를 위험 범주로 분류하고 위험이 큰 순서(공개의무 → 미상 → 허용형)로 정렬합니다. (라이선스 위험 자세히)
지원 대상
- OS 패키지 : 컨테이너 베이스 이미지의 시스템 패키지
- 앱 의존성 : npm · PyPI · RubyGems · Maven / Gradle · Go · Cargo · Composer · NuGet · pub(Dart) · Swift
결과 확인
결과 처리
- 라이선스 위험은 표시·검토용이며 처리 상태를 따로 지정하지 않습니다. 구성요소에서 새로 감지된 취약점은 상세의 취약점 관리에서 보기로 이동해 처리합니다.
관련 문서
- 이미지 SCA : OS 패키지·앱 의존성의 알려진 CVE
- 이미지 하드닝 : 이미지 설정 모범사례 위반 점검
- SBOM · License : 라이선스 위험 판정 기준
- 컨테이너 이미지 : 등록과 재스캔 방식