이미지 하드닝
이미지 하드닝은 컨테이너 이미지의 설정(실행 사용자, 노출 포트, 헬스체크 등)이 보안 모범사례를 따르는지 점검하는 분석입니다. 컨테이너 이미지 서비스에서 사용합니다.
설정 화면에서는 컨테이너 하드닝이라는 이름으로 표시되며, 활성화하면 서비스 사이드바 보안 분석 아래에 이미지 하드닝 메뉴가 표시됩니다. Dockerfile 자체는 IaC에서 점검합니다.
이미지에 포함된 소프트웨어에 취약점이 없더라도, 이미지의 빌드 방식과 실행 권한에 따라 공격 표면이 크게 달라집니다. root 로 실행되는지, 이미지 안에 시크릿이 포함되어 있는지, 헬스체크가 설정되어 있는지, 필요 이상의 권한이 부여되었는지 등을 점검해 이미지의 보안 수준을 높입니다.
- 분석 : 이미지 하드닝(설정 모범사례) 위반
- 필요한 것 : 컨테이너 이미지 서비스 등록
- 결과 : 하드닝 위반 항목
탐지 항목
이미지 설정이 모범사례를 따르는지 점검합니다.
- root 실행 : 컨테이너가 root 로 실행되도록 설정됨.
- 이미지 설정 오류 : 헬스체크 누락, 민감 경로 마운트, 불필요한 포트 노출 등 이미지 설정이 모범사례를 벗어남.
- 내장 시크릿 : 비밀번호·토큰·키 같은 시크릿이 이미지에 포함됨.
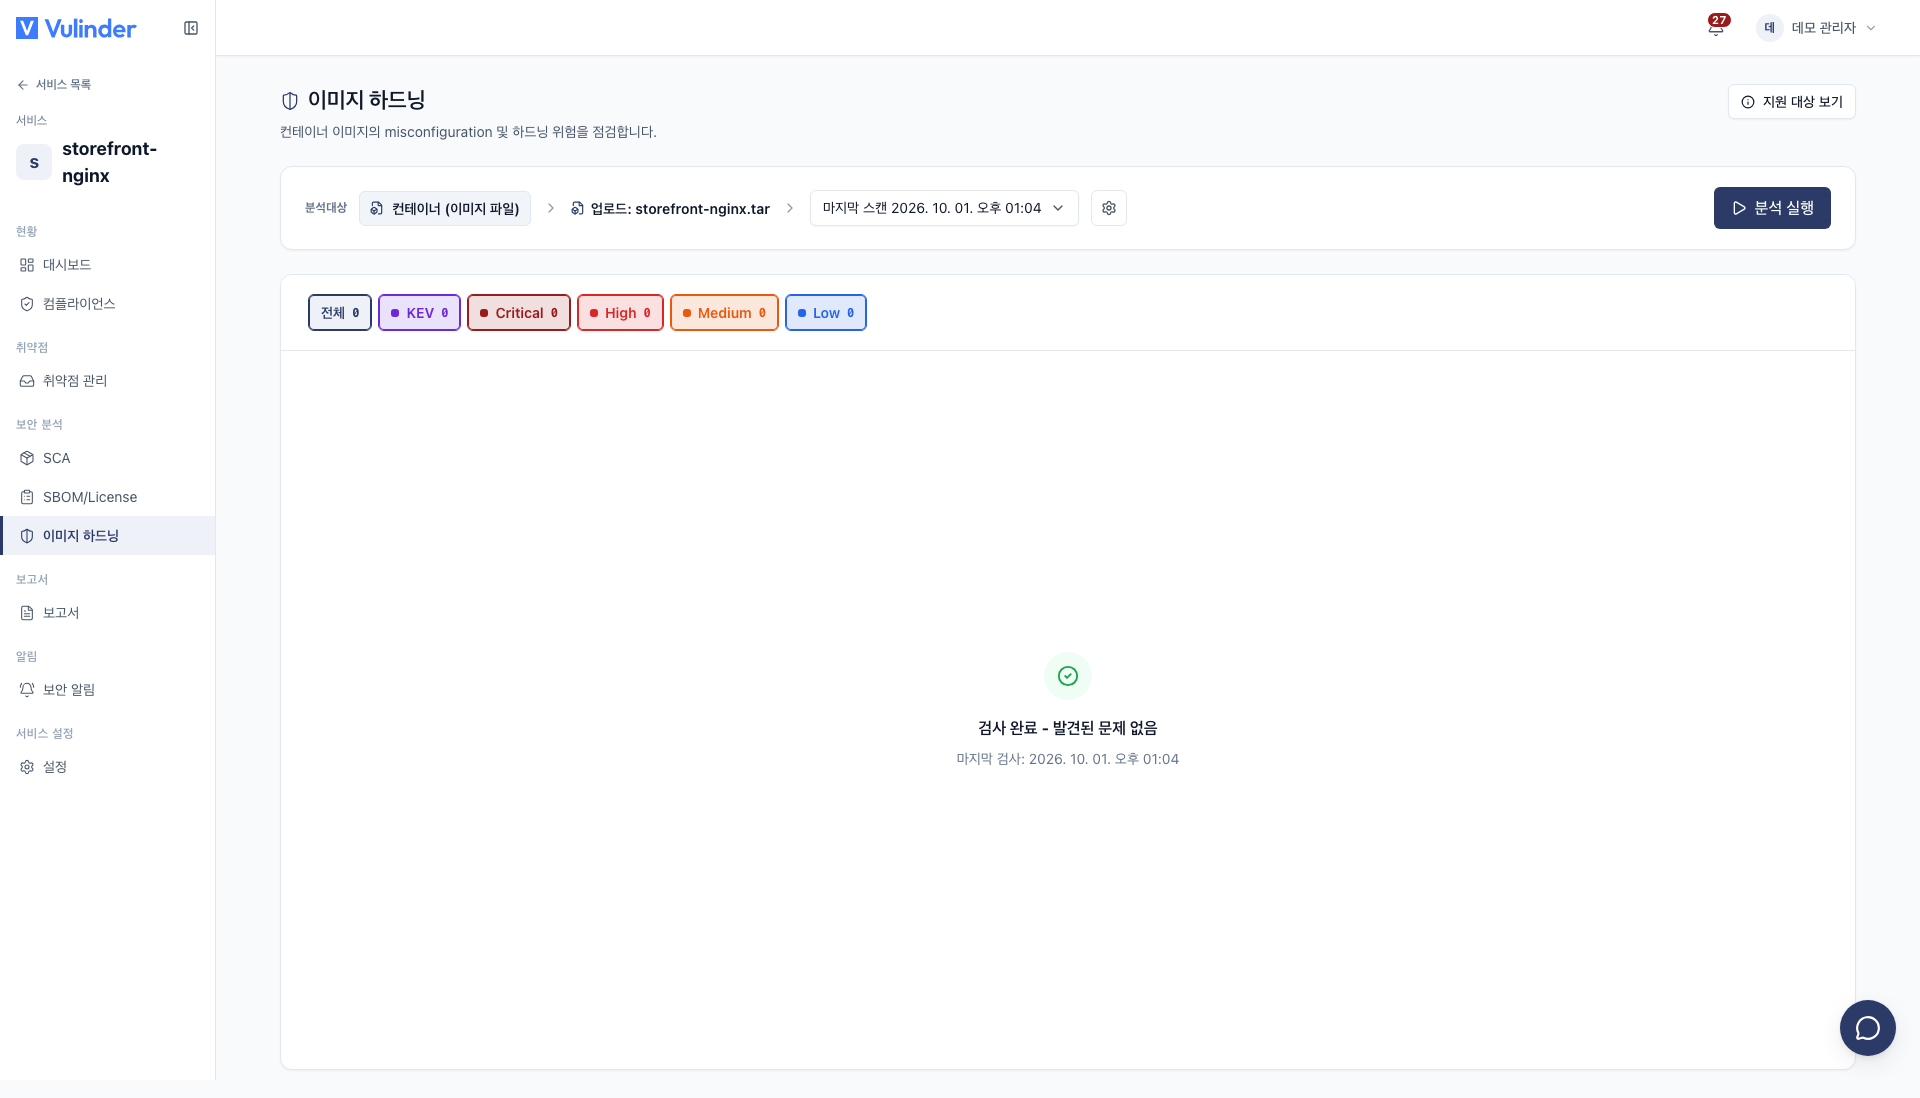
결과 처리
- 발견된 항목은 다른 분석과 동일하게 취약점 관리에서 처리합니다.
- 조직 정책상 의도된 설정은 위험 수용으로 표시합니다.